


下载Python时提示SSL错误或被拦截怎么处理?
针对下载Python安装包时出现的SSL证书错误、连接不是私密连接、网络被拦截或系统安全警告,提供系统化的原因排查与跨平台解决方案,包含时钟校准、根证书更新、代理排查及官方哈希校验步骤。
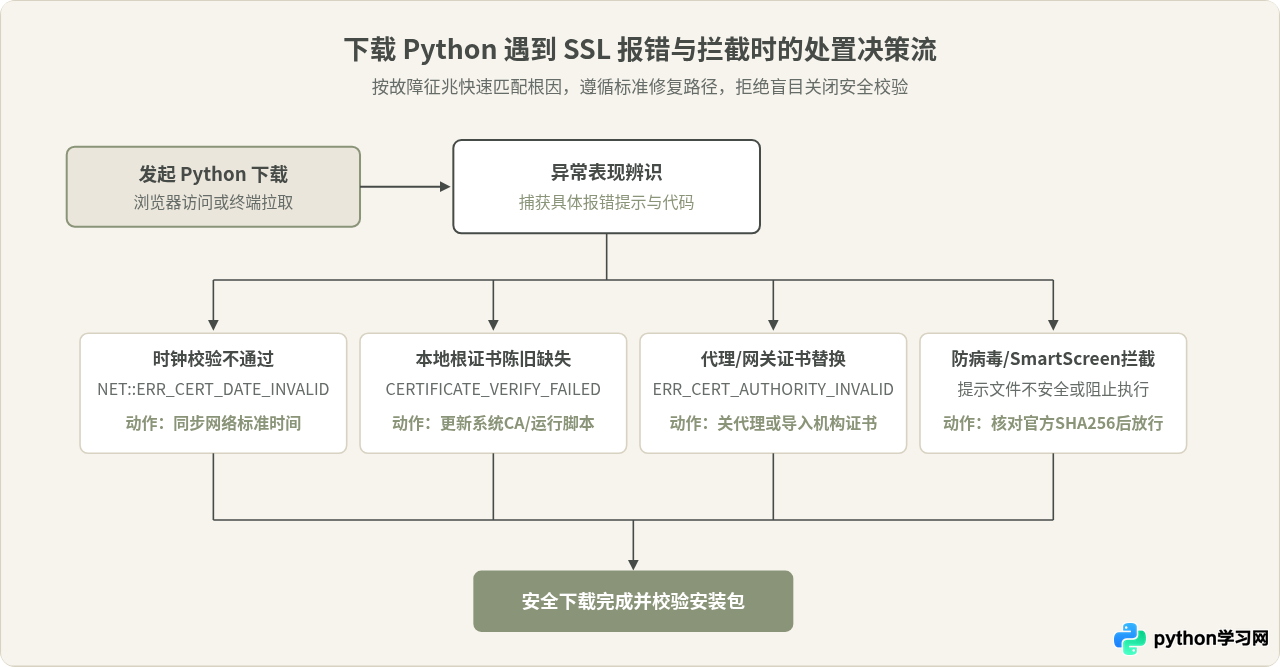
在从 Python 官方网站或使用命令行工具获取安装包时,如果遇到浏览器弹出“您的连接不是私密连接”、终端输出 SSL: CERTIFICATE_VERIFY_FAILED 错误,或者下载后的安装程序被操作系统与杀毒软件强制拦截,核心原因通常集中在四个维度:本地系统时钟存在偏差导致证书有效期校验失败、操作系统根证书库陈旧缺失、网络代理或企业网关劫持了 HTTPS 流量,以及安全防护模块因信誉库未同步产生的误报拦截。处理这一问题的标准路径是:先排查时钟与代理状态,再补充更新受信任根证书;若遇到安全软件拦截,则应通过核对官方提供的 SHA-256 校验码确认文件完整性后手动放行,切忌通过直接忽略证书错误或关闭全盘防护的方式冒险下载。
一、常见报错现象与常见认知偏差辨析
在下载 Python 时,报错通常以两种形态出现:第一种发生在建立连接阶段,属于传输层的 TLS/SSL 协议协商故障;第二种发生在二进制包下载完成或执行时,属于终端操作系统的安全防线审查。
具体来看,连接阶段的报错在浏览器中常表现为 NET::ERR_CERT_AUTHORITY_INVALID、SEC_ERROR_UNKNOWN_ISSUER,页面明确提示“证书不受信任”或“您的连接不是私密连接”。如果使用命令行工具(如 curl、wget,或者通过 pyenv、包管理脚本在后台拉取 Python 官方源码),终端则会抛出 Python 底层 OpenSSL 模块的典型异常:ssl.SSLCertVerificationError: [SSL: CERTIFICATE_VERIFY_FAILED] certificate verify failed: unable to get local issuer certificate。而在文件落地阶段,Windows SmartScreen 可能会弹出蓝色提示框,标明“Windows 已保护你的电脑,未知应用无法运行”,或由第三方安全软件直接拦截下载并隔离文件。
--insecure(或 -k)跳过证书检查,或者临时关闭系统防火墙与杀毒软件即可”。这种说法虽然能让下载流程继续,但存在严重的安全漏洞。SSL 证书校验的核心作用是防止中间人伪造服务器身份;盲目禁用证书检查会导致系统无法识别传输链路中被篡改的二进制包。只有在定位具体原因、明确修复证书链或通过散列值(SHA-256)验证文件真实性的前提下,安全才能得到保障。
二、SSL握手与拦截机制剖析
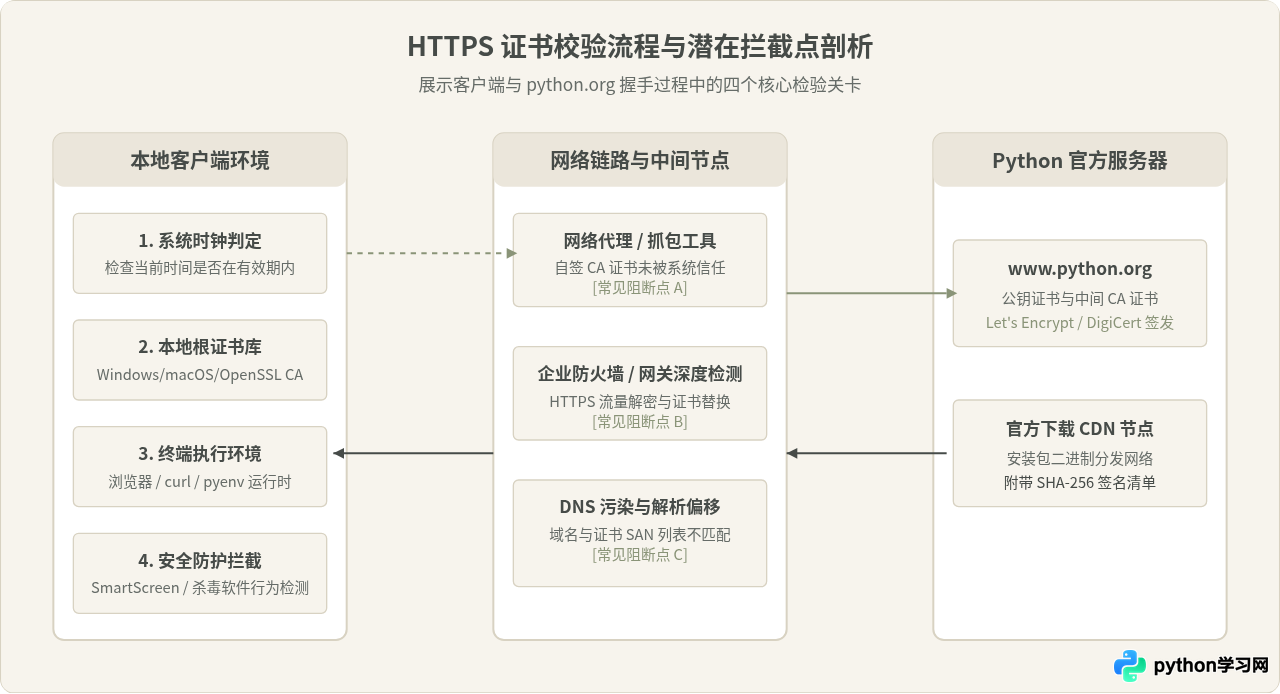
要彻底解决报错,需要了解下载请求在网络中是如何流转的。Python 官方网站(python.org)及其文件托管 CDN 全面启用了 HTTPS 加密传输。当用户设备向服务器发起连接请求时,服务器会返回由权威证书颁发机构(CA)签发的数字证书。
客户端(包括操作系统系统库、浏览器、cURL 工具)收到证书后,会在本地预装的“受信任根证书颁发机构”存储区中逐级回溯这枚证书的签发者。这一验证过程必须同时满足三个硬性条件:第一,当前本地时间处于证书注明的有效期范围内;第二,证书颁发链必须能最终归约到本地信任的根 CA;第三,访问的域名与证书绑定的公用名称(CN)或主题备用名称(SAN)完全匹配。如果在任何一个环节中断,SSL 握手即宣告失败。
三、具体原因排查与分步解决方案
步骤一:校准本地系统时钟与时区
数字证书具有明确的有效时间窗口(以 UTC 时间为准的 NotBefore 与 NotAfter 属性)。如果主板电池没电、长时间离线或系统被错误修改了时钟,本地时间超前或滞后于证书生效区间,就会直接触发 ERR_CERT_DATE_INVALID 报错。
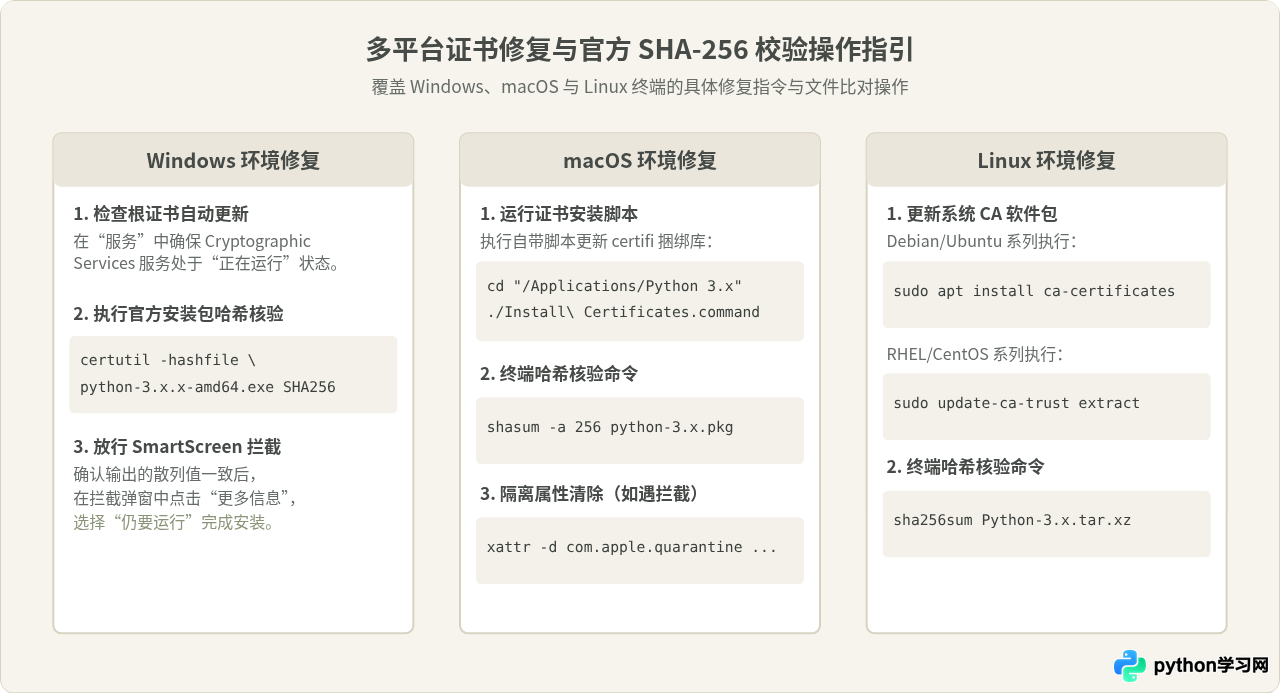
- Windows 系统:右键点击右下角任务栏时间,选择“调整日期和时间”,开启“自动设置时间”以及“自动设置时区”,随后点击“立即同步”按钮完成与网络授时服务器(如
time.windows.com)的同步。 - macOS 系统:打开“系统设置” > “通用” > “日期与时间”,确保勾选“自动设置日期和时间”,并确认网络授时源可用。
- Linux 系统:在终端运行
timedatectl status查看时间同步状态;若未同步,可通过sudo timedatectl set-ntp true重新唤醒 systemd-timesyncd 守护进程。
步骤二:更新受信任根证书库
现代操作系统与运行时环境依赖本地根证书库来识别公信 CA。如果使用的系统长期未更新(例如未打补丁的 Windows 7/8 或较老版本的 macOS),或者运行了独立维护 CA 库的 Python 运行时,验证就会失败。
特别需要说明的是 macOS 环境。在 macOS 上通过 Python 官方安装器(.pkg)安装 Python 后,安装程序并不会直接使用 Apple 系统的 Keychain 钥匙串,而是使用独立捆绑的 certifi 证书文件。如果缺失初始引导,终端调用将一直提示证书验证失败。
步骤三:排查代理软件与网络中间人(MITM)证书干扰
在日常使用中,许多网络代理客户端、调试工具(如 Fiddler、Charles)或公司内网网关设备,为了审计或加速流量,会对所有 HTTPS 请求开启“中间人解析”。此时网关会使用自己的私有根证书重新签署 python.org 的证书并发送给你的电脑。
如果该私有根证书没有被手动安装到操作系统的受信任根证书存储库中,浏览器和下载工具就会判定该证书为伪造证书,直接切断连接。此时的解决办法包括:
- 排查系统全局代理:检查系统设置中的“代理”选项,确认是否开启了未配置信任证书的本地代理端口。如果正在使用代理工具,可临时切换为直连模式后重试下载。
- 导入企业内网根证书:如果处于企业受限网络环境中,必须通过内网审计网关访问外网,请联系网络管理员获取受信任的企业自签根证书(
.crt或.cer文件),并在本地“证书管理器”(Windows 为certmgr.msc,macOS 为“钥匙串访问”)中将其导入至“受信任的根证书颁发机构”中。 - 排查异常 DNS 解析:某些公共 DNS 污染会导致
www.python.org解析到不可达或错误的 IP 地址,造成 SSL 证书中的域名与访问目标不匹配。可尝试将网卡 DNS 修改为可靠的公共 DNS 地址(如223.5.5.5或119.29.29.29)。
步骤四:应对系统 SmartScreen 与杀毒软件的误报拦截
当网络连接正常且安装包完整下载后,经常出现的问题是:双击运行安装程序时,Windows 系统弹出 SmartScreen 警告,或者防病毒软件将 python-3.x.x-amd64.exe 判定为不受信任文件。
造成这一现象的原因是:Python 官方发布新版本(例如刚发布的 maintenance release)时,全球范围内的下载量需要一定时间积累,云端安全信誉库尚未建立该文件的信誉记录,部分杀软的启发式检测规则便会倾向于“保守拦截”。
正确的安全放行操作标准:不要盲目关闭防病毒软件,应先进行文件散列值确认。
- 在官方下载页面找到对应安装包文件旁注明的 MD5 / SHA-256 Checksum。
- 在本地打开终端,计算已下载安装包的实际哈希值:
# Windows CMD 环境示例 certutil -hashfile python-3.12.2-amd64.exe SHA256 # macOS / Linux 终端环境示例 shasum -a 256 python-3.12.2-macos11.pkg - 将终端输出的 64 位十六进制字符串与官网公布的值进行字符比对。若字符完全一致,证明文件在传输过程中没有任何损坏或恶意篡改,此时点击 Windows 拦截界面的“更多信息” > “仍要运行”即可放心安装。
四、使用国内受信任官方镜像源平替下载
如果所在网络环境受到国际出口线路限制,导致持续发生 SSL 连接超时或证书握手中断,直接从国内高校或大型云服务商维护的开源镜像站下载是标准解决方案。这些镜像站对官方发布源进行定时镜像同步,且提供了正规的 HTTPS 证书支持。
| 镜像提供方 | 镜像根路径 | 适用资源类型 |
|---|---|---|
| 清华大学开源软件镜像站 | https://mirrors.tuna.tsinghua.edu.cn/python/ |
Windows 安装器、macOS 安装包、源码压缩包 |
| 阿里云开源镜像站 | https://mirrors.aliyun.com/python-release/ |
各版本安装程序及各平台二进制分发 |
| 华为云开源镜像站 | https://repo.huaweicloud.com/python/ |
全量历史版本与最新维护版本的安装包 |
重要提示:即使通过第三方镜像站下载,也必须严格检查下载文件的 SHA-256 散列值是否与 python.org 官方公布的签名一致,确保镜像文件没有在缓存分发过程中被损坏或替换。
五、总结与长效预防
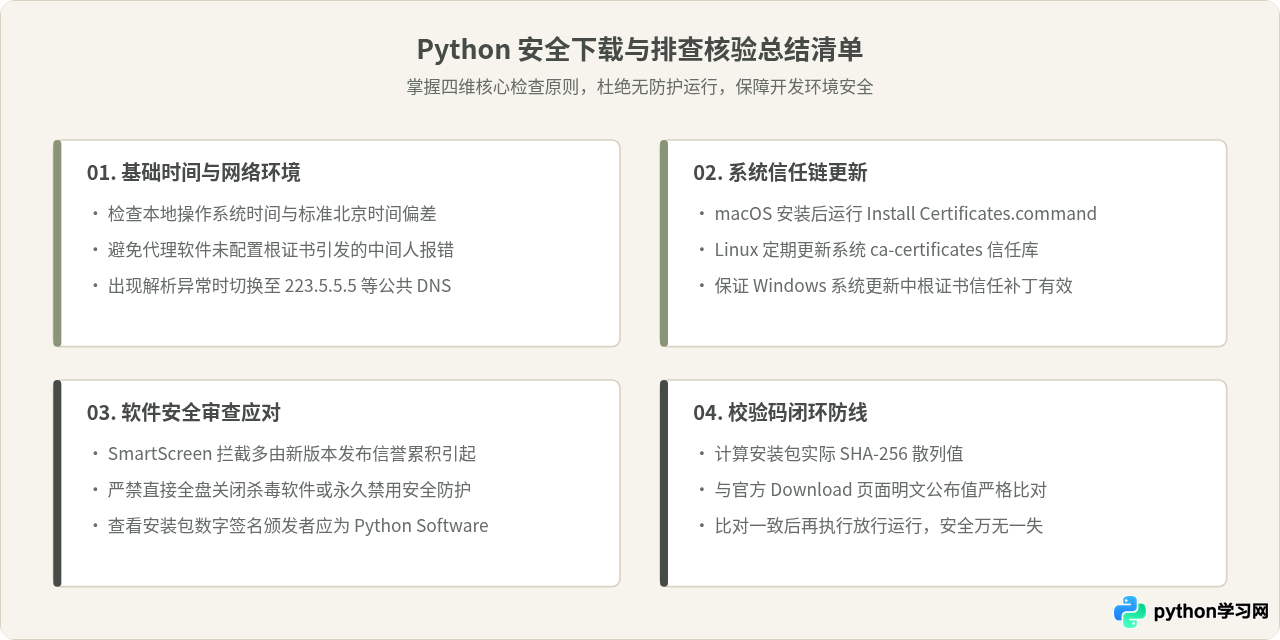
处理“下载 Python 时提示 SSL 错误或被拦截”的关键在于区分问题的本质阶段:握手阶段看时间与证书链,流转阶段看代理与网关,落地阶段看签名与散列值。通过系统时钟校准与 Install Certificates.command / ca-certificates 补全本地根证书,即可根治绝大多数 SSL 证书验证报错;而面对拦截提示时,借助 certutil 或 shasum 命令比对官方 SHA-256 值,不仅能消除误报顾虑,更能从源头保障开发环境的供应链安全。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















