


Python网络编程中ConnectionRefusedError等异常怎么处理
深入解析Python网络编程中ConnectionRefusedError、TimeoutError、ConnectionResetError等常见异常的底层成因、排查诊断流程及生产级重试与防御性编码实践。
ConnectionRefusedError 的核心根源是客户端发起的 TCP 连接请求(SYN)被目标主机内核主动回送了复位报文(RST),表明目标 IP 虽可路由,但指定端口并无进程在监听,或服务未就绪。解决此类网络异常的有效路径是:先区分配置致命错误与瞬态抖动故障,通过服务端绑定检查与端口可达性排查消除配置失误;再在客户端构建显式超时控制、带随机抖动的指数退避重试以及严格的上下文资源管理,实现稳健的异常容错。
一、客户端请求生命周期与核心网络异常全景
在进行套接字(Socket)通信、HTTP 请求或 RPC 远程调用时,一个连接从发起建立到数据收发会经过多个关键阶段。不同阶段出现的故障,在 Python 标准库中映射为清晰的异常体系。很多开发者容易将所有通信故障笼统归结为“网络断了”,导致排查时方向偏差。
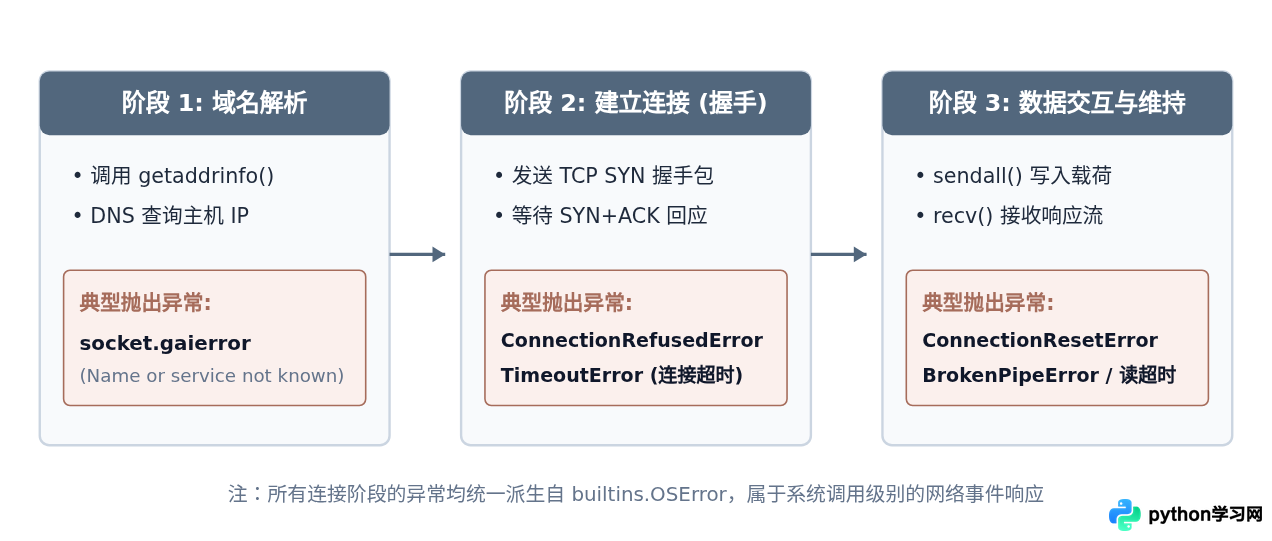
准确辨别异常所处的阶段,能够立刻缩小排查范围。例如,当程序抛出 socket.gaierror 时,问题发生在 DNS 本地解析或配置,排查防火墙或目标服务端口毫无意义;而遇到 ConnectionRefusedError 时,说明网络物理链路和 DNS 解析完全畅通,症结锁定在目标主机的端口状态上。
二、深入剖析 ConnectionRefusedError 的底层成因
ConnectionRefusedError 在 POSIX 系统对应错误码 ECONNREFUSED (111),在 Windows 系统对应 WSAECONNREFUSED (10061)。它不是“网络连接断开”,而是“目标主机积极地拒绝了你的连接”。
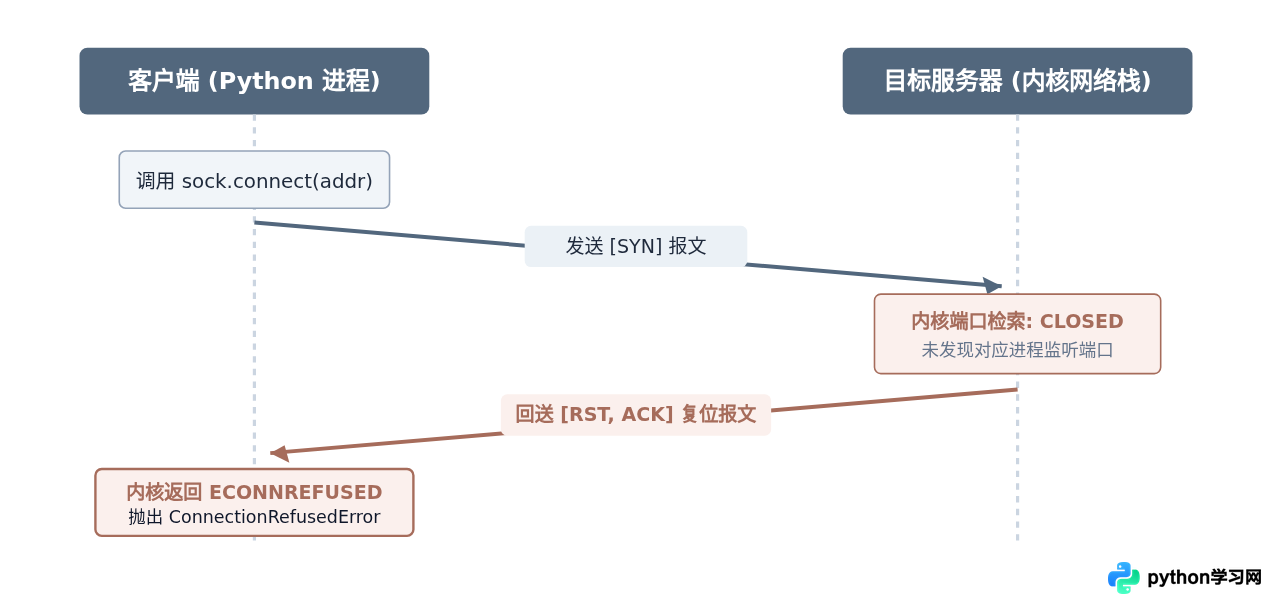
在 TCP 通信协议中,当客户端主机向服务端的 IP 和端口发出包含 SYN 标志位的握手数据段时,如果目标主机的操作系统内核接收到了该包,但检查其内部的套接字表后发现没有任何进程正在该端口执行 listen() 监听,内核协议栈就会立即生成并回送一个携带 RST(Reset)标志的报文给客户端。
引发该情况的四大常见根源包括:
- 目标服务进程尚未启动或意外崩溃: 服务端程序未能成功启动、中途崩溃退出或正在重启过程中。
- 服务端网络监听地址绑定错误(最常见): 服务端代码将套接字绑定在本地回环地址(如
127.0.0.1或localhost),而客户端尝试从局域网或外部 IP 访问。本地回环只接受本机发起的连接,外部报文到达网卡后直接被内核回绝。正确的对外监听应绑定至0.0.0.0。 - 端口配置不匹配: 客户端请求的端口与服务端实际开放的端口不一致(例如服务端实际在 8080 监听,客户端配置了 8000)。
- 半连接/全连接队列(Backlog)溢出且内核丢弃策略激进: 在高并发流量突增时,服务端处理不过来,如果系统内核参数
net.ipv4.tcp_abort_on_overflow开启为 1,当全连接队列被打满时,内核会直接发送 RST 拒绝连接,从而导致连接拒绝。
如果防火墙直接
DROP(丢弃)数据包,或者目标物理机断电宕机,客户端得不到任何回应,重试多次后会最终超时,触发的是 TimeoutError;只有当目标主机在线,且明确回复了 RST(或防火墙规则配置为 REJECT --reject-with tcp-reset)时,客户端才会立刻得到 ConnectionRefusedError。
三、排查与定位 ConnectionRefusedError 的标准步骤
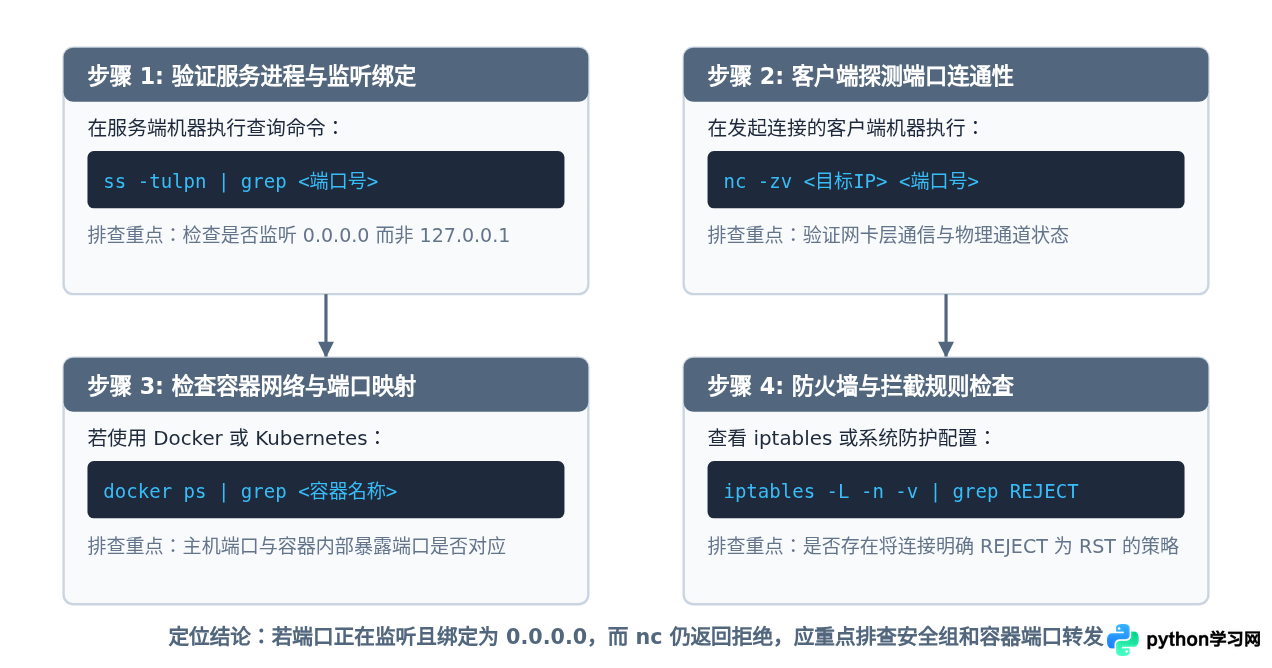
当生产或开发环境中出现 ConnectionRefusedError 时,不要盲目修改客户端代码。请按照以下排查顺序,迅速定位是进程问题、网络绑定问题还是防火墙问题。
常见实操场景排查示例
场景:本地开发时服务端已启动,但客户端报连接被拒
# 服务端错误示例 (仅监听本机回环)
server_socket.bind(("127.0.0.1", 9000))

# 客户端尝试使用局域网 IP 访问
client_socket.connect(("192.168.1.100", 9000))
# 结果立即抛出: ConnectionRefusedError: [Errno 111] Connection refused

# 正确做法:服务端应绑定到所有可用网络接口
server_socket.bind(("0.0.0.0", 9000))
四、Python网络编程中其他关键异常的处理机制
除了 ConnectionRefusedError 之外,在完整的客户端/服务端通信生命周期中,必须同时面对其他几类紧密相关的网络异常:
| 异常类名 | 触发时机与典型现象 | 底层原因 | 标准应对策略 |
|---|---|---|---|
TimeoutError(或 socket.timeout) |
建立连接超时、数据读写长时间未返回 | 中间路由断网、防火墙丢弃 SYN 包、服务端处理卡死 | 必须显式配置合理超时时限;捕获后执行重试或告警 |
ConnectionResetError |
数据传输过程中突然中断 (Errno 104) | 对端进程崩溃退出、中间代理或防火墙切断空闲长连接 | 检查对端健康状态;客户端重新建连并按幂等性重试 |
BrokenPipeError |
向已经关闭的 socket 继续写入数据 (EPIPE / 32) | 对端已关闭读端并发送了 FIN/RST,本地仍然执行 send | 终止当前写入流;关闭并销毁失效 socket,重新初始化连接 |
socket.gaierror |
发起请求时直接中断在域名解析阶段 | DNS 服务器无响应、域名拼写错误、本地 /etc/resolv.conf 损坏 | 校验域名配置;排查本地 DNS 服务器连通性,不可盲目重试 |
五、生产级重试机制:指数退避与抖动算法
在分布式系统与微服务架构中,服务端滚动更新、进程重启或网络短暂抖动是常态。若客户端一遇到 ConnectionRefusedError 或 TimeoutError 就直接崩溃退出,系统的可用性将极度脆弱;但如果盲目无间隔重试,又会形成“惊群效应”(Thundering Herd),导致刚重启的服务被重试流量直接冲垮。
科学的容错机制应当采用全随机抖动的指数退避策略(Exponential Backoff with Full Jitter)。
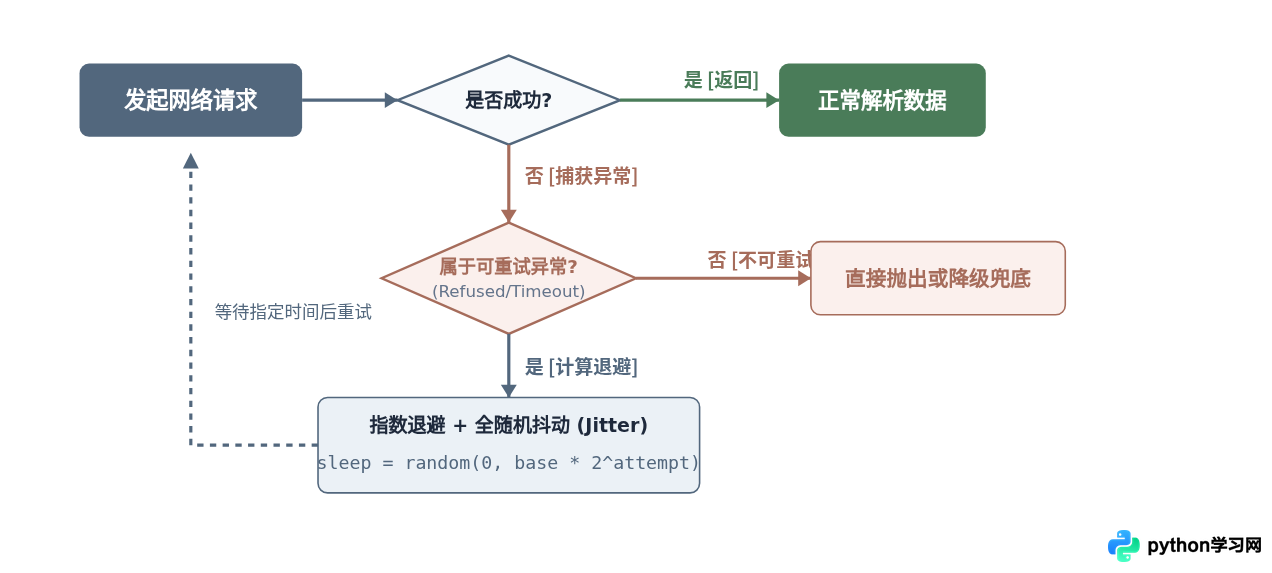
完整代码示例:健壮的 Socket 客户端实现
以下给出一个使用原生 socket 库编写的高可用客户端示例,包含显式超时、连接拒绝捕获、资源清理以及指数退避算法:
import socket
import time
import random
import logging

logging.basicConfig(level=logging.INFO, format="%(asctime)s [%(levelname)s] %(message)s")

def connect_with_retry(host: str, port: int, max_retries: int = 5, base_delay: float = 0.5):
    """
    带指数退避和随机抖动的连接建立函数
    """
    for attempt in range(1, max_retries + 1):
        sock = socket.socket(socket.AF_INET, socket.SOCK_STREAM)
        # 1. 必须设置显式超时,防止 SYN 包丢失导致默认无尽阻塞 (通常操作系统长达数分钟)
        sock.settimeout(3.0)

        try:
            logging.info(f"正在尝试连接至 {host}:{port} (第 {attempt}/{max_retries} 次)...")
            sock.connect((host, port))
            logging.info(f"成功建立连接至 {host}:{port}")
            # 连接建立后可根据需要设置数据读写超时
            sock.settimeout(10.0)
            return sock

        except (ConnectionRefusedError, TimeoutError) as e:
            # 2. 及时释放套接字描述符,避免资源泄漏
            sock.close()
            logging.warning(f"连接失败: {type(e).__name__} - {e}")

            if attempt == max_retries:
                logging.error(f"达到最大重试次数 ({max_retries}),放弃连接")
                raise

            # 3. 计算指数退避 + 全随机抖动 (Full Jitter)
            cap = 10.0  # 限制最大退避时长
            exponential_delay = min(cap, base_delay * (2 ** (attempt - 1)))
            sleep_duration = random.uniform(0, exponential_delay)

            logging.info(f"等待 {sleep_duration:.2f} 秒后重试...")
            time.sleep(sleep_duration)

        except socket.gaierror as e:
            # DNS 解析异常属于配置或域名错误,重试无益,立即中断
            sock.close()
            logging.critical(f"DNS 解析失败: {e},请核实主机名配置")
            raise

        except Exception:
            sock.close()
            raise
六、Python 异常体系规范与捕获禁忌
在 Python 3 中,所有内置操作系统异常都继承自 OSError。理解这一继承树对于编写精准的 except 块至关重要。
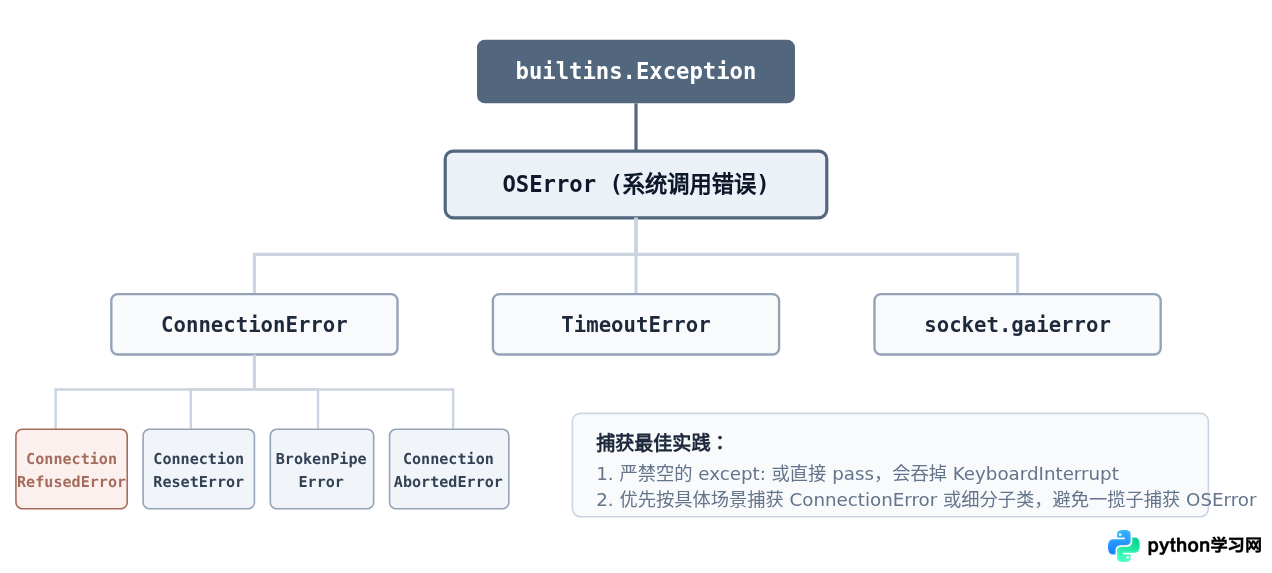
编码避坑要点
-
避免使用裸
except Exception:吞掉未知故障: 过宽的捕获范围会同时掩盖代码内部的TypeError、AttributeError等逻辑 Bug,导致本该在开发阶段暴露的代码错误被当成网络故障重试。 -
注意在 finally 或 contextmanager 中关闭连接:
未正确关闭的 socket 会长期占用操作系统的文件描述符(File Descriptor)。高并发下若频繁抛出异常而未
close(),极易耗尽系统 fd 资源,最终导致抛出OSError: [Errno 24] Too many open files。 -
HTTP 高层库(如 requests/urllib3)的异常封装:
若使用
requests库,底层的ConnectionRefusedError会被封装为requests.exceptions.ConnectionError。在编写针对 Web 接口的客户端时,应捕获requests.exceptions.RequestException及其派生子类。
七、排查与处理清单总结
- 查进程: 在目标服务器确认程序是否正常处于 running 状态,使用
ps aux确认。 - 查端口与绑定: 使用
ss -tulpn确保端口处于 LISTEN,且监听地址为0.0.0.0而不是仅本地的127.0.0.1。 - 查网络与连通性: 在客户端执行
nc -zv <IP> <PORT>,判断是否在握手阶段收到明确拒绝。 - 代码防御: 设置显式连接超时(如 3-5 秒),对瞬态异常实施指数退避+随机抖动重试,确保
try...finally妥善关闭套接字。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















