


Nuitka打包Python为DLL:实现代码加密与防反编译指南
本指南详细介绍如何使用Nuitka将Python源码转译为C并编译为Windows动态链接库(.pyd/.dll),彻底消除字节码,实现工业级代码加密与防反编译。
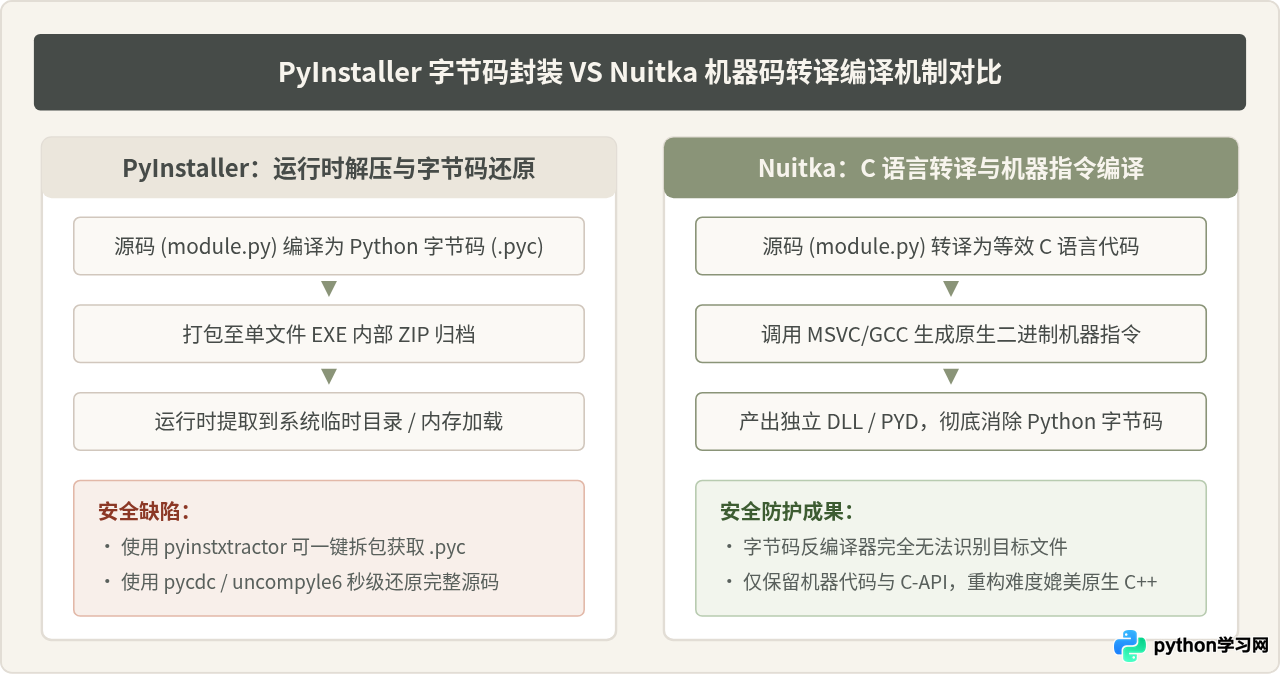
当需要向外部客户或第三方分发Python核心业务模块时,源码保护往往是最迫切的需求。常规的打包工具(如PyInstaller)仅将.pyc字节码打包进可执行归档文件中,逆向人员可在数秒内利用逆向反编译工具提取完整源代码。Nuitka提供了彻底不同的解决路径:它先将Python源代码转译为C语言代码并嵌入Python C-API,再调用本地C编译器(如MSVC或MinGW64)编译为机器指令级别的动态链接库(Windows下的.pyd或.dll)。本文将完整演示从编译器环境准备、核心模块编写、编译命令参数选型,到外部接口调用验证与防反编译效果检验的完整实操流程。
一、核心机制与关键认知辨析
在开展打包实操前,必须明确两组在开发与安全领域经常被混淆的核心概念:
1. 混淆认知一:“动态链接库(DLL)与Python扩展(.pyd)完全不同”
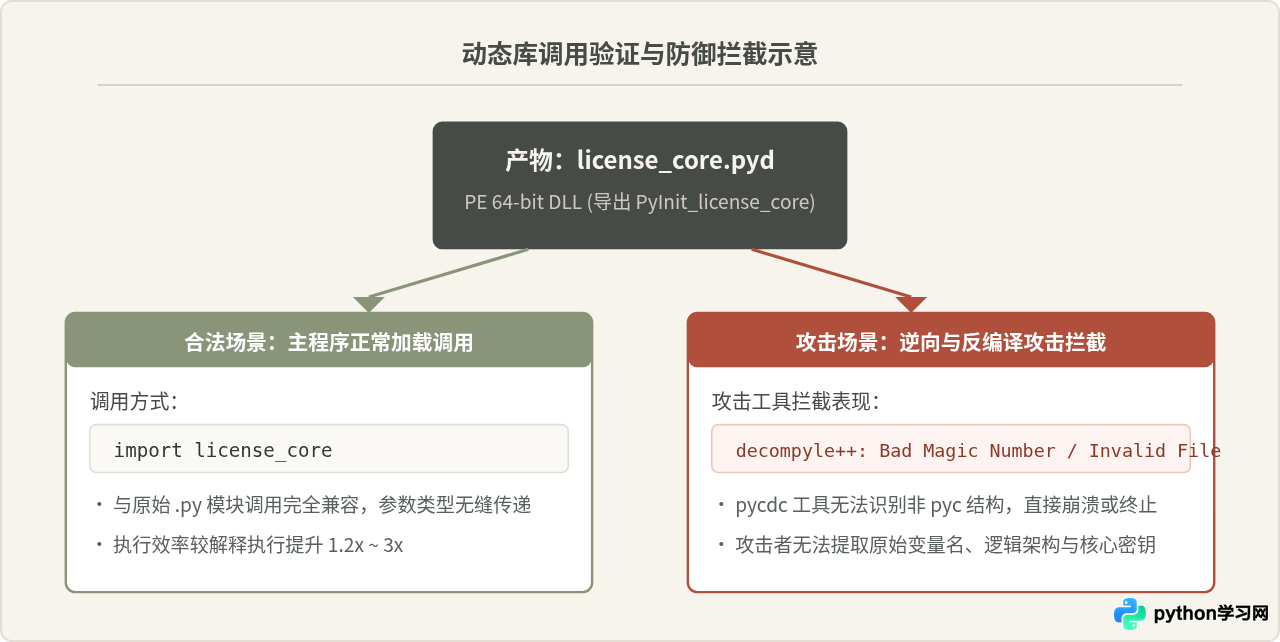
在Windows操作系统底层,.pyd文件的二进制格式本质上就是标准的PE格式动态链接库(Dynamic Link Library,即DLL)。它们拥有相同的PE文件头、节区(Sections)和导出表结构。二者的区别仅在约定层面:.pyd专门导出了符合Python C-API约定的初始化入口函数(例如针对demo模块的PyInit_demo符号),因此可以直接被Python解释器通过import demo语句动态加载;若将其后缀直接改为.dll,底层二进制结构并未改变,但若要被C++或C#等外部语言直接以标准C ABI形式调用,则需在模块内导出无参数修饰的标准C导出符号。
2. 混淆认知二:“转译为二进制库等于100%不可破解”
编译为原生机器码消除了所有Python抽象语法树(AST)和字节码结构,使得所有现成的Python专用反编译器(如decompyle++、pycdc等)彻底失效,直接将攻击门槛提高到了逆向工程C/C++编译产物的同等难度。然而,安全界并不存在绝对意义上的不可逆:逆向人员仍可使用IDA Pro或Ghidra等汇编反编译工具对二进制指令进行静态分析。因此,Nuitka的核心防护价值在于消除低成本的源码还原路径,大幅抬高逆向成本,而非绝对意义上的数学不可逆。
二、环境准备与 C 编译器配置
由于 Nuitka 依赖底层编译器将生成的 C 源码转换为二进制指令,因此在编译前必须配置好本地 C 编译器环境:
1. 编译器选型建议
- 推荐方案(Windows 平台首选):Visual Studio 2019 / 2022 (MSVC)。安装时勾选“使用 C++ 的桌面开发”工作负荷,这是 Nuitka 在 Windows 下最稳定且优化效果最好的工具链。
- 轻量级方案:MinGW-w64 (GCC)。如果系统未安装 Visual Studio,Nuitka 在初次运行时会提示并可自动下载便携式 MinGW64 编译器链(基于 w64devkit)。
2. Python 依赖安装与版本检验
建议使用 Python 3.8 至 3.11 的 64 位版本。通过 pip 安装 Nuitka 以及用于加速编译缓存与归档压缩的 zstandard 依赖包:
pip install -U nuitka zstandard安装完成后,在终端中执行环境自检命令:
python -m nuitka --version示例输出如下(若检测到有效 C 编译器,说明工具链就绪):
2.1.2
Commercial: None
Python: 3.10.11 (tags/v3.10.11:7d4cc5a, Apr  5 2023, 00:38:17) [MSC v.1929 64 bit (AMD64)]
Flavor: CPython Official
Executable: C:\Python310\python.exe
OS: Windows
Arch: x86_64
WindowsRelease: 10
Version C compiler: C:\Program Files\Microsoft Visual Studio\2022\Community\VC\Tools\MSVC\14.38.33130\bin\Hostx64\x64\cl.exe (cl 19.38)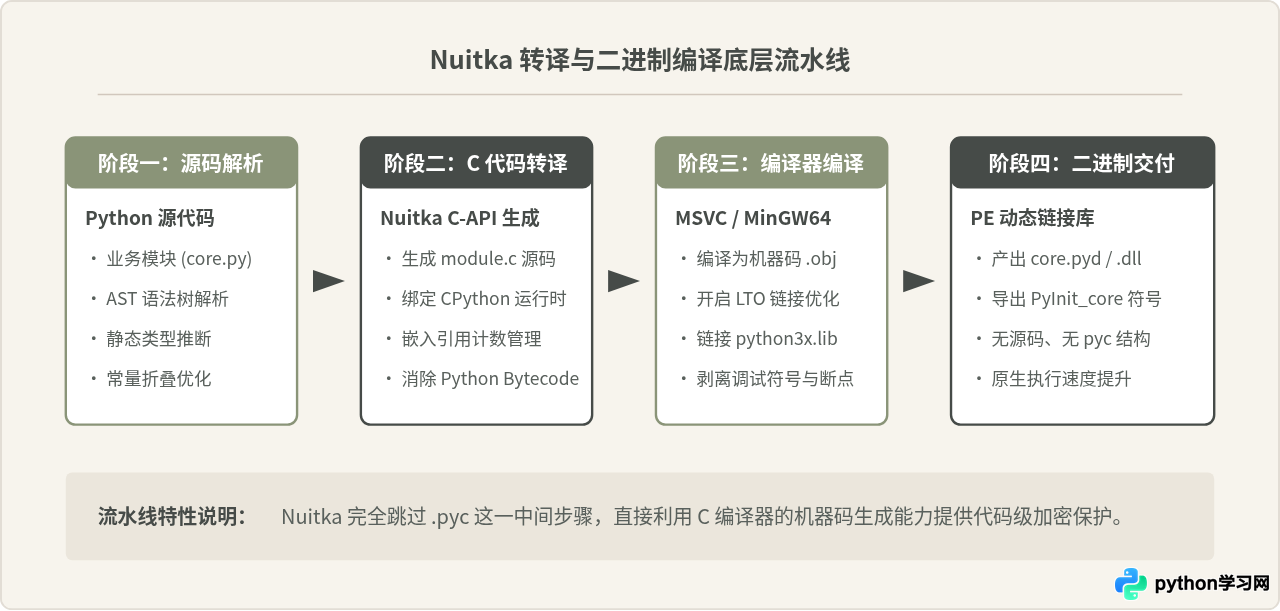
三、编写待保护的核心模块与示例代码
假设我们有一个负责核心授权校验与数据加解密的算法模块,创建文件 license_core.py:
# license_core.py
import hashlib
import time

SECRET_SALT = "KuAiFram_Secure_Salt_2026_X9!"

def generate_hardware_token(machine_code: str) -> str:
    """基于机器码生成设备指纹令牌"""
    raw_str = f"{machine_code}:{SECRET_SALT}"
    first_pass = hashlib.sha256(raw_str.encode('utf-8')).hexdigest()
    # 二次混淆计算
    return hashlib.md5((first_pass + SECRET_SALT).encode('utf-8')).hexdigest()

def verify_license(license_key: str, machine_code: str, expire_timestamp: int) -> dict:
    """校验授权有效性与过期时间"""
    current_time = int(time.time())
    if current_time > expire_timestamp:
        return {"valid": False, "reason": "License has expired"}

    expected_token = generate_hardware_token(machine_code)
    expected_key = hashlib.sha256(f"{expected_token}:{expire_timestamp}".encode('utf-8')).hexdigest()

    if license_key == expected_key:
        return {"valid": True, "expire_at": expire_timestamp, "reason": "Authorized"}
    return {"valid": False, "reason": "Invalid license key"}
该模块包含了敏感业务逻辑与加盐常量。接下来通过 Nuitka 将其编译为不可逆的 DLL / .pyd 动态库。
四、执行 Nuitka 打包编译实战
1. 核心编译命令与参数解析
在当前模块所在目录打开控制台,运行以下编译命令:
python -m nuitka --module --remove-output --lto=yes license_core.py核心参数说明:
--module:最核心参数。指示 Nuitka 将脚本编译为扩展模块(生成 Windows 下的.pyd文件,即 Python 专用 DLL),而不是编译为独立的.exe。--remove-output:编译成功后自动删除临时生成的license_core.build目录及中间转译的.c和.obj文件,保持工作区干净。--lto=yes:启用链接时间优化(Link-Time Optimization),不仅能优化跨函数调用性能,还能打乱函数内联结构,增加静态反编译难度。--output-dir=dist(可选):将产物输出至指定目录。
2. 产物生成与命名规范
编译完成后,目录下会生成类似以下名称的文件:
license_core.cp310-win_amd64.pyd该文件名遵循 PEP 3149 规范,其中 cp310 表示对应 Python 3.10 版本,win_amd64 表示 64 位 Windows 平台。为了便于在普通代码中直接引用,可将其重命名为标准模块名:
license_core.pydlicense_core.dll,底层二进制完全一致。但若要继续供 Python 主程序调用,必须保留 .pyd 后缀,因为 Python 解释器默认只将 .pyd 识别为 C 扩展模块。
五、功能验证与防反编译效果测试
1. 业务调用与功能一致性验证
将原来的 license_core.py 移除或重命名备份,仅保留 license_core.pyd。新建主调用脚本 main_test.py:
# main_test.py
import license_core

# 1. 验证设备指纹生成
token = license_core.generate_hardware_token("DEVICE-MAC-7890-ABCD")
print(f"生成的硬件 Token: {token}")

# 2. 模拟校验授权
res = license_core.verify_license(
    license_key="test_fake_key",
    machine_code="DEVICE-MAC-7890-ABCD",
    expire_timestamp=1893456000
)
print(f"授权校验结果: {res}")
运行 python main_test.py,控制台输出如下:
生成的硬件 Token: cb4f386992d9f481c90c7bfbc671d2b8
授权校验结果: {'valid': False, 'reason': 'Invalid license key'}
测试表明:程序如同调用普通 .py 模块一样顺畅无误,模块内部的所有计算逻辑与异常处理完全正常运行。
2. 防反编译逆向对抗验证
为了直观验证加密效果,使用业内常见的反编译手段对 license_core.pyd 进行针对性测试:
| 测试工具 / 攻击手段 | 测试方式 | 实测表现与结果 |
|---|---|---|
| pycdc (Decompyle++) | pycdc license_core.pyd |
直接报错终止:输出 Error: magic number mismatch / invalid header,无法提取任何 Python 代码。 |
| uncompyle6 | uncompyle6 license_core.pyd |
拒绝解析:识别为非 Python 字节码格式,提示未知文件格式。 |
| 十六进制编辑器 (HxD) | 搜索源码关键词如 SECRET_SALT |
在开启优化后,常量被内联或以 C 字符串数组嵌入在 .rdata 节区,原始函数实现逻辑已转换为 x86_64 汇编指令。 |
| 反汇编器 (IDA Pro / Ghidra) | 打开 license_core.pyd |
仅能看到 PE 结构、C-API 包装桩函数(如 impl_license_core$$$function_1_generate_hardware_token)及大量的本地机器指令跳转,逆向难度等同于逆向原生 C++ 程序。 |
六、工程落地中的常见问题与部署注意事项
在实际工程中,将模块编译为 DLL / .pyd 部署时,需要重点防范以下四类常见问题:
1. 运行时 Python 版本与架构强绑定
编译出的 .pyd 文件与编译它时所使用的 Python 主版本(如 3.10)及 CPU 架构(如 x86_64)强绑定。使用 Python 3.10 编译出的产物无法在 Python 3.11 或 32 位系统上被 import。因此,在交付给客户或集成进宿主应用时,必须保证目标环境的 Python 主版本保持完全一致。
2. 缺失 Visual C++ 运行库 (VCRUNTIME140.dll)
如果使用 MSVC 编译,部分纯净的客户生产机可能未安装对应版本的 Visual C++ Redistributable。当缺少 vcruntime140.dll 时,Python 会抛出 ImportError: DLL load failed while importing license_core: 找不到指定的模块。解决方法是在分发时附带对应版本的 VC_redist.x64.exe 安装包,或静态链接运行时。
3. 多模块互相调用的编译策略
若工程包含多个相互引用的内部模块(如 core/ 包下的多个子模块),建议使用 --include-package=core 或在顶层对整个包进行递归编译,避免因部分模块编译而部分保留导致命名空间解析错位。
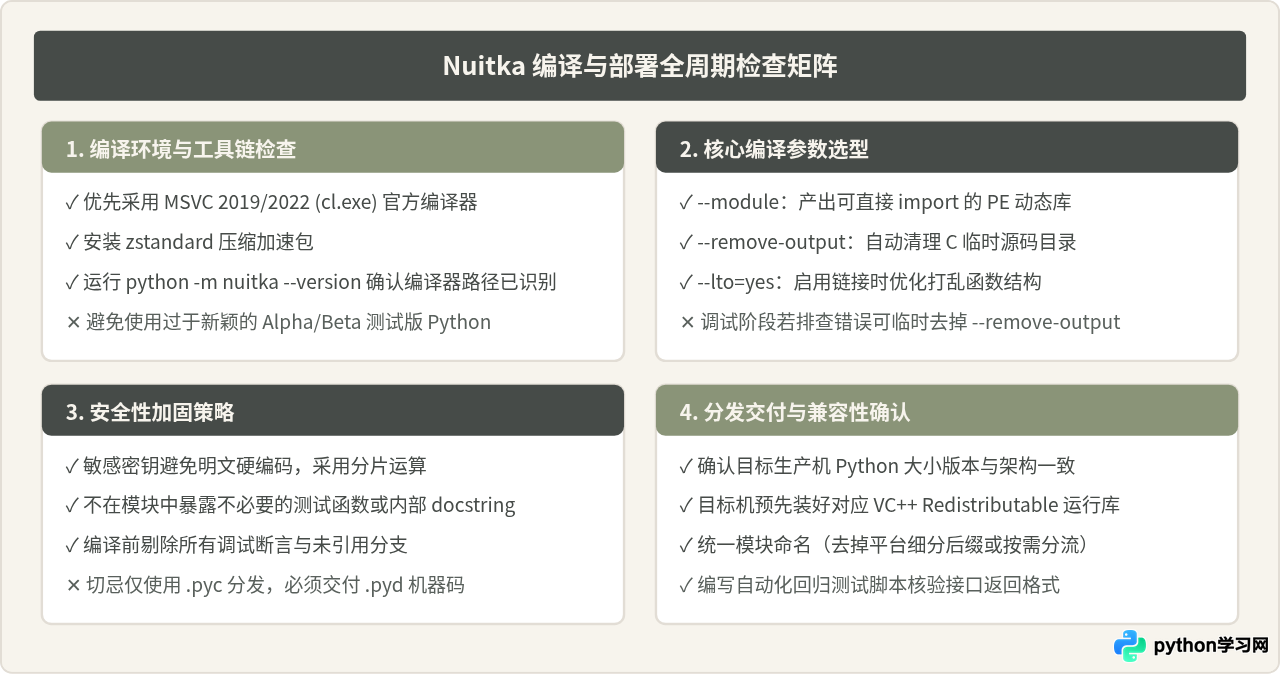
七、总结
通过 Nuitka 将 Python 核心模块打包为动态链接库(.pyd/.dll),从本质上重塑了 Python 代码的分发形式。它跨过了易被一键反编译的字节码阶段,借助原生 C 编译器将代码降维至底层机器指令,既保证了与原有 Python 生态系统的无缝互操作性,又为商业软件的算法保密和授权控制构筑了坚固的技术屏障。在实际生产落地中,遵循严谨的编译器配置、启用 LTO 优化并注意分发环境的版本匹配,即可稳定高效地完成核心资产的加固与交付。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















