


Python 3.10+版本打包exe的注意事项与工具适配建议
针对Python 3.10及更高版本的底层机制变化,深入分析打包Windows可执行文件的常见痛点、避坑要点与主流打包工具适配选型方案。
distutils)以及惰性加载机制对依赖静态分析的干扰。解决这一问题的标准路径是:建立隔离的纯净虚拟环境、确保打包工具主版本升级至对应支持区间(PyInstaller 6.x、Nuitka 2.x 或 cx_Freeze 7.x)、显式声明隐式导入与动态资源,并通过单目录(--onedir)模式先行排查缺少 DLL 或路径异常,再输出最终发布包。
一、Python 3.10+ 底层变动对可执行文件打包的影响
传统的 Python 打包工具(如 PyInstaller、cx_Freeze 等)并不是直接将 Python 代码翻译成机器码,而是将 Python 解释器核心(pythonXY.dll)、所需依赖模块的预编译字节码(.pyc)以及运行支持文件打包进一个独立载荷中。打包程序在启动时,先由引导加载器(Bootloader)初始化运行时环境,再调用嵌入式解释器载入主脚本执行。
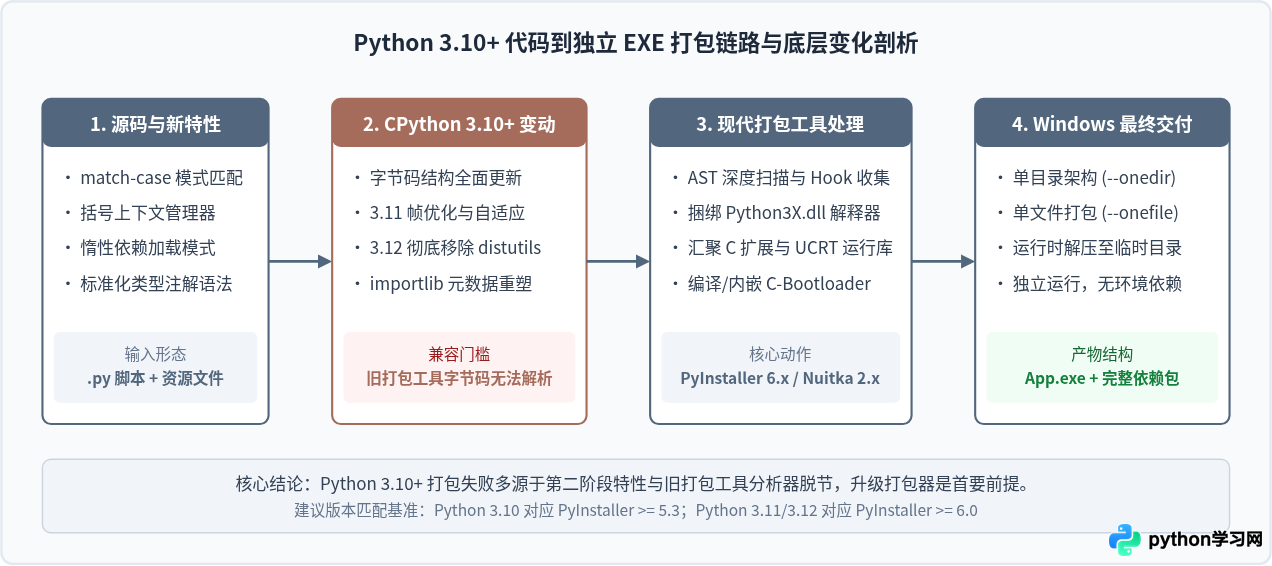
从 Python 3.10 开始,CPython 解释器引入了一系列深层次变革。了解这些技术细节有助于直接定位打包失败的根源:
- 字节码指令集调整(PEP 634 / 3.11 快速适应解释器): Python 3.10 引入了模式匹配(Pattern Matching),3.11 实现了自适应特化解释器(Specializing Adaptive Interpreter)并完全重构了代码帧对象(Frame)。如果使用的打包工具版本偏旧,其内置的字节码反编译器与依赖分析模块(如
modulegraph)便无法识别新指令,直接在依赖收集阶段抛出RecursionError或KeyError。 - 标准库移除与 C-API 重构(Python 3.12+): Python 3.12 彻底移除了遗留的
distutils模块,并对许多内置 C-API 的宏定义和结构体布局进行了清理。许多依赖旧版编译机制或隐式引用distutils的第三方库,在打包收集阶段会触发ModuleNotFoundError: No module named 'distutils'。 - 元数据与导入行为变化:
importlib.metadata取代了以往混乱的包元数据读取逻辑,三方库越来越普遍地采用“惰性导入”(Lazy Import)机制。静态依赖分析器在扫描顶层 AST(抽象语法树)时很难捕获在运行时才触发的子模块导入。
二、主流打包工具适配现状与选型建议
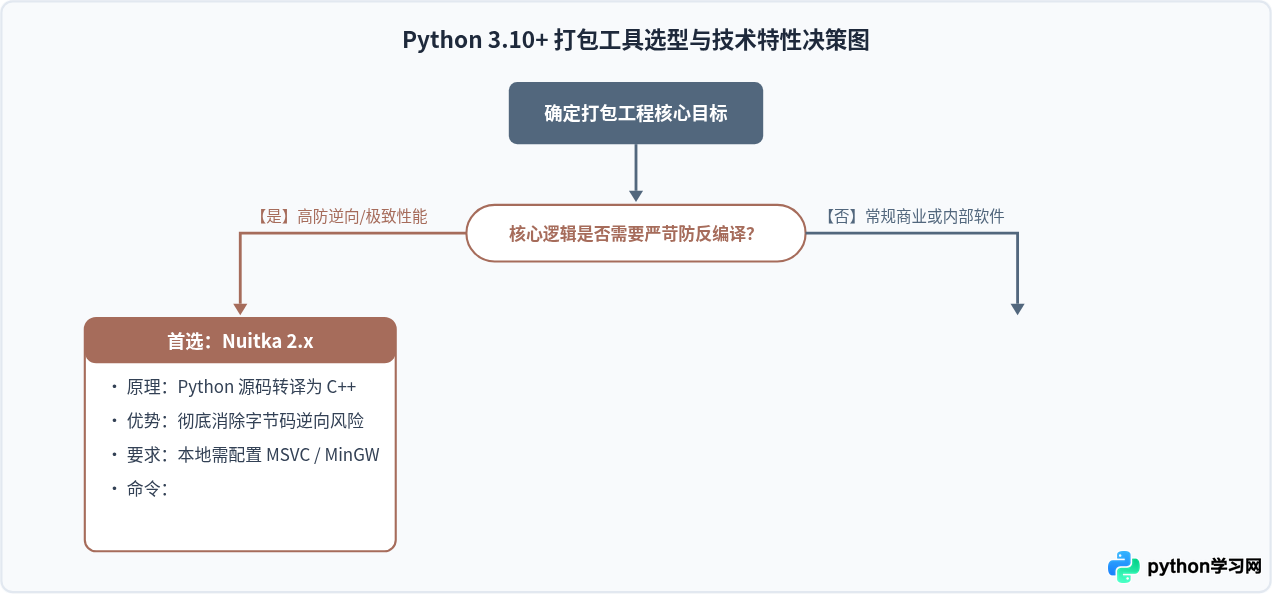
在 Windows 平台将 Python 3.10+ 打包为 EXE,目前活跃维护的主流工具有三款:PyInstaller、Nuitka 和 cx_Freeze。各工具在打包机制、抗反编译能力和配置复杂度上各有侧重。
| 工具名称 | 推荐适配版本 | 技术机制与特点 | 典型适用场景 | 主要缺点与限制 |
|---|---|---|---|---|
| PyInstaller | >= 6.0.0 | 收集 .pyc 字节码与解释器 DLL,由官方 Bootloader 加载,社区 Hook 最全 | 日常自动化脚本、PyQt/PySide 桌面软件、数据分析工具 | 启动有解压耗时;源码易被 pycdc、uncompyle6 等逆向还原 |
| Nuitka | >= 2.0.0 | 将 Python 源码直接转译为 C++ 代码再编译为机器码,深度整合 CPython API | 商业分发软件、核心算法加密保护、追求极速启动的轻量程序 | 首次编译耗时较长;必须本地配置 C++ 编译器(MSVC 或 MinGW64) |
| cx_Freeze | >= 7.0.0 | 通过 setup.py 规范化声明构建,结构清晰,可直接生成 MSI 安装包 |
工程化规范度高、跨多平台维护、不需要单文件混淆的项目 | 单文件支持相对较新,小众三方库的自动 Hook 覆盖率不如 PyInstaller |
为帮助读者快速选择契合当前技术栈的工具,可以参考以下决策路径:
三、Python 3.10+ 打包核心注意事项与避坑指南
在确认打包工具升级至最新主版本后,实际打包过程中绝大多数崩溃均来自于以下五个细节问题。务必在构建前后逐一核实。
1. 强制在纯净的虚拟环境中打包
绝对不要直接在全局 Python 环境下运行打包命令。全局环境中残留的大量无用第三方包会被打包工具的静态扫描器误判为间接依赖,不仅会使最终的 EXE 体积从几十兆膨胀到几百兆,还极易引入已弃用或不兼容的 C 扩展 DLL,导致在无 Python 环境的纯净测试机上报 DLL load failed。
创建与激活干净虚拟环境的标准化操作:
# 在项目根目录下创建干净的虚拟环境
python -m venv .build_env

# 激活环境(Windows PowerShell)
.\.build_env\Scripts\Activate.ps1

# 仅安装项目运行所需的必要依赖及最新打包器
pip install --upgrade pip
pip install -r requirements.txt
pip install --upgrade "pyinstaller>=6.0.0"
2. 静态分析失效与隐式导入(Hidden Imports)处理
Python 3.10+ 中许多主流库(如 pydantic、fastapi、sqlalchemy、scipy 等)大量引入了按需导入机制或基于 C 扩展的动态注册。打包工具在静态解析 AST 语法树时无法感知这些在函数体或字符串拼接中导入的模块,导致打包后的 EXE 运行时报错:
ModuleNotFoundError: No module named 'some_dynamic_module'
解决办法: 在命令行添加 --hidden-import 参数,或者在 .spec 文件的 hiddenimports 列表中补齐缺失的包名。例如:
pyinstaller --onedir --hidden-import="pkg_resources.py2_warn" --hidden-import="charset_normalizer.md__mypyc" main.py3. 资源文件路径与临时解压目录(sys._MEIPASS)兼容
使用 --onefile(单文件)模式时,EXE 启动时会将内嵌的资源文件、解释器和依赖自动解压到系统临时目录(如 C:\Users\用户名\AppData\Local\Temp\_MEIxxxxxx)。如果代码中使用 __file__ 或相对路径读取图片、配置文件或模板,运行时必定找不到文件。
必须编写统一的资源定位函数,确保无论在开发调试环境还是打包解压环境下都能准确解析文件路径:
import sys
import os

def get_resource_path(relative_path: str) -> str:
    """
    获取资源文件的绝对路径。
    在 PyInstaller 单文件打包运行时,优先从 sys._MEIPASS 临时解压目录读取;
    在常规开发运行状态下,从脚本所在目录读取。
    """
    if hasattr(sys, '_MEIPASS'):
        base_path = sys._MEIPASS
    else:
        base_path = os.path.abspath(".")
    return os.path.join(base_path, relative_path)

# 调用示例:安全读取图标或配置文件
config_file = get_resource_path("assets/config.json")
4. VC++ 运行时库(UCRT / VCRUNTIME140.dll)缺失
Python 3.10+ 的 CPython 解释器由 Visual Studio 2017/2019/2022 工具链编译,高度依赖 Windows Universal C Runtime (UCRT) 以及 vcruntime140.dll、vcruntime140_1.dll。
vc_redist.x64.exe 安装包,或者在 spec 文件中将这些基础系统运行时放入 binaries 列表显式捆绑。
5. 杀毒软件对单文件(--onefile)的假阳性误报(False Positive)
PyInstaller 官方发布的通用预编译 Bootloader 二进制经常被某些免杀木马借壳,导致各大防病毒软件(如 Windows Defender、360 等)对基于默认 Bootloader 生成的单文件 EXE 极为敏感,经常发生“秒报毒”甚至直接删除。
缓解策略:
- 优先采用单目录架构(--onedir): 对于企业级桌面软件或体积超过 50MB 的项目,将核心文件放在包含 DLL 目录的文件夹中,外层使用 Inno Setup 或 NSIS 制作标准安装向导,误报率将下降 90% 以上。
- 申请正规数字签名: 使用
signtool.exe配合受信任的商业代码签名证书对生成的 EXE 及核心 DLL 进行数字签名。 - 本地重新编译 Bootloader: 下载 PyInstaller 源码,在本地使用 MSVC 对
bootloader进行本地重新编译,改变二进制特征哈希值。
四、标准化打包操作流程(以 PyInstaller 6.x 为例)
遵循规范化的工程步骤,可以最大程度避免反复排错带来的时间损耗。推荐采用“纯净依赖 -> 生成配置 -> 单目录验证 -> 最终构建”的闭环流程。
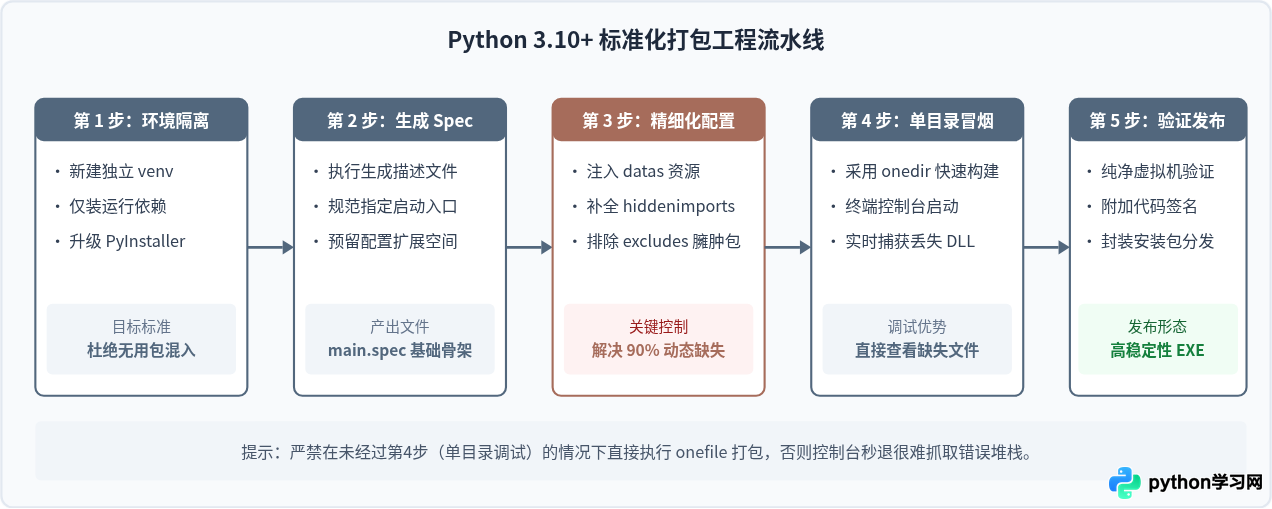
实战配置文件:定制 project.spec
在复杂项目中,直接使用命令行参数很容易遗漏选项且不利于团队协作。建议生成 .spec 脚本进行精细控制:
# -*- mode: python ; coding: utf-8 -*-
from PyInstaller.utils.hooks import collect_data_files, collect_submodules

block_cipher = None

# 自动收集特定复杂三方库的数据与隐藏子模块
extra_datas = collect_data_files('certifi')
extra_imports = collect_submodules('uvicorn')

a = Analysis(
    ['main.py'],
    pathex=[],
    binaries=[],
    datas=[
        ('assets/config.json', 'assets'),
        ('templates', 'templates')
    ] + extra_datas,
    hiddenimports=[
        'encodings',
        'asyncio'
    ] + extra_imports,
    hookspath=[],
    hooksconfig={},
    runtime_hooks=[],
    # 显式排除开发与测试相关包,缩小体积
    excludes=['pytest', 'unittest', 'IPython', 'matplotlib'],
    win_no_prefer_redirects=False,
    win_private_assemblies=False,
    cipher=block_cipher,
    noarchive=False,
)

pyz = PYZ(a.pure, a.zipped_data, cipher=block_cipher)

exe = EXE(
    pyz,
    a.scripts,
    [],
    exclude_binaries=True,
    name='MyApplication',
    debug=False,
    bootloader_ignore_signals=False,
    strip=False,
    upx=True,
    console=True, # 调试期间保持 True,生产环境改为 False
    disable_windowed_traceback=False,
    argv_emulation=False,
    target_arch=None,
    codesign_identity=None,
    entitlements_file=None,
    icon='assets/app.ico'
)

coll = COLLECT(
    exe,
    a.binaries,
    a.zipfiles,
    a.datas,
    strip=False,
    upx=True,
    upx_exclude=[],
    name='MyApplication',
)
使用该 spec 文件执行构建的命令十分简洁:
pyinstaller --clean -y project.spec五、常见打包报错排查与速查诊断
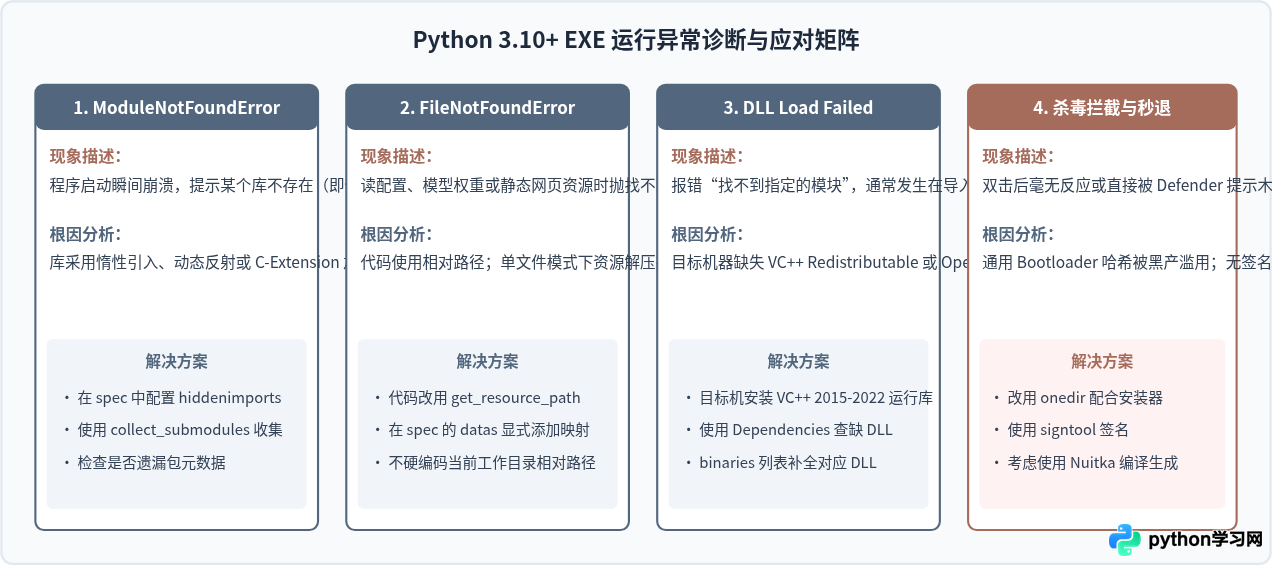
即便遵循了标准流程,由于 Windows 机器环境各异,在运行 EXE 时仍可能遭遇特定故障。下表和故障诊断图整理了 Python 3.10+ 打包中最常见的问题表象、直接原因与应对举措。
六、总结与落地建议
在 Python 3.10+ 时代,打包成 EXE 不再是简单执行一条 pyinstaller -F main.py 即可高枕无忧的操作。CPython 的快速迭代要求开发者在工程管理上更加规范。总结核心操作建议如下:
- 版本对齐: 使用 Python 3.10+ 时,打包工具必须同步升级,PyInstaller 请务必保持在 6.0 以上版本,Nuitka 保持在 2.0 以上版本。
- 环境控制: 绝不在全局环境打包,坚持针对项目创建独立的
venv纯净环境,并彻底移除测试框架与开发辅助库。 - 先目录后单文件: 调试期间坚决使用
--onedir模式与控制台窗口(console=True),以便直观排查缺失的 DLL、动态模块与资源;验证稳定后再封装为最终发布形态。 - 动态资源统一封装: 业务代码中读取数据、模型和配置文件时,务必通过适配
sys._MEIPASS的统一路径函数进行解析,避免单文件模式下发生文件找不到的异常。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















