


只会Python语法不算学会:企业级开发还需掌握哪些工程化技能?
深入解析从掌握Python基础语法到企业级工程化开发的演进路径,系统涵盖依赖确定性锁定、静态类型门禁、分层测试防御与容器化交付等关键工程能力。
写出能够跑通业务逻辑的单文件脚本,仅仅是掌握了 Python 语言的表层符号;而在多人协同与长期维护的企业生产环境中,决定代码价值的是确定性、健壮性与可观测性。跨越业余脚本与工业级交付的鸿沟,开发者必须建立起四项核心工程化能力:依赖环境的确定性隔离、静态类型与代码风格门禁、异常防御与分层测试体系,以及面向生产环境的容器化与可观测性体系。
在很多初学者的认知中,掌握了基础语法、写过几段数据清洗逻辑或用 Web 框架跑通了“Hello World”,便认为自己已经掌握了 Python。然而在团队协作场景下,随性安装的依赖、缺乏类型标注的动态函数、隐式全局变量和散落各处的 print(),往往会导致“在我的机器上能跑,但在测试服务器上崩溃”的顽疾。真正的工业级 Python 开发,是一套关于可重现性、安全边际与工程规范的综合实践。
一、环境与依赖工程化:从自由安装到确定性锁定
在个人练习阶段,开发者习惯于全局使用 pip install package。这种操作直接将库写入系统解释器的公共目录,当不同项目对同一个底层库有版本冲突时,环境便不可逆转地被污染。而在企业协作中,首要原则就是环境绝对隔离与依赖全解析锁定。
早期方案通常依赖 virtualenv 和手动导出的 requirements.txt。但 pip freeze 的致命缺陷在于:它仅拍下当前环境中所有包的扁平快照,无法区分“直接业务依赖”与“第三方库的次级传递依赖(Transitive Dependencies)”。一旦次级依赖发布了破坏向下兼容的新小版本,重新部署时就会发生莫名故障。
现代 Python 工程化全面转向基于 pyproject.toml(PEP 518/621 标准)与锁文件(Lockfile)机制。工具链以 uv 或 Poetry 为代表,通过双层描述解决确定性问题:声明文件负责表达业务所依赖的宏观版本范围,而生成的锁文件则精确记录每个包及所有传递依赖的具体版本号、下载源乃至哈希摘要(SHA-256)。
# pyproject.toml 示例:清晰区分直接依赖与开发依赖
[project]
name = "payment-gateway"
version = "1.2.0"
dependencies = [
    "fastapi>=0.110.0,<1.0.0",
    "pydantic>=2.6.0,<3.0.0",
    "httpx>=0.27.0",
]

[dependency-groups]
dev = [
    "pytest>=8.0.0",
    "ruff>=0.3.0",
    "mypy>=1.9.0",
]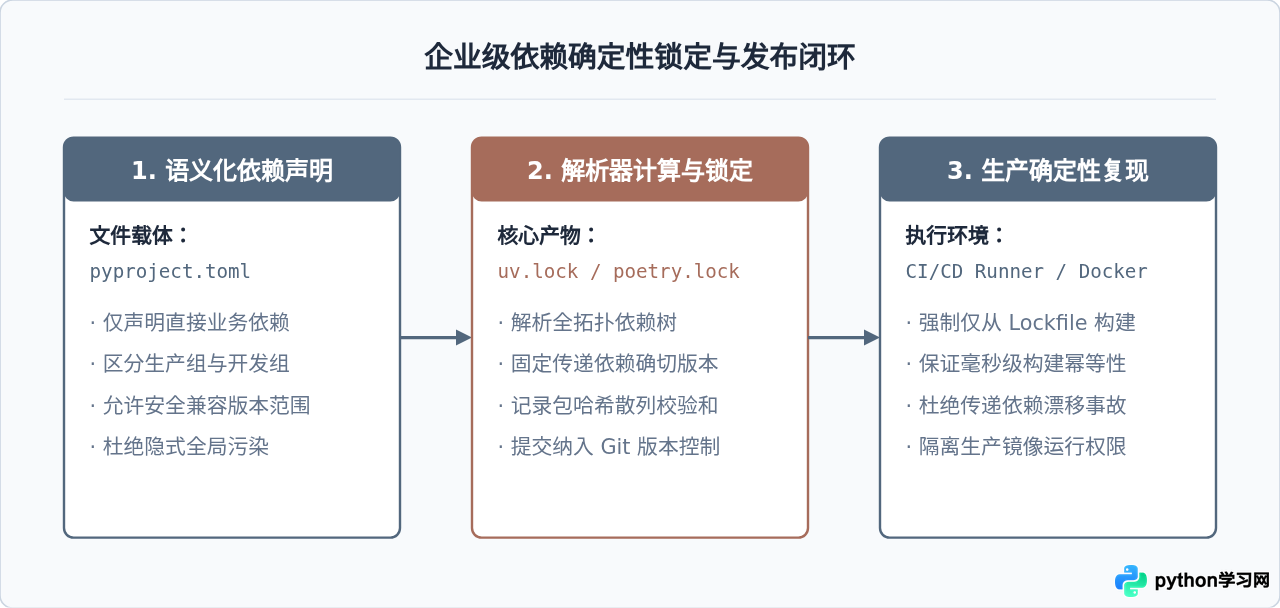
uv.lock)必须严格纳入 Git 版本库中,绝不可放入 .gitignore。在持续集成(CI)脚本中,应使用 uv sync --frozen --no-dev 或等效指令,强制禁止动态解析更新,确保每次拉取构建出的二进制包完全一致。
二、规范与类型安全:将运行时隐患消灭在提交前
Python 的动态特性赋予了极高的原型编写速度,但在几十人协作的中大型工程中,缺乏约束的动态性往往会变成维护者的噩梦。函数接收什么字段、字典内部层级结构为何、返回值是否存在 None,一旦全靠文档或口头约定,极易在生产环境诱发 AttributeError: 'NoneType' object has no attribute 'xxx' 或 KeyError。
现代企业级 Python 开发普遍采用渐进式强类型与多维自动化门禁:
- 类型注解(Type Hints)与 Mypy:在函数接口与关键数据流中声明类型(如
Optional[str]、list[dict[str, Any]])。利用mypy静态分析工具,在不运行代码的前提下检测出空指针解引用、类型参数错位等潜在 Bug。 - Ruff 高性能静态分析:替代传统的 flake8、black 与 isort,在毫秒级内完成 AST 静态分析,自动纠正未使用的导入、隐式命名空间污染与不规范写法。
- Pre-commit 钩子门禁:将格式化与检查脚本绑定在 Git 的
pre-commit阶段。只要存在任何违规或静态检查未通过,提交就会被本地直接拦截,阻止脏代码进入远程分支。
# 规范的领域模型与类型注解实践示例
from typing import Optional
from pydantic import BaseModel, EmailStr, Field

class UserProfile(BaseModel):
    user_id: int = Field(..., gt=0, description="用户唯一自增ID")
    email: EmailStr
    nickname: str = Field(min_length=2, max_length=32)
    bio: Optional[str] = None

def format_greeting(user: UserProfile) -> str:
    # 静态类型检查器能明确推导出 user.nickname 必为合法非空字符串
    prefix = f"欢迎,{user.nickname}"
    if user.bio:
        return f"{prefix} [{user.bio}]"
    return prefix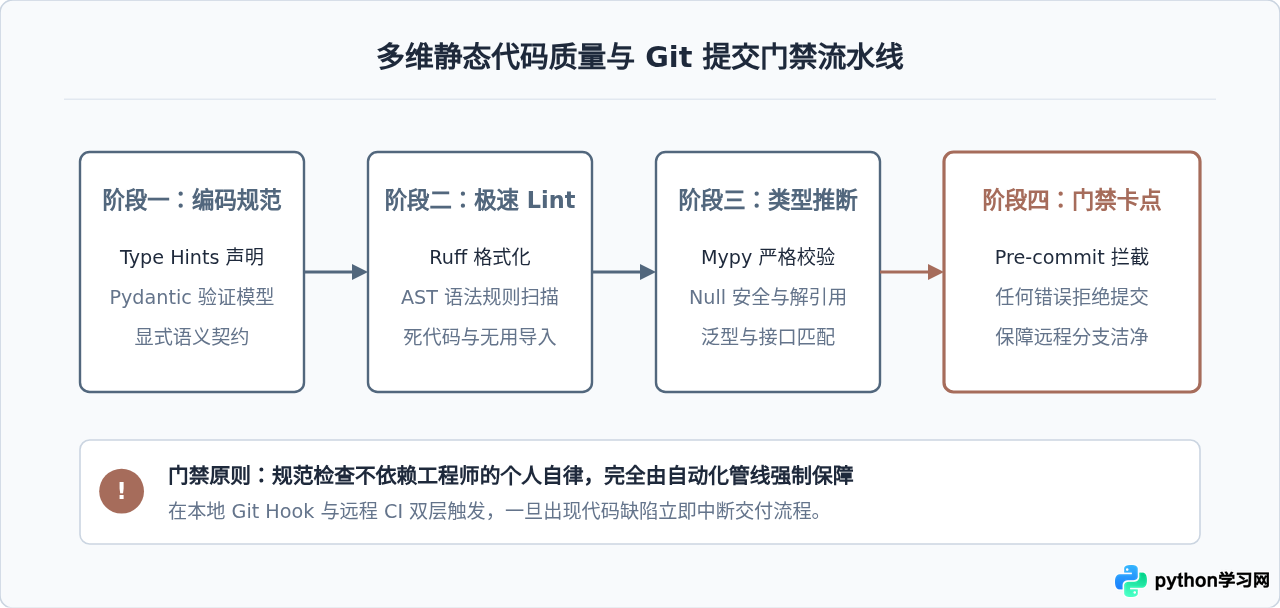
三、异常防御与分层测试:构建生产级可靠性屏障
编写原型时,很多人习惯用宽泛的 except Exception: pass 吞掉异常,或者在出问题时使用 print() 打屏。在企业高并发场景下,吞掉异常会导致状态不一致、数据库脏数据甚至死锁;而没有结构化的 print() 无法输出标准时间戳、请求链路上下文(TraceID)与严重级别,使得运维排障无从下手。
构建企业级健壮性屏障,需要落实以下三项工程规范:
- 防御性异常定义:按业务领域建立自定义异常层次基类,明确区分“客户端请求错误(可预期,返回 4xx)”与“基础设施崩溃(不可预期,需报警并降级,返回 5xx)”,杜绝无节制的异常裸吞。
- 结构化日志与追踪:采用
loguru或标准库扩展,将日志输出为带机器可读属性的 JSON 格式,在链路入口处注入请求 TraceID,统一输送至日志中心(如 ELK / Loki)。 - 全覆盖的 Pytest 体系:摆脱手工点界面的检验方式,编写自动化单元测试与集成测试。熟练运用
fixture进行测试依赖注入,运用monkeypatch或unittest.mock隔离第三方外部 API,并在持续集成中计算代码分支覆盖率。
# Pytest 夹具与异常断言规范示例
import pytest
from payment.service import PaymentService, InsufficientBalanceError

@pytest.fixture
def empty_account():
    # 利用 fixture 独立构造受控的测试上下文
    return {"account_id": "ACC_1001", "balance": 0.0}

def test_withdraw_insufficient_funds_raises_error(empty_account):
    service = PaymentService()
    # 精确断言预期抛出的领域自定义异常,而非泛化的 Exception
    with pytest.raises(InsufficientBalanceError) as exc_info:
        service.withdraw(account=empty_account, amount=50.0)

    assert "余额不足" in str(exc_info.value)
    assert exc_info.value.code == "ERR_INSUFFICIENT_FUNDS"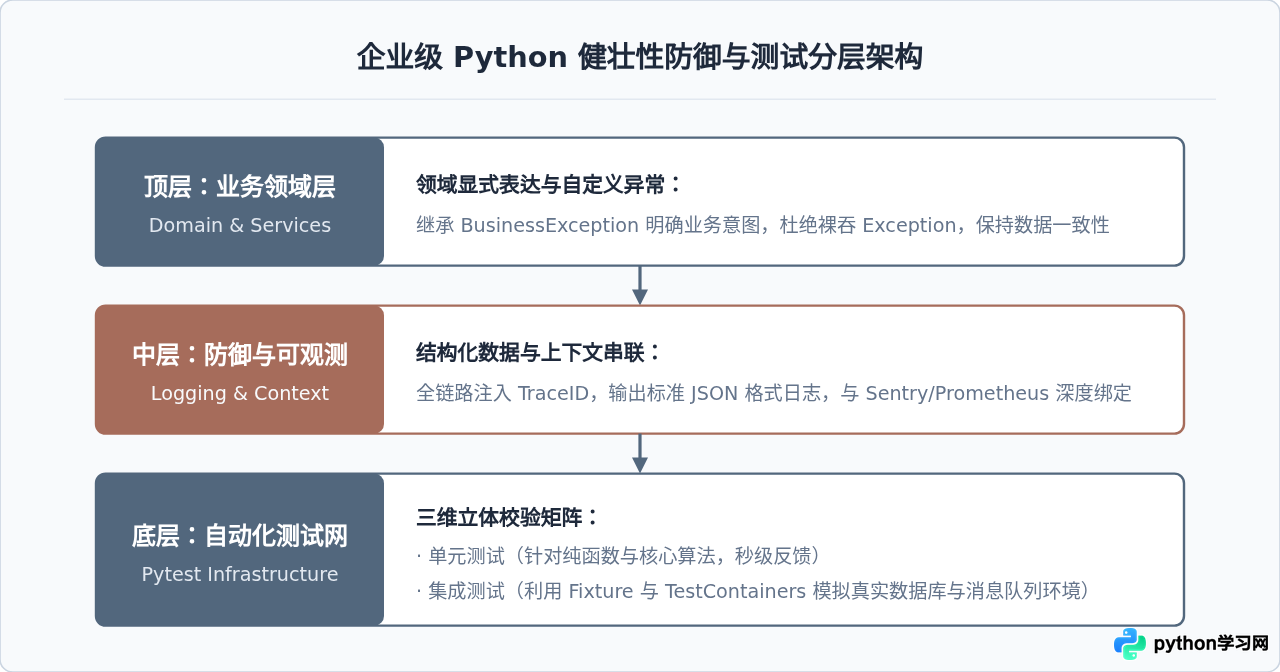
四、部署与生产就绪:容器化、配置解耦与可观测性
工程化的最后一个环节,是将本地编写完成的代码安全、高效地交付到生产集群。企业级开发绝不会直接使用 python main.py 挂在后台运行,而是遵循 The Twelve-Factor App 原则进行打包与运维。
这包含三个至关重要的交付实践:
- 配置与代码彻底解耦:密钥、数据库连接串及不同环境的开关,绝对禁止硬编码在源码中。使用
pydantic-settings自动解析系统环境变量与.env文件,并在启动期完成强类型校验。如果缺少必填的生产环境配置,应用在启动瞬间应当直接报错退出(Fail Fast),而不是在接收到请求时才突发崩溃。 - 轻量级多阶段 Docker 构建:企业级 Dockerfile 必须兼顾镜像体积与安全性。利用多阶段构建(Multi-stage Build),在构建镜像中安装编译工具和轮子文件,在最终运行镜像中仅保留运行时纯净环境并切换至非 root 用户,杜绝安全提权隐患。
- 生产级 WSGI/ASGI 服务器管理:FastAPI 或 Django 自身提供的
run命令仅供本地调试,生产环境必须使用Gunicorn + Uvicorn Worker,合理配置工作进程数、超时阈值、优雅停机(Graceful Shutdown)信号以及探针端点(/healthz与/ready)。
# 企业级多阶段构建 Dockerfile 示例
# 阶段一:构建编译依赖
FROM python:3.11-slim AS builder
WORKDIR /app
RUN pip install --no-cache-dir uv
COPY pyproject.toml uv.lock ./
RUN uv export --frozen --no-dev -o requirements.txt && \
    pip install --no-cache-dir --user -r requirements.txt

# 阶段二:生产运行镜像
FROM python:3.11-slim AS runtime
WORKDIR /app
# 创建非 root 安全运行账户
RUN groupadd -r appuser && useradd -r -g appuser appuser
COPY --from=builder /root/.local /home/appuser/.local
COPY --chown=appuser:appuser ./src /app/src

USER appuser
ENV PATH=/home/appuser/.local/bin:$PATH
EXPOSE 8000

CMD ["gunicorn", "src.main:app", "-w", "4", "-k", "uvicorn.workers.UvicornWorker", "-b", "0.0.0.0:8000"]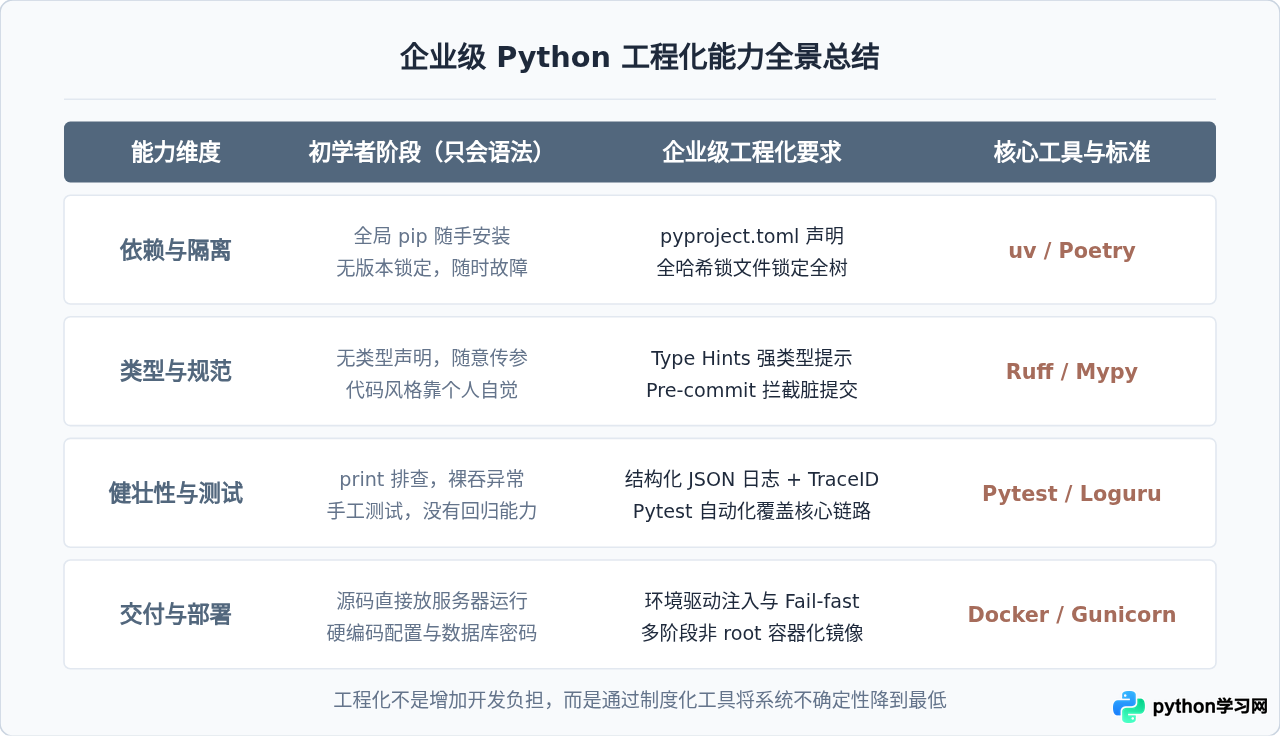
总结:从“写出脚本”到“交付系统”
Python 语法极其亲民,让人在短短几天内就能写出能够解决具体问题的脚本;但越是易用的语言,在规模化协同中就越依赖严谨的工程边界。企业级开发并非追求花哨的语言奇技淫巧,而是建立一种防御性思维:假定环境总会变化、依赖总会冲突、代码总会被他人接手、生产总会遇到意外输入。
当你不再依赖全局安装环境,开始习惯在每次编写函数时标注类型,主动为核心业务编写单元测试,并能自信地通过多阶段 Docker 容器将应用打包交付时,你才真正跨越了“只会语法”的门槛,成为一名具备生产交付能力的企业级 Python 工程师。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















