


Python项目中怎么用环境变量安全存储API密钥和配置
详细介绍在Python项目中如何利用环境变量与配置文件安全存储和读取API密钥、数据库密码及敏感配置,涵盖本地隔离、代码仓库防泄漏、生产环境注入以及自动化类型校验的最佳实践。
.env文件配合版本控制忽略机制,并在代码中通过os.environ或专门的配置库动态读取,可以彻底杜绝密钥意外提交至公共仓库的隐患;生产环境中则由宿主系统或容器平台直接注入,实现无缝切换与集中管控。
一、硬编码的风险与环境变量解耦原理
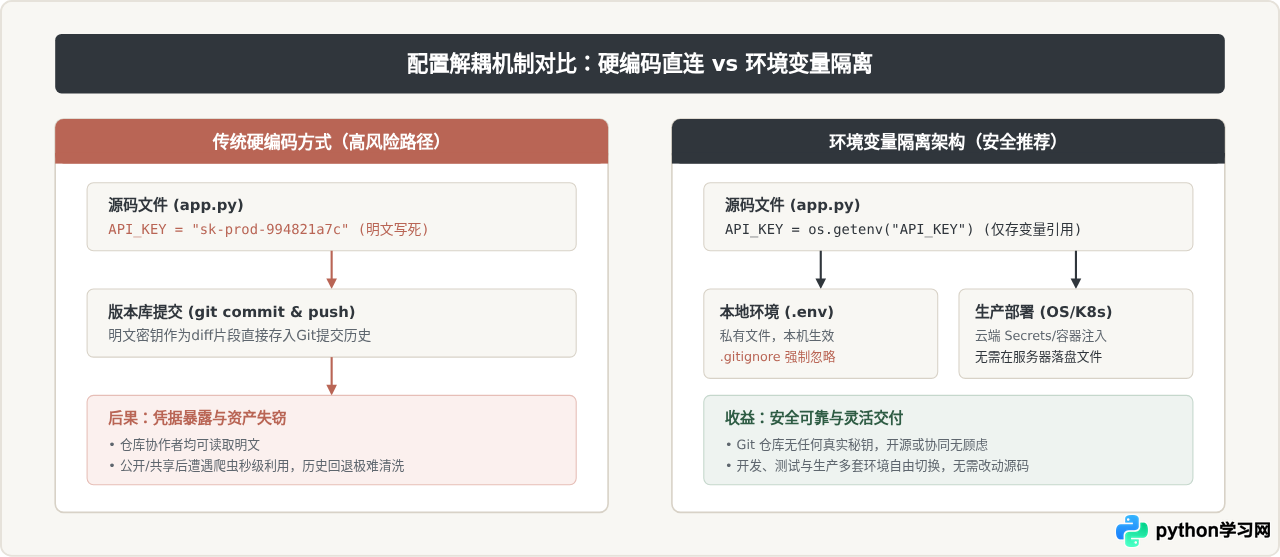
初学者或小型项目中,最常见的失误是将第三方平台的API_KEY = "sk-xxxxxxxx"直接写在代码文件或常规配置文件(如config.py、settings.json)中。一旦代码被推送到GitHub、GitLab或共享服务器,哪怕后续删除了该行代码,只要Git历史记录未被彻底重写,敏感凭据就会永久残留在提交链条中,极易被自动化爬虫抓取并导致严重资产损失。
遵循现代应用设计的“12要素应用(The Twelve-Factor App)”原则,应用的所有配置应严格区分于代码,并将配置集中保存在独立于代码的环境变量中。代码本身只负责定义“需要读取哪个变量名”,而不负责记录“这个变量具体是什么值”。
二、Python读取环境变量的基础方法
Python标准库提供了内置的os模块,用于与操作系统的环境直接交互。掌握以下核心用法是编写安全配置代码的基础:
1. os.environ 与 os.getenv 的差异与选用
import os

# 方法一:使用字典索引访问(严格模式)
# 若环境变量未设置,将立即抛出 KeyError
api_key = os.environ["OPENAI_API_KEY"]

# 方法二:使用 getenv 读取(宽容模式)
# 若未设置则返回 None,或者返回指定的默认值
timeout = os.getenv("API_TIMEOUT", "30")在设计配置时,遵循“关键凭据严格阻断,普通参数安全回退”的原则:对于API密钥、支付私钥等必须存在的配置项,推荐优先使用os.environ[...]。当配置缺失时,程序在启动阶段便会触发KeyError立即终止,而不是带着None进入业务调用引发难以排查的网络异常。
DEBUG=0或TIMEOUT=60,直接做布尔判断bool(os.getenv("DEBUG"))依然为True(非空字符串均求值为真)。数字和布尔值必须显式类型转换,例如int(os.getenv("TIMEOUT", "30")),布尔值推荐与小写字符串比对:os.getenv("DEBUG", "0").lower() in ("1", "true")。
三、本地开发标准实施:.env 与 python-dotenv
在服务器生产环境中,可以通过系统命令直接导出环境变量;但在本地开发时,若每次打开终端都需要手动执行export API_KEY=xxx,体验极为繁琐且容易遗漏。Python生态中最通用的解决方案是采用python-dotenv配合.env文件。
1. 安装依赖与创建文件
在虚拟环境中安装核心扩展包:
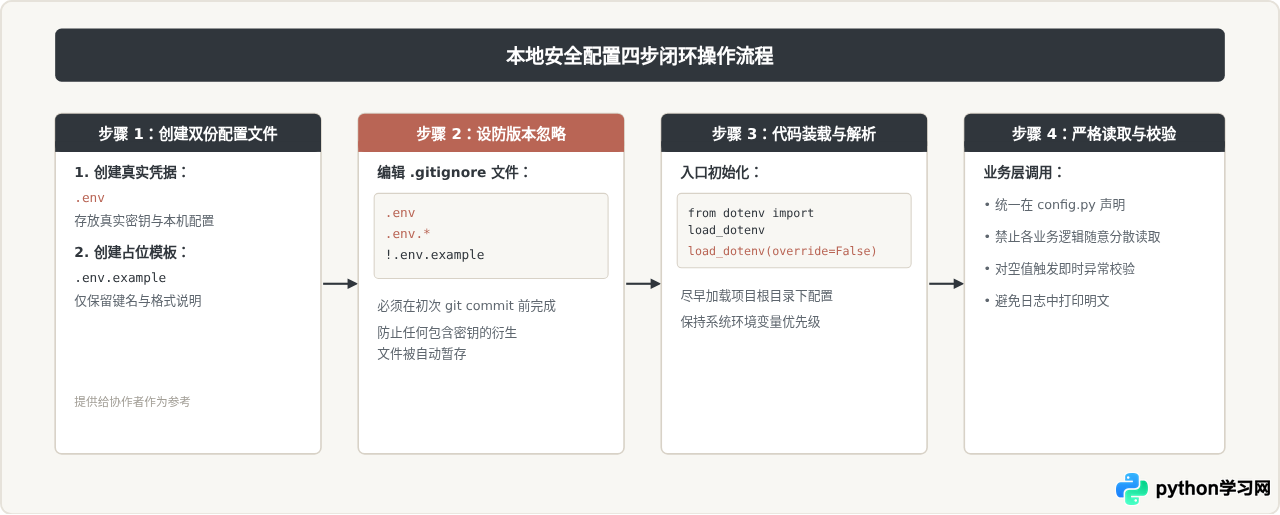
pip install python-dotenv在项目根目录下分别创建两个文件:
.env(真实配置文件,仅保存在开发者本地机器):# 数据库及第三方API凭据 DATABASE_URL=postgresql://user:secretpass@localhost:5432/dev_db OPENAI_API_KEY=sk-svcacct-localtest1234567890abcdef DEBUG=1 LOG_LEVEL=DEBUG.env.example(公开模板文件,提交给版本库供团队参考):# 数据库连接串(驱动://用户:密码@主机:端口/库名) DATABASE_URL=postgresql://user:password@localhost:5432/dbname # 第三方平台 API Key (必填) OPENAI_API_KEY=your_api_key_here # 运行调试开关(1 为启用,0 为关闭) DEBUG=0 LOG_LEVEL=INFO
2. 将敏感文件加入 .gitignore
在根目录的 .gitignore 中追加以下规则,确保任何包含实际凭据的文件都不会被意外追踪:
# 忽略所有 .env 文件
.env
.env.*
# 但保留作为结构规范的 .env.example
!.env.example
3. Python 代码中的加载逻辑
import os
from pathlib import Path
from dotenv import load_dotenv

# 定位项目根目录的 .env 文件
BASE_DIR = Path(__file__).resolve().parent
ENV_PATH = BASE_DIR / ".env"

# 加载配置到 os.environ
# override=False(默认)确保宿主环境原有的真实环境变量不被 .env 覆盖
load_dotenv(dotenv_path=ENV_PATH, override=False)

# 读取配置
API_KEY = os.environ.get("OPENAI_API_KEY")
if not API_KEY:
    raise RuntimeError("缺少必须的环境变量: OPENAI_API_KEY,请检查 .env 配置")
四、进阶模式:使用 Pydantic-Settings 实现强类型安全模型
对于中大型项目,仅依赖os.getenv会导致类型转换逻辑散落各处,缺乏统一校验。使用现代化配置库pydantic-settings可以将配置封装为类型严格的类,具备自动类型转换、缺失值校验、默认值兜底以及敏感字段掩码隐藏能力。
# pip install pydantic-settings
from typing import Optional
from pydantic import SecretStr, Field
from pydantic_settings import BaseSettings, SettingsConfigDict

class AppConfig(BaseSettings):
    # 敏感字段使用 SecretStr,在打印模型或日志输出时会自动变为 '**********'
    api_key: SecretStr = Field(validation_alias="OPENAI_API_KEY")
    api_base: str = Field(default="https://api.openai.com/v1", validation_alias="OPENAI_API_BASE")

    # 自动将字符串转换为整数与布尔类型
    timeout: int = Field(default=30, validation_alias="API_TIMEOUT")
    debug: bool = Field(default=False, validation_alias="DEBUG")

    # 配置读取规则
    model_config = SettingsConfigDict(
        env_file=".env",
        env_file_encoding="utf-8",
        extra="ignore"  # 忽略无关的其他系统环境变量
    )

# 实例化即刻触发自动化校验
try:
    config = AppConfig()
    # 打印测试:敏感内容不会泄露
    print(f"当前配置状态: Debug={config.debug}, Key={config.api_key}")
    # 输出示例: 当前配置状态: Debug=False, Key=SecretStr('**********')

    # 仅在真正需要调用接口时解密获取原文
    raw_key = config.api_key.get_secret_value()
except Exception as e:
    print(f"配置解析失败,程序已安全阻断: {e}")
    raise SystemExit(1)
五、多环境部署与优先级加载机制
同一个Python应用通常需要在本地开发、CI/CD流水线、测试环境与生产容器中运行。安全设计的核心法则是:同一份代码包(包括构建好的Docker镜像)在所有环境中完全相同,只通过外部环境注入不同配置。
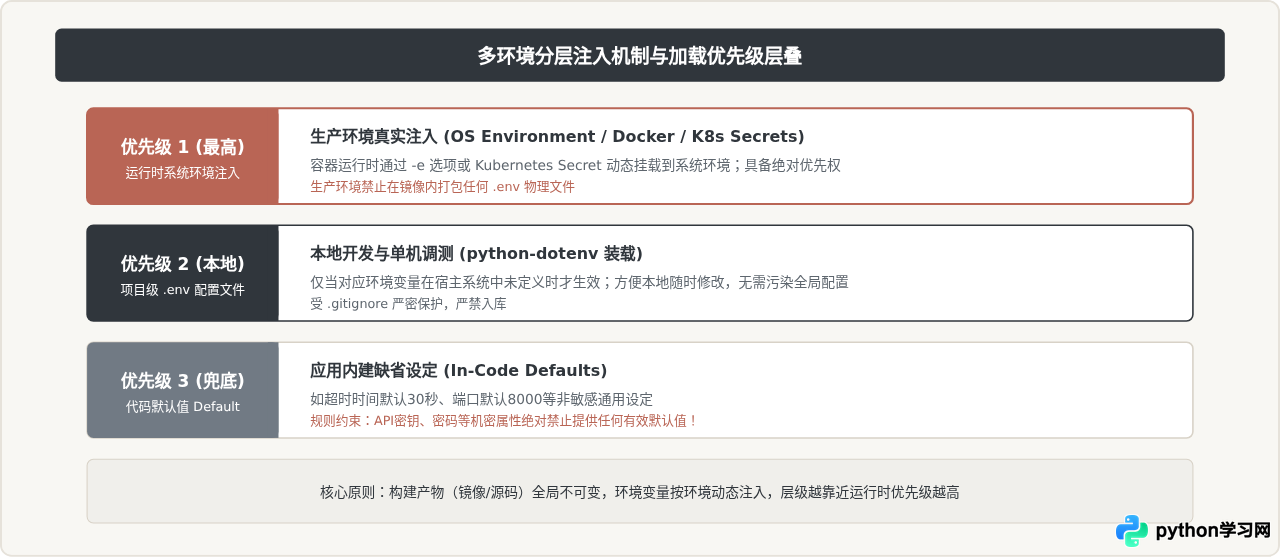
为了直观对比不同部署环境的最佳实践,请参考下表:
| 运行环境 | 推荐存储介质 | 注入方式 | 是否允许 .env 文件 |
|---|---|---|---|
| 本地开发环境 | 项目根目录 .env |
启动时由 python-dotenv 解析 |
允许(受 .gitignore 保护) |
| CI/CD 测试流水线 | GitLab CI / GitHub Actions Secrets | Runner 启动时注入为流水线环境变量 | 严禁使用物理文件 |
| Docker 单机部署 | 外部独立 .env.docker 或 -e 参数 |
docker run --env-file ... |
仅限宿主机挂载,严禁构建进镜像 |
| Kubernetes 集群 | K8s Secret / HashiCorp Vault | Pod 配置 envFrom.secretRef 映射为环境变量 |
严禁使用物理文件 |
六、安全审计核对清单与注意事项
在日常开发与上线交付前,按照以下标准进行安全自查,可以预防绝大部分配置安全隐患:
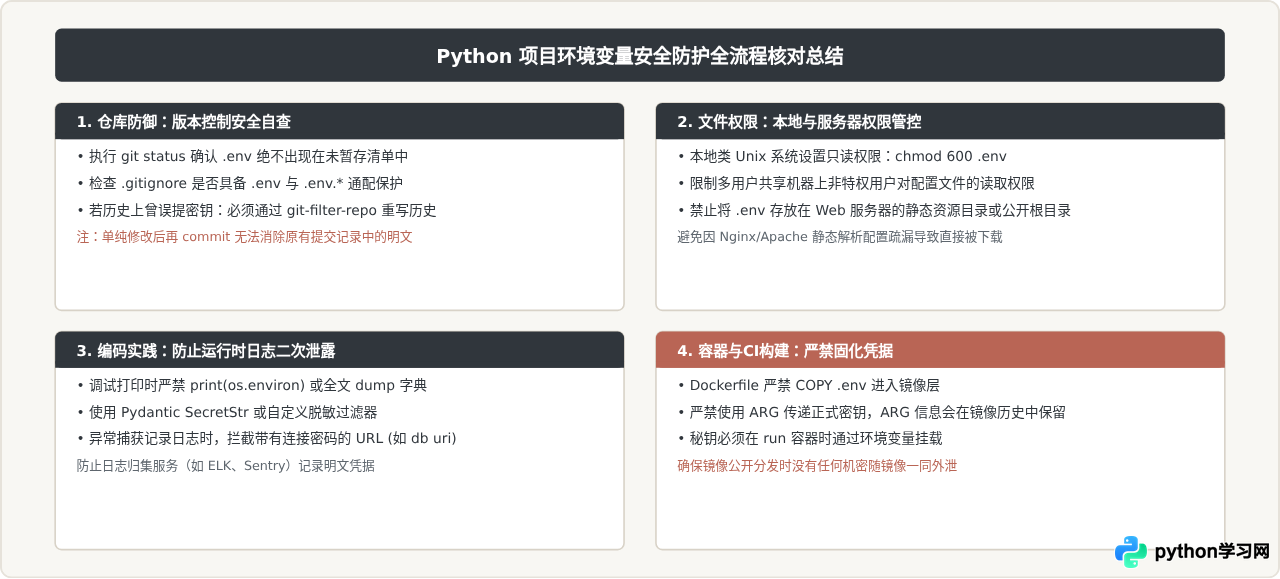
特别提醒:如果之前不小心提交了 .env 文件该怎么办?
一旦密钥被提交进Git并推送到了公共或团队远端:
- 第一优先级:立即到平台后台吊销并轮换该密钥。永远不要心存侥幸认为代码库是私有的就无所谓,失效旧密钥是唯一能从根源阻断攻击的手段。
- 彻底清理Git历史:如果仅仅是执行
git rm .env && git commit,该文件依然完整保留在历史Commit快照中。必须使用官方推荐的git-filter-repo工具彻底抹除记录:# 安装清理工具 pip install git-filter-repo # 彻底从所有分支和历史中剔除 .env 文件 git filter-repo --invert-paths --path .env # 强制推送到远端(需谨慎,协同团队需重新拉取代码) git push origin --force --all
总结
在Python项目中安全存储和使用API密钥的核心逻辑清晰而确定:以环境变量作为统一的抽象层,将易变且机密的配置数据与稳定的业务逻辑代码彻底分离。在本地开发阶段,通过.env与.gitignore建立第一道防线;在工程架构上,配合python-dotenv或pydantic-settings实现强类型的自动化校验;在生产部署中,利用容器和云平台的原生环境注入能力。通过建立这套标准流程,既保证了团队协同开发的顺畅,也彻底根除了密钥泄漏的安全隐患。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















