


Django Session 机制详解:存储配置、生命周期与实战操作

本文深入解析 Django 中 Session 的工作原理,对比数据库、缓存、文件及加密 Cookie 五种存储引擎的配置方法。详细阐述 Session 的生命周期管理,包括过期时间设置、数据读写与清除操作,并结合短信验证码场景提供完整代码示例,帮助开发者高效掌握 Django 会话管理技巧。
一、Session 的概念
Cookie 将键值对数据保存在浏览器端,而 Session 则将键值对数据保存在服务器端。Session 的运行依赖于 Cookie:启用 Session 后,服务器会在浏览器的 Cookie 中存储一个名为 sessionid 的标识。每次客户端发起请求时,浏览器会自动携带该 sessionid 发送给服务器。服务器接收到请求后,依据此 sessionid 在服务器端查找并关联对应的 Session 数据。
二、Django 中 Session 的存储
session 键值对数据保存
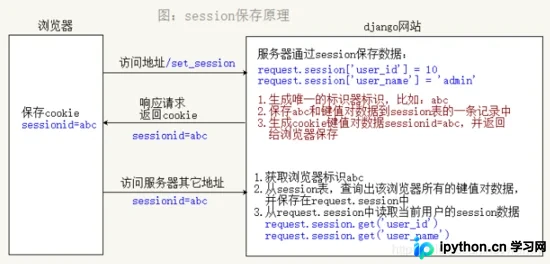
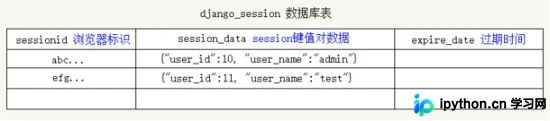
默认情况下,Session 的键值对数据存储在 Django 项目对应的数据库表中,表名为 django_session。其存储格式如下所示:
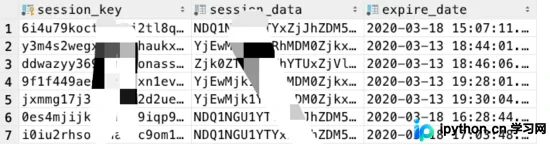
需要注意的是,实际存储的数据是经过加密处理的,具体效果可参考下图:
三、Django 中 Session 的配置
Django 默认支持 Session 功能,并为开发者提供了五种不同的存储后端供选择:
- 数据库(默认) - 缓存 - 文件 - 缓存+数据库 - 加密cookie
1)数据库 Session
a. 配置 settings.py
SESSION_ENGINE = 'django.contrib.sessions.backends.db' # 引擎(默认)

 SESSION_COOKIE_NAME = "sessionid"   # Session的cookie保存在浏览器上时的key,即:sessionid=随机字符串(默认)
 SESSION_COOKIE_PATH = "/"    # Session的cookie保存的路径(默认)
 SESSION_COOKIE_DOMAIN = None    # Session的cookie保存的域名(默认)
 SESSION_COOKIE_SECURE = False    # 是否Https传输cookie(默认)
 SESSION_COOKIE_HTTPONLY = True    # 是否Session的cookie只支持http传输(默认)
 SESSION_COOKIE_AGE = 1209600    # Session的cookie失效日期(2周)(默认)
 SESSION_EXPIRE_AT_BROWSER_CLOSE = False   # 是否关闭浏览器使得Session过期(默认)
 SESSION_SAVE_EVERY_REQUEST = False   # 是否每次请求都保存Session,默认修改之后才保存(默认)
2)缓存 Session
a. 配置 settings.py
 SESSION_ENGINE = 'django.contrib.sessions.backends.cache' # 引擎
 SESSION_CACHE_ALIAS = 'default'    # 使用的缓存别名(默认内存缓存,也可以是memcache),此处别名依赖缓存的设置

 SESSION_COOKIE_NAME = "sessionid"   # Session的cookie保存在浏览器上时的key,即:sessionid=随机字符串
 SESSION_COOKIE_PATH = "/"    # Session的cookie保存的路径
 SESSION_COOKIE_DOMAIN = None    # Session的cookie保存的域名
 SESSION_COOKIE_SECURE = False    # 是否Https传输cookie
 SESSION_COOKIE_HTTPONLY = True    # 是否Session的cookie只支持http传输
 SESSION_COOKIE_AGE = 1209600    # Session的cookie失效日期(2周)
 SESSION_EXPIRE_AT_BROWSER_CLOSE = False   # 是否关闭浏览器使得Session过期
 SESSION_SAVE_EVERY_REQUEST = False   # 是否每次请求都保存Session,默认修改之后才保存
3)文件 Session
a. 配置 settings.py
4)
SESSION_ENGINE = 'django.contrib.sessions.backends.file' # 引擎
 SESSION_FILE_PATH = None     # 缓存文件路径,如果为None,则使用tempfile
模块获取一个临时地址tempfile.gettempdir()    # 如:/var/folders/d3/j9tj0gz93dg06bmwxmhh6_xm0000gn/T

 SESSION_COOKIE_NAME = "sessionid"    # Session的cookie保存在浏览器上时的key,即:sessionid=随机字符串
 SESSION_COOKIE_PATH = "/"     # Session的cookie保存的路径
 SESSION_COOKIE_DOMAIN = None    # Session的cookie保存的域名
 SESSION_COOKIE_SECURE = False    # 是否Https传输cookie
 SESSION_COOKIE_HTTPONLY = True    # 是否Session的cookie只支持http传输
 SESSION_COOKIE_AGE = 1209600    # Session的cookie失效日期(2周)
 SESSION_EXPIRE_AT_BROWSER_CLOSE = False   # 是否关闭浏览器使得Session过期
 SESSION_SAVE_EVERY_REQUEST = False    # 是否每次请求都保存Session,默认修改之后才保存
缓存+数据库 Session
a. 配置 settings.py
SESSION_ENGINE = 'django.contrib.sessions.backends.cached_db' # 引擎
5)加密 cookie Session
a. 配置 settings.py
SESSION_ENGINE = 'django.contrib.sessions.backends.signed_cookies' # 引擎
四、Session 的基本操作:
以键值对形式写入 Session:request.session['键']=值。根据键读取值:request.session.get('键',默认值) 或 request.session['键']。清除所有 Session 数据(仅删除存储中的值部分):request.session.clear()。清除整条 Session 记录(从存储中删除该 Session 的完整数据):request.session.flush()。删除指定键及其对应的值(仅删除某个键及对应值):del request.session['键']。设置 Session 数据的有效期;若不设置,默认过期时间为两周:request.session.set_expiry(value)。
- 若 value 为整数,表示 Session 数据在 value 秒内无活动则过期。
- 若 value 为 None,表示会话永不过期。
- 若 value 为 0,表示当用户关闭浏览器时,该会话的 Cookie 将过期。
四、以下是使用例子:
# 发短信接口
def sms_send(request):
 # http://localhost:8000/duanxin/duanxin/sms_send/?phone=18434288349
 # 1 获取手机号
 phone = request.GET.get('phone')
 # 2 生成6位验证码
 code = aliyunsms.get_code(6, False)
 # 3 缓存到Redis
 #cache.set(phone,code,60) #60s有效期
 #print('判断缓存中是否有:',cache.has_key(phone))
 #print('获取Redis验证码:',cache.get(phone))

 #暂时用session处理
 request.session['phone'] = code
 request.session.set_expiry(300) #设置5分钟后过期
 print('判断缓存中是否有:', request.session.get('phone'))
 print('获取session验证码:',request.session.get('phone'))
 # 4 发短信
 result = aliyunsms.send_sms(phone, code)
 return HttpResponse(result)


# 短信验证码校验
def sms_check(request):
 # /duanxin/sms_check/?phone=xxx&code=xxx
 # 1. 电话和手动输入的验证码
 phone = request.GET.get('phone')
 code = request.GET.get('code')
 # 2. 获取redis中保存的code
 #print('缓存中是否包含:',cache.has_key(phone))
 #print('取值:',cache.get(phone))
 #cache_code = cache.get(phone)
 #获取session里的code
 print('取值:', request.session.get('phone'))
 cache_code = request.session.get('phone')

 # 3. 判断
 if code == cache_code:
 return HttpResponse(json.dumps({'result':'OK'}))
 else:
 return HttpResponse(json.dumps({'result':'False'}))
欢迎访问我的博客: http://bigyoung.cn
参考文档:
https://www.lagou.com/lgeduar... https://www.cnblogs.com/lixia... Django 官方文档(中文版): https://docs.djangoproject.co...
总结
到此这篇关于Django中的session用法详解的文章就介绍到这了,更多相关django session 使用内容请搜索本站以前的文章或继续浏览下面的相关文章希望大家以后多多支持本站!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















