


Python 模拟登录 GitHub 的实现原理与代码解析

发布时间:2026-10-11 |
2人浏览过
本文介绍如何使用 Python 的 requests 库模拟登录 GitHub。核心步骤包括:初始化 Session 保持状态、获取登录页的 CSRF Token、构造 POST 请求提交表单数据。代码展示了如何提取 authenticity_token 并处理登录响应,适用于学习 Web 自动化与爬虫基础。
模拟登录的核心逻辑
GitHub 的登录机制依赖于 CSRF(跨站请求伪造)保护。要成功模拟登录,程序必须遵循以下流程:首先通过 GET 请求访问登录页面,从中提取隐藏的 authenticity_token;随后携带该 Token 及用户凭据,通过 POST 请求提交至登录接口。整个过程需使用 requests.Session 对象来维持 Cookie 状态,确保两次请求处于同一会话中。
代码实现与解析
以下代码实现了完整的登录流程。主要包含两个关键方法:get_token 用于解析登录页的 HTML 以获取 Token,login_GitHub 用于执行实际的登录提交。
# -*- coding: utf-8 -*-
# @Author: CriseLYJ
# @Date:  2020-08-14 12:13:11

import re
import requests


class GithubLogin(object):

  def __init__(self, email, password):
    # 初始化信息
    self.headers = {
      'User-Agent': 'Mozilla/5.0 (Macintosh; Intel Mac OS X 10_14_2) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/71.0.3578.98 Safari/537.36',
      'Referer': 'https://github.com/',
      'Host': 'github.com'
    }

    self.session = requests.Session()
    self.login_url = 'https://github.com/login'
    self.post_url = 'https://github.com/session'
    self.email = email
    self.password = password

  def login_GitHub(self):
    # 登录入口
    post_data = {
      'commit': 'Sign in',
      'utf8': '✓',
      'authenticity_token': self.get_token(),
      'login': self.email,
      'password': self.password
    }
    resp = self.session.post(
      self.post_url, data=post_data, headers=self.headers)

    print('StatusCode:', resp.status_code)
    if resp.status_code != 200:
      print('Login Fail')
    match = re.search(r'"user-login" content="(.*?)"', resp.text)
    user_name = match.group(1)
    print('UserName:', user_name)


  # Get login token
  def get_token(self):

    response = self.session.get(self.login_url, headers=self.headers)

    if response.status_code != 200:
      print('Get token fail')
      return None
    match = re.search(
      r'name="authenticity_token" value="(.*?)"', response.text)
    if not match:
      print('Get Token Fail')
      return None
    return match.group(1)


if __name__ == '__main__':
  email = input('Account:')
  password = input('Password:')

  login = GithubLogin(email, password)
  login.login_GitHub()
关键步骤说明
- 初始化 Session:使用
requests.Session()创建会话对象,这会自动处理 Cookie 的发送与接收,确保登录过程中的状态保持。 - 提取 Token:通过正则表达式
r'name="authenticity_token" value="(.*?)"'从登录页面的 HTML 源码中提取authenticity_token。这是 GitHub 防止 CSRF 攻击的关键字段,缺失或错误将导致登录失败。 - 构造 POST 数据:登录表单包含多个隐藏字段,如
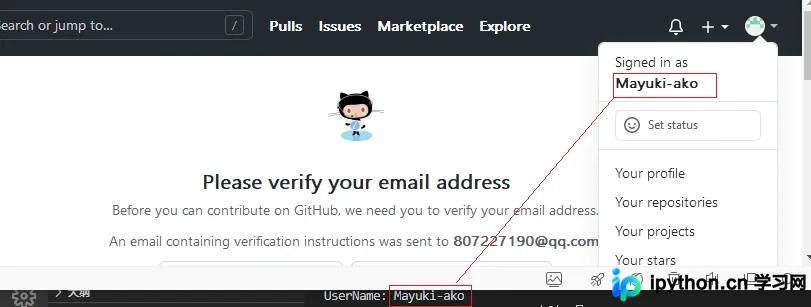
commit(固定为 'Sign in')、utf8(固定为 '✓')以及用户输入的login和password。必须完整包含这些字段。 - 验证登录结果:登录成功后,GitHub 会重定向至用户主页。代码通过正则表达式
r'"user-login" content="(.*?)"'尝试从响应文本中提取用户名,以此判断登录是否成功。
注意事项
该示例代码主要用于学习 Web 请求原理。实际生产中,直接拼接用户输入到请求中可能存在安全风险,且 GitHub 可能启用二次验证(2FA)或更复杂的反爬机制,导致此简单脚本失效。请勿将此代码直接用于生产环境的自动化操作,以免触发账户安全限制。
 以上就是 Python 模拟登录 GitHub 的详细内容,更多关于 GitHub 自动化登录的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















