


解析 C# 非托管堆泄漏中 _HEAP_ENTRY Size 编码异常及推导方法

在进行 C# 非托管内存泄漏分析时,开发者常发现 !heap 命令显示的大小与实际内存地址偏移不一致。这是因为 Windows NT Heap 引入了安全编码机制,将真实的内存块大小与 _HEAP.Encoding 进行了异或(XOR)混淆。本文深入解析这一底层机制,并通过 WinDbg 硬件断点追踪汇编代码、内存搜索匹配掩码等手段,提供一套完整的手工解码流程,帮助准确还原被编码的堆块尺寸。
一、背景:为什么 Size 对不上?
在分析 .NET 应用的非托管内存泄漏时,使用 WinDbg 的 !heap 命令通常是第一步。然而,有时直接 dt nt!_HEAP_ENTRY <Address> 查看内部结构体时,会发现 Size 字段的值与 !heap -a 或 !heap -s 中显示的分配大小完全不符。
例如,某堆入口 0000000000550740 处:
!heap输出:size=0x00110(十六进制),即对应请求的0x108字节空间。dt输出:Size : 0xa6a7。
这种差异并非错误,而是 Windows 团队有意为之的安全特性。NT Heap 对堆条目中的关键元数据进行了编码混淆,以防止外部工具轻易读取内部的堆拓扑结构。因此,直接使用 dt 看到的 Size 是被篡改后的乱码,必须通过逆向其编码逻辑才能获取真实值。
二、核心原理:Encoding 机制
NT Heap 的编码机制依赖于全局堆结构 _HEAP 中的一个字段:Encoding。该字段本质上是一个伪随机数种子或掩码,用于对堆条目中的 Size 和 Flags 进行异或操作(XOR)。
在 ntdll.dll 的结构定义中:
+0x07c EncodeFlagMask : Uint4B   // 掩码高位
+0x080 Encoding : _HEAP_ENTRY // 参与运算的具体数值基址偏移实际的编/解码发生在堆分配(RtlAllocateHeap)和释放的逻辑中。要恢复真实 Size,我们需要:
1. 找到当前进程的 _HEAP 对象。
2. 提取其中的 Encoding 值。
3. 将该值与目标 _HEAP_ENTRY 的原始 Size 进行异或运算。
三、操作:通过汇编与内存分析推导真实 Size
为了验证上述理论并掌握实操技巧,我们可以编写一个简单的测试程序模拟大量内存分配,随后在 WinDbg 中拦截相关系统调用。
第1步:准备测试环境与定位堆句柄
首先,运行包含循环分配的代码以便产生多个堆块:
int main()
{
    for (size_t i = 0; i < 10000; i++)
    {
        int* ptr = (int*) malloc(sizeof(int) * 1000);
        printf("i=%d \n", i + 1);
        Sleep(1); // 延长生命周期,方便调试
    }
    getchar();
}
在进程暂停或处于稳定状态时,使用 !heap -s 查看会话中的所有堆段:
0:000> !heap -s
...
00000000004a0000 00000002    2432   1544   ... (主进程堆)
...
假设我们关注的主堆地址为 00000000004a0000,接着展开该堆对象以查找 Encoding 的地址:
0:000> dt nt!_HEAP 00000000004a0000
...
+0x080 Encoding : _HEAP_ENTRY 此时,Encoding 的实际内存地址可通过 堆基址 + 0x80 计算得出。观察 _HEAP_ENTRY 结构可知,Size 字段位于偏移 +0x08 处。因此,Encoding 所对应的“假Size”内存地址即为:堆基址 + 0x80 + 0x08 = 堆基址 + 0x88。
第2步:设置硬件断点捕获异或过程
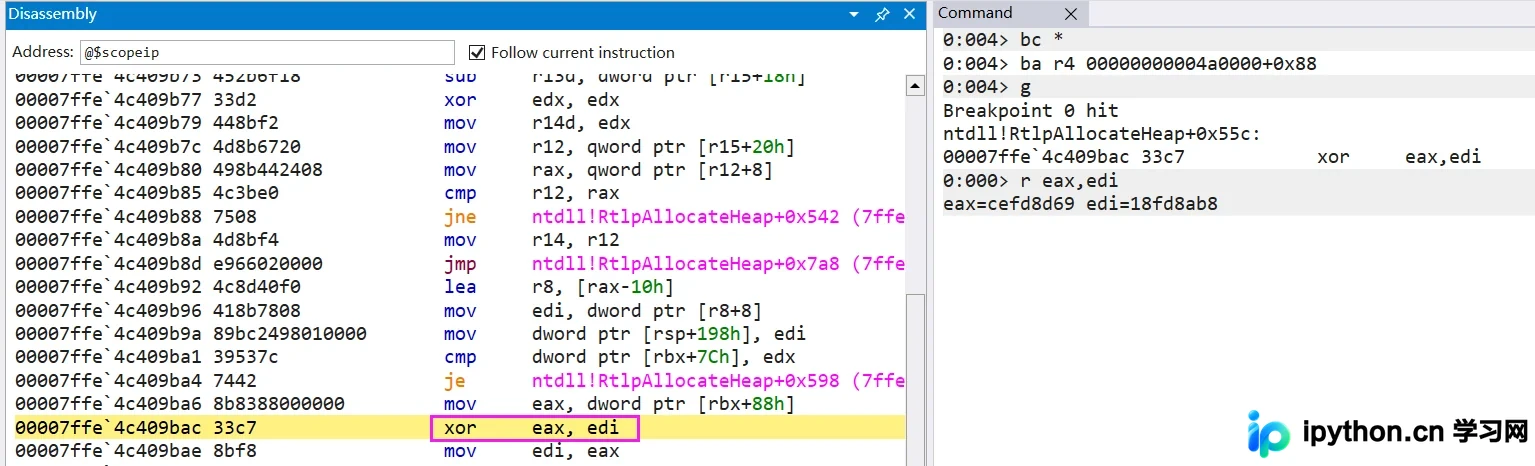
我们可以利用 WinDbg 的硬件条件断点来监控这个特定地址的写入/访问行为,从而捕捉到 CPU 执行异或操作的瞬间。
- 确定地址:
ba r4 00000000004a0000+0x88(针对4字节读写设置断点)。 - 继续运行(
g)直到命中断点。 - 断点通常会停在
ntdll!RtlpAllocateHeap+0x55c附近的关键汇编指令前。
命中后,观察寄存器状态:
EAX:通常指向当前正在处理的HEAP_ENTRY结构或其副本。EDI:存储了用于解码的掩码值(即从_HEAP.Encoding取出的值或与 Size 混合前的中间值)。
通过单步执行或查看内存窗口,可以直观看到汇编层面的 XOR 操作:一个寄存器的值(来自 Encoding)与另一个寄存器的值(来自 Entry Header)进行异或,结果写入内存。
第3步:手工解码与验证
除了依赖汇编观察,我们还可以手动从内存中提取数据进行数学验证。这是处理 dump 文件或无法下硬件断点时的替代方案。
- 获取 Encoding 原始值
查看堆对象的 Encoding 地址及其关联的 Size 字段内容:
0:000> dp 00000000004a0000+0x88 L4
00000000`004a0088  000076a1`cefd8d69 ...
这里 000076a1`cefd8d69 是混合后的值。注意低32位往往是干扰项,真正的密钥可能隐藏在相邻的高位或者需要通过特定算法剥离。在较新的 Windows 版本中,通常可以直接引用 Heap->Encoding 的字面值,但在某些动态情况下,我们可以反向寻找该掩码所在的堆块。
- 定位目标堆块
假设已知某个疑似泄漏的分配地址00000000005922b0,先dp其Header区:
0:000> dp 00000000005922b0+0x8 L4
00000000`005922b8 000056a0`18fd8ab8 ...- 执行异或运算
使用 WinDbg 表达式求值器:
0:000> ? 000076a1`cefd8d69 ^ 000056a0`18fd8ab8
Evaluate expression: 35192257382353 = 00002001`d60007d1
得到结果 0x00000000d60007d1。取其低位部分 0x7d1 作为基础单位数。
第4步:处理粒度(Granularity)换算
最后一步至关重要。NT Heap 默认使用 **16字节** 作为分配粒度(Granularity)。这意味着所有的 Size 都是以 16 为单位递增的。
验证粒度信息:!heap -h <HeapAddress>
0:000> !heap -h 00000000004a0000
    Granularity:          16 bytes
因此,最终的物理字节大小需乘以 16(即左移 4 位,或乘以 0x10):
? 0x7d1 * 0x10 = 0x7d10 (32016 字节)这与 !heap -x 查询该地址时显示的 Size: 7d10 完全一致。
四、总结
C# 非托管内存泄漏排查中,_HEAP_ENTRY.Size 的“不对齐”现象实则是 Windows 堆加密机制的体现。理解这一点有助于我们从表象深入到内核调度层面。
核心要点回顾:
1. **不要信任** 未经解码的 _HEAP_ENTRY.Size 字段。
2. **关键点** 在于定位 _HEAP.Encoding 并结合目标 Entry Header 进行异或还原。
3. **最终换算** 必须考虑 Heap 的 Granularity(通常为 16 Byte)。
以上就是C#非托管泄漏中HEAP_ENTRY的Size对不上解析的详细内容,更多关于C# HEAP_ENTRY Size的资料请关注本站其它相关文章!
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















