



文件名看起来只是一个字符串,但一旦直接进入文件系统操作,就会牵涉长度限制、非法字符、扩展名约束、路径存在性以及访问权限等一系列问题。本文按“先做基础筛选,再做语义约束,最后接入文件系统检查”的顺序,重新整理 C++ 中文件名验证的实现思路,并结合示例代码说明不同层级分别能挡住什么风险。
为什么要验证输入文件名
在现代 C++ 程序中,文件名通常来自命令行参数、配置文件、表单输入或外部接口。如果缺少验证,最直接的问题是程序报错,进一步还可能引入跨平台兼容性问题、错误读写、权限异常,甚至带来安全风险。
因此,文件名验证的目标不只是“能不能打开文件”,而是先判断输入是否合法、是否符合业务约束,再决定是否继续执行文件操作。
先厘清文件名的基本组成与限制
文件名由哪些部分组成
文件名是文件系统中用于标识和定位文件的名称。在代码里,开发者通常会同时遇到下面几个部分:
| 组件 | 描述 | 示例 |
|---|---|---|
| 基本名称 | 文件的主要名称 | report |
| 扩展名 | 文件类型或格式 | .txt, .cpp |
| 路径 | 文件所在位置 | /home/user/documents/ |
常见限制规则有哪些
一个可接受的文件名通常至少要满足以下规则:
- 文件名最大长度通常为
255个字符; - 避免使用非法特殊字符;
- 注意目标系统是否区分大小写;
- 不要使用保留的系统名称。
原文提到的验证范围可以归纳为三类:长度限制、字符限制和系统特定规则。实际项目里,这三类规则通常缺一不可。
一个最基础的 C++ 校验函数
如果你只是想先挡住明显错误输入,可以从长度和非法字符开始:
bool isValidFilename(const std::string& filename) {
    // 检查文件名长度
    if (filename.length() == 0 || filename.length() > 255) {
        return false;
    }

    // 检查是否有无效字符
    const std::string invalidChars = "\\/:*?\"<>|";
    for (char c : invalidChars) {
        if (filename.find(c)!= std::string::npos) {
            return false;
        }
    }

    return true;
}
这一层实现简单、执行快,适合放在输入入口做第一道拦截。但它只能回答“这个名字看起来像不像一个合法文件名”,还不能判断文件类型是否符合要求,也不能确认目标文件是否真的存在、是否可访问。
文件名验证为什么要分层做
三层思路:语法、语义、系统检查
更完整的文件名验证,一般会拆成三层:
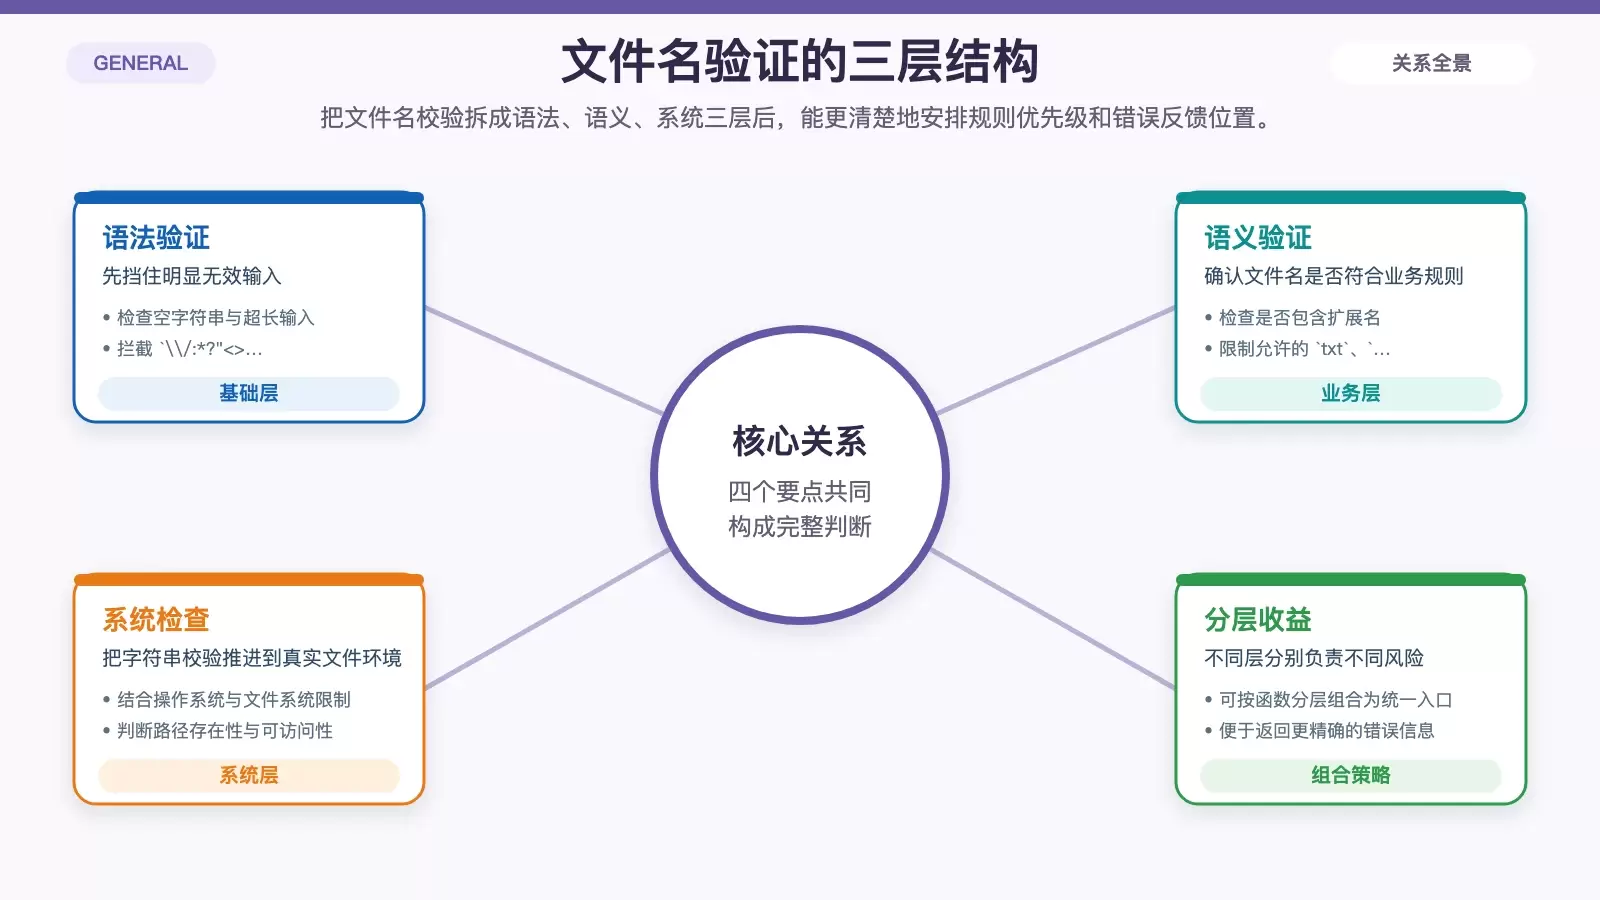
- 语法验证:检查是否为空、长度是否超限、是否包含非法字符;
- 语义验证:检查扩展名、命名规则或业务允许的文件类型;
- 系统验证:检查操作系统兼容性、文件是否存在、是否具备访问权限。
这样做的好处是,每一层职责清晰,既方便组合,也便于给出更准确的错误反馈。
第一层:基本语法验证
bool validateFilenameBasicSyntax(const std::string& filename) {
    // 检查文件名是否为空
    if (filename.empty()) return false;

    // 检查文件名长度
    if (filename.length() > 255) return false;

    // 检查是否有无效字符
    const std::string invalidChars = "\\/:*?\"<>|";
    return std::none_of(filename.begin(), filename.end(),
        [&invalidChars](char c) {
            return invalidChars.find(c)!= std::string::npos;
        }
    );
}
这一步适合处理绝大多数输入脏数据,尤其是空字符串、超长输入以及包含明显非法字符的情况。
第二层:语义验证不只是查扩展名
语义验证关注的是“这个文件名是否符合业务要求”。原始示例中,主要通过扩展名白名单进行限制:
bool validateFilenameSemantics(const std::string& filename) {
    // 检查文件扩展名
    size_t dotPos = filename.find_last_of('.');
    if (dotPos == std::string::npos) return false;

    std::string extension = filename.substr(dotPos + 1);
    std::vector<std::string> allowedExtensions = {        "txt", "cpp", "h", "log"    };

    return std::find(allowedExtensions.begin(),
                     allowedExtensions.end(),
                     extension)!= allowedExtensions.end();
}
这类检查对上传、导入、日志处理等场景很常见。它不能代替真正的文件内容校验,但能先把不符合业务预期的输入挡在外面。
几种策略怎么取舍
| 策略 | 优点 | 缺点 |
|---|---|---|
| 基本语法 | 快速、简便 | 覆盖范围有限 |
| 语义 | 全面 | 相对复杂 |
| 特定系统 | 精准 | 依赖平台 |
如果只是做输入框即时校验,基础语法通常够用;如果后面要直接进入文件读写流程,最好把语义与系统层检查一起补上。
组合式验证示例
class FilenameValidator {
public:
    static bool validate(const std::string& filename) {
        return validateBasicSyntax(filename) &&
               validateSemantics(filename) &&
               checkFilePermissions(filename);
    }

private:
    static bool validateBasicSyntax(const std::string& filename) {
        // 基本语法检查
        return!filename.empty() && filename.length() <= 255;
    }

    static bool validateSemantics(const std::string& filename) {
        // 扩展名和命名规范
        return filename.find('.')!= std::string::npos;
    }

    static bool checkFilePermissions(const std::string& filename) {
        // 检查文件是否可访问
        std::ifstream file(filename);
        return file.good();
    }
};
这种写法的重点不在“代码最短”,而在于清楚地区分了不同层的职责,后续要增加规则时也更容易维护。
用现代 C++ 实现完整校验
完整验证类示例
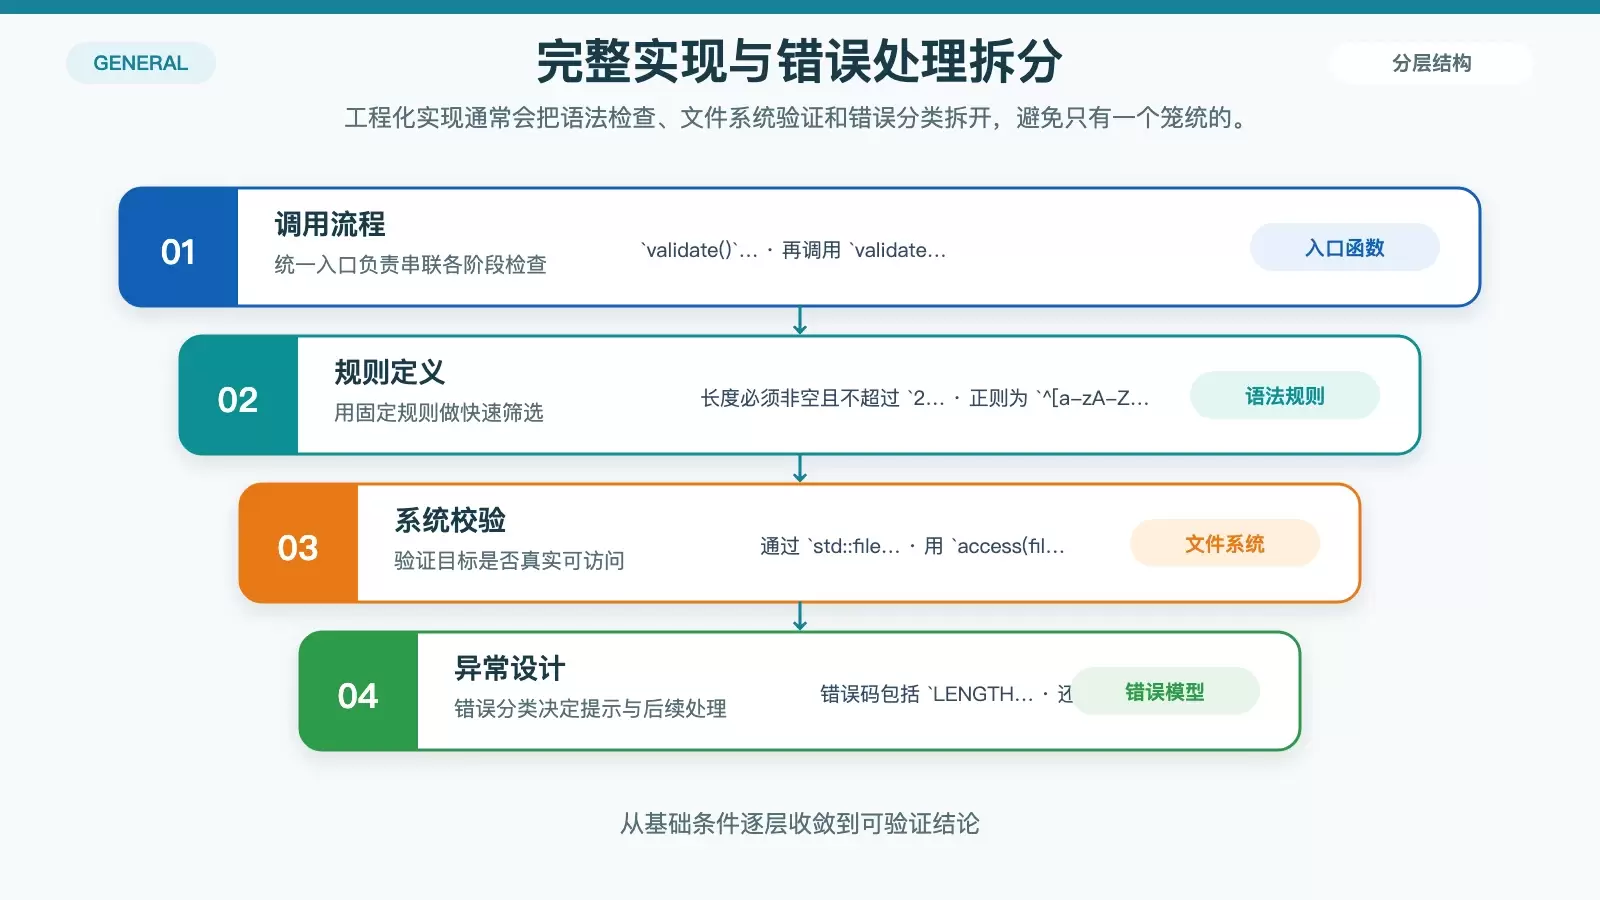
如果你希望把语法检查、文件系统检查和异常处理组织成一个可复用的验证器,可以参考下面这套实现:
#include <filesystem>
#include <string>
#include <regex>
#include <stdexcept>

class FileValidator {
public:
    // 静态验证方法
    static bool validate(const std::string& filename) {
        try {
            // 检查基本语法
            validateSyntax(filename);

            // 检查文件系统属性
            validateFileSystem(filename);

            return true;
        } catch (const std::exception& e) {
            return false;
        }
    }

private:
    // 语法验证规则
    static void validateSyntax(const std::string& filename) {
        // 检查文件名长度
        if (filename.empty() || filename.length() > 255) {
            throw std::invalid_argument("无效的文件名长度");
        }

        // 用于验证文件名有效字符的正则表达式
        std::regex filenamePattern(R"(^[a-zA-Z0-9_\-\.]+$)");
        if (!std::regex_match(filename, filenamePattern)) {
            throw std::invalid_argument("无效的文件名字符");
        }
    }

    // 文件系统验证
    static void validateFileSystem(const std::string& filename) {
        namespace fs = std::filesystem;

        // 检查路径是否存在
        fs::path filepath(filename);

        // 验证文件或目录属性
        if (!fs::exists(filepath)) {
            throw std::runtime_error("文件不存在,请检查路径是否正确。");
        }

        // 检查读取权限
        if (access(filename.c_str(), R_OK)!= 0) {
            throw std::runtime_error("读取权限不足,无法访问该文件。");
        }
    }
};

// 使用示例
int main() {
    std::string filename = "example.txt";

    if (FileValidator::validate(filename)) {
        std::cout
从思路上看,这个版本比前面的布尔函数更接近实际工程使用方式:
- 先用
validateSyntax()做输入合法性筛选; - 再通过
std::filesystem和access检查文件系统状态; - 最后统一在外层返回结果。
需要注意的是,原始片段中的 main() 示例在展示时被截断了,但不影响验证逻辑本身的理解。
不同验证层级适合什么场景
| 验证级别 | 描述 | 复杂度 | 适用场景 |
|---|---|---|---|
| 基础 | 长度和字符检查 | 低 | 简单的名称检查 |
| 文件系统 | 文件系统检查 | 中等 | 全面验证 |
| 高级 | 权限 + 存在性 | 高 | 安全的文件处理 |
如果程序只是记录一个文件名、稍后再处理,基础验证即可;如果当前流程就要立刻读写文件,那文件存在性和权限检查更关键。
错误处理怎么设计更实用
单纯返回 true 或 false 很方便,但对调试和用户提示不够友好。原文给出了一个更适合工程化扩展的错误模型:
enum class FilenameError {
    LENGTH_INVALID,
    CHARACTERS_INVALID,
    FILE_NOT_FOUND,
    PERMISSION_DENIED
};

class FilenameValidationException : public std::exception {
private:
    FilenameError m_error;
    std::string m_message;

public:
    FilenameValidationException(FilenameError error, const std::string& message)
        : m_error(error), m_message(message) {}

    const char* what() const noexcept override {
        return m_message.c_str();
    }

    FilenameError getErrorCode() const {
        return m_error;
    }
};
这种方式的价值在于,程序可以根据错误码决定下一步动作,例如提示用户修改文件名、重新选择路径,或提醒当前账户权限不足。
编译与执行
原文给出的编译环境是 Ubuntu 22.04,编译命令如下:
g++ -std=c++17 filename_validator.cpp -o filename_validator
这里的关键点是启用 -std=c++17,因为示例中使用了 <filesystem>。
实际项目里的落地建议
结合文中的示例,比较稳妥的做法是:
- 在输入入口实施多层验证,而不是只做一次字符串判断;
- 优先使用标准库能力,例如
std::filesystem、std::regex、算法库; - 明确处理边界情况,例如空值、无扩展名、超长名称;
- 尽量返回可解释的错误信息,方便排查和提示用户;
- 在 LabEx 或其他教学/实验环境中,也要考虑跨平台差异和文件系统限制。
归根结底,文件名验证不是单一函数的问题,而是输入治理的一部分。把语法、语义和文件系统检查拆开,再按场景组合,通常比一段“大而全”的判断逻辑更可靠,也更容易维护。















