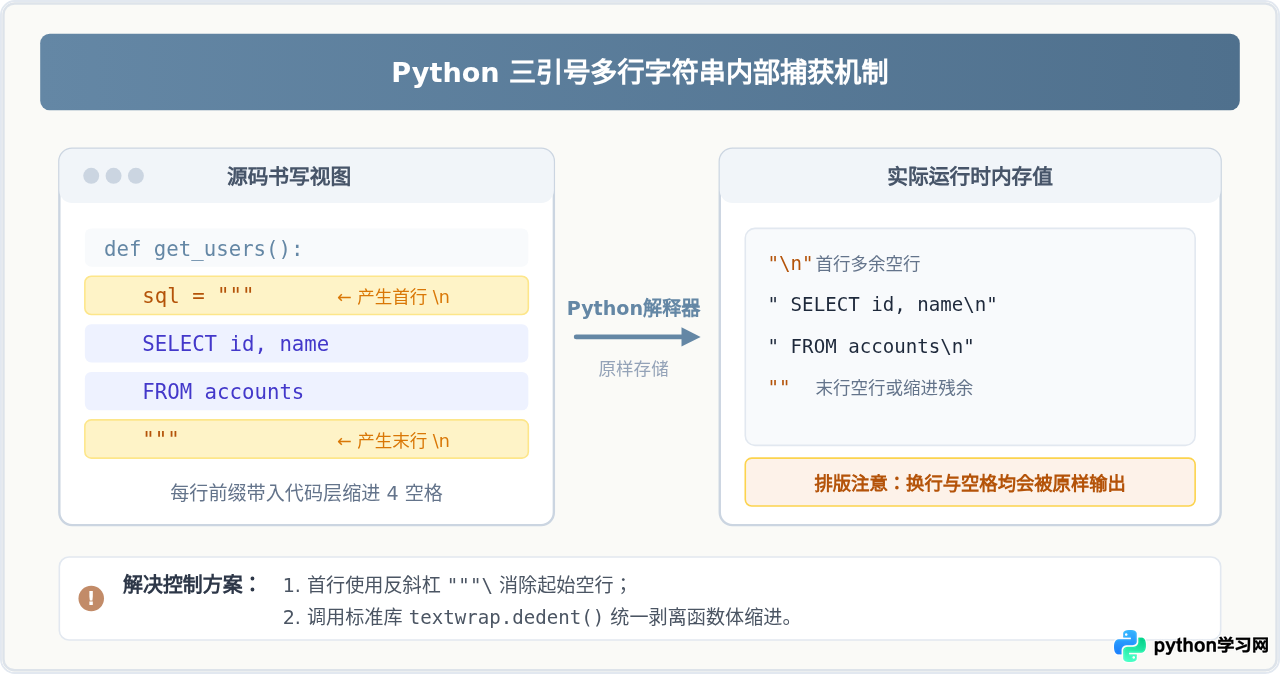
Python实战:用三引号嵌入SQL语句或HTML模板
深入讲解在Python中利用三引号嵌入多行SQL语句与HTML模板的实战技巧,涵盖排版控制、缩进清洗、SQL注入防范、HTML转义及工程选型边界。
10-30
7




深入讲解在Python中利用三引号嵌入多行SQL语句与HTML模板的实战技巧,涵盖排版控制、缩进清洗、SQL注入防范、HTML转义及工程选型边界。
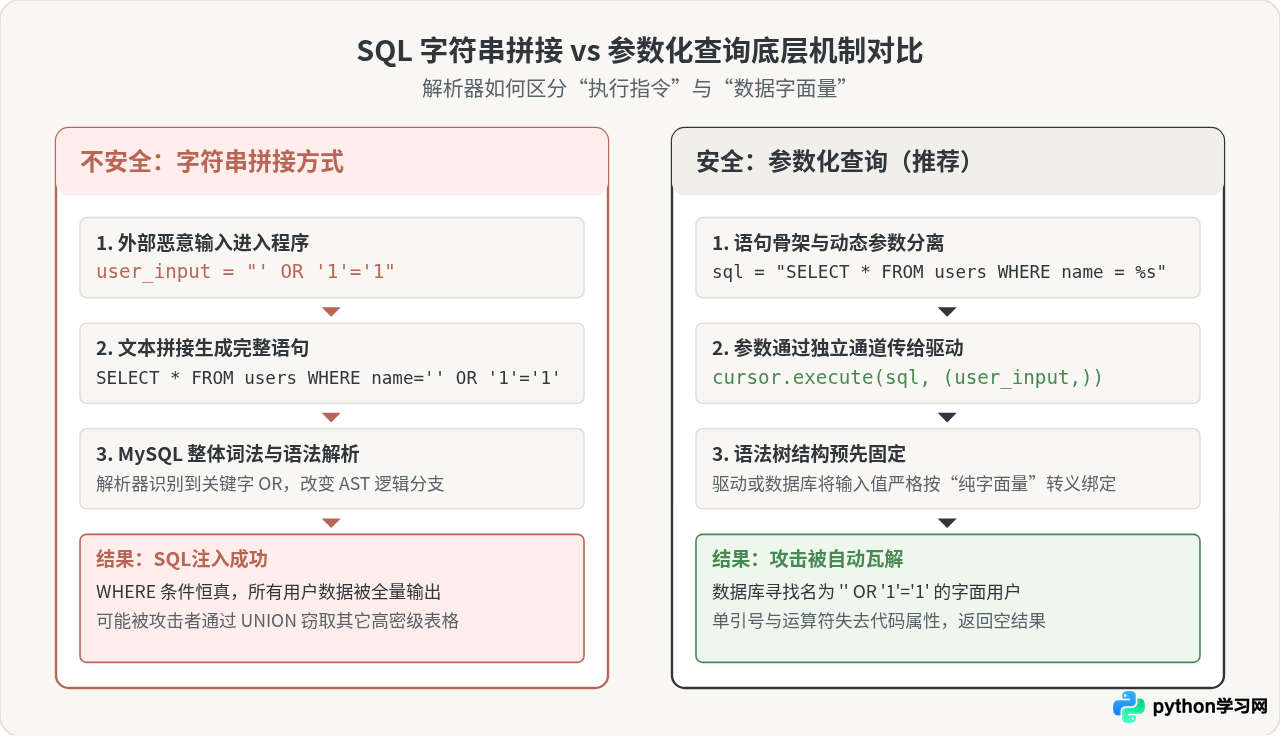
详细讲解在Python中读取MySQL数据时防御SQL注入的核心技术,包括参数化查询原理、PyMySQL与mysql-connector实战代码、动态列名白名单校验以及数据库最小权限配置。
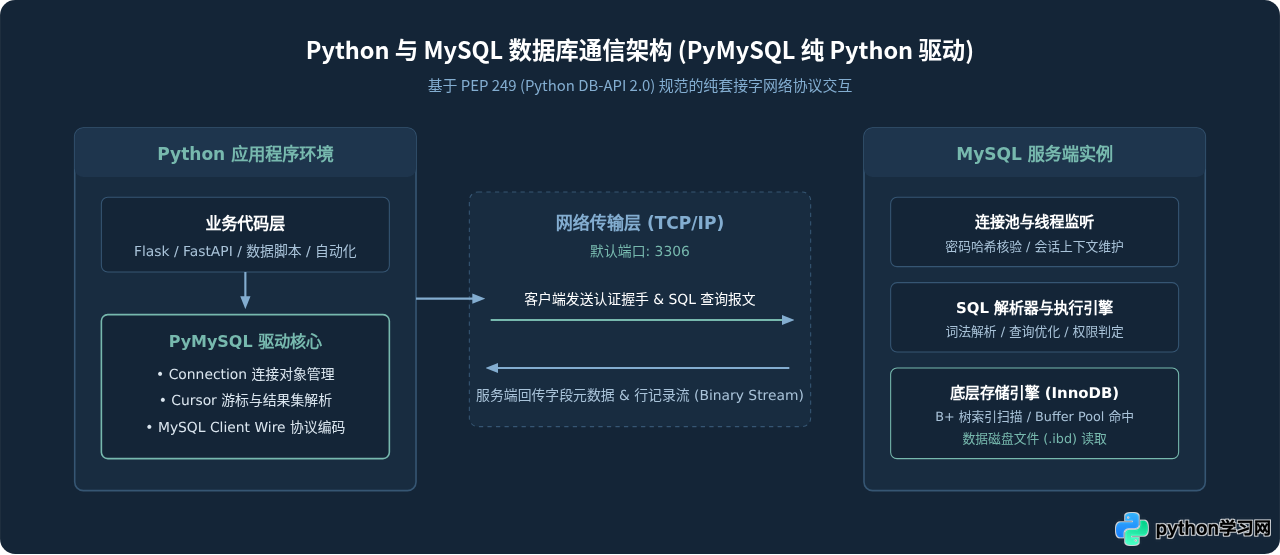
本教程详细讲解如何使用Python的pymysql库连接MySQL数据库。从依赖安装、建立连接、游标创建,到编写参数化查询、获取结果集与异常处理,提供清晰完整的实操指南。
详细讲解在Python中操作数据库防止SQL注入攻击的核心方法,包括参数化查询原理、主流数据库驱动与ORM的具体代码示例,以及动态SQL与白名单校验注意事项。
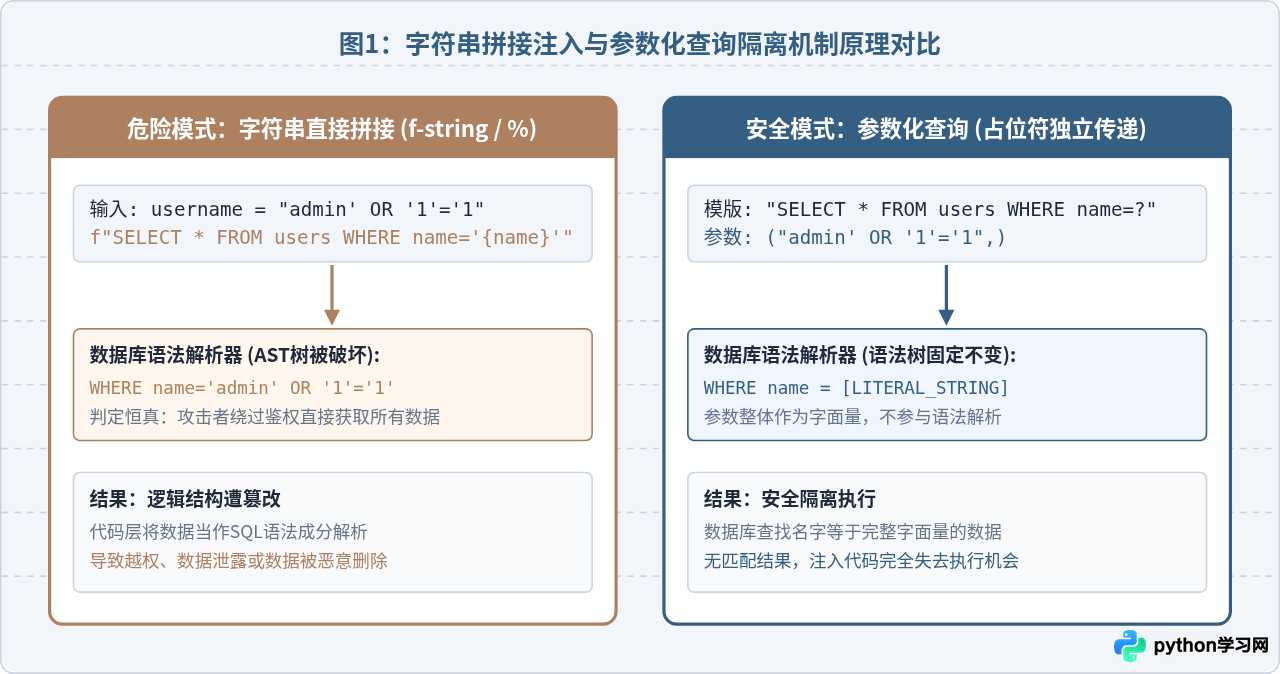
深入讲解在Python操作MySQL时彻底杜绝SQL注入的核心原理与实战方案,解析参数化查询的正确写法、占位符机制、常见陷阱及动态查询的安全实践。
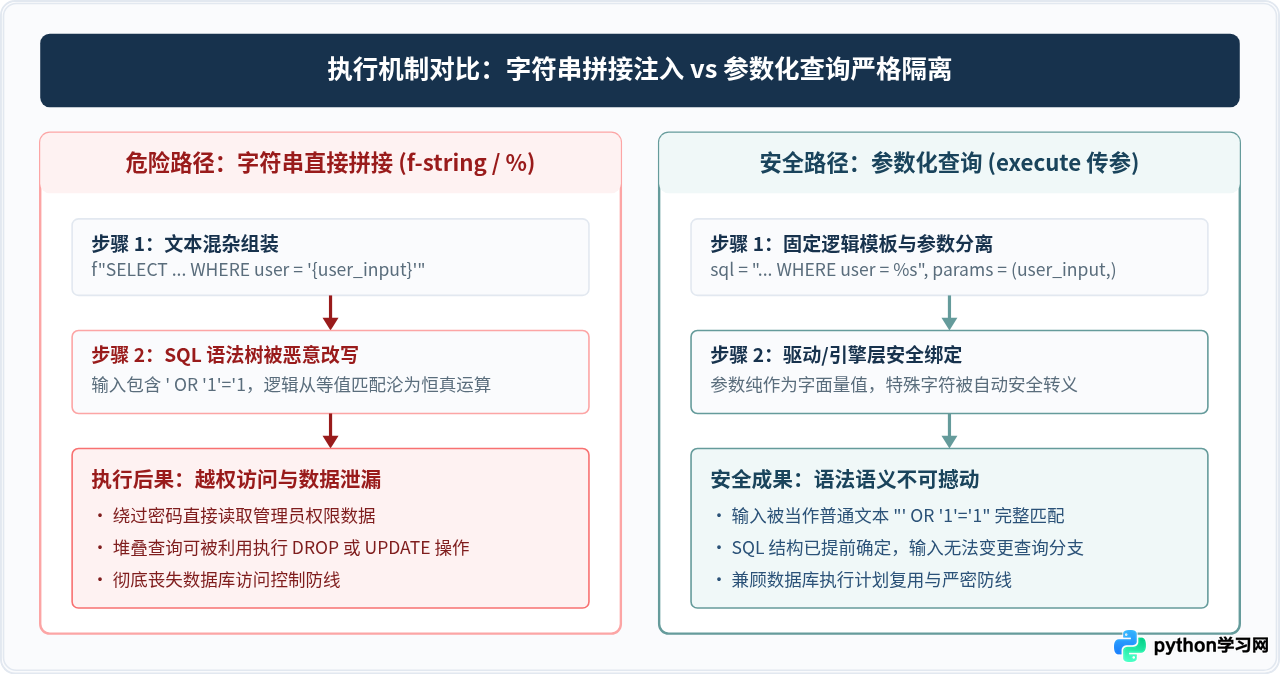
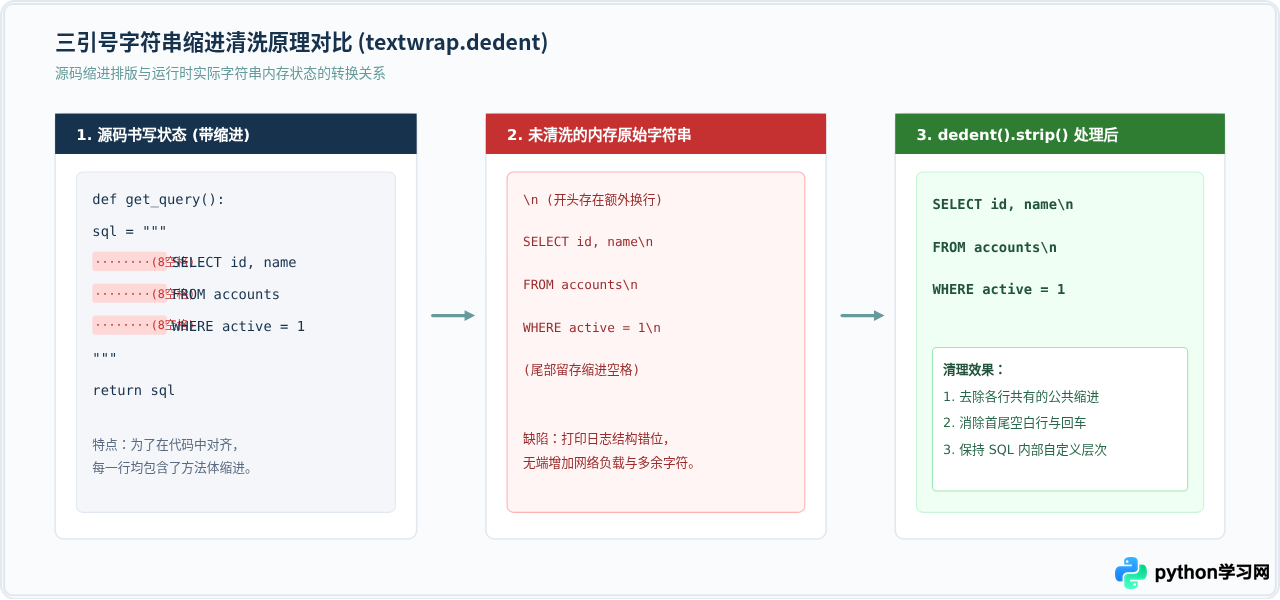
详细讲解在Python中使用三引号编写SQL和HTML长文本的实用方法与规范,包括解决代码对齐缩进、去除首尾空行、防止SQL注入、处理大括号转义以及工程维护建议。
本文介绍在 Python3 中如何利用 PyMySQL 库将变量安全地写入 SQL 语句。通过演示使用占位符 %s 和元组传递参数,有效防止 SQL 注入。内容涵盖基本的 SELECT 查询、动态构建 INSERT 语句以及处理 ON DUPLICATE KEY UPDATE 的复杂场景,提供完整的代码示例与操作逻辑。
本文探讨 Python 中防止 SQL 注入的两种常见方法:过滤非法字符与使用参数化查询。通过实例演示如何过滤特殊字符,并重点解析参数化查询中占位符的正确使用方式,确保数据库操作的安全性。