Python hashlib与subprocess模块详解:哈希原理、密码安全及进程调用
本文详细介绍Python中hashlib模块的哈希算法原理及其在密码验证和文件校验中的应用,重点讲解通过加盐提升安全性的方法。同时深入解析subprocess模块如何调用系统命令,处理标准输出与错误流,并针对Windows系统下的编码解码问题提供具体解决方案。



本文详细介绍Python中hashlib模块的哈希算法原理及其在密码验证和文件校验中的应用,重点讲解通过加盐提升安全性的方法。同时深入解析subprocess模块如何调用系统命令,处理标准输出与错误流,并针对Windows系统下的编码解码问题提供具体解决方案。
本文展示如何利用Python的httplib库和VBS的MSXML2.XMLHTTP对象,向目标网站发送POST请求以验证用户名和密码的有效性。通过遍历字典文件并比对返回结果,快速检测是否存在弱密码如123456。代码包含完整的请求构造、响应解析及中英文转换处理,旨在提供基础的Web安全测试思路。
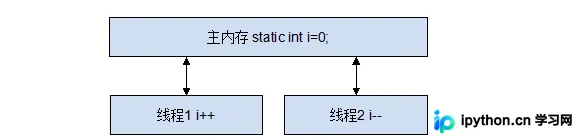
本文深入解析Java多线程中的线程安全问题,以i++为例展示非原子操作导致的并发错误。通过分析JVM字节码指令交错,揭示读写竞争引发的竞态条件机制。同时介绍临界区概念,并给出synchronized、Lock及原子变量等保证线程安全的解决方案,帮助开发者理解并发编程核心原理。
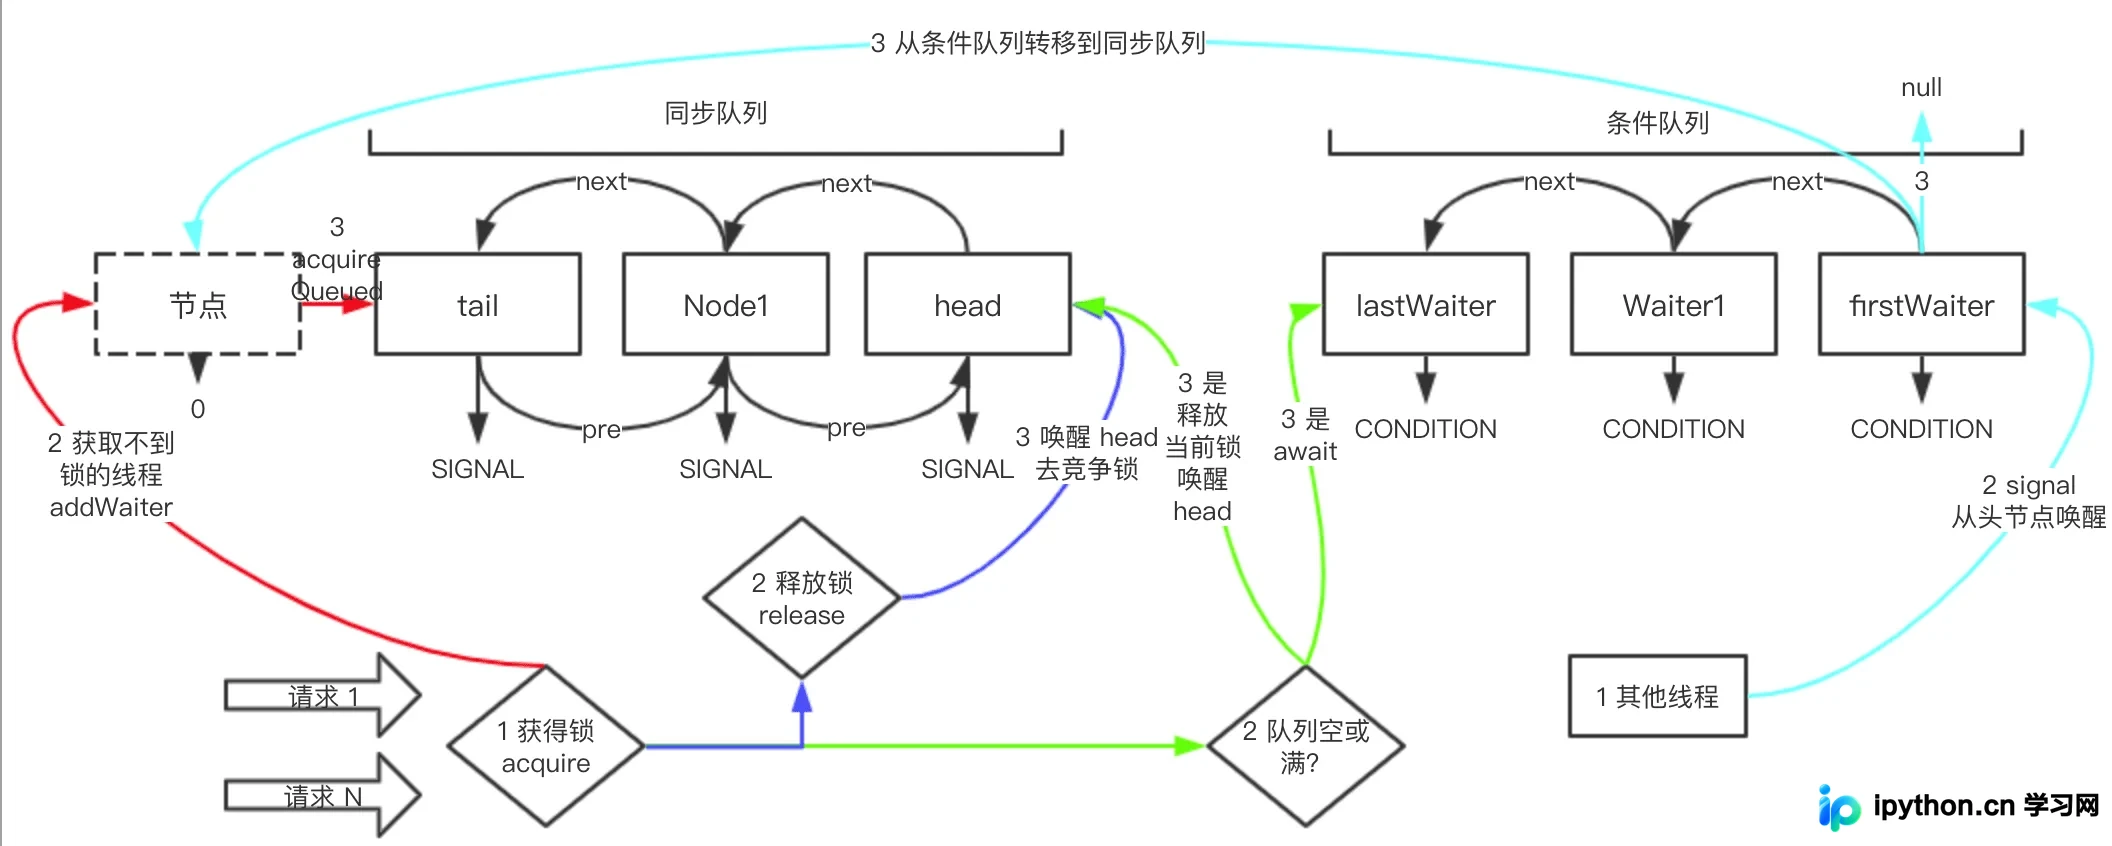
本文深入剖析 Java 并发包中 AbstractQueuedSynchronizer (AQS) 的底层实现。从整体架构出发,解读 state 状态字段、同步队列及条件队列的核心作用。详细拆解 acquire 方法在独占锁和共享锁模式下的执行流程,包括节点入队、自旋尝试获取锁、阻塞挂起及唤醒传播等关键步骤,帮助开发者彻底掌握 ReentrantLock 等主流锁工具的原理基础。
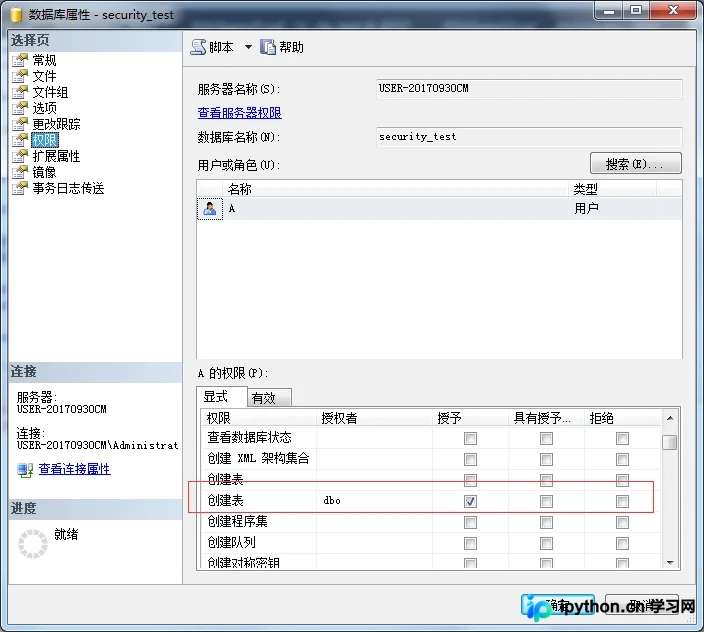
本文详解如何在 SQL Server 中为外部账号仅授予创建表的权限。针对直接授权导致的 DROP/ALTER 风险,提供两种解决方案:一是使用 DDL 触发器拦截非建表操作;二是利用独立 Schema 实现物理隔离。通过具体代码演示,帮助 DBA 在保障数据安全的的前提下实现精细化的权限控制。
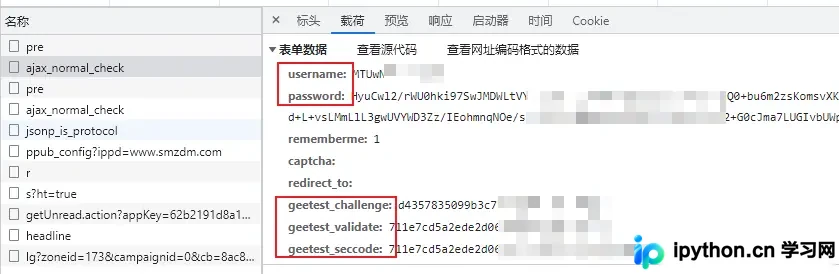
本文详细解析如何逆向SMZDM平台的登录接口,重点解决username和password的加密逻辑。通过浏览器开发者工具定位common_submit函数,提取JS加密源码,并利用Python调用JSEncrypt库复现RSA加密过程。文章提供了完整的代码示例,包括获取pub_key、处理base64编码及构建本地JS运行环境的方法,帮助安全研究人员掌握类似站点的登录逆向技巧。
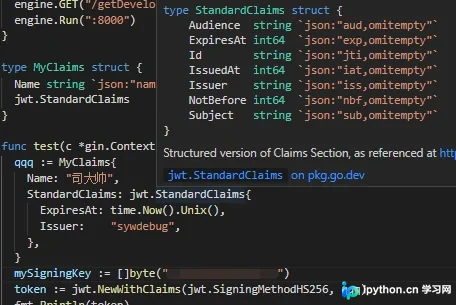
本文详细介绍在Go语言中如何使用jwt-go库实现基于JSON Web Token的身份认证。内容涵盖库的安装、秘钥配置、HS256算法下Token的生成与签名、以及后端对Token的解析、验证及过期处理,帮助开发者快速掌握Go应用中的无状态鉴权机制。
本文详细解析了使用Python开发MD5碰撞破解脚本的核心思路。通过string模块生成字符集,利用itertools进行全排列组合,并结合hashlib计算MD5值。为解决长字符串耗时问题,脚本采用多线程与多进程技术,针对5至18位字符串并行处理,显著提升了碰撞效率。
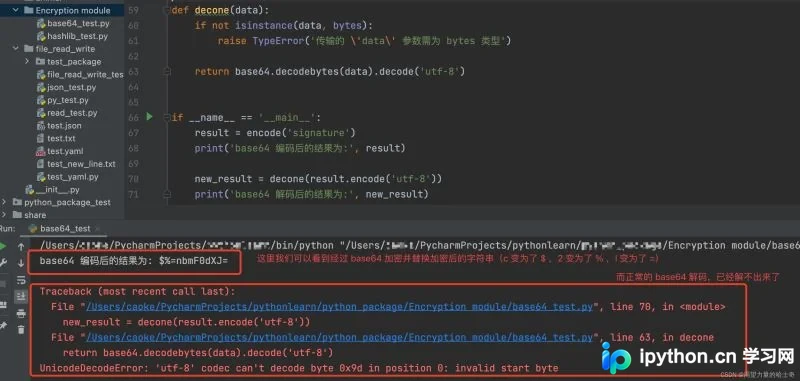
本文详解Python中hashlib与base64模块的应用。hashlib提供MD5、SHA等不可逆加密算法,适用于生成安全凭证与签名验证;base64为通用编码格式,虽可逆但可通过二次字符替换增强安全性。文章包含完整代码示例与场景分析,帮助开发者掌握数据加密与传输安全技巧。
本文深入解析PHP命令执行漏洞的原理,列举system、exec、eval等危险函数及array_map、preg_replace等易被忽视的攻击入口。通过DVWA靶场演示攻击流程,并提供escapeshellarg转义、禁用危险函数等具体防御措施,帮助开发者构建安全的Web应用。
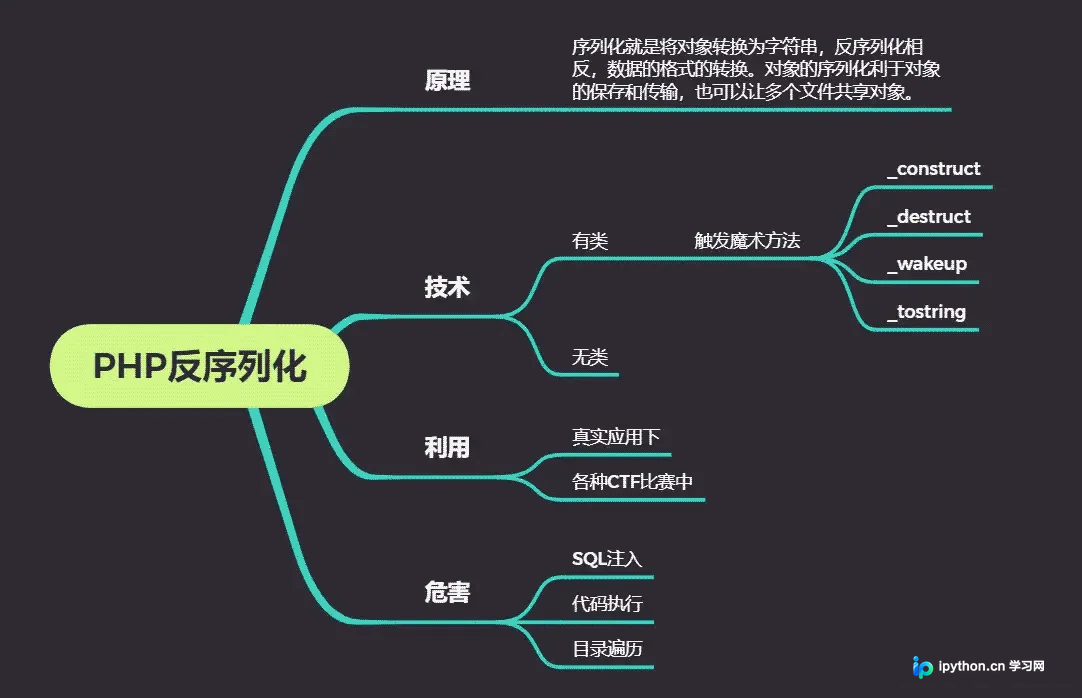
本文详解PHP反序列化漏洞成因,剖析public/protected/private属性序列化差异及常用魔术方法的触发条件。通过MRCTF2020 Ezpop实例演示POP链构造逻辑,涵盖从漏洞点逆向推导到利用字符串逃逸实现文件包含的完整流程,帮助开发者理解攻击原理并加强防御意识。
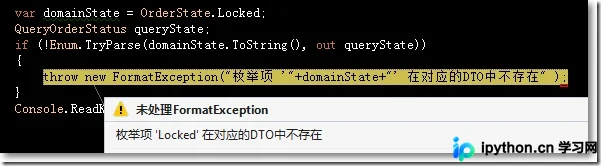
在C#项目中,当领域枚举与传输对象(VO/DTO)枚举不同步时,强制类型转换可能导致数据丢失或异常。本文介绍如何使用Enum.TryParse方法验证枚举值的合法性,确保在枚举项不一致时能抛出明确异常,从而实现枚举的安全映射与转换。