
Python实现DVWA暴力破解脚本:基于响应长度与特征判断
本文介绍使用Python编写脚本对DVWA靶机进行暴力破解的方法。通过requests库发送GET请求,遍历账号密码字典,分别基于HTTP响应状态码、报文长度差异及返回文本特征三种方式识别成功登录凭证,并将结果保存至CSV或TXT文件。



本文介绍使用Python编写脚本对DVWA靶机进行暴力破解的方法。通过requests库发送GET请求,遍历账号密码字典,分别基于HTTP响应状态码、报文长度差异及返回文本特征三种方式识别成功登录凭证,并将结果保存至CSV或TXT文件。
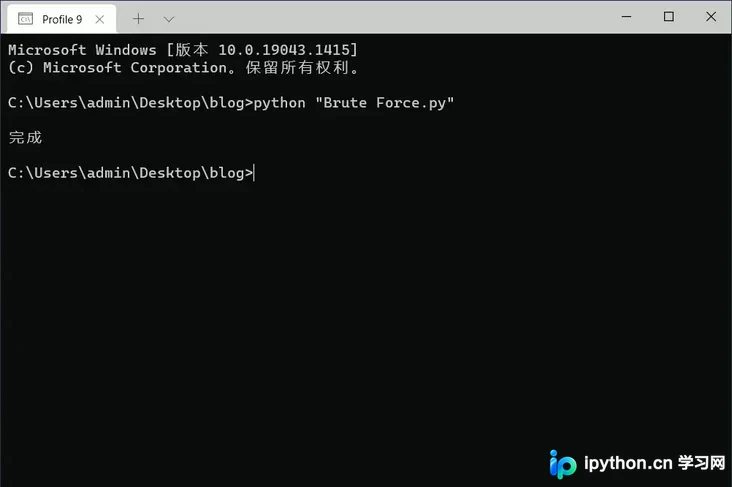
本文深入解析PHP Session的存储机制与序列化处理器差异导致的反序列化漏洞。通过对比php_serialize与php引擎对'|'符号的解析歧义,结合具体代码示例与Payload构造,演示了如何在不同Handler环境下触发__wakeup魔法方法,为开发者提供防御思路与安全排查依据。
本文以一段典型的 PHP 恶意样本为例,深入解析其利用 URL 解码、数组拼接、base64 及字符替换进行的层层混淆技术。通过逐步还原代码逻辑,揭示 `eval()` 执行载荷的原理,帮助开发者理解如何识别和防御此类攻击代码。
本文深入剖析 .NET 事件机制,从基础观察者模式到高级自定义访问器。详细解释编译器默认同步锁 `lock(this)` 的性能瓶颈与死锁风险,提供基于独立锁对象的线程安全方案及字典管理多事件的策略。重点阐述由隐式强引用引发的托管内存泄漏原理,并结合 WinForm Form2 关闭后 Form1 报错案例,给出通过注销事件或弱委托防止资源释放后调用的解决方案。
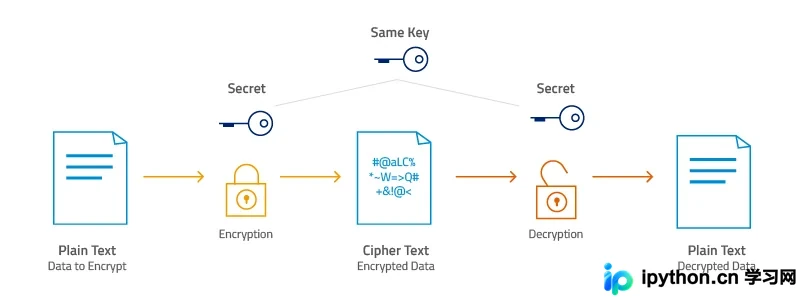
本文深入解析AES对称加密算法原理,包括数据分块、密钥扩展及SubBytes等四步核心操作。通过Go语言crypto/aes包,使用CBC模式和PKCS7填充编写AES加密解密工具。演示如何通过命令行参数对大文件进行循环读取与加密输出,解决敏感数据本地安全传输问题。
本文深入解析Python中守护线程与非守护线程的核心区别。通过对比主线程退出时子线程的行为,说明非守护线程会等待任务完成,而守护线程会随主线程立即终止。文章提供了使用[[wp:a1]]属性设置守护线程的代码示例,并强调必须在启动前配置,同时提醒注意异常处理对程序稳定性的影响。
本文详解如何在Go中利用crypto包实现AES对称加密。涵盖CBC模式下的数据填充(PKCS7)、字符串加密解密封装,以及针对大文件的流式分块读写与Base64编码方案,附带性能测试参考与操作逻辑说明。
本文详解Python3中queue模块的三种队列类型:先进先出、后进先出及优先级队列,重点介绍利用Queue实现线程间安全通信的生产消费模式。通过特殊哨兵值协调消费者关闭,并结合task_done与join方法处理任务完成状态,最后展示多线程环境下任务分发与日志记录的完整代码示例。
本文解析仿微盾PHP加密工具的代码混淆逻辑,展示如何通过随机密钥替换、Base64编码及动态变量生成实现源码保护。重点讲解字符串变换算法与安全部署注意事项,提供技术参考而非直接可用的加密脚本。
本文解析MyBatis防止SQL注入的核心原理,即基于JDBC PreparedStatement的预编译机制。详细对比了安全的 #{}(预编译占位符)与非安全的 ${}(字符串拼接)在底层实现上的差异,并说明在动态表名等场景使用${}时的手工过滤策略。
本文介绍了一个基于PHP的字符串加解密函数,支持指定时间的加密与还原。该函数通过密钥混合、RC4-like算法及时间戳校验,实现了类似Discuz! authcode的安全机制。适用于临时Token生成、单点登录验证等场景,确保数据在有效期内可解密,超时则自动失效,提升系统安全性。
在 PHP 中构建 SQL 语句时,使用 sprintf 格式化数字需警惕溢出风险。标准整数格式化符 %d 仅支持 -2147483648 至 2147483647,若数据库 ID 超出此范围将导致数据错误甚至截断。对于大整数 ID,建议优先使用 %.0f 进行浮点数转换,以确保数值完整性与安全性。



