



分布式缓存一旦抖动,最先暴露问题的往往不是 Redis 告警,而是用户正在操作的页面突然失去登录态。对 JavaScript 前端来说,Session 不由浏览器管理,真正能做的也不是“恢复缓存里的会话”,而是尽快识别异常、触发续签、保住当前输入和关键操作。下面按实际处理链路拆开来看:什么信号说明会话可能是被缓存故障打断、前端该怎样配合后端续签,以及如何避免一次 Session 丢失引发一串业务异常。
怎么判断是缓存失效引起的会话丢失
前端不能直接感知 Redis 是否宕机,但可以从接口返回特征判断登录态是否“异常消失”。重点不是证明缓存故障本身,而是尽快识别当前会话已经不可用。
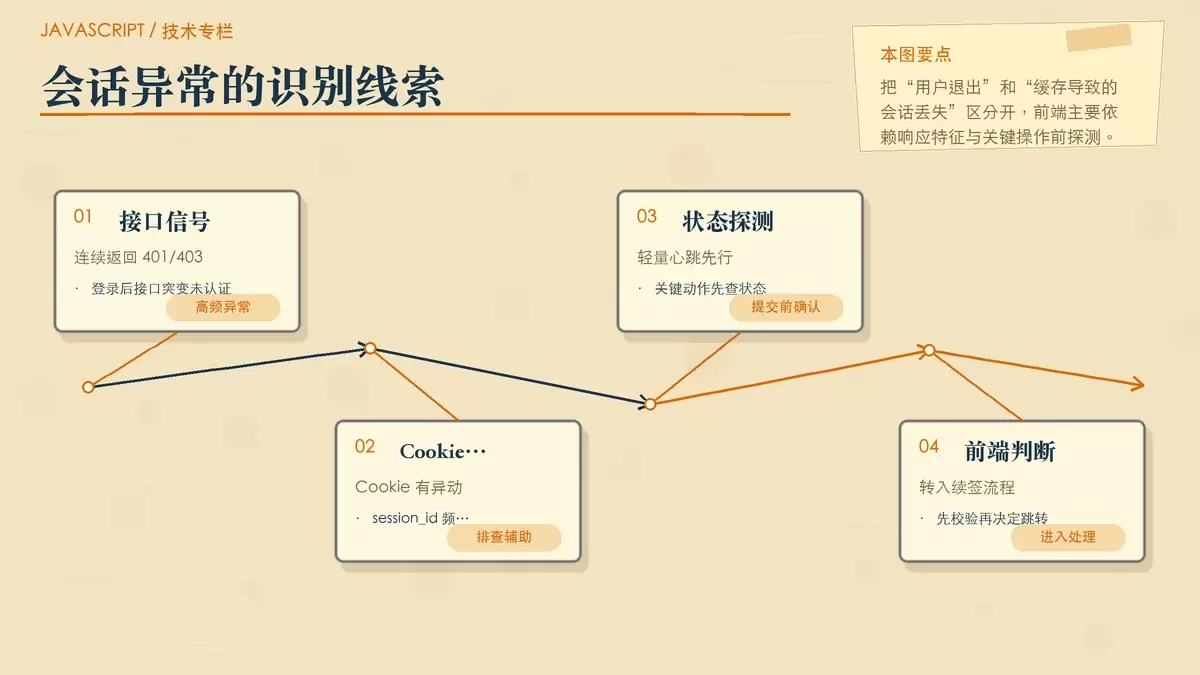
优先统一拦截 401/403
如果用户明明刚登录,且多个高频接口突然连续返回 401 或 403,这通常不只是“用户主动退出登录”,更可能是服务端已经查不到对应 Session 数据。此时前端不应立刻把用户踢回登录页,而应先进入一次受控的会话校验或续签流程。
观察 Cookie 与响应头的异常变化
排查时还可以结合浏览器 DevTools 查看 Application → Cookies。如果 session_id 频繁变化,或者服务端响应中不再按预期返回 Set-Cookie,也说明会话链路已经不稳定。前端不需要依赖这些细节做业务判断,但它们适合用来辅助定位问题来源。
关键操作前增加轻量心跳
对于提交订单、保存草稿这类不能轻易失败的动作,可以在正式请求前先调用一个轻量状态接口,例如 /api/auth/status。这个接口由后端尝试读取缓存或其他备用存储,再返回当前会话是否仍可用。这样做的价值在于:把“提交后才发现登录态没了”前移成“提交前先检查一次”。
会话失效后,前端如何做降级和续签
真正的容灾前提仍在后端,例如 Redis 不可用时切换到数据库、本地文件,或者提供不依赖缓存的续签接口。前端要做的是把这些能力串成平滑体验,避免用户只看到一次莫名其妙的失败。
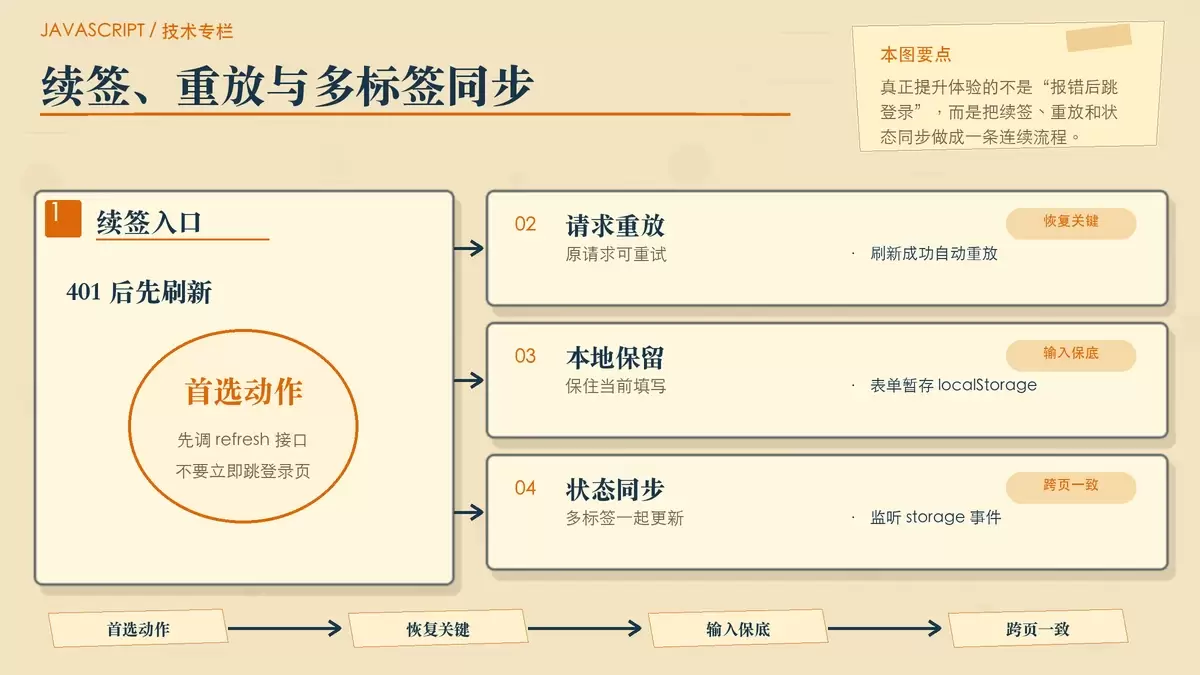
401 后先刷新,不要直接跳登录
收到 401 时,可以先尝试调用后端提供的 /api/session/refresh。这个接口的关键要求是:它不能再依赖已经失效的缓存,而应基于长期凭证重建会话,例如 Refresh Token,或“设备指纹 + 用户 ID 加密串”这类可校验信息。
如果刷新成功,前端再自动重放刚才失败的原请求;如果刷新失败,再明确引导用户重新登录。这样可以把很多瞬时故障消化在后台,而不是直接中断用户流程。
保留表单输入,避免用户重复填写
即使续签失败,也不要让用户因为跳回登录页而丢掉当前填写内容。像草稿、地址、搜索条件这类输入,可以先放入 localStorage,用户重新登录后再恢复。这里要控制范围,只保留必要字段,避免把不该长期落盘的敏感信息直接存到本地。
多标签页同步续签结果
很多网站的真实使用场景并不是单页单标签。一个标签页完成续签后,其他标签页如果还拿着旧状态继续请求,就会出现“这个页面好了,另一个页面还在报错”的割裂体验。前端可以监听 storage 事件,把续签完成的状态广播给其他标签页,同步更新 Cookie 或内存中的 token 信息。
window.addEventListener('storage', (event) => {
  if (event.key === 'session_refresh_done') {
    // 重新拉取当前登录状态或更新内存中的 token
    syncAuthState()
  }
})
怎样避免会话丢失引发连锁业务异常
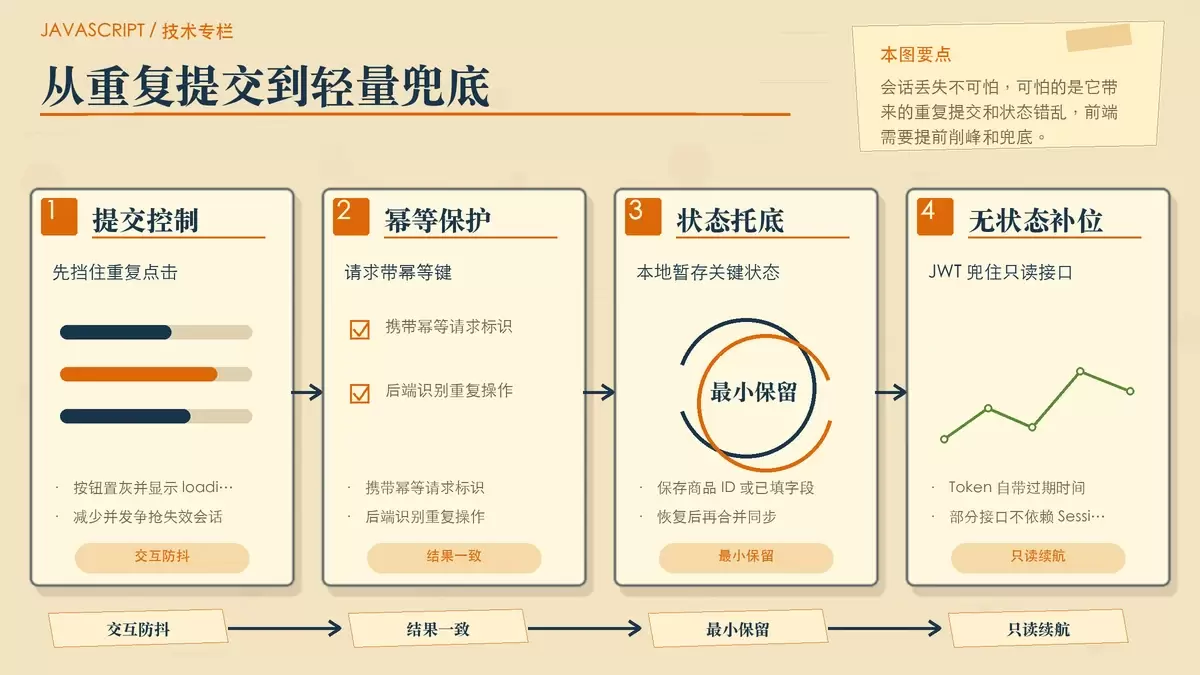
Session 丢失本身不一定最致命,真正麻烦的是它常常伴随重复点击、重复提交和状态不同步,最后把一个可恢复的问题放大成业务错乱。
先挡住重复提交
请求发出后,提交按钮应及时置灰并显示 loading。这样做并不只是交互优化,更是在用户感知到“没反应”时,防止他不断点击制造多个并发请求。这些请求一旦同时争抢已失效或正在重建的 Session,异常会更难收拾。
关键请求加幂等 ID
对下单、支付前确认、保存等关键业务,前端应附带请求幂等 ID,例如:
X-Idempotency-Key: uuidv4()后端据此识别重复请求。即使 Session 重建存在短暂延迟,也能保证同一次用户操作最终只产生一个一致结果,避免出现多次创建订单、重复保存之类的问题。
本地暂存最小必要状态
购物车、表单、已选商品列表这类强状态场景,不能把所有恢复希望都压在服务端 Session 上。前端可以临时保存最小必要数据,例如商品 ID 列表、已填写字段,在会话恢复后再主动与服务端合并同步。这样即便会话短时丢失,用户操作上下文也不会一起消失。
哪些状态可以提前做成不依赖 Session 的兜底
并不是所有页面状态都必须绑定服务端 Session。把可分离的状态提前拆出去,本身就是降低缓存故障影响面的办法。
把非敏感偏好留在本地
用户偏好、UI 主题、分页设置、筛选条件等内容,可以放在 localStorage 或 indexedDB 中,与登录态解耦。这样即使服务端会话短暂失效,页面至少还能保持熟悉的使用状态,而不是从界面到业务一起“清空”。
用 JWT 兜住部分只读能力
如果系统架构允许,部分接口可以使用 JWT Access Token 替代传统 Session。Token 自带过期时间并可校验签名,因此在 Redis 挂掉但 Token 仍未过期时,一些只读接口仍可继续提供服务。它解决不了所有问题,但能减少“缓存一挂,全站都像退出登录”的连带反应。
静态资源与 CDN 页面尽量去 Session 化
静态资源、CDN 页面和不涉及敏感写操作的内容页,应尽量避免依赖 Session。链路越长、依赖越多,缓存故障暴露给用户的概率就越高。把这部分能力做成无状态,是最直接的降敏手段。
前端在 Session 容灾里的真实职责
归根结底,JavaScript 前端并不能单独完成 Session 容灾,真正的恢复能力仍来自后端的多级存储、续签凭证和会话重建机制。但前端完全可以决定用户是否会被一次缓存故障“直接打断”:先识别 401/403 的异常模式,再尝试 /api/session/refresh,必要时重放请求、同步多标签状态,并保住本地最小业务数据。
如果把这些环节提前设计好,即使分布式缓存失效,用户看到的也更像一次短暂抖动,而不是整段操作流程突然报废。















