



很多人会用 JWT 做登录,却不一定能说清它为什么适合自己的系统。真正到了面试或做架构选型时,问题往往不是“JWT 是什么”,而是“你的场景为什么要用它”。这篇文章就围绕这个判断来展开:先明确 JWT 的核心特性,再看它在哪些业务里能发挥优势,最后补上它的边界和与 Session 的取舍逻辑。
先把问题问对:JWT 解决的到底是什么
JWT,完整名称是 JSON Web Token,是 RFC 7519 定义的一种开放标准。它的典型形态是一个字符串,由三部分组成:Header、Payload 和 Signature。
很多教程会先讲结构,但在实际选型里,更关键的是它的两个特点:
- 紧凑:数据量相对小,适合放进请求头传输。
- 自包含:令牌里可以直接携带身份和权限等必要信息,服务端拿到后可直接校验和解析。
也就是说,JWT 最擅长解决的不是“怎么做登录页面”,而是如何在多个服务、多个端之间传递一份可验证的身份信息。当你的系统希望减少服务端会话状态、避免反复查库、让不同服务独立完成身份校验时,JWT 才真正有意义。
反过来看,如果你的系统本身规模不大、部署单体应用、强依赖即时踢下线或强控制会话状态,那么 JWT 未必是最省事的方案。
JWT 适合用在哪些场景
判断 JWT 是否合适,最直接的方法是看你的认证链路里,是否真的需要“无状态、跨服务、跨端传递”这几个能力。下面几类场景通常和 JWT 更匹配。
分布式系统和微服务架构
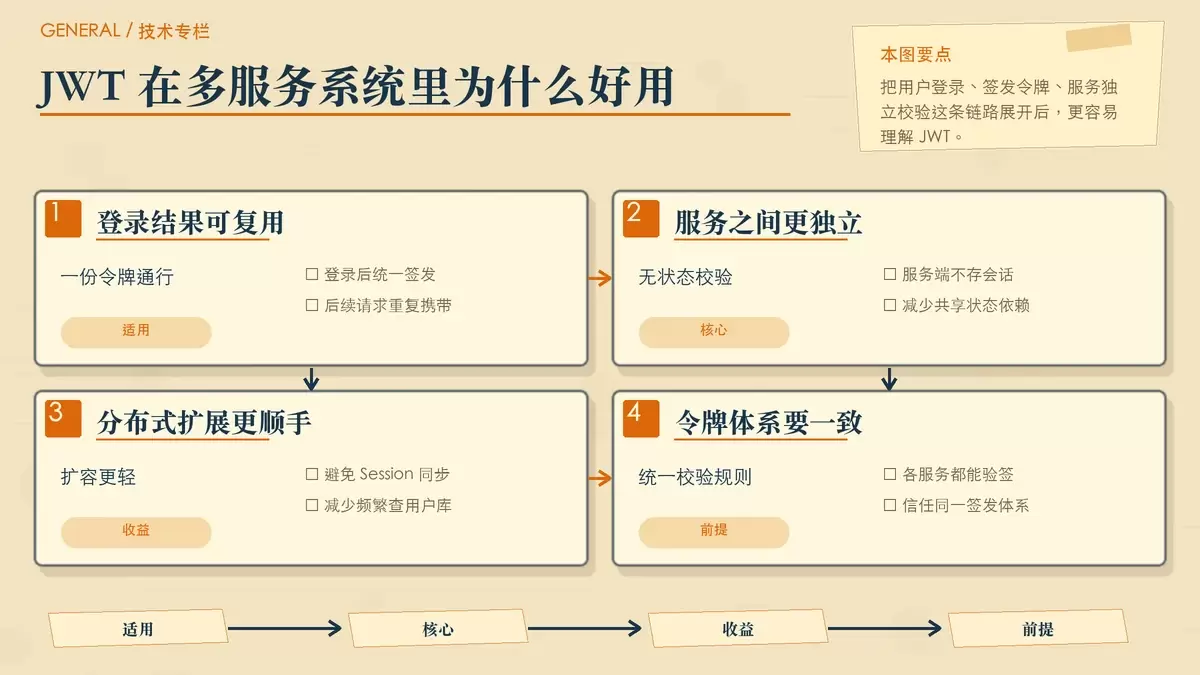
这是 JWT 最典型的使用场景之一。传统 Session 机制依赖服务端保存会话信息,一旦系统拆成多个服务,就会遇到 Session 共享、同步或集中存储的问题。JWT 的做法是把必要的身份信息放进令牌里,各个服务只需要验证签名,就能独立判断请求是否合法。
例如,一个系统拆成用户服务、订单服务和支付服务。用户登录后拿到一个 JWT,后续访问各个服务时都携带同一份令牌。这样每个服务都可以单独完成校验,而不必共享 Session 存储,也不需要每次都回源查询用户数据库。
所以,只要你的系统存在多服务协作、网关转发、横向扩容等需求,JWT 的无状态优势就会开始体现出来。
单点登录(SSO)
JWT 也很适合单点登录场景,原因在于它天然适合在多个相互信任的系统之间传递认证结果。用户在认证中心登录一次后,就可以拿着同一份 Token 访问不同子系统。
子系统不需要再次校验用户名和密码,只需要验证 JWT 的签名和有效期即可。这种方式可以明显减少重复登录带来的跳转和状态维护成本,尤其适合后台管理平台、企业内部系统或多子站点协同认证。
这里的关键不是“JWT 能跨域”这句口号本身,而是它能以较低成本把身份信息从认证中心传递给多个应用,并保持一致的校验逻辑。
移动端应用和后端 API 通信
相比浏览器环境里常见的 Cookie + Session,JWT 在移动端和纯 API 场景里通常更顺手。移动应用并不像浏览器那样天然围绕 Cookie 工作,而 JWT 可以直接放在请求头中,例如放在 Authorization 字段里,使用方式更统一。
对客户端来说,它只需要把拿到的 Token 保存在本地,在每次请求 API 时带上即可;对服务端来说,也不必维护额外的会话状态。前后端分离项目、App 接口、开放 API 网关,这些都属于 JWT 常见的落地环境。
当你的认证对象不止是浏览器页面,而是 App、小程序、桌面客户端甚至第三方调用方时,JWT 往往比传统 Session 更便于统一处理。
OAuth 2.0 和第三方授权
JWT 也常被用于 OAuth 2.0 流程中的 Access Token,尤其是在资源服务器希望直接拿到用户身份和权限信息时更常见。它的自包含特性意味着:资源服务器收到令牌后,可以直接解析出一部分需要的数据,而不必每次再去问认证服务器“这个用户是谁、拥有哪些权限”。
这类场景的重点在于减少认证中心的重复查询压力,同时让资源服务拥有更独立的校验能力。对于用户体系复杂、授权链路较长的系统,这样的设计会更灵活。
一次性、短时效操作
像账户激活链接、密码重置链接、邮箱验证链接这类“一次性操作”,JWT 也很合适。因为它可以把用户 ID、操作类型、过期时间等信息打包进令牌,再通过签名保证内容未被篡改。
例如在密码重置场景中,系统可以生成一个包含用户 ID 和过期时间的 JWT,把它作为链接的一部分发送给用户。用户点击后,服务端只需验证签名和过期时间,就能判断这个链接是否有效,而不必单独在服务端保存一份临时状态。
这类用法的优势是实现简单、状态独立,但前提依然是有效期要短,且不要在载荷里塞入敏感数据。
哪些情况下不该优先选 JWT
JWT 很实用,但它不是认证体系里的“默认最优解”。下面这些情况,往往说明你应该谨慎,甚至优先考虑 Session 或其他方案。
需要立即撤销令牌
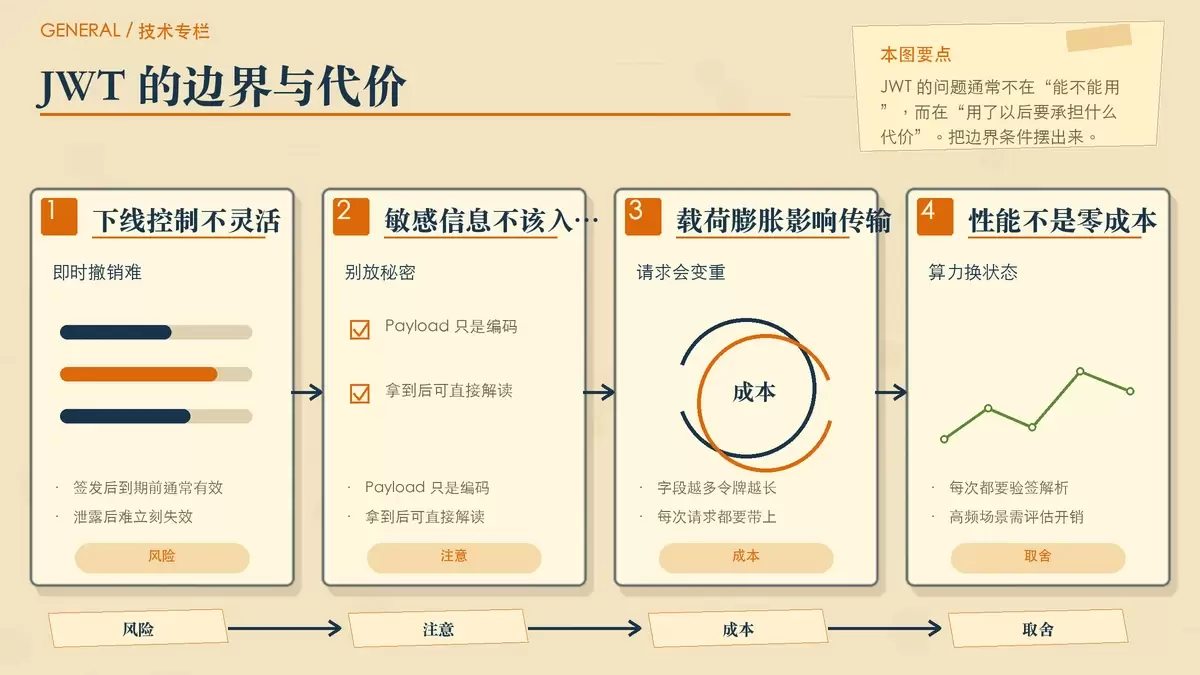
这是 JWT 最常见的短板。令牌一旦签发,只要没过期,它通常就一直有效。假设用户主动退出登录、管理员强制踢人下线,或者 Token 已经泄露,你无法像删除 Session 那样立刻让它失效。
常见补救方式是做黑名单机制,但这样一来,服务端又需要维护状态存储,原本“无状态”的核心优势会被削弱。也正因为如此,如果你的业务特别强调即时注销、设备管理、账号风控,JWT 就不一定是第一选择。
令牌里可能出现敏感信息
JWT 的 Payload 默认只是 Base64 编码,不是加密。也就是说,别人拿到 Token 后,完全可以解码看到里面的内容。因此,除非额外做加密处理,否则不要在 JWT 的有效载荷或头部元素中放置秘密信息。
把手机号、身份证号、详细权限描述、内部业务字段甚至敏感凭证直接放进去,都是高风险做法。JWT 适合承载“校验和识别所必需”的信息,不适合当成安全保险箱。
载荷容易膨胀、请求体积敏感
JWT 是每次请求都要随身携带的。如果你在 Payload 里塞了太多字段,它就会变长,进而增加网络传输开销。字段越多,请求头越大,对高频接口越不友好。
因此 JWT 最好只放必要的身份标识、签发时间、过期时间、少量权限信息。凡是可以通过用户 ID 再查一次拿到的数据,就不一定要塞进令牌里。
对性能要求极高且调用密集
相比传统 Session 方案,JWT 在每次请求时都需要做签名验证和解析。这个成本不一定高到不可接受,但在高并发、低延迟、调用极其密集的系统里,确实需要纳入考虑。
可以把它理解成一种“用计算开销换服务端状态”的方案:你少存了一部分会话数据,但每次请求多做了一步校验。如果系统对响应时间要求非常苛刻,就要实际评估这笔开销是否值得。
JWT 和 Session 到底怎么选
很多团队并不是不知道 JWT 的优点,而是不确定它和 Session 谁更适合当前项目。最简单的判断方式,是把两者放回具体约束里比较。
| 特性 | JWT | Session |
|---|---|---|
| 服务端状态 | 无状态 | 有状态 |
| 扩展性 | 好(适合分布式系统) | 差(需要Session同步) |
| 跨域支持 | 好 | 有限(受Cookie限制) |
| 移动端支持 | 好 | 差 |
| 安全性 | 依赖密钥管理 | 依赖Session ID安全性 |
| 性能 | 每次请求需要验证签名 | 只需查找Session存储 |
| 即时撤销 | 困难 | 容易 |
如果你的系统是单体应用、主要面向浏览器、部署结构简单,而且很依赖后台随时控制用户会话,那么 Session 往往更直接,甚至更稳妥。
如果你的系统是前后端分离、要支持移动端、服务数量多、跨服务认证频繁,或者本身就希望弱化中心化会话存储,那么 JWT 会更顺手。
所以,JWT 和 Session 的区别不在于谁“更先进”,而在于你的系统更需要哪种代价交换:是接受服务端状态,换取更容易控制会话;还是接受每次校验的计算成本,换取更灵活的分布式认证能力。
落地时的使用建议
如果最终确定要用 JWT,落地阶段至少要把下面几条原则守住:
- 不要在令牌中存放敏感信息,JWT 不是加密保险箱。
- 设置合理的短有效期,尽量缩短令牌泄露后的风险窗口。
- 始终使用HTTPS传输,避免 Token 在链路中被截获。
- 对于需要较好体验又要兼顾安全性的系统,可结合短期 Access Token 和长期 Refresh Token。
- Payload 只保留必要字段,避免 JWT 过长,影响传输效率。
- 使用可靠的签名算法,例如 RS256,并妥善保护签名密钥。
真正成熟的做法,不是“项目里一律上 JWT”,而是先看认证边界,再设计令牌生命周期、续签机制、失效策略和密钥管理。只有这些细节补齐了,JWT 的优势才能成立。
回到最初那个面试问题,更准确的回答其实可以浓缩成一句话:JWT 适合无状态分布式系统、跨域认证、移动端与多服务协作场景;但在需要即时撤销令牌、承载敏感信息或极度追求性能的场景里,应当谨慎使用。















