


OAuth2授权码模式:PKCE扩展增强安全性

理解授权码模式的风险与PKCE工作原理
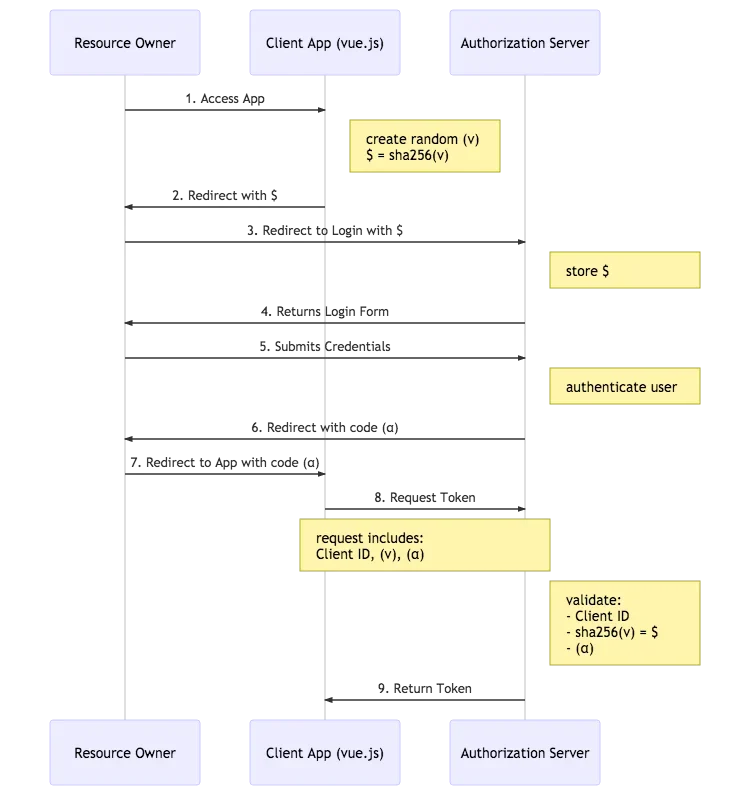
传统OAuth2授权码模式依赖重定向URI传递授权码,若客户端为公开应用(如单页应用或移动端),授权码极易在浏览器地址栏、日志或恶意重定向中被拦截。攻击者截获授权码后,可直接向令牌端点换取访问令牌,导致账户接管。PKCE(Proof Key for Code Exchange)通过引入一次性密码学证明链路解决此问题。客户端在发起授权前生成高熵随机字符串code_verifier,经哈希运算得到code_challenge并随授权请求发送。回调换令牌时,客户端提交原始verifier,服务端重新计算并比对。需注意,PKCE是面向公开客户端的安全增强机制,旨在防御授权码注入与拦截,并非替代机密客户端的client_secret认证,两者在架构中承担不同职责。
实现PKCE授权流程:生成Verifier与S256 Challenge
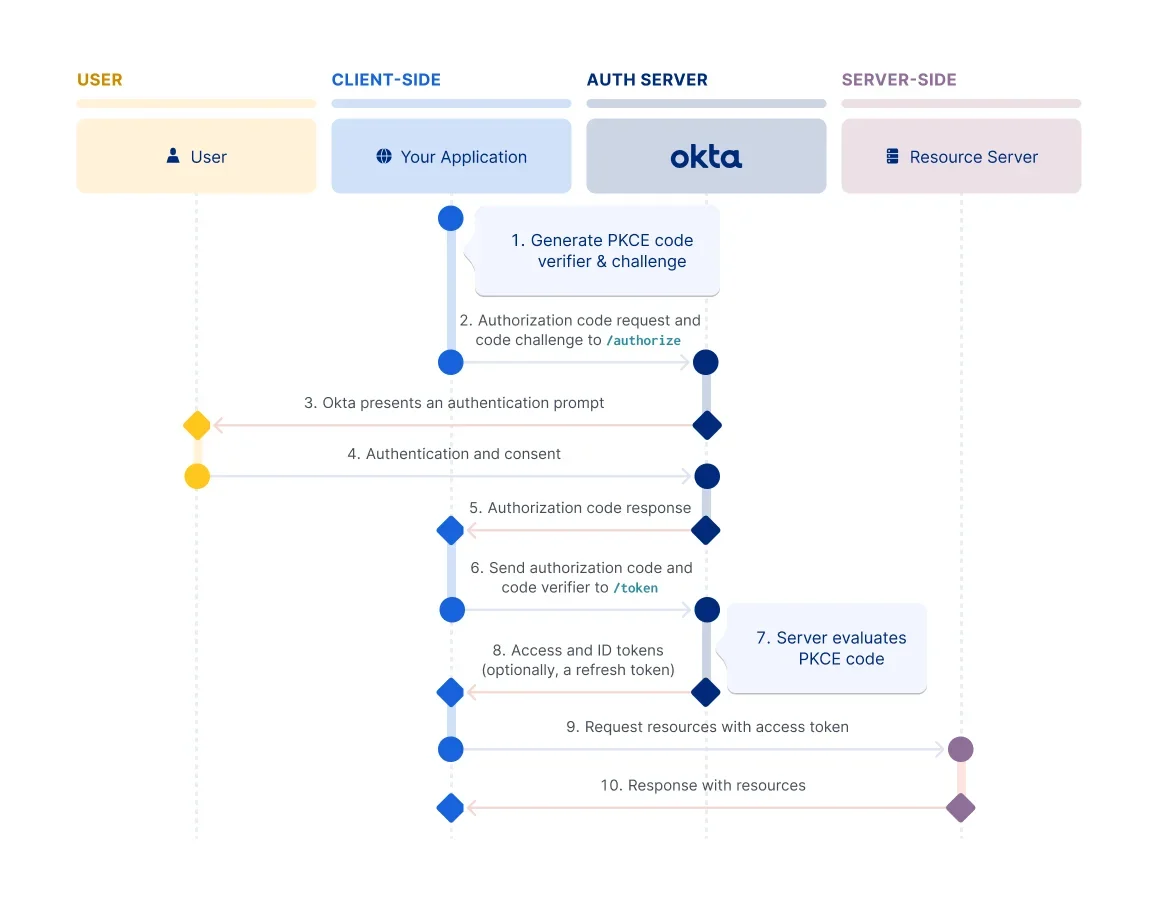
实现PKCE的第一步是生成符合规范的code_verifier。该值必须为43至128个字符的URL安全Base64字符串,建议使用密码学安全的随机数生成器(如Node.js的crypto.randomBytes(32))。随后,使用SHA-256算法对verifier进行哈希,并将结果进行Base64URL编码(去除填充符=),得到code_challenge。在构建授权请求URL时,必须追加参数code_challenge与code_challenge_method=S256,同时严格绑定state防CSRF攻击及已注册的redirect_uri。例如完整请求形如:GET /authorize?response_type=code&client_id=xxx&redirect_uri=https%3A%2F%2Fapp.com%2Fcallback&scope=openid&state=xyz&code_challenge=HASH_VALUE&code_challenge_method=S256。客户端需在本地安全存储verifier,待回调后使用。
授权码换Token:服务端校验Verifier并完成安全验证
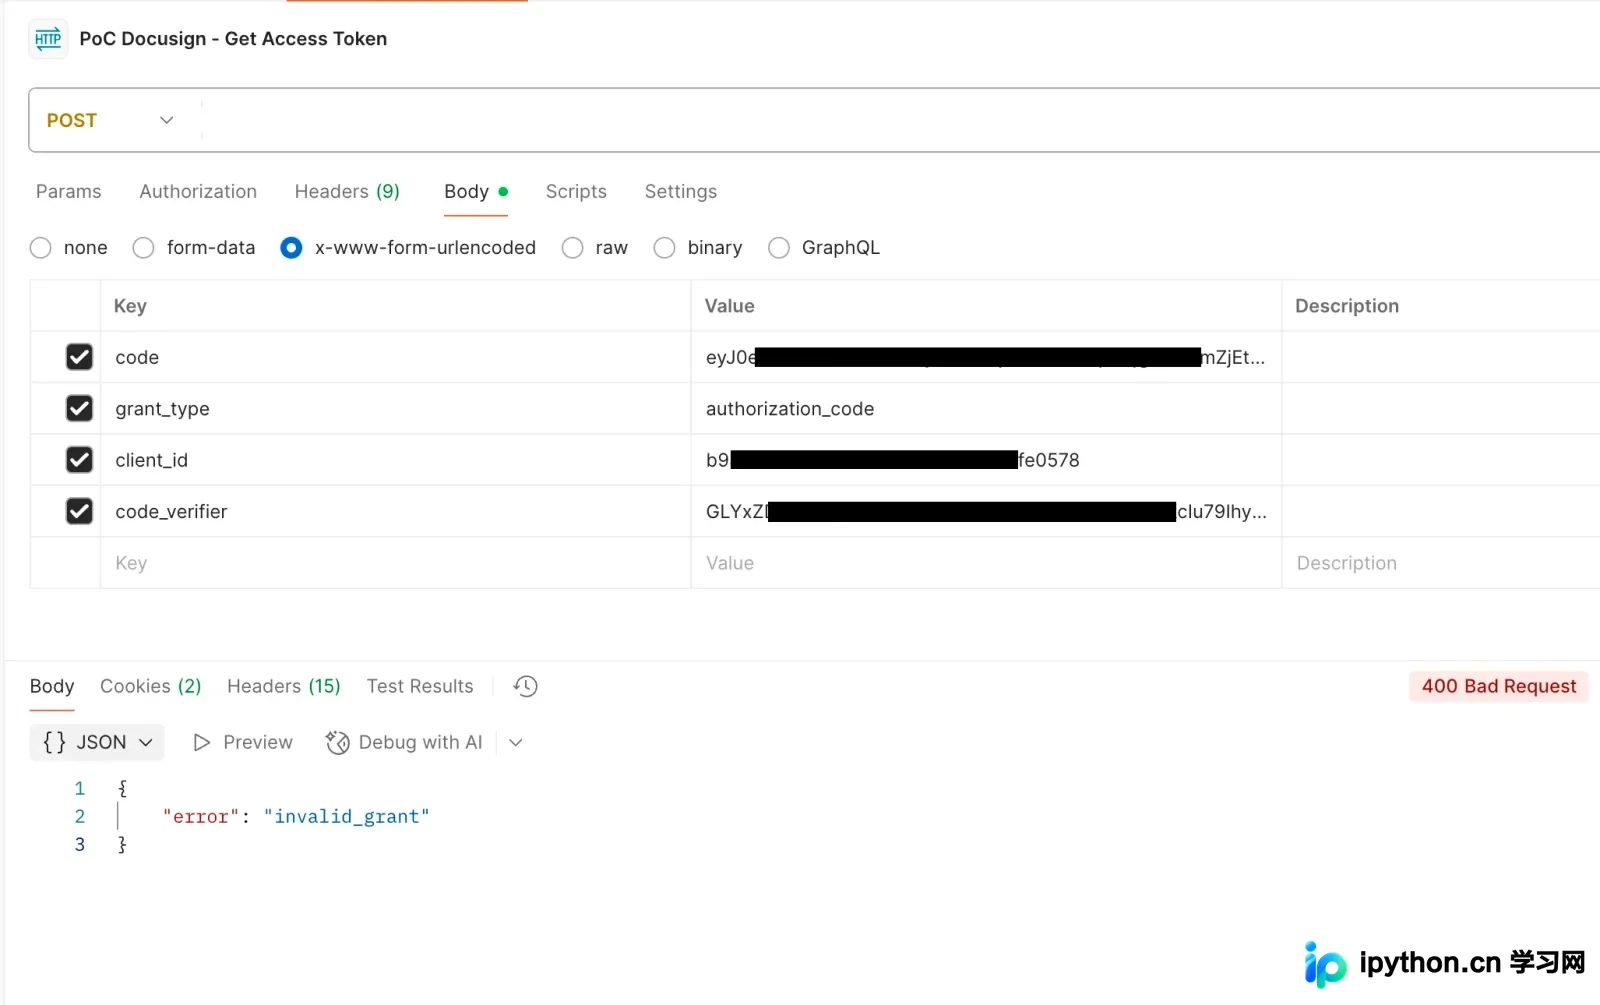
用户完成授权后,授权服务器将携带authorization_code与state重定向至客户端。客户端首先校验state一致性,随后向令牌端点发起POST请求。请求体需包含grant_type=authorization_code、code、redirect_uri、client_id以及原始code_verifier。服务端收到请求后,根据code检索会话中暂存的code_challenge,对传入的verifier执行SHA-256哈希与Base64URL编码,若计算结果与存储值完全一致则签发令牌;否则直接拒绝并返回HTTP 400及invalid_grant错误。授权码本身具备一次性与短时效特性(通常有效期不超过10分钟),无论校验成功与否,服务端均会立即作废该code,彻底阻断重放攻击路径。
安全验证与常见避坑:强制S256、防降级与参数绑定
落地PKCE需通过严格的安全验证规避常见陷阱。服务端必须强制启用S256算法并彻底禁用plain模式,防止攻击者利用明文降级绕过校验。参数绑定方面,code_challenge必须与特定授权码、redirect_uri及client_id强关联,禁止跨会话复用。常见错误场景包括:授权请求遗漏code_challenge导致服务端拒绝、Token请求传入错误verifier触发invalid_grant、或尝试重复使用已消耗的verifier。开发者应编写自动化测试用例,模拟缺失挑战值、错误哈希、降级请求及参数解绑等攻击向量,验证服务端是否统一拦截。每次发起授权流程必须独立生成全新verifier,确保链路不可预测,从而构建完整的零信任授权闭环。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















