


JWT令牌:RS256非对称签名与公钥验证

理解RS256非对称签名与JWT结构
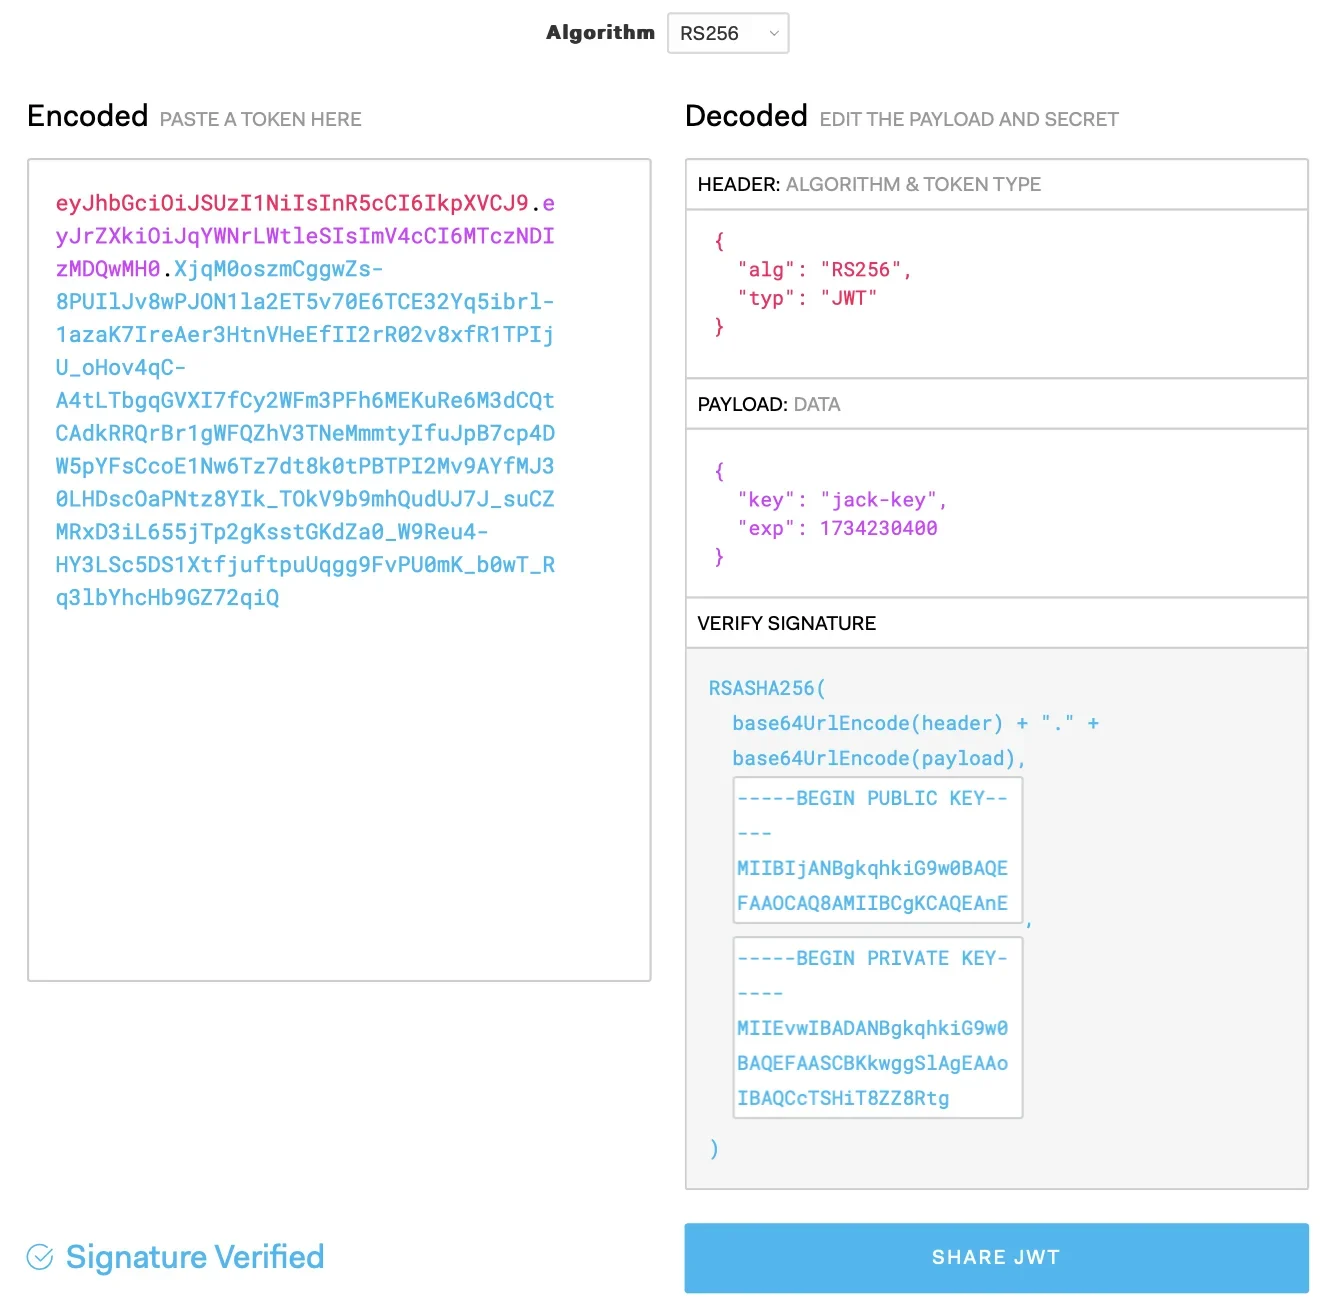
RS256(RSA Signature with SHA-256)是一种基于非对称密码学的签名算法。其核心机制在于私钥负责生成数字签名,公钥仅负责验证签名,两者通过大整数分解难题建立数学关联,无法互相逆向推导。JWT令牌由Header、Payload和Signature三段以点号拼接而成。Header声明令牌类型与签名算法,Payload承载用户身份、权限及过期时间等业务声明,两者均经Base64Url编码后可公开读取。Signature部分则是将前两段拼接后,先进行SHA-256哈希运算,再使用RSA私钥对摘要进行加密生成的密文。验证方收到令牌后,提取Header与Payload重新计算摘要,并使用对应的RSA公钥解密Signature进行比对。若结果一致,即可证明令牌在传输过程中未被篡改,且确由持有私钥的认证中心签发,从而构建起可验证的信任链。
生成RSA密钥并使用私钥签发JWT
在实际工程中,签发JWT的第一步是生成符合标准的RSA密钥对。开发者可通过OpenSSL命令行执行openssl genpkey -algorithm RSA -out private.pem -pkeyopt rsa_keygen_bits:2048生成2048位私钥,随后运行openssl rsa -pubout -in private.pem -out public.pem提取对应公钥。私钥必须严格限制在认证服务内部,公钥则分发给各业务网关。以Python的PyJWT库为例,配置RS256并签发令牌的代码需显式指定算法参数:jwt.encode(payload_dict, private_key_str, algorithm="RS256")。其中payload_dict必须包含exp声明以设定绝对过期时间,例如datetime.utcnow() + timedelta(hours=1)。签发过程中,底层库会自动完成Base64Url编码、摘要计算与RSA私钥签名,最终输出标准三段式字符串。生产环境应避免将密钥硬编码在源码中,建议通过环境变量或云密钥管理服务动态注入,并在签发前对载荷字段进行类型与长度校验,防止恶意膨胀。
使用公钥验证JWT签名与声明
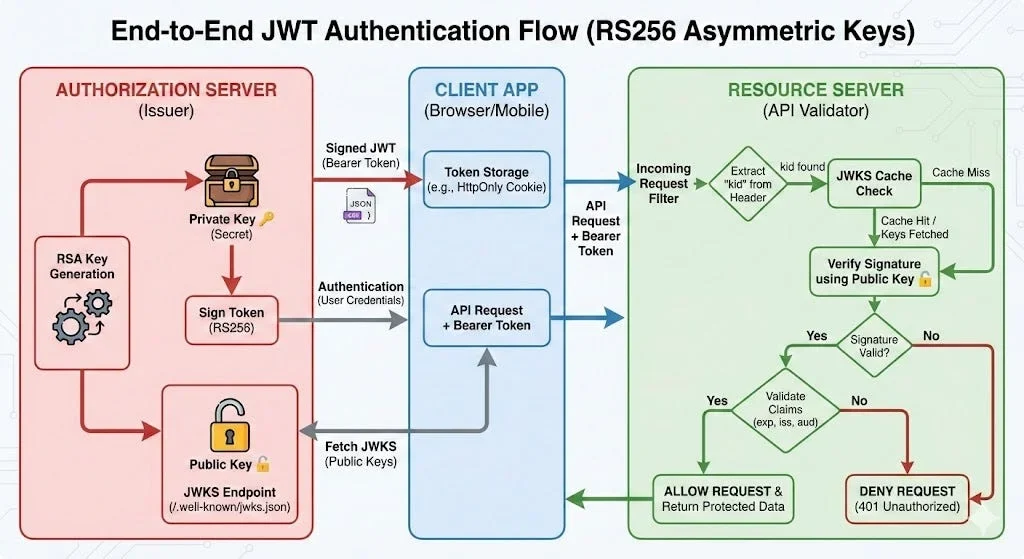
服务端鉴权时必须严格依赖公钥进行验证,遵循最小权限原则。完整的验证流程绝非简单的Base64解码,而是包含密码学校验与业务逻辑检查的复合操作。以Node.js的jsonwebtoken库为例,调用jwt.verify(token, publicKey, { algorithms: ["RS256"] })时,底层会依次执行三项核心检查:首先强制校验Header中的alg字段是否为白名单内的RS256,阻断算法替换攻击;其次使用公钥解密Signature,并与Header和Payload重新计算的SHA-256摘要进行严格比对,确认数据完整性;最后自动解析并校验exp、nbf等时间声明,若当前时间超出有效期则直接抛出异常。开发者还需在代码中手动校验sub、role等关键业务声明,确保令牌权限与当前请求匹配。若仅使用jwt.decode()而不传入公钥与算法白名单,将完全跳过签名与时效校验,导致伪造令牌轻易绕过网关,这是生产鉴权中必须杜绝的致命漏洞。
排查RS256验证失败与常见安全陷阱
RS256验证失败通常源于配置疏漏或安全认知偏差,需按优先级逐项排查。首要检查算法不一致:若签发端使用RS256而验证端误配为HS256,将因密钥类型与签名逻辑不匹配直接报错。其次,密钥格式错误极为常见,OpenSSL生成的PEM文件若包含多余换行符、未去除页眉页脚或加载为Buffer对象时未正确转码,会导致底层解析失败。过期令牌会触发标准库的TokenExpiredError,需通过OAuth2刷新令牌机制或引导用户重新登录解决。更隐蔽的风险是误用公钥:若验证端加载了其他微服务或测试环境的公钥,签名校验必然失败。安全层面,严禁无条件信任JWT Header中的alg字段,攻击者可将其篡改为none或HS256实施算法混淆攻击,必须在验证代码中显式白名单指定算法数组。此外,需明确RS256仅用于完整性签名而非数据加密,Payload内容始终可被任何人解码,涉及密码或敏感隐私的字段必须另行采用AES或RSA-OAEP加密处理。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















