


网络安全:敏感信息泄漏与日志脱敏

识别日志中的敏感信息与泄漏风险
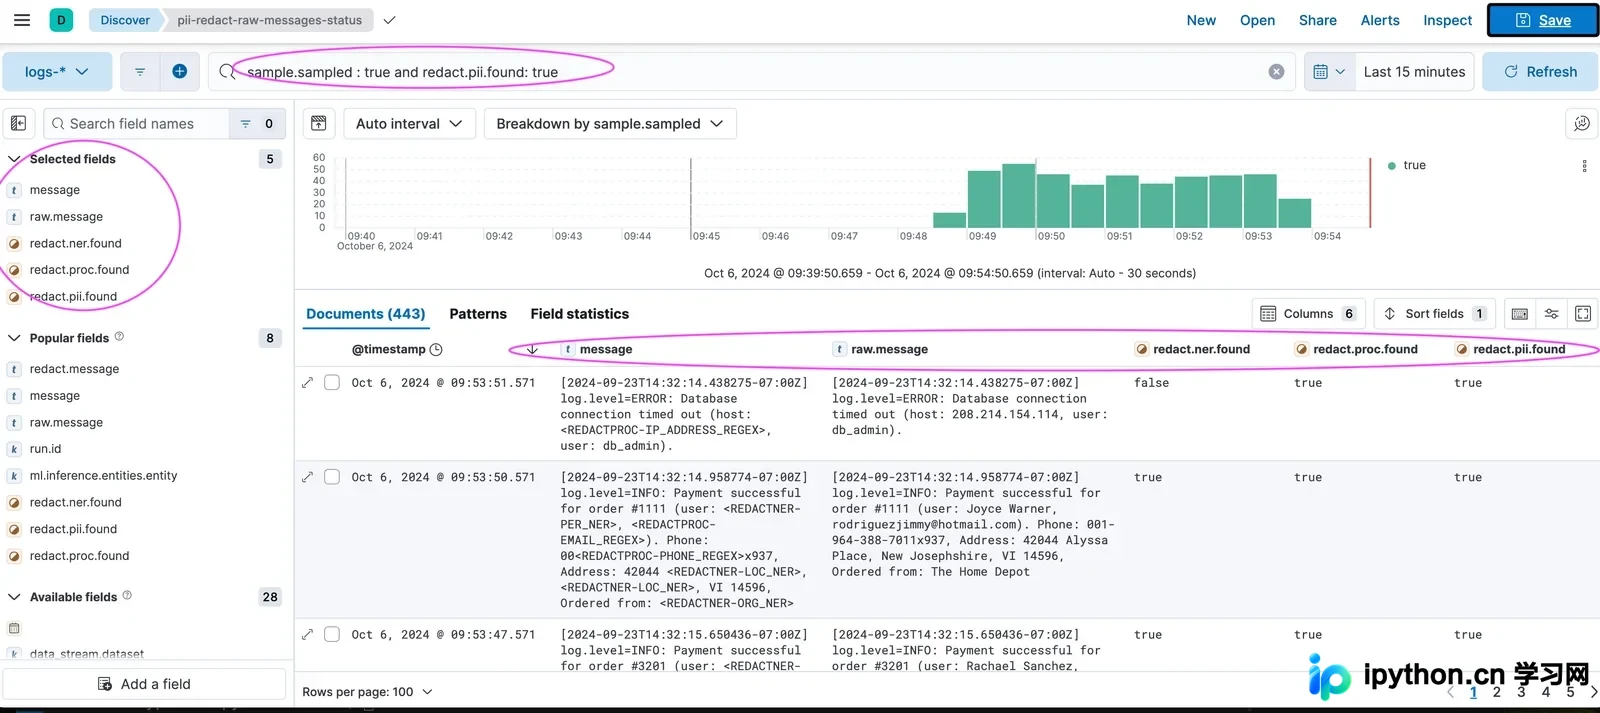
在应用开发与运维过程中,日志是排查故障的核心依据,但往往也成为敏感信息泄漏的重灾区。常见的敏感数据类型包括明文密码、访问Token、会话Cookie、身份证号、手机号、邮箱地址、银行卡号以及API密钥等。这些字段极易在多种场景下意外暴露:例如,在记录HTTP请求参数时,若未过滤查询字符串或JSON请求体,用户的登录凭证或支付信息会直接写入应用日志;在捕获异常堆栈时,框架默认的异常处理器常将包含敏感数据的上下文对象完整打印;数据库操作日志若开启全量SQL记录,INSERT或UPDATE语句中的个人身份信息将一览无余。为有效管控风险,开发团队需首先建立动态更新的敏感字段清单,结合业务数据字典与合规要求,明确各系统模块中涉及个人身份信息的具体字段名,为后续脱敏提供精准靶向。
设计日志脱敏规则与安全策略
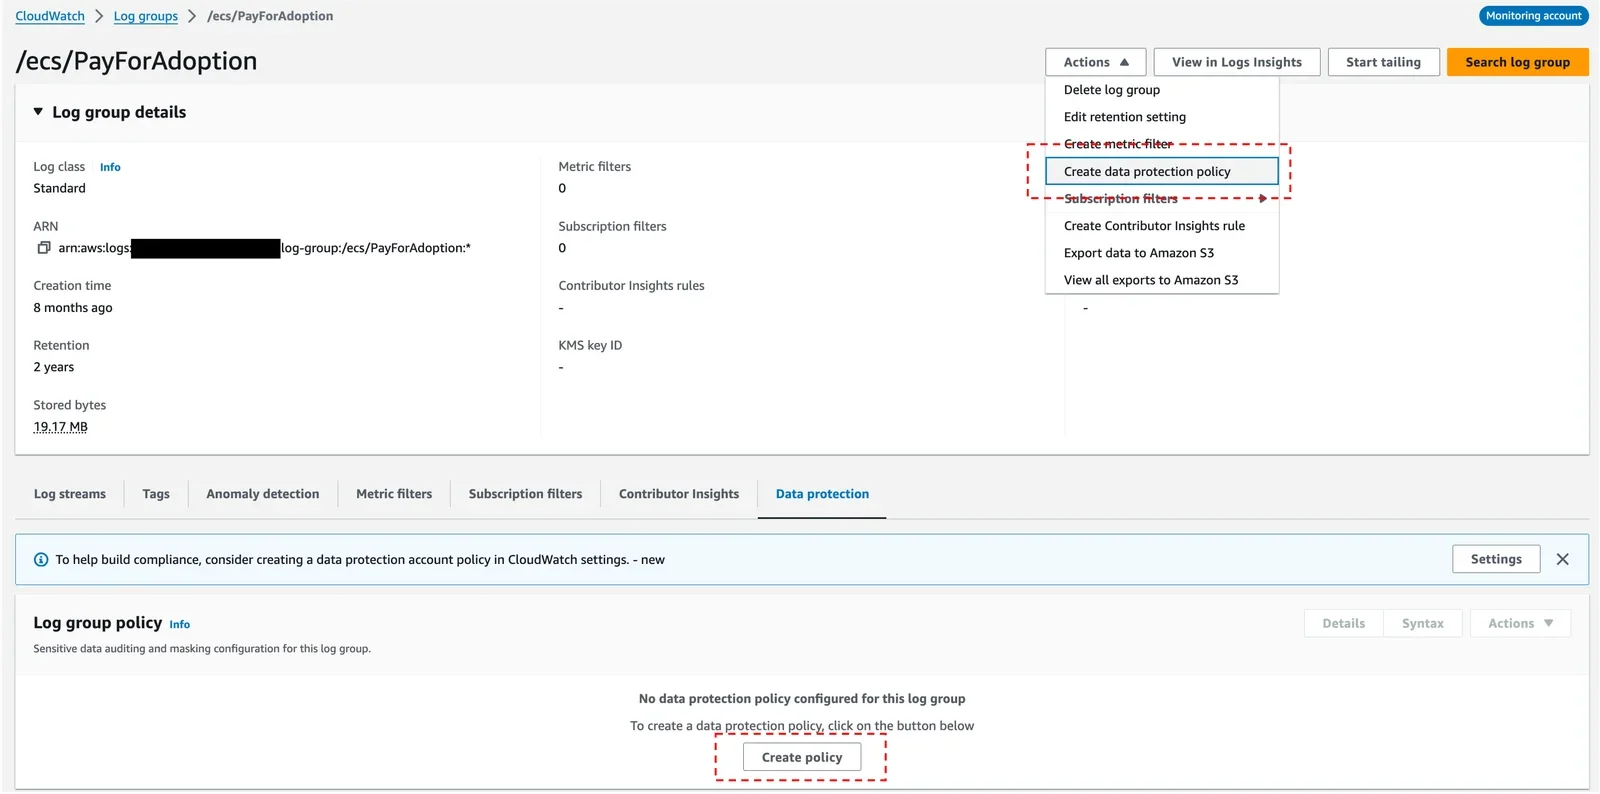
制定科学的脱敏规则与安全策略是阻断数据暴露的关键环节。脱敏策略需严格依据数据敏感度分级实施:对于密码、密钥及完整银行卡号等高危字段,必须采用完全隐藏或不可逆哈希处理,严禁任何形式的明文留存;对于手机号、邮箱、身份证号等需保留部分业务可读性的字段,应采用部分掩码规则,例如手机号保留前3后4,身份证号隐藏出生日期段。在设计过程中,需特别注意避免伪脱敏风险,即脱敏后的数据仍可通过简单规则还原或与其他日志关联推导出原始值。例如,仅对邮箱进行Base64编码并非脱敏,攻击者可轻易解码。应结合业务场景设定保留原则,如仅记录脱敏后的用户标识符用于链路追踪,并在安全策略中明确规定禁止记录的字段白名单,确保脱敏逻辑具备不可逆性与抗关联性。
在应用与日志系统中实施脱敏
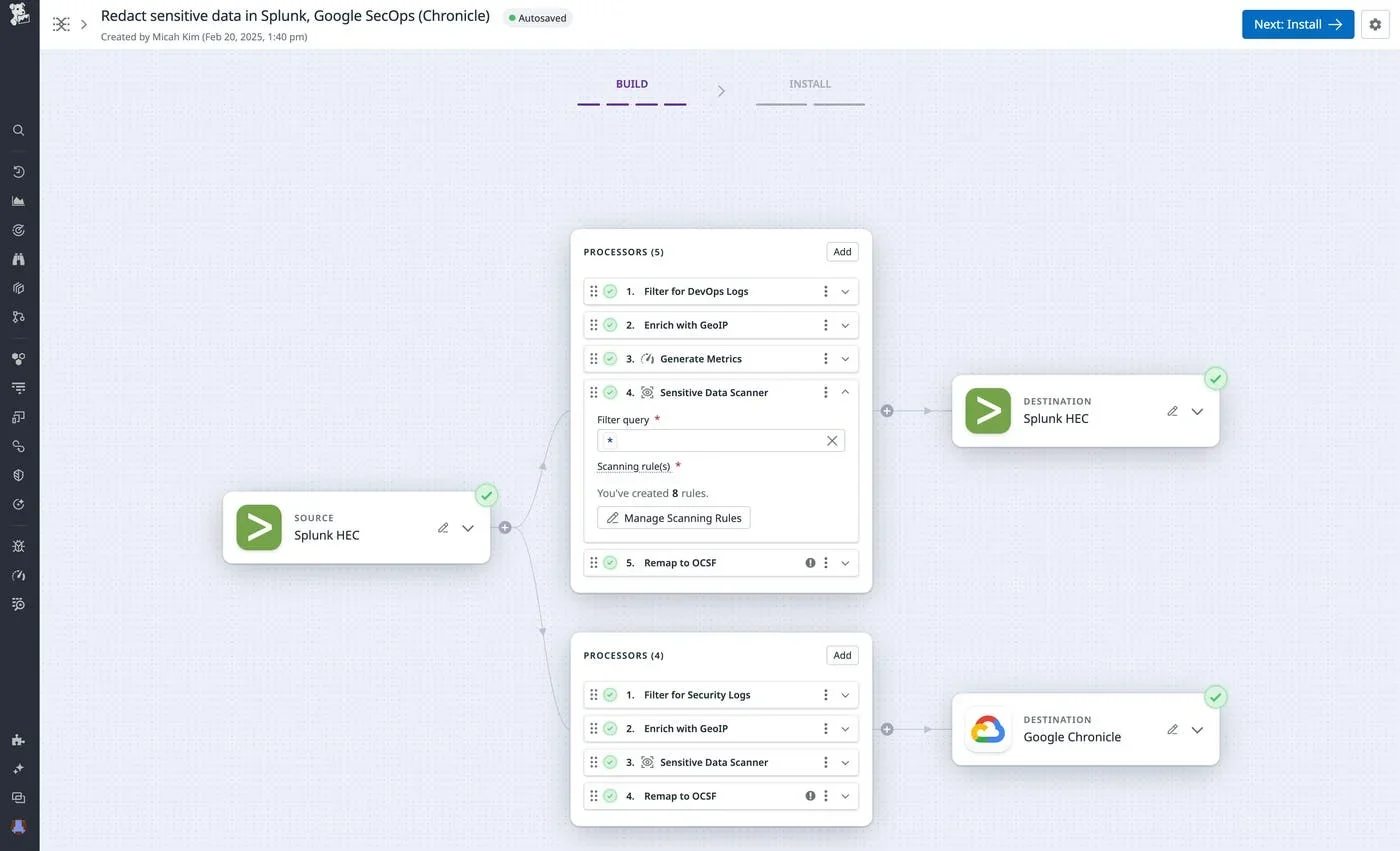
脱敏策略的落地需贯穿代码层、日志框架与集中式日志平台。在应用代码层面,建议在日志输出前通过拦截器或AOP切面对请求头、请求体及响应数据进行统一过滤,使用正则表达式或结构化解析精准匹配敏感键值并替换为掩码。以Java生态为例,可基于Logback或Log4j2的自定义Converter或Filter实现字段级脱敏,避免在业务代码中散落冗余的脱敏调用。同时,必须严格管控日志级别,生产环境严禁开启DEBUG级别,防止第三方依赖库自动打印底层通信细节或完整SQL语句。在集中式日志平台侧,可配置Ingest Pipeline或Fluentd插件进行二次清洗,作为代码层遗漏的兜底防线。实施时需特别注意序列化组件的默认行为,确保自定义脱敏注解能正确作用于嵌套对象与集合类型,防止因配置遗漏导致脱敏失效。
验证脱敏效果并建立持续防护
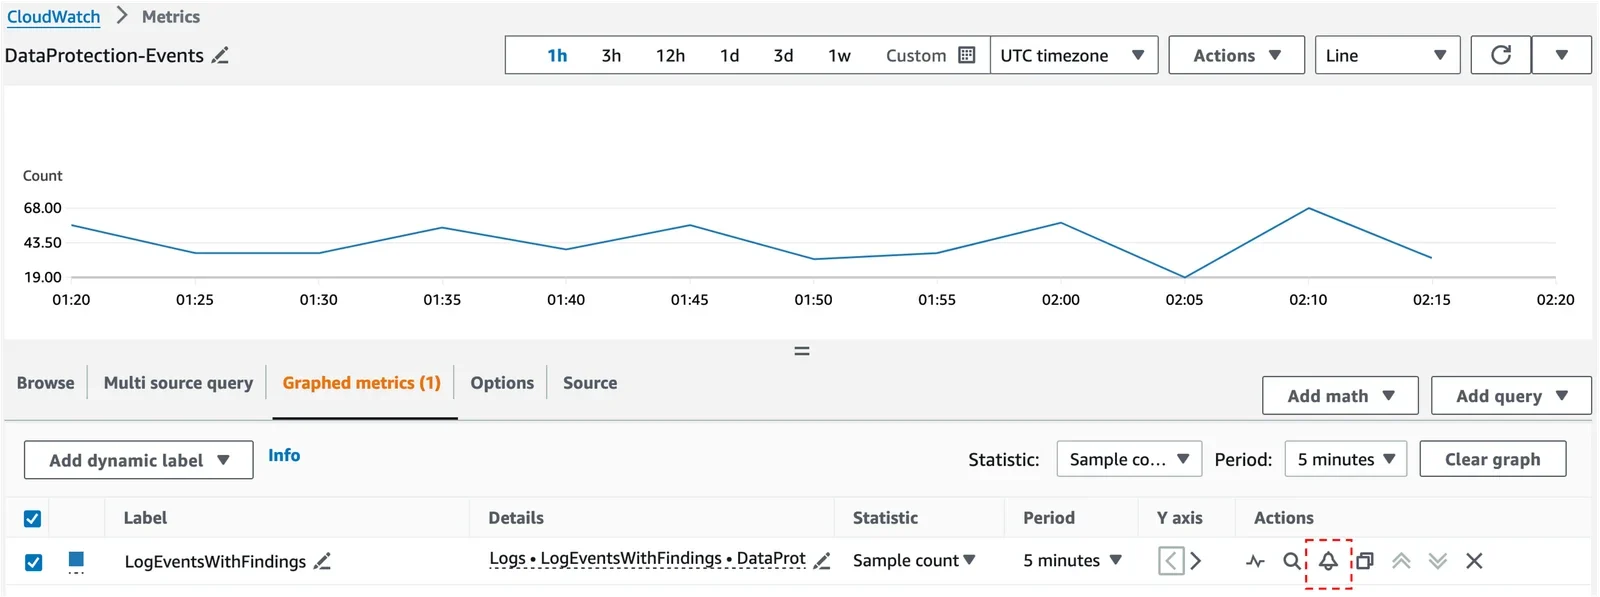
脱敏机制上线后,必须通过系统化验证与持续监控确保其长期有效性。首先,应在测试环境构造包含各类敏感字段的模拟请求,触发正常流程、异常堆栈及数据库操作,检查生成的日志文件是否严格遵循掩码规则;其次,引入自动化敏感信息扫描工具,对历史日志与实时流进行定期抽检,重点排查新上线接口、第三方回调及边缘业务场景是否遗漏脱敏。为建立长效防护,需将日志安全纳入CI/CD流水线,在代码合并前通过静态扫描拦截硬编码密钥或明文打印逻辑;在生产侧,结合安全信息与事件管理平台配置实时告警规则,一旦检测到疑似未脱敏的身份证号或Token格式立即触发工单。同时,建立严格的日志访问权限控制与审计机制,定期评审脱敏规则库,随业务迭代动态新增敏感字段映射,确保数据生命周期内的合规性与安全性。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















