


网络安全:验证码绕过与CAPTCHA安全

CAPTCHA是什么:机制、作用与安全边界
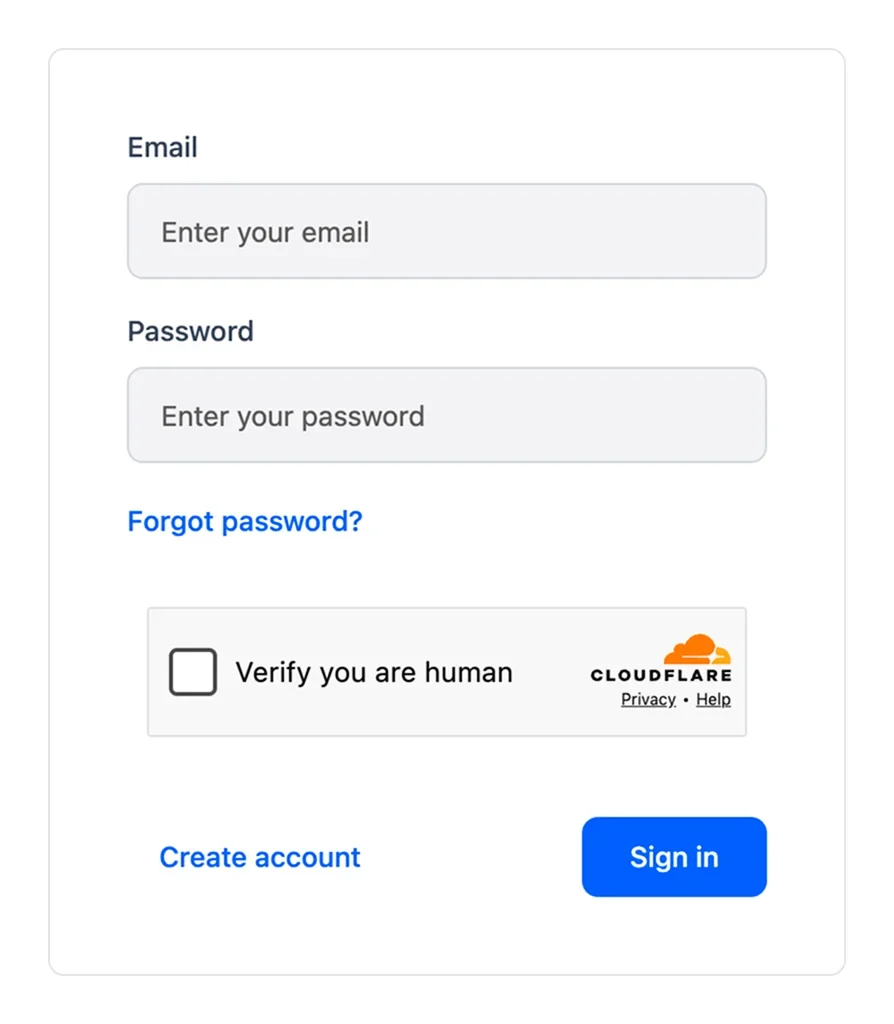
CAPTCHA(全自动区分计算机和人类的公开图灵测试)的核心目标是区分真实用户与自动化脚本,防止恶意注册、撞库、刷票或爬虫滥用。常见类型包括图形字符识别、滑动拼图、点选文字以及基于行为轨迹分析的无感验证。其基本验证流程通常为:客户端向服务端请求验证码令牌,用户完成交互后,前端将令牌与业务数据一并提交至后端;后端调用验证服务接口校验令牌有效性,并返回校验结果。需要明确的是,验证码并非独立的安全边界。它仅能证明当前请求由人类完成,但无法验证该人类是否具备合法权限或该设备是否可信。因此,在实际架构中,CAPTCHA必须与账号体系、设备指纹、请求频率限制及全局风控策略深度联动,才能构建完整的防御纵深。
验证码绕过:常见风险与验证思路
在授权安全测试与防御视角下,验证码被绕过的根本原因往往在于实现逻辑的缺陷而非算法本身。常见风险包括:服务端未强制校验验证码字段导致直接跳过;验证码状态与会话或请求未严格绑定,引发跨会话重放;验证接口存在逻辑漏洞,如返回固定成功状态或允许无限次重试;以及前端校验被轻易篡改后直接调用业务接口。安全验证这些问题时,测试人员应聚焦于接口契约与状态流转。例如,通过抓包分析业务请求是否携带有效令牌,模拟令牌缺失、过期或重复使用场景,观察服务端是否返回明确的拦截状态码。同时,可结合自动化工具在受控环境中验证频率限制与会话隔离机制,重点记录服务端日志与响应差异,确保验证过程不产生越权或破坏性影响,从而为后续修复提供可复现的证据链。
CAPTCHA安全加固:从校验到风控联动
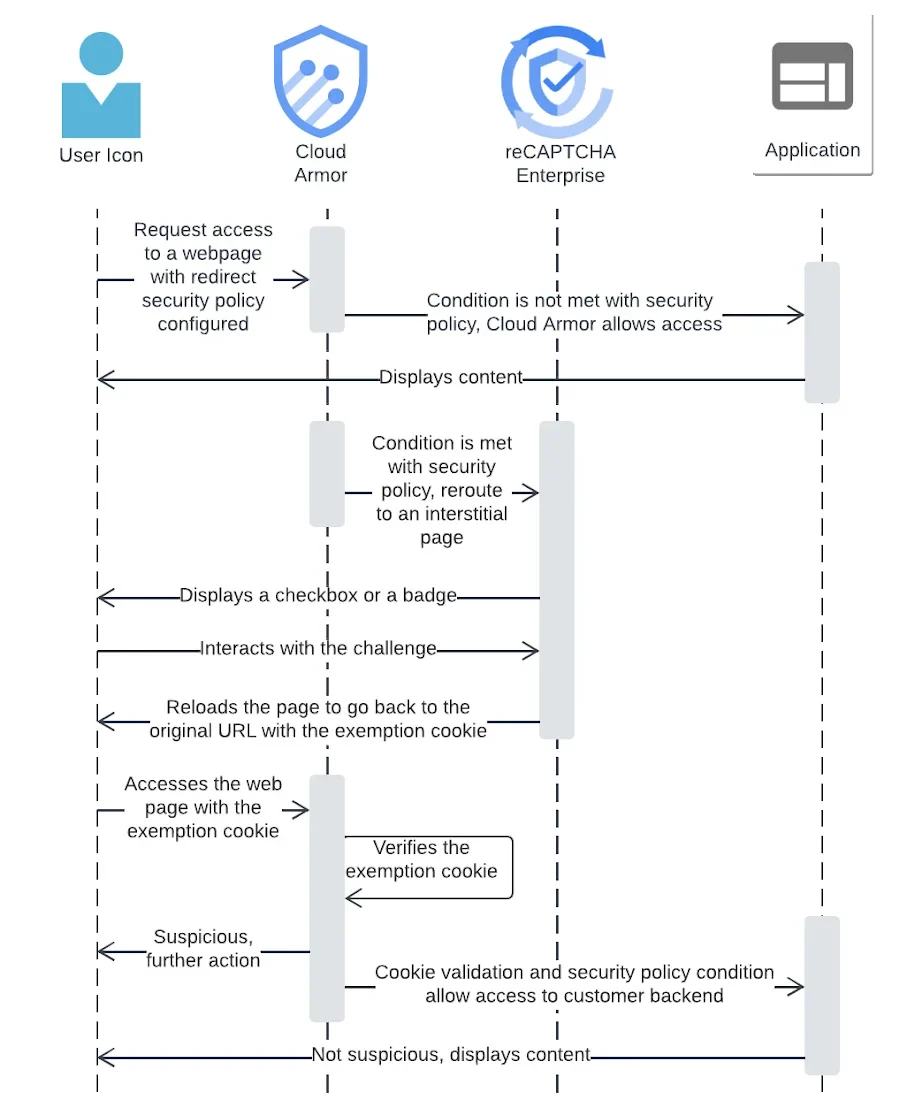
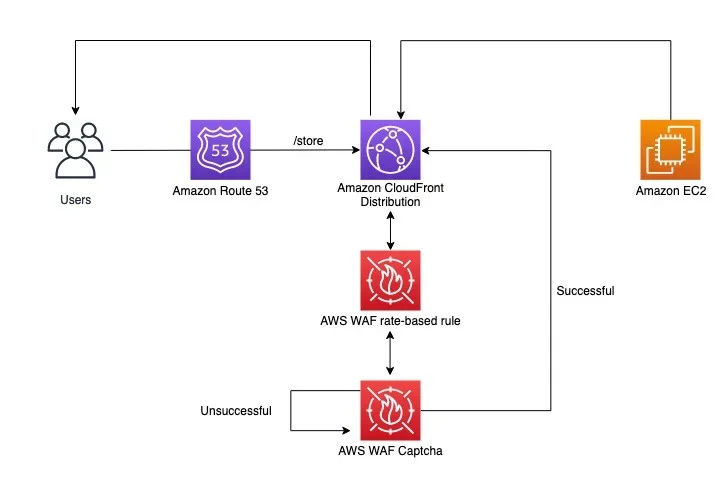
构建健壮的验证码防护体系需从服务端强制校验起步,确保所有关键接口均拒绝无有效令牌的请求。验证码令牌必须设计为一次性且具备严格时效性,通常不超过五分钟,并与当前用户会话或请求上下文强绑定,防止跨请求复用。同时,应实施失败次数限制与阶梯式惩罚机制,避免暴力试探。在风控联动层面,系统需引入风险评分模型,综合设备指纹、IP信誉、行为轨迹与账号历史状态进行动态评估。对于高风险请求,可触发二次验证或人工审核;对于低风险请求,则采用无感验证提升体验。必须强调的是,涉及资金交易、密码修改、权限变更等敏感操作绝不能仅依赖CAPTCHA,而应叠加多因素认证、操作二次确认与实时风控拦截,形成纵深防御。
如何验证防护有效:测试清单与常见避坑
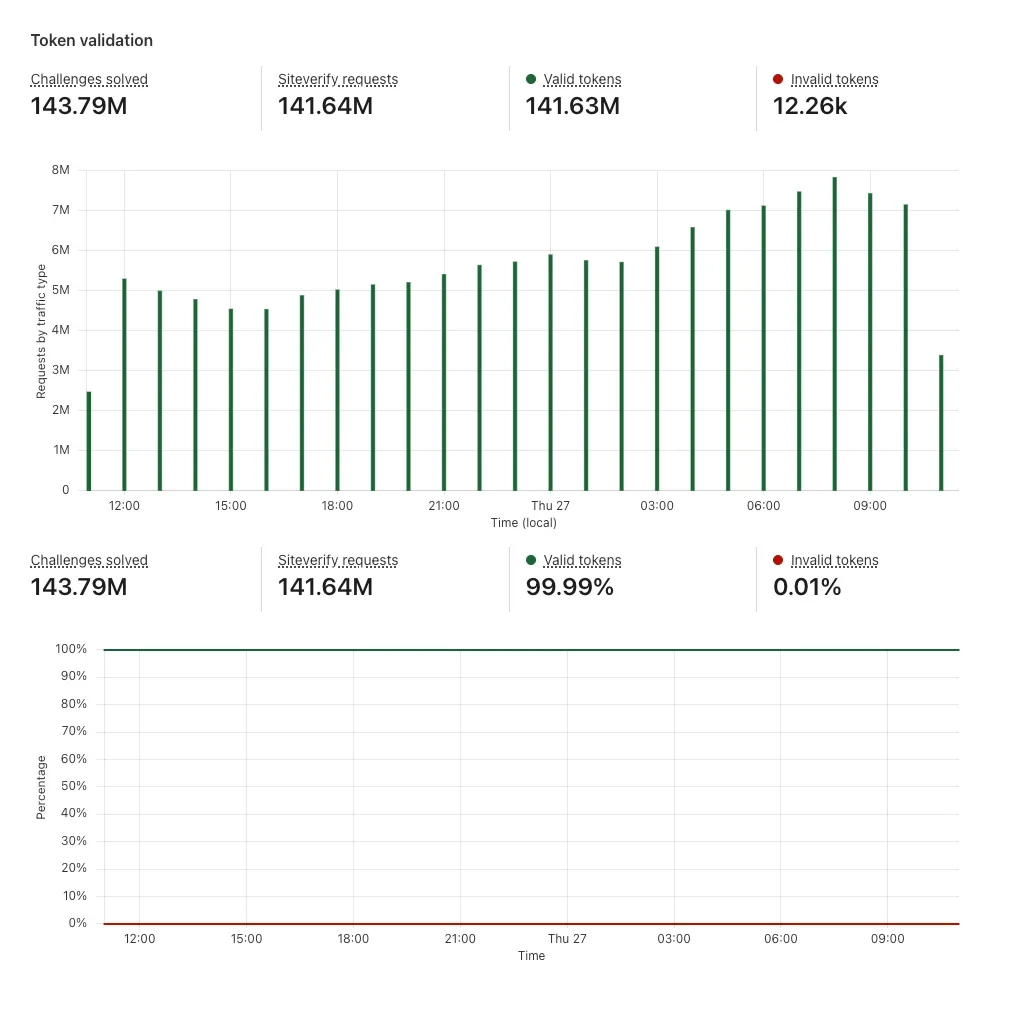
验证防护有效性需建立结构化的测试清单,覆盖正常交互与异常边界场景。清单应包含:合法令牌提交流程是否顺畅;缺失或伪造令牌是否被准确拦截;过期令牌与重复提交是否触发拒绝;直接调用业务接口绕过前端验证是否失败;高并发请求与自动化脚本是否触发限流与风控降级。测试过程中需避免仅依赖前端提示,必须通过服务端日志与数据库状态确认拦截逻辑真实生效。常见避坑包括忽略异步请求的令牌同步问题、未处理分布式环境下的会话漂移、以及将验证码错误码暴露给攻击者。修复完成后,应通过自动化回归测试持续验证,并结合实时监控面板观察拦截告警、误杀率与业务成功率指标。只有当日志记录完整、告警阈值合理且回归测试通过率稳定,才能证明防护体系具备可验证、可监控与可持续优化的能力。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















