


网络安全:SSRF攻击与内网探测防御

理解SSRF攻击原理与内网访问风险
SSRF(服务端请求伪造)的核心在于攻击者通过构造恶意URL参数,诱导存在漏洞的Web服务器代替其向内部网络发起HTTP或其他协议请求。由于请求由受信任的服务端发起,防火墙和访问控制策略通常不会拦截,从而绕过客户端无法直接访问内网资源的限制。例如,当应用提供通过URL抓取网页截图或导入远程文件功能时,若未对目标地址进行严格校验,攻击者即可将参数替换为内网IP或云厂商元数据地址。内网中常见的数据库管理面板、未授权访问的Redis服务以及云实例的元数据接口均会暴露。这些接口往往缺乏强身份验证,一旦被SSRF利用,将直接导致敏感配置泄露、内网拓扑暴露甚至远程代码执行,构成严重的横向移动跳板。
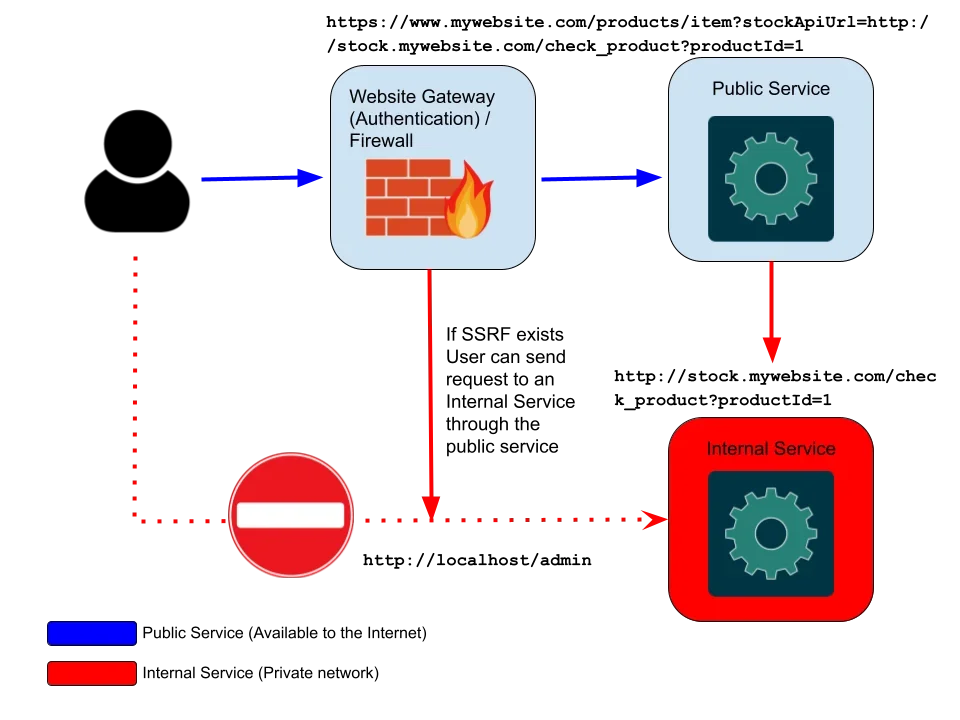
识别SSRF内网探测与常见利用链
攻击者通常利用服务端返回的HTTP状态码、响应时间差异、错误提示或内容长度来推断内网服务的存活状态与开放端口。例如向目标内网IP的特定端口发起请求,若返回特定协议头或正常响应,则说明服务存活;若连接超时或返回拒绝,则可判断端口关闭。通过遍历常见端口与路径,攻击者能逐步绘制内网资产地图。典型的利用链路往往始于SSRF探测,随后利用内网服务的未授权访问漏洞获取凭据或执行命令,最终实现数据窃取或权限提升。需要强调的是,此类探测与利用必须在获得明确书面授权的安全测试边界内进行,任何未经授权的扫描行为均违反网络安全法律法规,企业应建立合规的漏洞披露与测试流程。
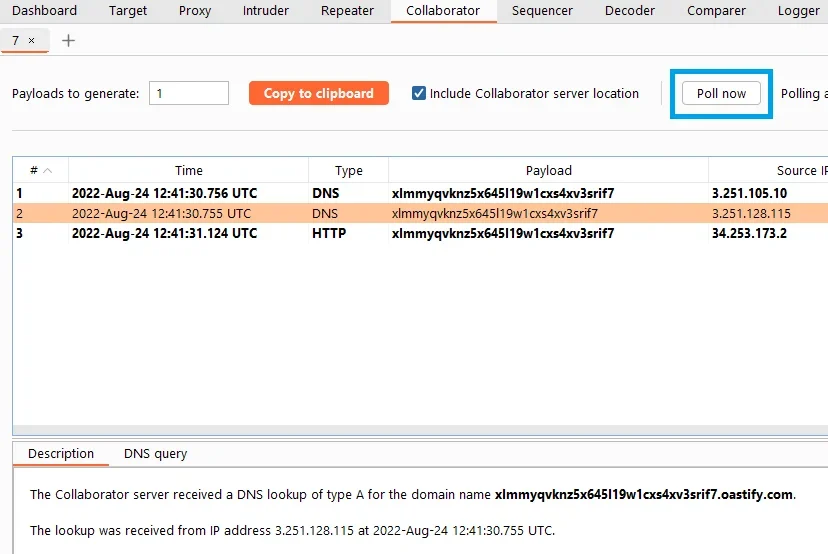
从输入校验与URL解析阻断SSRF
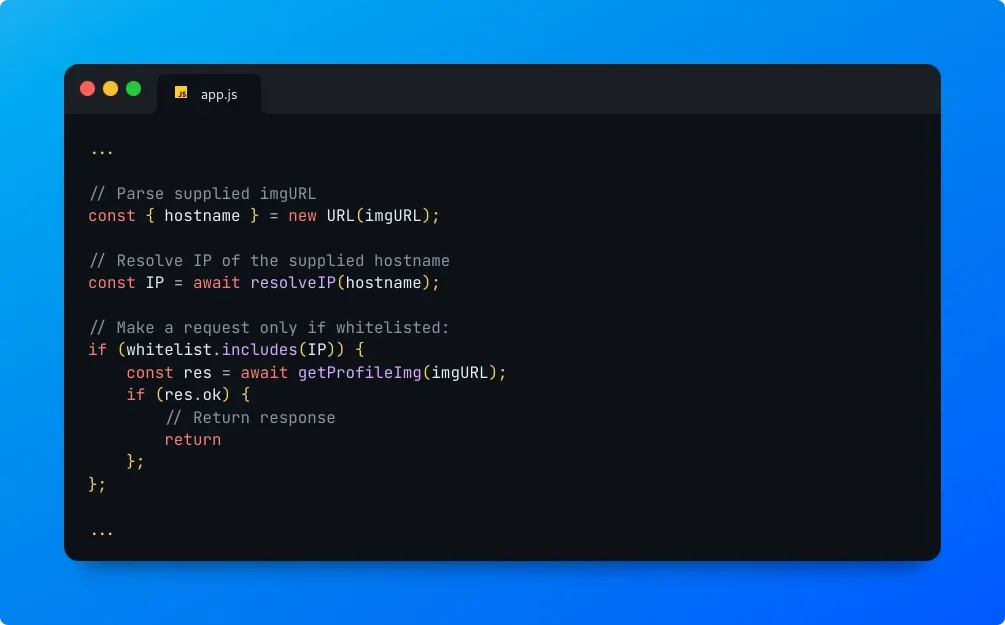
在应用层防御SSRF绝不能仅依赖简单的字符串黑名单过滤,因为攻击者可通过进制转换、IPv6映射、短链接跳转或DNS重绑定轻易绕过。正确的做法是实施严格的白名单机制与安全的URL解析流程。首先仅允许业务必需的协议,禁止file、gopher等危险协议。其次在发起请求前必须通过安全的DNS解析器获取目标域名对应的真实IP,并校验该IP是否属于内网保留地址段。若解析结果为内网IP则直接拒绝请求。此外必须禁用或严格限制HTTP重定向行为,防止攻击者利用跳转将合法域名重定向至内网地址。在实际开发中应使用成熟的URL解析库,并在网络请求层增加IP校验中间件,确保用户输入的URL在解析后仍符合安全策略。
用网络隔离与云环境策略降低攻击面
应用层校验并非万能,必须结合网络架构与云平台策略构建纵深防御体系。在网络层面应实施严格的出站流量控制,通过防火墙或安全组规则禁止应用服务器主动访问私有地址段,仅放行对外部业务必需的白名单IP与端口。对于必须访问外部资源的服务可部署正向代理并配置细粒度的访问控制列表实现流量隔离与审计。在云环境中实例元数据服务是SSRF的高危目标,必须启用元数据服务V2并强制要求使用会话令牌进行访问,从根本上阻断无认证的SSRF读取。同时可通过主机防火墙在本地拦截对元数据地址的访问请求。结合最小权限原则为应用服务分配受限的云角色,确保即使发生泄露也无法获取高权限操作凭证。
安全验证、监控与常见防御误区
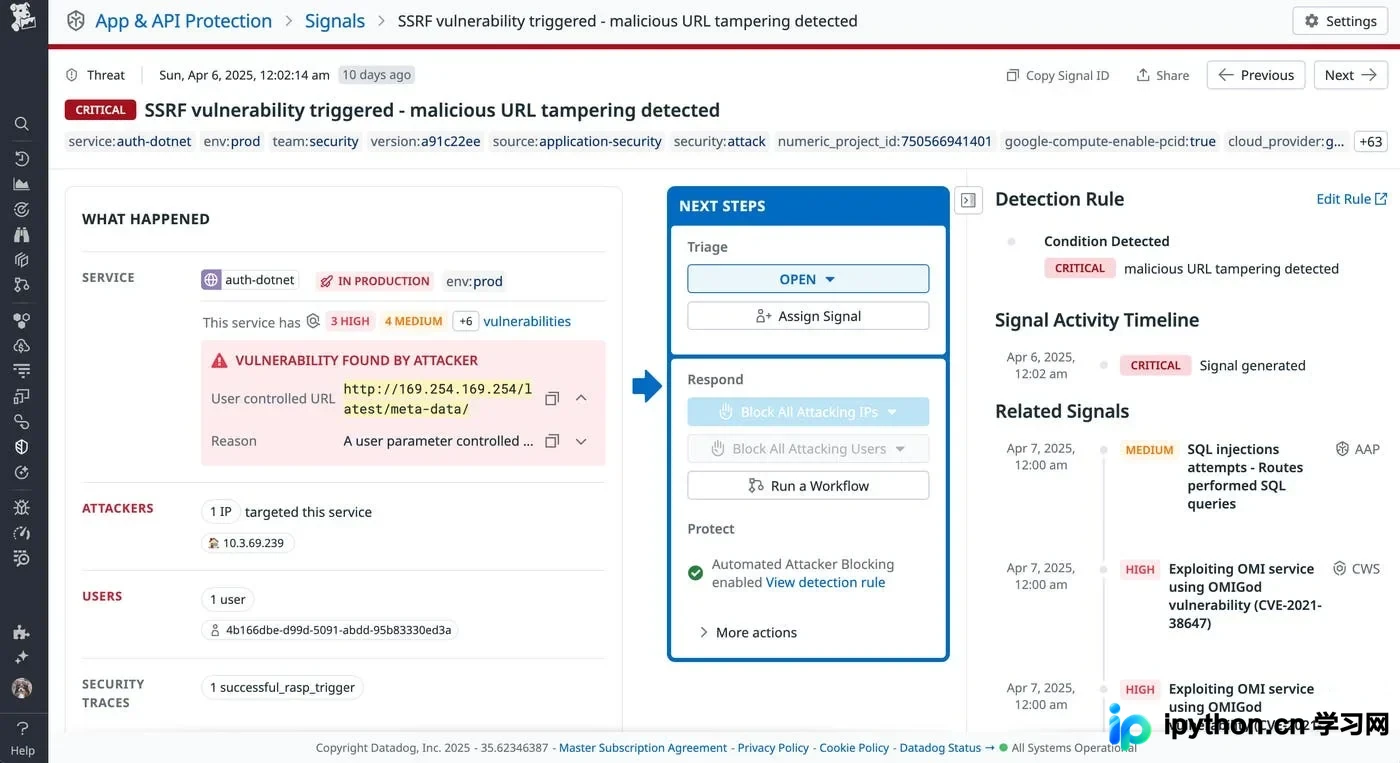
验证SSRF防护有效性需在授权测试环境中进行,通过构造包含内网IP、特殊协议、重定向链及DNS重绑定的测试用例观察系统是否按预期拦截并记录。常见的防御误区包括仅过滤回环地址而忽略其他格式、仅校验域名后缀而不验证解析后的IP、完全忽略DNS重绑定攻击的时间差特性以及允许不受限的重定向。为规避这些陷阱企业应建立完善的监控与响应机制。所有出站请求必须记录目标URL、解析IP、响应状态码及耗时并接入集中式日志平台。通过设置告警规则对访问内网网段或异常协议进行实时告警。定期开展自动化安全扫描与红蓝对抗演练,持续更新解析逻辑与网络策略,形成开发校验、网络隔离、监控告警与持续验证的闭环防护体系。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















