


网络安全:安全培训与社会工程学防范

认识社会工程学与常见攻击套路
社会工程学并非依赖复杂代码,而是利用人性弱点(如信任、恐惧、贪婪或服从权威)进行心理操纵的攻击手段。常见套路包括钓鱼邮件、冒充高管或IT支持、以及制造紧急情境。例如,攻击者常伪造“账户异常需立即验证”的邮件,附带看似官方的登录链接,诱导员工输入凭证。另一种典型手法是“商务邮件诈骗”,攻击者通过公开信息获取组织架构后,冒充财务负责人要求紧急转账。识别这些套路的核心在于理解攻击者如何利用信息不对称与情绪压力突破理性判断。组织需明确:任何绕过常规流程、要求立即执行或索取敏感信息的请求,都应视为潜在威胁。通过剖析真实案例中的话术结构、伪造域名特征及心理诱导节点,可帮助员工建立第一道认知防线。
建立安全意识培训与风险识别方法
建立系统化的安全意识培训与风险识别方法,是抵御社会工程学的基础。培训不应停留在理论宣讲,而应结合模拟钓鱼演练,让员工在受控环境中亲身体验攻击流程。识别风险需遵循“四查原则”:查发件人地址是否与企业域名一致,警惕拼写相近的仿冒域名;查链接指向,将鼠标悬停于超链接查看真实URL,避免点击短链接或重定向地址;查附件类型,警惕可执行文件、宏文档或压缩包;查请求语气,异常紧迫、威胁性措辞或违背常规审批流程的要求均为高危信号。企业可定期开展红蓝对抗式演练,记录员工点击率与上报率,并针对薄弱环节定制微课。通过持续反馈与情景化训练,员工能逐步将被动防御转化为主动识别习惯,显著降低误操作概率。
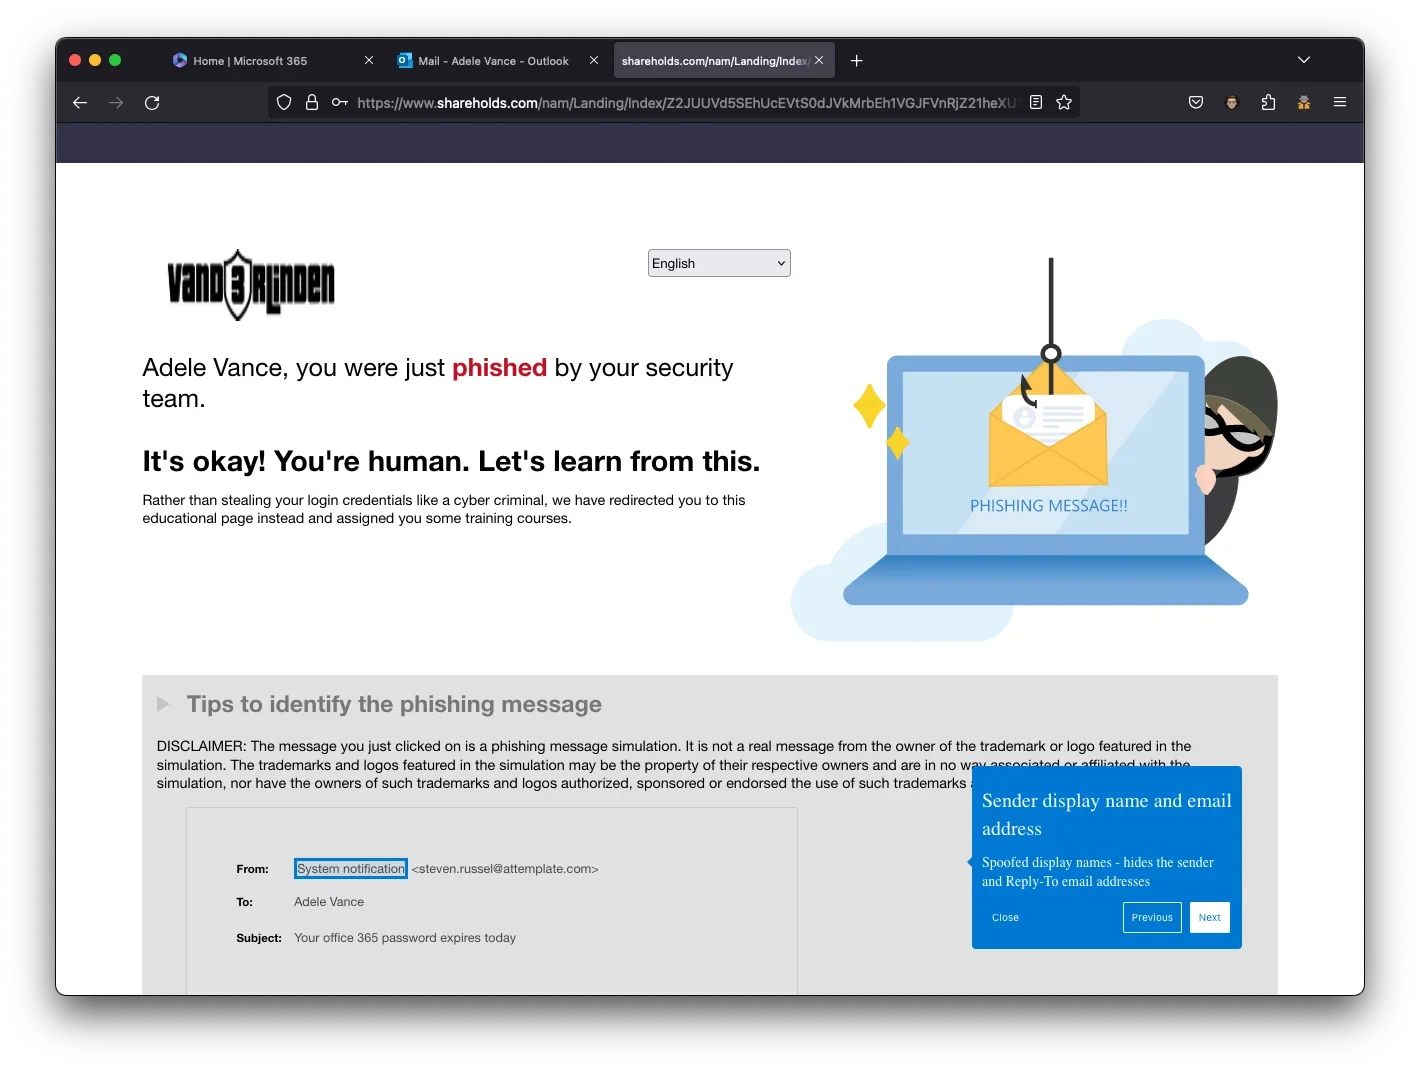
掌握日常防范与信息核验操作
日常防范与信息核验操作需融入标准工作流程,形成可执行的安全习惯。收到涉及账户变更、资金流转或数据导出的请求时,首要步骤是进行独立渠道核验:切勿直接回复原邮件或拨打邮件内提供的电话,应通过内部通讯录、企业微信或已知官方号码联系请求方确认。在技术层面,启用并强制使用多因素认证(MFA),即使凭证泄露也能阻断未授权访问。检查邮件时,务必核对发件人完整邮箱地址,注意“@”前后的细微差异;打开附件前使用沙箱或杀毒软件扫描;访问内部系统时,手动输入官方网址而非点击链接。对于外部合作方发来的敏感文件,应要求通过加密通道传输并验证数字签名。将这些核验动作固化为标准操作程序(SOP),可有效切断社会工程学攻击的执行链条。
处理可疑事件并进行验证复盘
处理可疑事件并进行验证复盘是闭环管理的关键环节。员工发现异常邮件或链接后,应立即停止交互,使用企业内置的“报告钓鱼”插件一键上报,切勿自行删除或转发。安全运营团队接报后,需在隔离环境中提取邮件头、分析发件IP、解析恶意链接跳转路径,并比对威胁情报库确认攻击归属。若确认已造成凭证泄露或终端感染,须立即重置相关账户密码、隔离受影响设备,并启动应急响应预案。事件处置完毕后,必须开展复盘:梳理攻击路径、评估现有防护策略的有效性、更新检测规则,并将脱敏后的案例纳入下期培训内容。通过建立“上报-分析-处置-复盘-优化”的标准流程,组织可将单次事件转化为长期防御能力的提升,持续压缩攻击者的生存空间。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















