


Nginx跨域:add_header Access-Control配置

理解CORS跨域机制与Nginx响应头
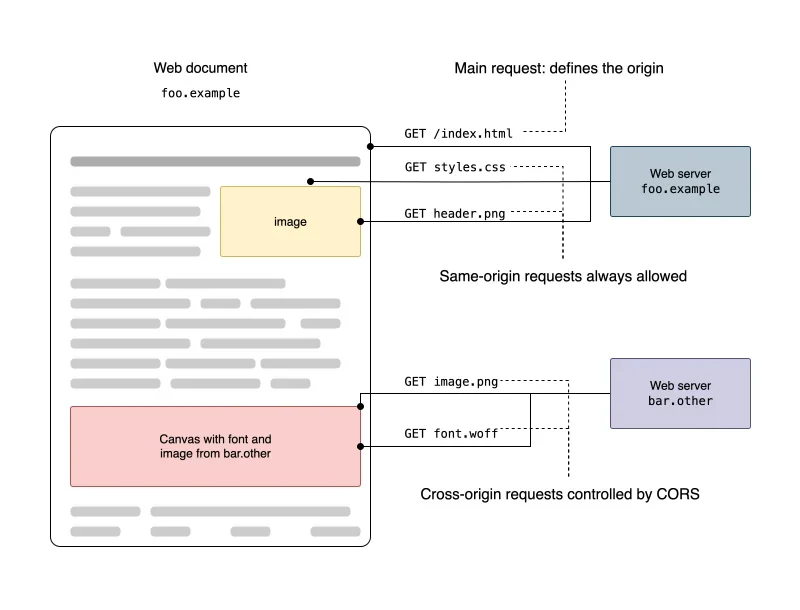
浏览器的同源策略是Web安全的核心基石,它严格限制协议、域名与端口完全一致的源之间才能互相读取数据。当跨域请求发生时,浏览器会默认拦截响应,除非服务器通过CORS机制明确授权。CORS依赖HTTP响应头进行权限协商,其中Access-Control-Allow-Origin是最核心的字段。Nginx作为反向代理或统一网关,天然适合在此环节集中注入CORS响应头,从而避免后端业务代码重复编写跨域逻辑。需要明确的是,Nginx只能解决因服务器未返回正确响应头导致的跨域拦截问题,无法绕过浏览器底层的安全策略,也不能替代后端自身的身份鉴权。通过Nginx统一管理跨域配置,可显著降低架构耦合度并提升运维效率。
使用add_header配置基础CORS跨域
在Nginx中实现跨域主要依赖add_header指令。典型配置需在location块中声明:add_header Access-Control-Allow-Origin指定允许的前端域名;add_header Access-Control-Allow-Methods定义允许的HTTP动词如GET、POST、PUT等;add_header Access-Control-Allow-Headers声明前端可携带的自定义请求头。必须注意,add_header默认仅在响应状态码为2xx与3xx时生效,若需确保4xx或5xx错误响应也携带跨域头,必须追加always参数。此外,Nginx的add_header具有层级覆盖特性,若父级server块已定义该指令,子级location块中的同名指令将完全覆盖父级配置,因此建议在具体location中集中声明,并配合proxy_pass正确转发请求,以保证配置精准生效。
处理OPTIONS预检请求与跨域凭证
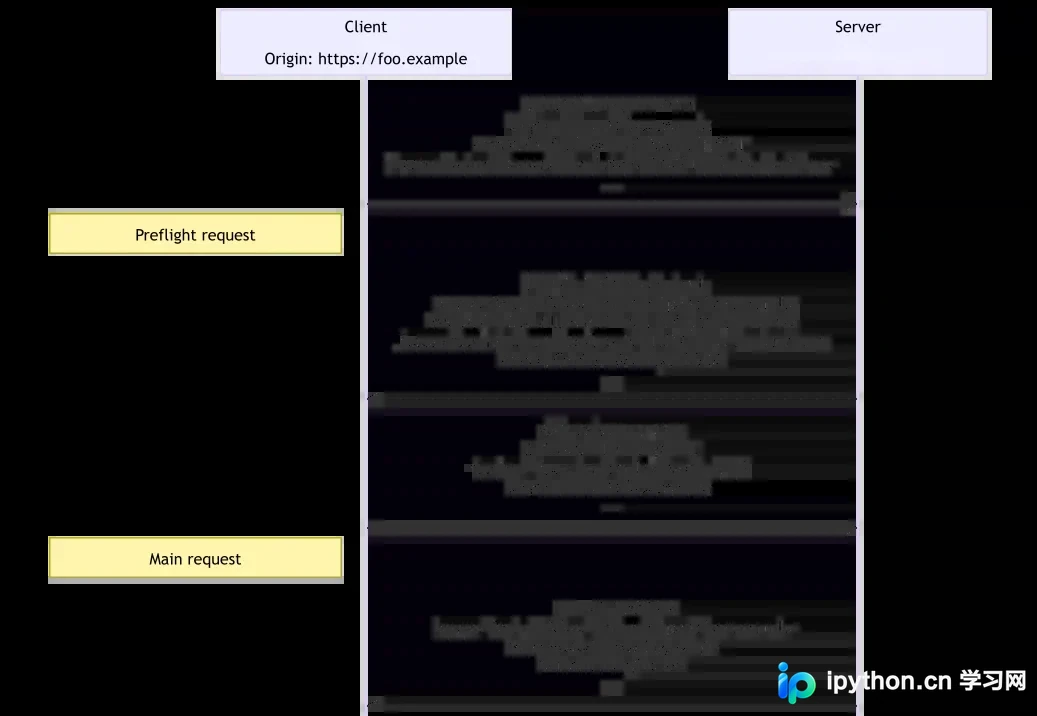
当请求携带非简单请求特征(如自定义Header、application/json类型或非标准方法)时,浏览器会自动发起OPTIONS预检请求,以确认服务器是否允许该跨域操作。Nginx需显式拦截该请求并返回200或204状态码,通常通过if ($request_method = 'OPTIONS')块实现,并在其中返回对应的Allow-Methods与Allow-Headers。若业务需携带Cookie或HTTP认证信息,需设置Access-Control-Allow-Credentials为true。但CORS规范严格规定:当凭证为true时,Access-Control-Allow-Origin绝不能使用通配符星号,否则浏览器将直接拒绝响应。此时应通过Nginx变量动态匹配请求头中的Origin,或明确列出可信域名白名单,以兼顾安全性与业务功能性。
验证跨域配置并排查常见问题
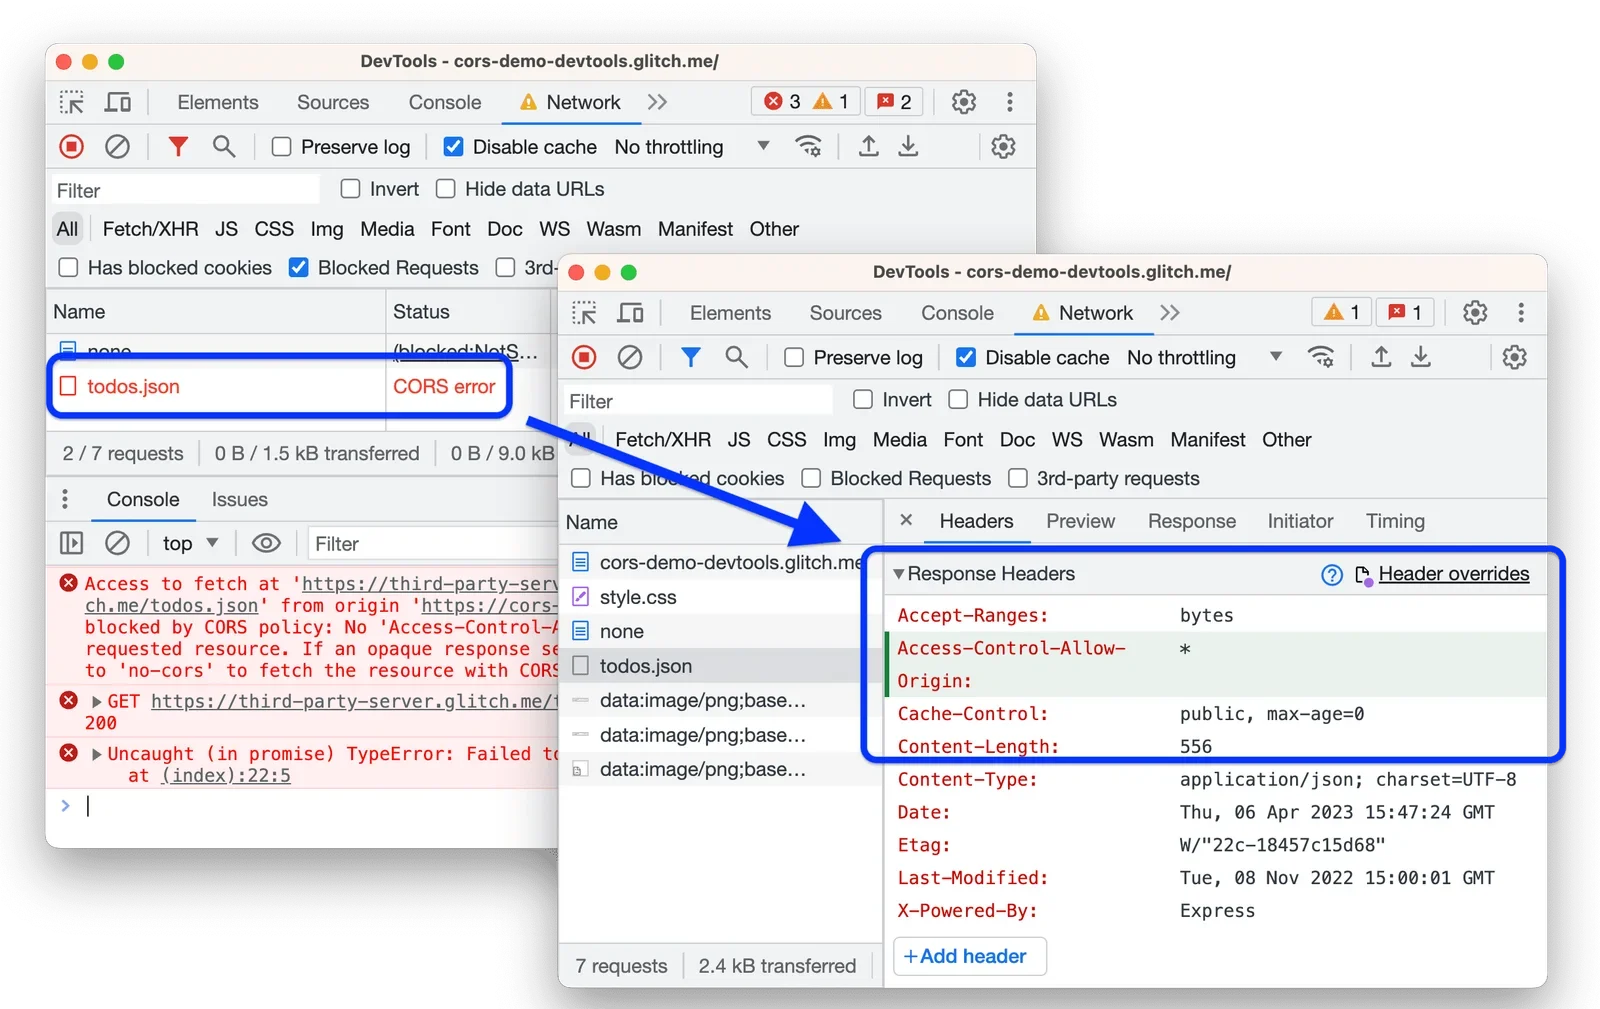
配置完成后,务必执行nginx -t检查语法,并通过nginx -s reload平滑重载。验证阶段可结合终端与浏览器:使用curl -I -H Origin:https://frontend.example.com http://your-domain/api/test查看响应头是否包含CORS字段;同时在Chrome DevTools的Network面板中观察实际请求的Response Headers。常见故障包括:add_header未生效,多因遗漏always参数或配置层级被覆盖;OPTIONS返回404或405,通常因Nginx未显式拦截OPTIONS或后端未处理该动词;响应头缺失,可能因后端框架自行设置了CORS头导致冲突;Origin不匹配,需核对请求头Origin与Nginx配置值是否完全一致含协议与端口。排查时应逐层剥离代理链,优先确认Nginx是否按预期注入头部。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















