


Docker跨主机网络:overlay与etcd存储

理解Overlay跨主机网络与etcd的职责
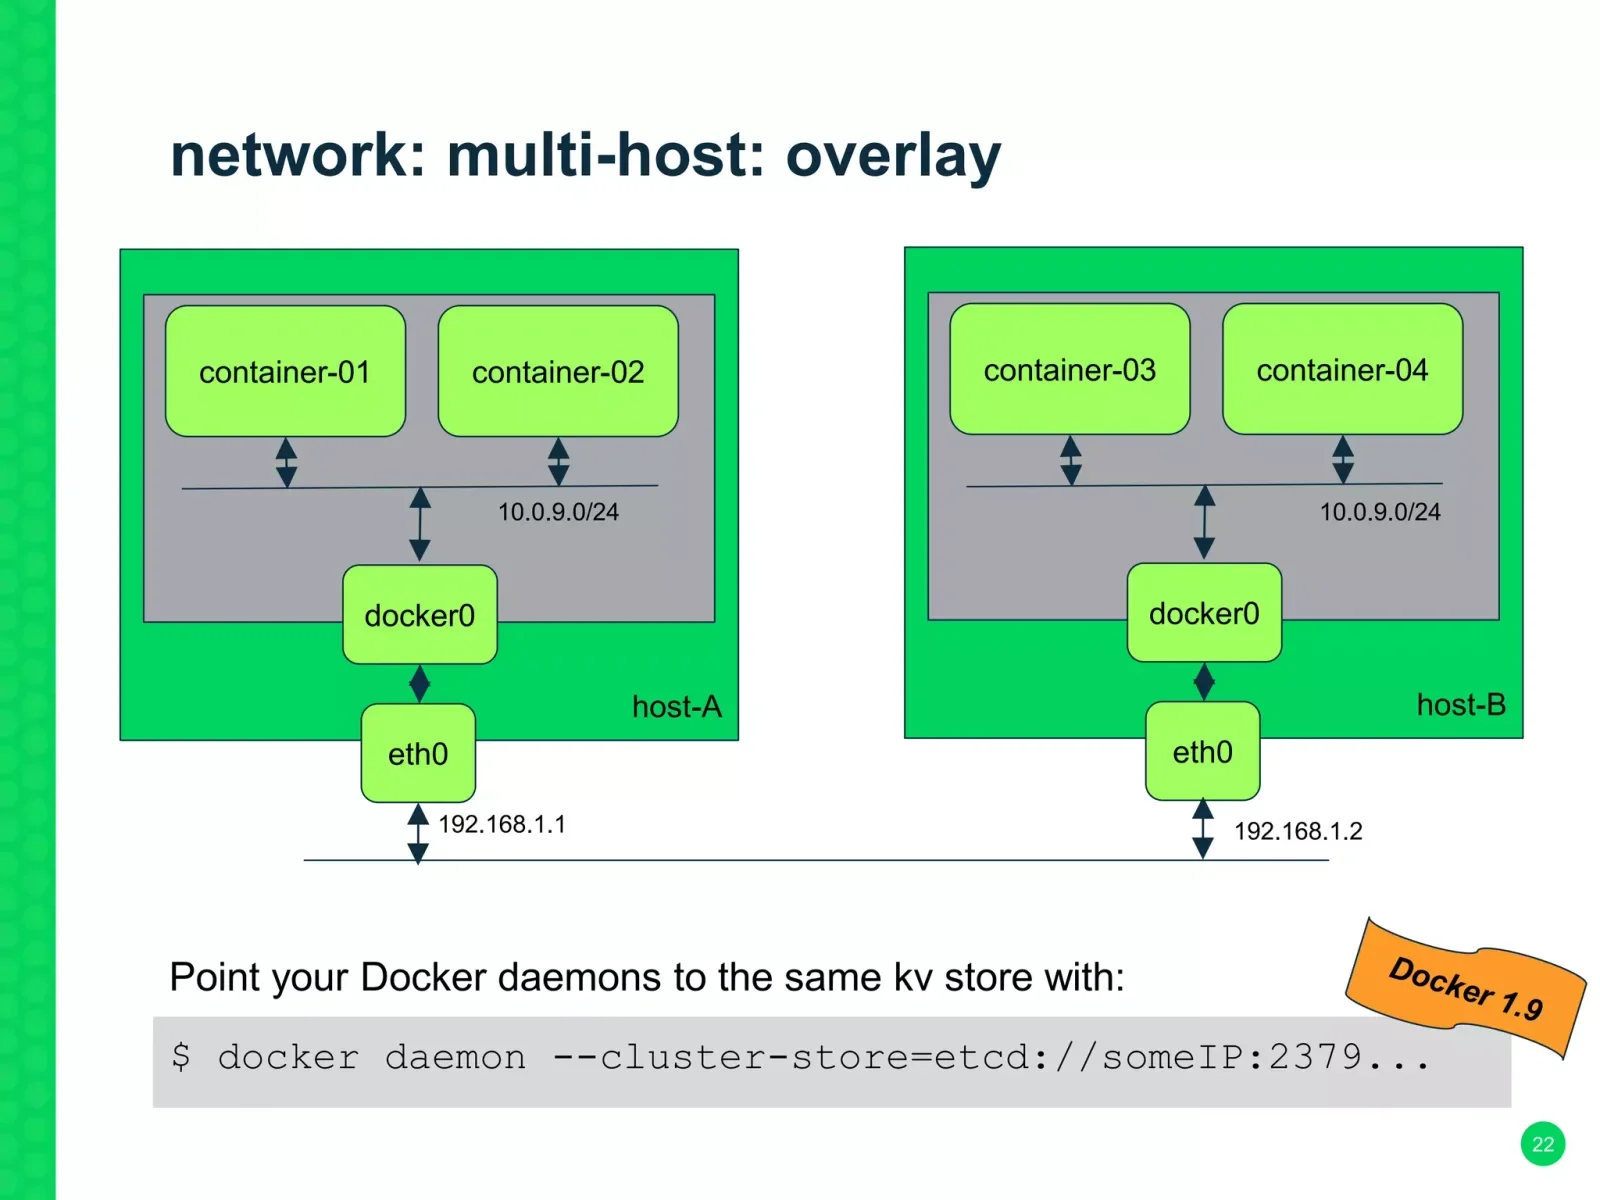
Docker overlay网络是一种基于VXLAN封装的虚拟网络技术,允许运行在不同物理宿主机上的容器如同处于同一局域网内通信。其核心原理是将容器的二层以太网帧封装在UDP数据包中,通过底层IP网络进行传输,从而屏蔽底层网络拓扑差异。在这一架构中,控制面与数据面明确分离:数据面负责实际的流量转发与封装解封装,而控制面则依赖分布式键值存储系统etcd来维护网络状态。etcd在此承担集群元数据与网络配置的统一存储职责,包括节点注册信息、网络段分配、Endpoint映射关系以及服务发现记录。当Docker守护进程启动或创建overlay网络时,会向etcd写入当前节点的网络配置,并监听etcd的变更事件以同步其他节点的状态。这种设计确保了跨主机网络配置的一致性与高可用性,避免了单点故障导致的网络分裂。理解控制面(etcd状态同步)与数据面(VXLAN隧道转发)的协同机制,是后续部署与排错的基础。
搭建etcd与Docker Overlay网络
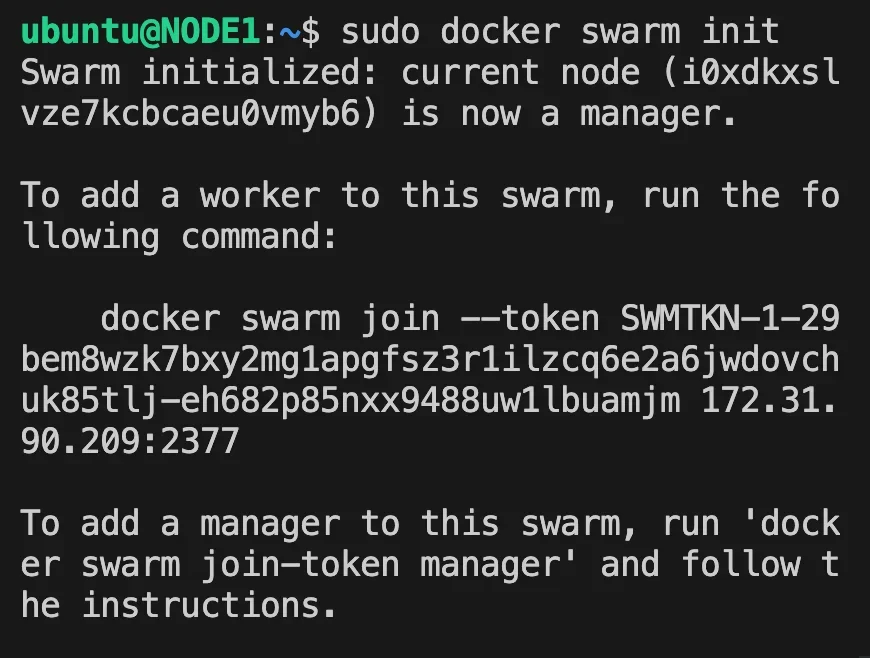
搭建前需准备至少两台Linux宿主机,确保系统内核支持VXLAN模块,并关闭SELinux与firewalld以避免端口拦截。首先部署etcd集群,推荐使用v3.5及以上版本,通过systemd管理进程,关键配置包括--listen-client-urls、--advertise-client-urls指向本机IP,以及--initial-cluster声明所有节点。启动后使用etcdctl endpoint health验证集群健康状态。接着配置Docker守护进程,编辑/etc/docker/daemon.json,添加cluster-store与cluster-advertise参数指向etcd地址与本机IP,重启docker服务使节点加入集群。随后在任意节点执行docker network create -d overlay --subnet=10.0.0.0/24 my_overlay_net创建网络。需注意Docker 1.12引入Swarm模式后,原生overlay网络已内置Raft状态存储,若使用独立etcd方案,需确保Docker版本为1.11或更早,或明确使用cluster-store的独立模式。创建完成后,通过docker network ls可看到网络作用域为global,表明已成功同步至集群。
验证跨主机通信与网络状态
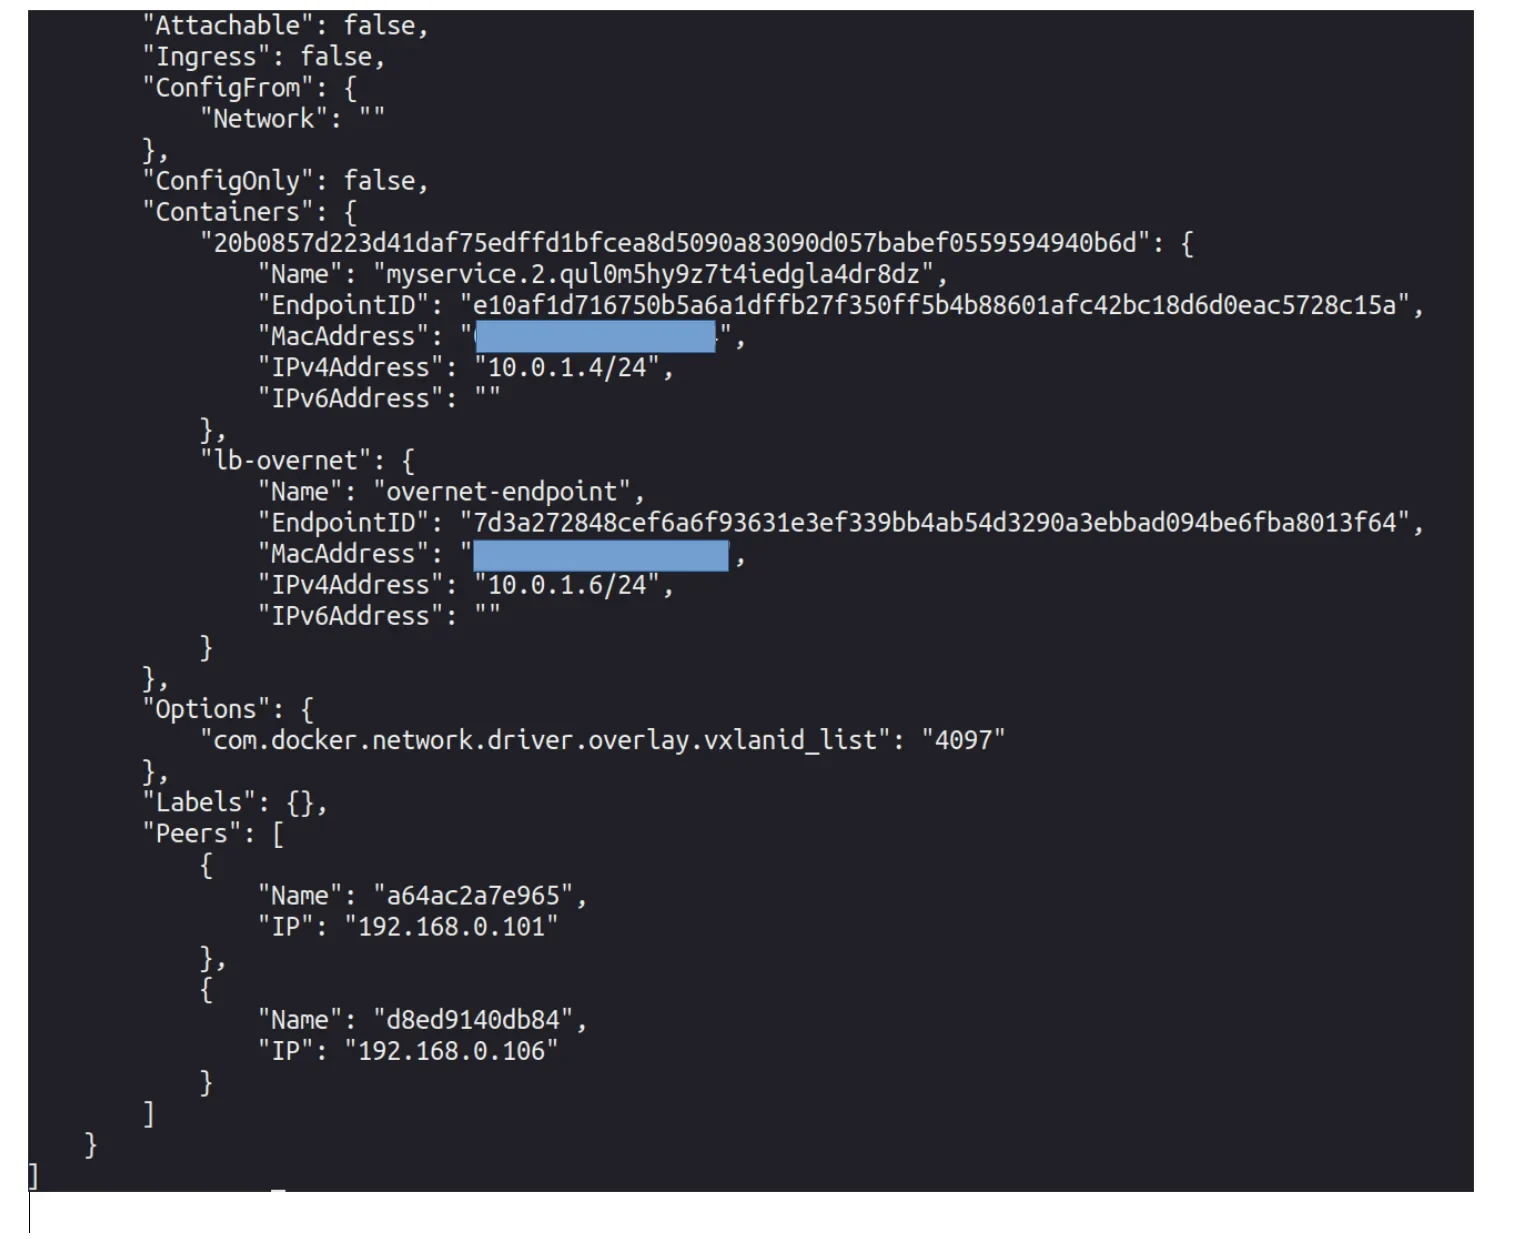
网络创建完成后,需通过多维度验证确保跨主机通信正常。首先在两台宿主机上分别启动容器并指定网络:docker run -d --name node1 --network my_overlay_net busybox sleep 3600与docker run -d --name node2 --network my_overlay_net busybox sleep 3600。使用docker inspect node1查看网络配置,确认容器已获取10.0.0.x网段IP,且网络驱动为overlay。接着执行连通性测试,在node1容器内运行ping -c 4 <node2_ip>,若返回正常TTL与延迟数据,说明VXLAN隧道已建立且底层路由可达。同时可通过docker network inspect my_overlay_net查看全局网络详情,重点关注Containers字段是否列出所有主机的容器端点,以及Scope是否为global。若部署了Web服务,可在node2运行Nginx,从node1使用curl http://<node2_ip>验证应用层连通性。所有验证步骤均依赖etcd中同步的Endpoint状态,若inspect结果完整且ping通,即证明overlay网络与etcd存储协同工作正常。
故障排查与部署避坑
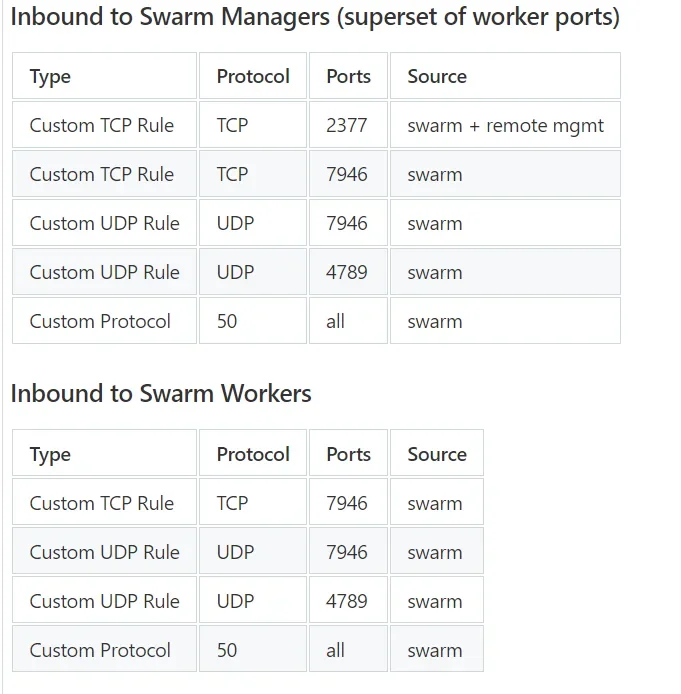
跨主机网络部署中常见故障多集中于控制面同步与底层网络限制。若etcd不可达,首先检查systemctl status etcd与etcdctl cluster-health,确认2379与2380端口未被防火墙拦截,并核对initial-cluster参数是否拼写错误。节点状态异常时,查看journalctl -u docker日志,常见原因为cluster-store地址配置错误或Docker版本与etcd API不兼容。MTU不匹配会导致大包分片失败,表现为ping小包通但业务连接超时,可通过ip link show检查宿主机与veth接口MTU,建议将overlay网络MTU设为1450(VXLAN头部占50字节)。若出现网络配置冲突或etcd数据残留,可尝试清理/var/lib/docker/network/files/下的本地数据库,并重启Docker服务重新拉取etcd状态。排错时应遵循先控制面后数据面原则:优先确保etcd集群健康与节点注册成功,再验证VXLAN隧道与容器路由。定期备份etcd快照并监控网络延迟,可有效规避生产环境中的网络分裂风险。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















