


Python 3 pip安装依赖包报错PermissionError怎么解决
详细分析 Python 3 使用 pip 安装依赖包时出现 PermissionError: [Errno 13] Permission denied 报错的原因,提供虚拟环境隔离、--user 参数安装等标准解决方案与实操步骤。
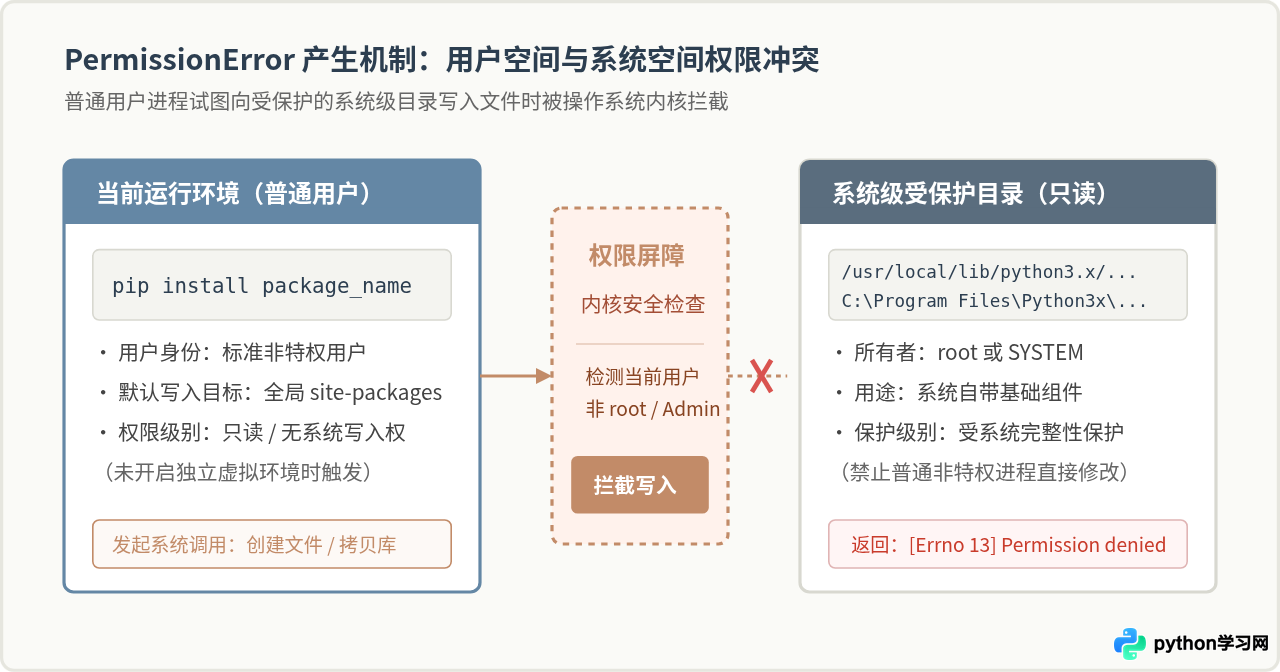
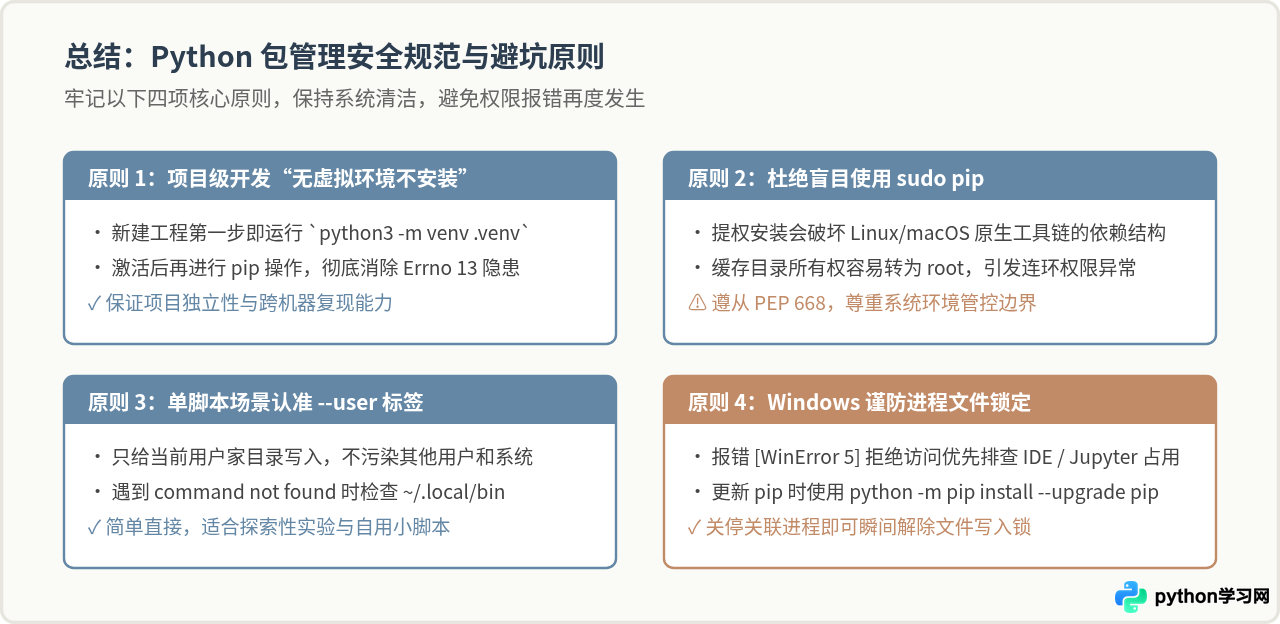
在终端使用 pip install 安装第三方包时遇到 PermissionError: [Errno 13] Permission denied,根本原因是 pip 试图向系统管理员专属目录(例如 Linux/macOS 的全局 site-packages 或 Windows 的 C:\Program Files)写入文件,但当前执行命令的普通用户没有写权限。标准且安全的解决路径是优先使用虚拟环境隔离安装,次选使用 --user 参数安装至当前用户目录;应避免直接使用 sudo 或以最高管理员权限强行全局写入,以免破坏系统环境。
一、报错表现与成因排查
当开发者在控制台运行类似 pip install requests 或 pip install numpy 时,终端可能会抛出长篇堆栈信息,末尾往往包含以下几种典型错误提示:
ERROR: Could not install packages due to an OSError: [Errno 13] Permission denied: '/usr/local/lib/python3.x/dist-packages/...'
Consider using the `--user` option or check the permissions.
在 Windows 环境下,错误通常表现为类似字样:
PermissionError: [WinError 5] 拒绝访问。: 'C:\\Program Files\\Python311\\Lib\\site-packages\\...'
Consider using the `--user` option or check the permissions.
许多初学者看到权限拒绝后,第一反应是提升运行权限(例如在 Linux/macOS 下使用 sudo pip install,或在 Windows 下反复以管理员身份打开 CMD)。虽然这样可能暂时绕过报错,但会带来严重的安全与维护风险:
- 系统依赖污染:操作系统的部分系统级软件(如 Ubuntu 桌面组件、Linux 系统管理工具)本身也依赖全局 Python 环境。强行修改全局目录可能覆盖核心库,导致系统级应用崩溃。
- 版本冲突难以回滚:全局安装无法针对不同项目维护不同版本的库。当项目 A 需要某个库的 1.x 版本,而项目 B 需要 2.x 版本时,全局目录将无法共存。
- 现代 Linux 限制(PEP 668):在较新的 Ubuntu、Debian 等发行版中,系统已经默认拦截
sudo pip install,并抛出error: externally-managed-environment提示,强制要求使用虚拟环境。
二、方案一:使用虚拟环境(venv)彻底解决(官方推荐做法)
Python 官方推荐的最佳实践是为每一个项目单独建立虚拟环境。虚拟环境是在项目文件夹下创建的一个独立 Python 沙盒,所有的依赖库、可执行脚本和 pip 都存放在当前用户拥有完全读写权限的个人目录中,从根源上避开了系统权限限制,并且实现项目之间依赖隔离。
步骤 1:进入项目目录并创建虚拟环境
打开终端(Windows 下为 PowerShell 或命令提示符),先 cd 进入你的项目文件夹,然后执行 Python 自带的 venv 模块:
python3 -m venv .venv在 Windows 环境下,若系统中 python3 命令未配置,可使用:
python -m venv .venv执行完成后,项目根目录下会出现一个名为 .venv(也可以命名为 env 或 myenv)的文件夹,里面包含了该环境独立的 Python 解释器副本与包安装目录。
步骤 2:激活虚拟环境
虚拟环境创建后需要显式“激活”,以便后续的 pip 和 python 指令自动指向该沙盒内部:
- macOS / Linux 系统:
source .venv/bin/activate - Windows (PowerShell):
.venv\Scripts\Activate.ps1注意:若提示脚本未签名或禁止运行脚本,可先运行
Set-ExecutionPolicy -ExecutionPolicy RemoteSigned -Scope CurrentUser授予权限后再执行激活。 - Windows (CMD 传统命令行):
.venv\Scripts\activate.bat
激活成功后,命令行提示符最前方会出现括号标记的环境名称,例如 (.venv) user@host:~/project$。
步骤 3:在虚拟环境中安装依赖包
激活状态下,执行安装命令时 pip 会自动将文件写入 .venv/lib/python3.x/site-packages,无需任何管理员权限即可顺利完成:
pip install requests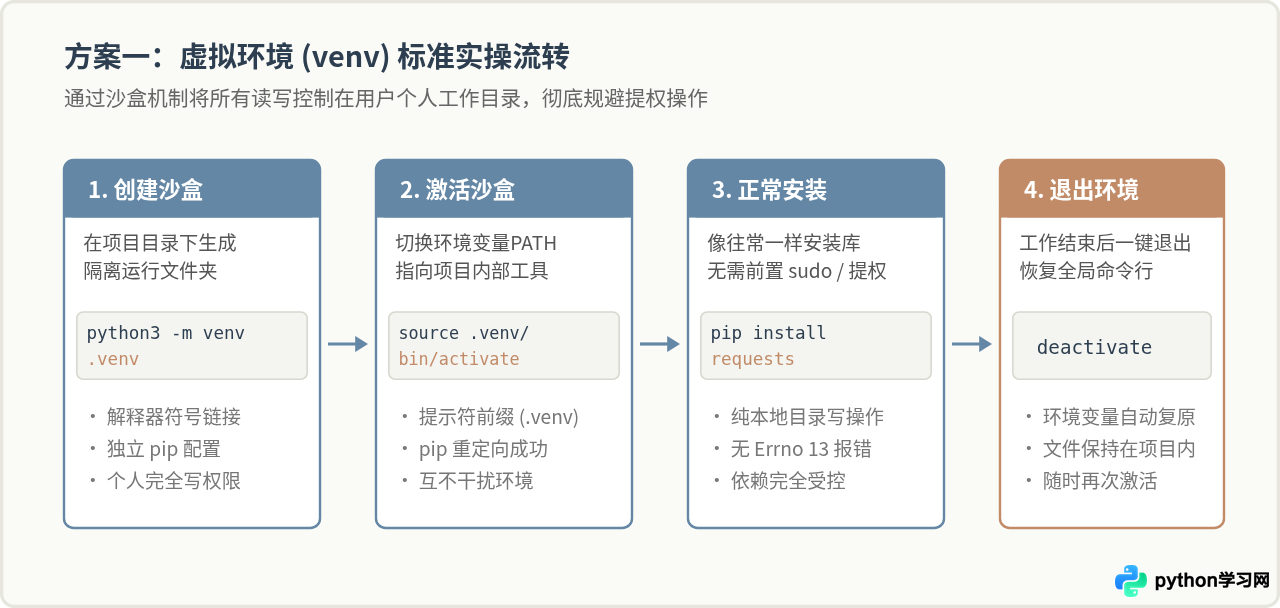
三、方案二:使用 --user 参数安装到用户专属目录
如果当前只是临时编写一个单文件脚本,或者不想为简单任务建立完整的虚拟环境文件夹,可以使用 pip 提供的 --user 标志。
python3 -m pip install --user requests该参数的核心机制是:告知 pip 跳过系统级的 /usr/local 或 C:\Program Files,转而将依赖包安装到当前登录用户的 Home 目录下:
- Linux / macOS:安装在
~/.local/lib/python3.x/site-packages,附带的可执行脚本位于~/.local/bin。 - Windows:安装在
%APPDATA%\Python\Python3x\site-packages,脚本位于%APPDATA%\Python\Python3x\Scripts。
使用 --user 安装带有命令行工具的包(如 pytest、black、flake8 等)后,终端可能提示“命令未找到(command not found)”。这是因为 ~/.local/bin 或 Windows 对应的 Scripts 目录默认可能未加入系统的 PATH 环境变量中。若遇到此情况,只需将上述对应路径加入系统的环境变量配置文件(如 ~/.bashrc、~/.zshrc 或 Windows 系统属性中的“环境变量”)即可。
四、方案三与特殊场景排查:Windows 权限与 Linux/macOS 权限修复
除了标准的权限层级划分外,某些具体操作系统环境下的异常配置也会导致 PermissionError。以下是常见的特定场景排查指南:
1. Windows 环境下的“文件被占用”型 PermissionError
在 Windows 系统中,如果一个 .pyd 或 .dll 文件正在被 Python 解释器、IDE(如 VS Code、PyCharm、Jupyter Notebook)或后台进程加载使用,pip 在尝试覆盖或更新该文件时,Windows 文件锁会直接拒绝写入,并抛出 PermissionError: [WinError 5] 拒绝访问。
排查方法:关闭正在运行当前环境的编辑器、终端窗口以及 Jupyter 服务,或在任务管理器中结束所有孤立的 python.exe 进程后,重新执行安装。
2. Linux / macOS 下之前误用 sudo 导致的所有权混乱
如果曾经在当前用户目录下不小心执行过 sudo pip install,某些缓存文件(如 ~/.cache/pip)的所有者可能会变成 root。这会导致以后即使加了 --user 也会因为读取或写入缓存而报错。
修复方法:检查并将 pip 缓存目录的所有权归还给当前登录用户:
sudo chown -R $USER:$USER ~/.cache/pip3. 需要全局使用的 CLI 工具:使用 pipx 替代 pip
如果希望在任何终端路径下直接调用某个基于 Python 开发的独立工具(例如 black、poetry、ansible 等),现代 Python 生态推荐使用 pipx。pipx 会自动为每一个工具在后台创建专属的沙盒虚拟环境,并将可执行文件链接到全局 PATH 中,兼顾了全局可用性与系统安全性:
# macOS 使用 Homebrew 安装 pipx
brew install pipx
pipx ensurepath

# 安装并全局使用任意 Python CLI 工具
pipx install black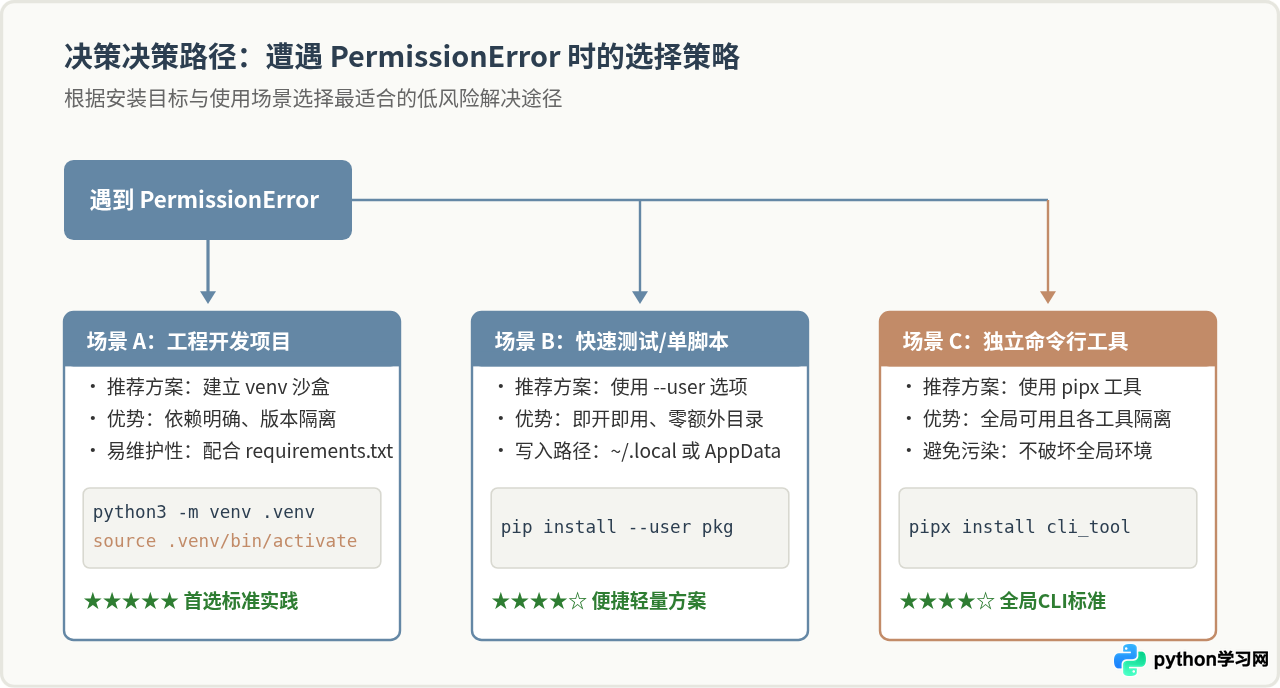
五、安装结果验证与防范建议
完成修复与安装后,如何确认包已经正确写入且能够被正常调用?可以通过以下两个命令进行快速验证:
1. 确认 pip 指向与包安装元数据
运行 pip show 查看目标包的实际安装路径(Location 字段):
pip show requests在返回信息中,核对 Location 属性。如果是虚拟环境,它应该显示为形如 /path/to/project/.venv/lib/... 的路径;如果是 --user 方式,则显示包含 .local 或 AppData 的路径,以此确信没有写入敏感系统目录。
2. 执行单行代码导入验证
直接调用 Python 解释器导入该模块并打印文件绝对物理路径:
python3 -c "import requests; print('成功安装至:', requests.__file__)"若屏幕正常打印出文件路径且无任何异常抛出,说明依赖包已成功就绪并可被程序正常引用。
3. 各主流解决方案特征横向对比
| 解决方案 | 依赖隔离性 | 安全性 | 适用场景 | 推荐指数 |
|---|---|---|---|---|
| 虚拟环境 (venv) | 完全隔离(项目级) | 最高(只写项目目录) | 所有常规 Python 软件开发、团队协作项目 | ★★★★★(强烈推荐) |
| 用户目录 (--user) | 半隔离(用户级) | 高(不影响系统与其他用户) | 个人单脚本临时运行、轻量测试环境 | ★★★★☆(推荐) |
| 专用运行器 (pipx) | 应用级完全隔离 | 高(独立沙盒中托管) | 全局命令行工具(如 flake8、black、ansible) | ★★★★☆(推荐) |
| 管理员权限 (sudo) | 无隔离(污染全局) | 极低(可能破坏操作系统运行依赖) | 不推荐使用(仅极少数定制底层镜像构建除外) | ★☆☆☆☆(不推荐) |
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















