


哪些主流Python库不再支持Python 3.7.3
详细梳理不再支持 Python 3.7.3 的主流 Python 库清单,包括数据科学、Web 框架、AI 与基础设施领域的版本分水岭,剖析技术淘汰原因并提供锁定历史版本与现代升级迁移的实操方案。
一、主流库终止支持 Python 3.7.3 的分水岭清单
在 Python 软件包索引(PyPI)中,第三方库通常通过元数据属性 python_requires=">=3.8" 声明支持门槛。一旦库作者发布了该声明的新版本,pip 在 Python 3.7.3 解释器下便会自动忽略新版本,或在强制指定新版本时直接阻断安装。以下是四大主流技术方向的关键库分水岭列表:
| 领域分类 | 主要库名称 | 最后支持 3.7 的版本 | 不再支持 3.7 的起始版本 | 终止支持生效时间 |
|---|---|---|---|---|
| 数据科学与计算 | NumPy | 1.21.6 | 1.22.0 | 2022 年 1 月 |
| Pandas | 1.3.5 | 1.4.0 | 2022 年 1 月 | |
| SciPy | 1.7.3 | 1.8.0 | 2022 年 2 月 | |
| Matplotlib | 3.5.3 | 3.6.0 | 2022 年 9 月 | |
| Web 框架与通信 | Django | 3.2 LTS (3.2.25) | 4.0.0 | 2021 年 12 月 |
| Flask | 2.2.5 | 2.3.0 | 2023 年 4 月 | |
| FastAPI | 0.99.1 | 0.100.0 | 2023 年 7 月 | |
| urllib3 (Requests核心基石) | 1.26.18 | 2.0.0 | 2023 年 5 月 | |
| 深度学习与 AI | PyTorch | 1.13.1 | 2.0.0 | 2023 年 3 月 |
| TensorFlow | 2.11.1 | 2.12.0 | 2023 年 3 月 | |
| Scikit-learn | 1.0.2 | 1.1.0 | 2022 年 5 月 | |
| Transformers (Hugging Face) | 4.30.2 | 4.31.0 | 2023 年 7 月 | |
| 工程基建与质量工具 | pytest | 7.4.4 | 8.0.0 | 2024 年 1 月 |
| Black (代码格式化) | 22.12.0 | 23.1.0 | 2023 年 1 月 | |
| cryptography | 40.0.2 | 41.0.0 | 2023 年 5 月 | |
| Pydantic | 1.10.14 | 2.0.0 | 2023 年 6 月 |
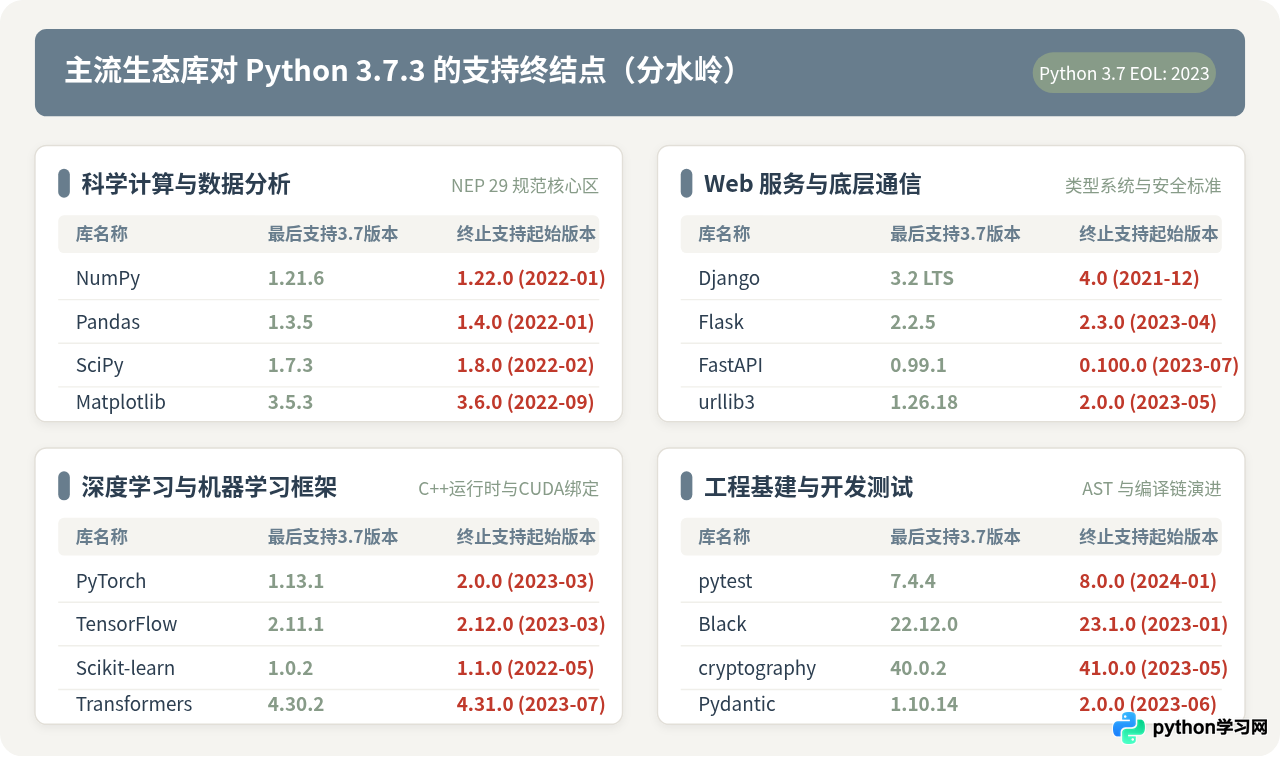
从时间线上看,以 NumPy 和 Pandas 为代表的科学计算社区在 2022 年初就率先切断了对 Python 3.7 的支持;而以 urllib3 2.0 和 FastAPI 0.100 为代表的 Web 与底层网络协议生态,则在 2023 年 Python 3.7 官方生命周期终结(EOL)的前后几个月内集体完成了割接。这意味着在 2024 年及以后的时间节点,任何新发布的稳定版第三方主流库都已默认不包含对 Python 3.7.3 的兼容代码。
二、技术断代:主流库集体淘汰 Python 3.7.3 的深层原因
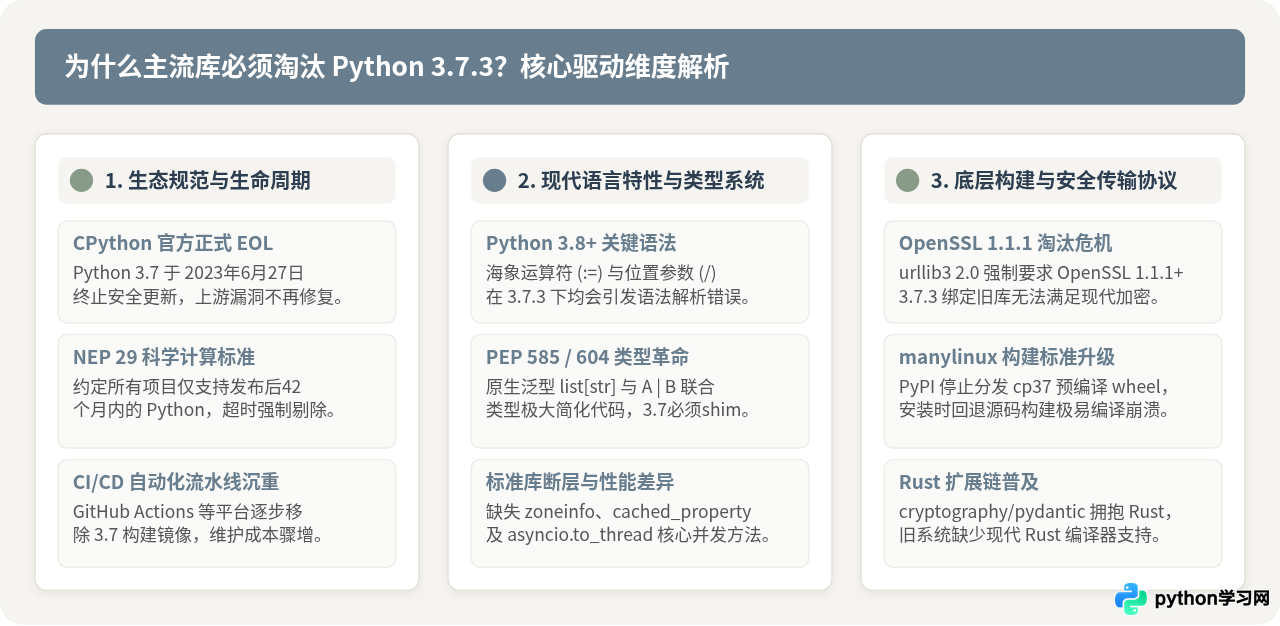
开源项目放弃支持旧版本并非出于人为设定门槛,而是继续兼容 Python 3.7.3 会给库的架构演进带来巨大的技术负债与维护成本。主要原因可以从生态规范、语法系统及底层构建链三个维度予以拆解。
1. 社区共识标准(NEP 29 规范)的硬性驱动
以 NumPy 为首的开源科学计算组织很早就制定了 NEP 29 规范(Python 版本的支持与弃用策略)。该规范确立了明确的数学模型:第三方项目在任意时刻只支持发布后 42 个月 内的 Python 次要版本,并在 Python 官方次要版本发布 24 个月后即可开始支持新版本。Python 3.7 发布于 2018 年 6 月,按照 42 个月的窗口期推算,其在 2021 年底便已触达 NEP 29 的退役年限,促使 NumPy 1.22 和 Pandas 1.4 在 2022 年 1 月准时移除 3.7 兼容支持。
2. 语法特性与类型系统的代际断层
Python 3.8、3.9 和 3.10 引入了大量现代语言核心机制,旧有的 3.7.3 解释器在语法层面根本无法解析这些结构:
- 赋值表达式(海象运算符
:=,PEP 572):广泛应用于解析器内部循环和条件分支中,在 3.7.3 中会直接报SyntaxError: invalid syntax。 - 仅限位置形参(
/,PEP 570):在 FastAPI、Pydantic 等库中用于定义严谨的接口签名,3.7.3 无法识别该斜杠语法。 - 类型标注革命(PEP 585 与 PEP 604):现代 Python 允许直接使用
list[str]、dict[str, int]和int | None,而无需从typing模块导入繁琐的List、Dict或Union。保留 3.7.3 支持意味着项目必须引入条件导入垫片或额外兼容层。 - 标准库增强:Python 3.7 缺少精确时区库
zoneinfo、属性缓存装饰器functools.cached_property以及异步桥接核心函数asyncio.to_thread()。
3. 编译链升级与底层安全协议(OpenSSL 3 与 manylinux)
网络底层核心库 urllib3 在 2.0 重构中做出决断,强制依赖 OpenSSL 1.1.1 及更高版本,并剔除了旧式 TLS 连接代码。然而,Debian 10 及 Python 3.7.3 原生编译依赖的 OpenSSL 环境十分陈旧。与此同时,PyPI 的打包分发基座(manylinux2014 乃至更新的规范)逐步下线针对 cp37 架构的预编译 Wheel 包。一旦项目拥抱 Rust 扩展(如 cryptography 41+ 与 pydantic-core),旧系统在缺少编译工具链的情况下安装将直接失败。
三、两种应对方案的关键差异:原地冻结 vs 运行时现代化
面对当前大量主流库停止支持 Python 3.7.3 的现状,维护遗留工程的团队通常面临两种解决思路。我们在保持目标业务逻辑不变的一致条件下,对这两种策略的核心差异进行定量与定性剖析:
| 评估维度 | 方案 A:原地冻结依赖(Pinning Legacy Versions) | 方案 B:迁移至现代化运行时(升级至 Python 3.10+ / 3.11+) | 差异对工程的具体影响 |
|---|---|---|---|
| 版本策略与操作 | 锁定第三方库在最后支持 3.7 的特定历史小版本,不更改 Python 解释器。 | 将运行基础环境升级为 Python 3.10 或 3.11,解开上限安装最新稳定库。 | 方案 A 属于被动防御,配置简单;方案 B 属于主动升级,需测试回归。 |
| 安全与漏洞修复 (CVE) | 无法修补。例如旧版 urllib3/cryptography 的高危安全漏洞上游已停发 3.7 补丁。 | 持续受保。获得社区最新的安全更新与 TLS 1.3 现代通信协议加固。 | 外网暴露服务若长期采用方案 A,存在被自动化安全扫描直接判定为高危违规的风险。 |
| 依赖解析稳定性 | 脆弱易碎。若未深度锁死间接依赖,一旦某个间接子库发版,执行 pip 安装即会引发冲突。 | 健壮平稳。所有生态库之间依赖关系均由最新 wheel 元数据保证,pip 秒级解析完成。 | 方案 A 在没有 lockfile 的 CI/CD 环境中极易出现“昨天能构建、今天就崩溃”的连锁反应。 |
| 计算与执行性能 | 停留在原速。缺少现代编译器优化与新特性加速。 | 大幅跃升。CPython 3.11 自带特化自适应解释器,运算耗时普遍降低 20%~40%。 | 数据密集型或高并发服务升级后可在相同服务器规格下承载更高吞吐量。 |
差异为什么重要:许多开发者初遇依赖报错时,第一反应往往是随手在命令行中加上类似 pandas<1.4.0 的约束继续运行。这种做法在短期内能够让程序快速跑通,但由于 Python 3.7.3 和所固化的依赖已失去全部官方安全维护,其在生产环境的脆弱性会随时间推移呈指数级上升。因此,将方案 A 作为短期应急防护、方案 B 作为根本解决手段,是目前工程界公认的标准节奏。
四、环境排查与安全迁移实操步骤
当你在部署或维护过程中遇到由于 Python 3.7.3 导致的第三方库安装失败时,可以按照以下四个具体步骤进行有序排查与解决。
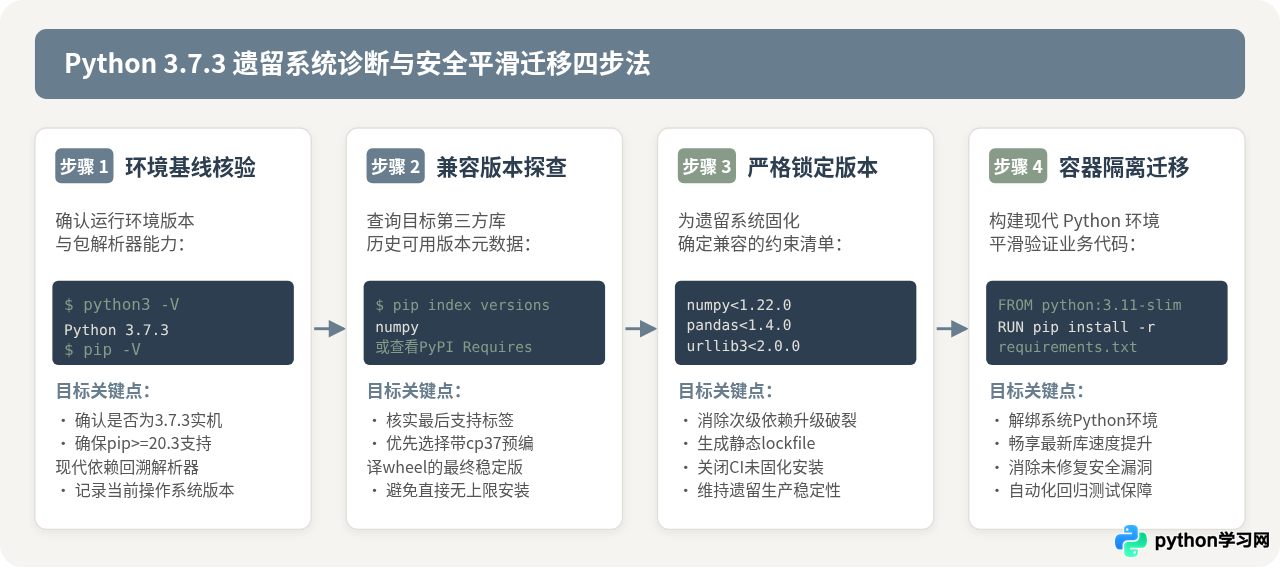
步骤一:核实当前 Python 解释器与 pip 工具链版本
首先进入目标服务器或终端,明确运行环境的确切版本。请确保先查看 pip 的版本,因为旧版本的 pip(低于 20.3)缺乏现代依赖回溯解析器,容易错误下载不兼容的源码包进行盲目编译。
# 查看 Python 解释器小版本
python3 --version

# 查看 pip 版本及所绑定的解释器路径
python3 -m pip --version
pip 20.3.4 from /usr/local/lib/python3.7/site-packages/pip (python 3.7)
步骤二:探查目标库在 Python 3.7.3 下的最高可用历史版本
在准备安装某个主流库前,切勿直接执行无限制的 pip install <package>。你可以利用 pip 提供的索引探查功能,获取 PyPI 上发布的历史所有版本,并结合前文的分水岭清单筛选可用版本:
# 查询 NumPy 在当前解释器可用的历史发布版本
python3 -m pip index versions numpy
Available versions: 1.21.6, 1.21.5, 1.21.4, 1.21.3, 1.21.2, 1.21.1, 1.21.0, 1.20.3, ...
LATEST: 1.26.4 (requires Python >=3.9)
.whl 文件,pip 会退回下载 .tar.gz 源码包并启动本地 gcc 编译。如果系统缺少 Fortran 编译器或 C 开发头文件,该过程通常会以极长且晦涩的编译报错中断。因此,应优先选择带有预编译 Wheel 的最终稳定版本(例如 NumPy 选择 1.21.6,Pandas 选择 1.3.5)。
步骤三:配置带严格版本上限的 requirements.txt(方案 A 落地)
如果出于业务考量当前环境必须维持 Python 3.7.3,必须对项目依赖进行带明确上限的严密声明,防止 pip 解析器拉取到 3.8+ 世代的次级依赖项。以下是一份针对 3.7.3 的基础兼容依赖清单示范:
# requirements-py37.txt
# 科学计算核心组件(锁定至最后支持 3.7 的兼容小版本)
numpy==1.21.6
scipy==1.7.3
pandas==1.3.5
matplotlib==3.5.3

# Web 服务与网络安全(锁定防止 urllib3 2.0+ 导致 SSL 崩溃)
urllib3>=1.26.18,<2.0.0
requests==2.31.0
cryptography==40.0.2

# 基础模型与数据验证
pydantic==1.10.14
使用以下命令进行静默干净安装:
python3 -m pip install -r requirements-py37.txt --no-cache-dir
步骤四:构建隔离容器化环境以完成升级迁移(方案 B 落地)
在业务迁移过程中,最稳健的做法是不改动宿主系统的自带 Python 3.7.3 环境,而是通过 Docker 容器封装现代 Python 运行时(推荐选用长期支持的 Python 3.10 或 3.11),在隔离沙箱中完成业务代码与最新第三方库的兼容性验证。
# 编写微服务迁移 Dockerfile 示例
FROM python:3.11-slim-bookworm

WORKDIR /app

# 安装现代打包工具
RUN pip install --no-cache-dir --upgrade pip setuptools wheel

# 复制业务依赖清单(此时可完全解除 3.7 的版本上限枷锁)
COPY requirements.txt .
RUN pip install --no-cache-dir -r requirements.txt

COPY . .

CMD ["python", "main.py"]
通过容器化打包,业务应用既可以安全摆脱底层操作系统的 Python 3.7.3 绑定,又能全面获得现代生态库在性能、算法特性与安全补丁方面的全部增益。
五、综合决策指引与核心结论
综合上述技术事实与工程演进历程,主流 Python 库对 Python 3.7.3 的全面弃用是一场不可逆的生态跃迁。面对遗留系统的维护与开发,推荐遵循以下决策模型进行处理:
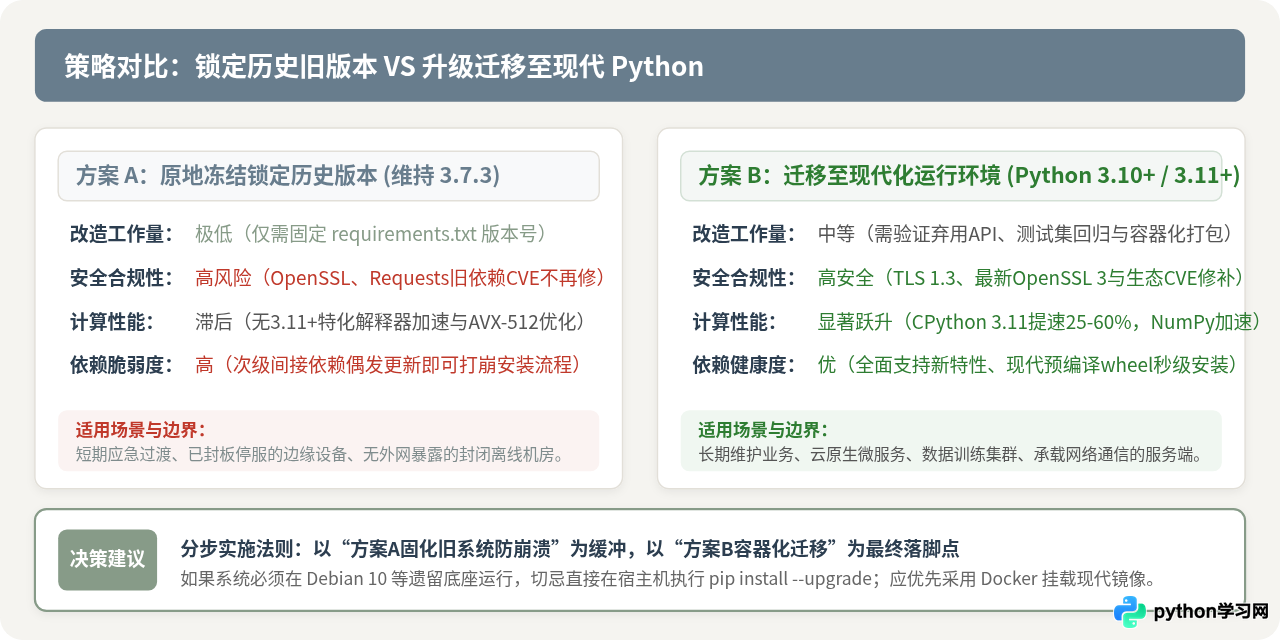
- 遗留维护现状:如果硬件设备已封板且处于封闭局域网(例如老旧工控机、已停产的边缘计算网关),应坚决采用方案 A(严格版本上限锁定),锁死全部依赖层级,关闭持续集成中的自动依赖升级,确保现有环境稳定可用。
- 长效演进业务:对于任何处于活跃迭代阶段的商业系统、对外提供 API 的 Web 服务或数据分析中台,应果断启动方案 B(迁移至 Python 3.10+ / 3.11+)。通过容器化或者独立虚拟环境隔离逐步切换,从根本上化解由于主流库弃用 3.7.3 所引发的供应链安全隐患与开发阻滞。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















