


Cursor代码隐私模式设置:怎么防止敏感数据上传
详细讲解Cursor代码隐私模式(Privacy Mode)的配置步骤、工作原理与防御边界,结合.cursorignore规则与代码库索引控制,从源头上彻底防止敏感凭据与专有代码泄露。
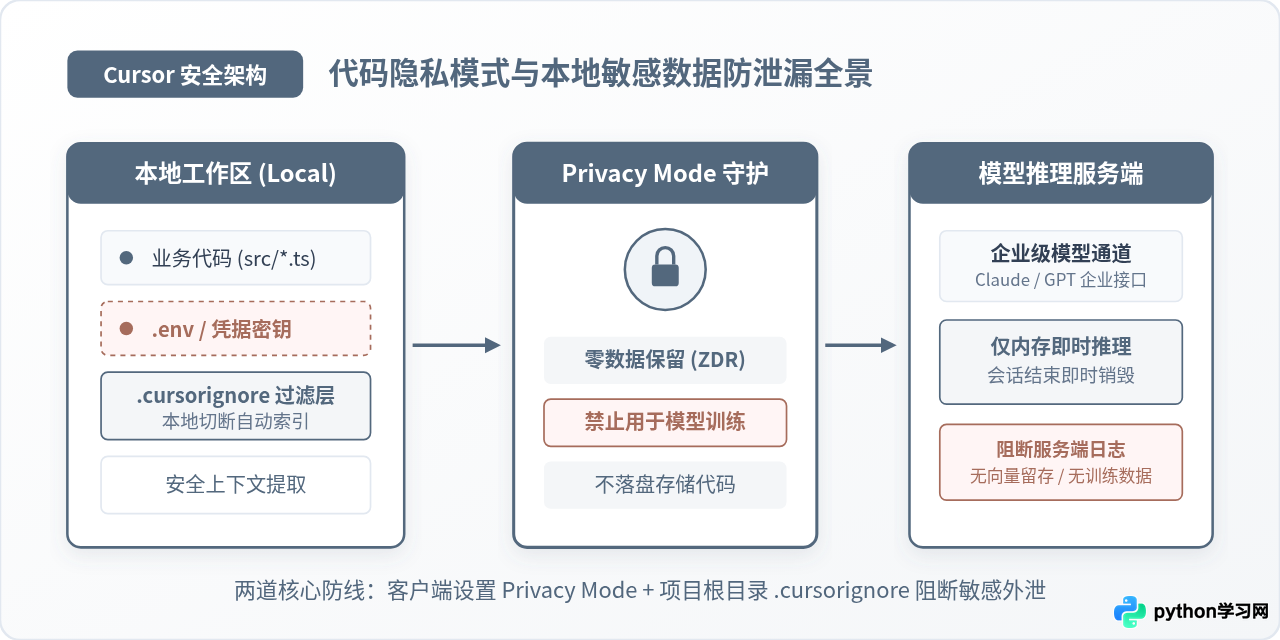
在把包含业务核心逻辑、数据库连接串或内部密钥的项目接入 Cursor 时,不少开发者的第一反应往往是戒备:敲下的每行代码和上下文,究竟有没有被远端服务器当作训练素材悄悄保存?默认状态下,编辑器为了支撑全局代码索引(Codebase Indexing)和多轮对话补全,会在网络后台向云端同步部分代码片段。要彻底掐断数据泄漏隐患,最立竿见影的动作是在设置中开启“隐私模式”(Privacy Mode),切断服务端的持久化存储与训练用途;与此同时,必须在项目根目录下配合编写 .cursorignore 规则文件,从本地物理层面锁死敏感文件,防止它们被打包塞进 AI 的提示词上下文。
一、隐私模式的防御边界:它能保证什么,又不能保证什么
理解 Cursor 隐私保护的第一步,是打破“开了隐私模式代码就完全留在本地”的认知误解。Cursor 的核心推理能力高度依赖云端超大参数语言模型(例如 Claude 3.5 Sonnet、GPT-4o)。这意味着每当你在编辑器中触发行内补全、在 Chat 侧边栏发起提问,或是用 Composer 进行多文件跨模块重构时,相关的代码切片依然必须经过加密网络通道发送至远端大模型进行推理运算。纯粹的“离线运行”只属于本地部署的小模型(如 Ollama),并不适用于 Cursor 官方的主力功能。
那么隐私模式(Privacy Mode)到底管什么?它的核心效力在于服务端契约,即零数据保留(Zero Data Retention, ZDR):
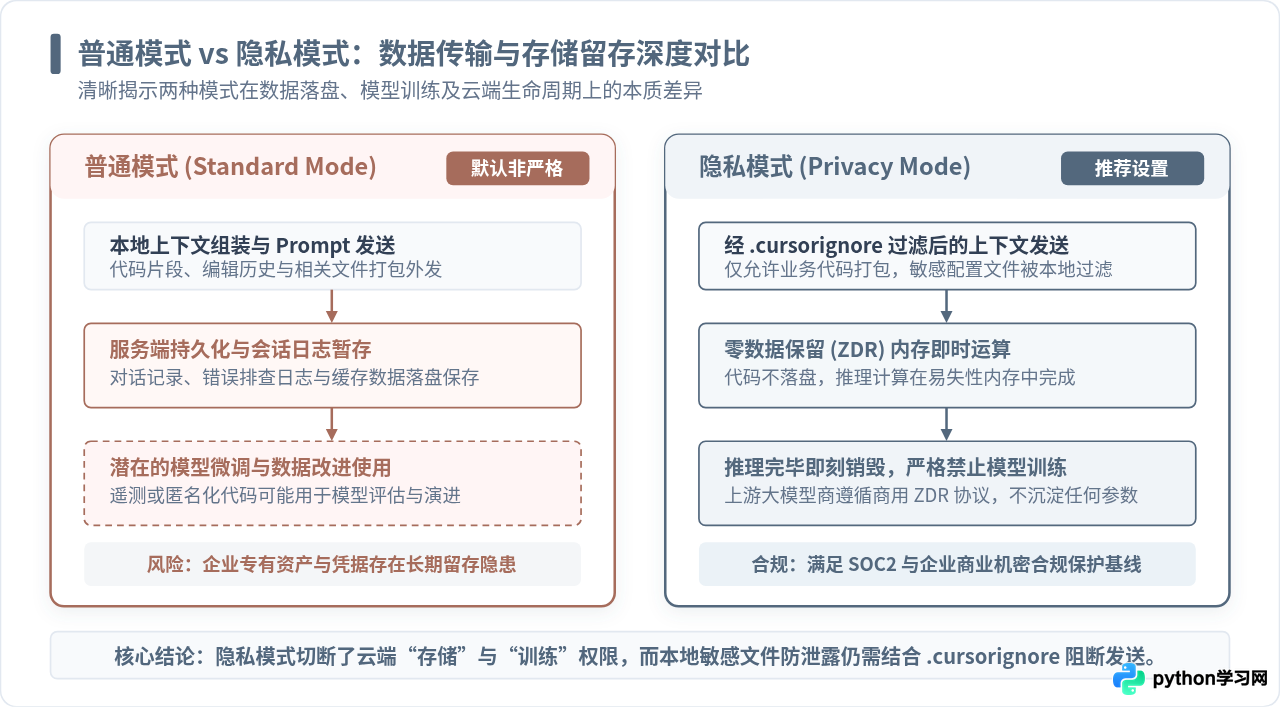
- 严禁模型训练与微调:无论 Cursor 官方还是上游模型提供方(Anthropic、OpenAI),均受商用协议约束,严禁使用用户上传的任何代码、Prompt、上下文切片去训练或迭代基础模型。
- 内存即时推理与无盘化流转:代码数据只在服务端的易失性内存中驻留用于生成补全结果,一旦响应完成,上下文即刻在内存中清除,不会被写入远端服务器的数据库或磁盘日志。
- 关停代码遥测管道:普通模式下,系统可能会根据使用协议对部分错误堆栈或脱敏交互样本进行留存分析;开启隐私模式后,此类留存分析通道被无条件切断。
防御局限提醒:隐私模式防护的是“远端服务端的留存与滥用”,但管不住“本地主动上传”这一行为本身。如果源码中明文写了数据库密码或云服务 Access Key,只要它被当成上下文发往远端,就意味着凭据经历了一次外网网络出境。因此,真正的代码安全不能仅靠被动信任远程协议,而必须结合本地源头过滤。
二、开启 Cursor 隐私模式的具体操作路径
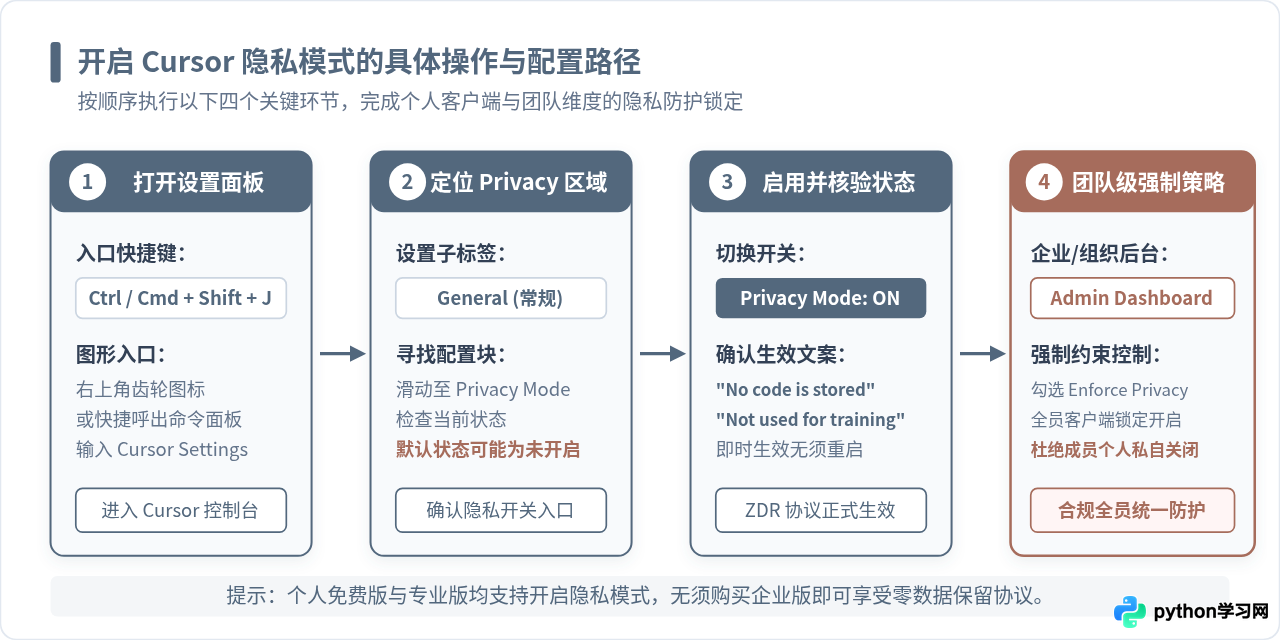
开启隐私模式并不需要付费升级企业版,免费个人账户及专业订阅用户均可直接在本地客户端完成配置。具体操作路径如下:
1. 个人客户端常规配置
- 唤出设置面板:在 Cursor 窗口右上角点击齿轮图标,或者使用快捷键
Ctrl + Shift + J(Windows/Linux)或Cmd + Shift + J(macOS)直接打开 Cursor Settings。也可以使用快捷键Ctrl/Cmd + Shift + P打开命令面板,输入Cursor Settings回车。 - 定位 General 分页:在弹出的设置窗口中,选择左侧菜单的
General(常规设置)。 - 激活 Privacy Mode:向下滑动找到
Privacy Mode区域。点击切换开关,将其切换为开启状态(Checked / Enabled)。 - 检查生效提示:开关下方会立即显示声明文字,明确告知当前账户下的代码不会被存储、不会写入日志,且不会用于模型训练。这一设置在本地客户端即时保存,无需重启编辑器。
2. 团队与企业组织的全局强制锁定
对于在团队协同或企业合规环境下使用 Cursor 的场景,单靠团队成员自觉开启本地开关存在疏漏风险。Cursor 提供了组织级的策略下发机制:
- 企业管理员登录 Web 端管理后台(
cursor.com/dashboard)。 - 进入
Team Settings菜单下的隐私合规模块。 - 勾选 “Enforce Privacy Mode for Team” 选项。
- 一旦该策略被管理员锁定,该 Team 下所有已绑定的成员客户端中,Privacy Mode 将被强制置为开启且呈现灰色锁定状态,成员无法在本地私自关闭。
三、项目级主动隔离:编写 .cursorignore 阻断敏感文件上传
在实际编码中,引发数据泄漏风险最大的往往不是业务逻辑本身,而是随项目同行的配置文件、私钥文件和本地数据 dump。Cursor 具备强大的代码库感知能力,它会在后台静默分析工作区内的文件结构以构建向量索引。如果不加以隔离,当你在 Chat 中使用全局提问或 @Files 时,AI 可能会顺着调用链把 .env 或数据库配置中的敏感内容读入上下文。
解决这个隐患的标准方案,是在项目根目录创建并配置 .cursorignore 文件。它的语法规范与 .gitignore 高度一致,但专门面向 Cursor 的 AI 上下文采集器生效:
- 被
.cursorignore匹配到的文件,Cursor 会在本地建立物理隔离,彻底跳过向量化计算(Embeddings)。 - 在对话框中尝试使用
@手动引入该文件时,Cursor 会明确拒绝读取其内容。 - 终端自动补全与行内代码续写也不会抓取被忽略文件的任何文本。
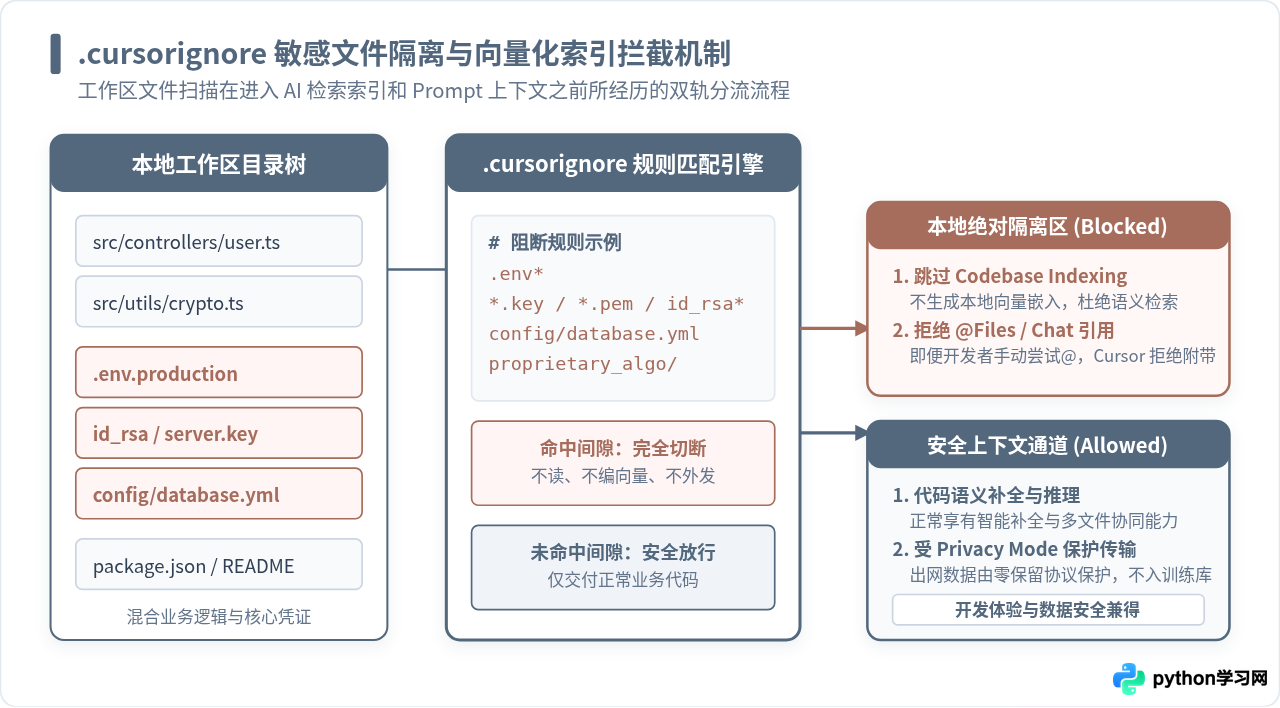
推荐在每一个包含敏感情报的工程根目录下,建立如下标准 .cursorignore 模板:
# ==========================================
# Cursor 敏感数据隔离规则 (.cursorignore)
# ==========================================

# 1. 环境变量与敏感配置
.env
.env.*
!.env.example
config/secrets.yml
config/database.yml
*.local.json

# 2. 证书、私钥与认证凭据
*.pem
*.key
*.pfx
*.p12
*.cer
*.crt
id_rsa
id_rsa.pub
id_ed25519
known_hosts
credentials.json
service-account*.json

# 3. 生产/测试数据库备份与数据快照
*.sql
*.sqlite
*.dump
dumps/
backups/
fixtures/sensitive_user_data.*

# 4. 商业敏感算法与核心资产目录
internal_core/
proprietary_models/
trade_secrets/

# 5. 本地运行日志与临时分析文件
*.log
logs/
coverage/
.terraform/
.aws/
很多开发者误以为只要把文件写进 .gitignore 就高枕无忧了。事实并非如此:.gitignore 仅仅用于告诉 Git 版本控制系统不要将文件提交进仓库,但在很多开发场景中,本地未提交的 .env 文件或临时生成的调试日志仍然存在于当前工作区。Cursor 在进行本地语义检索时,如果仅依赖默认设置,仍可能读取这些存在于本地磁盘的文件。显式配置 .cursorignore 能够给 AI 划定一条独立的、不容逾越的上下文防线。
四、进阶防护组合:索引策略、自定义 API Key 与底层遥测控制
除了隐私开关与忽略规则外,面对金融、医疗或涉密级别更高的工程,还可以通过以下三项进阶配置,构建层层收紧的纵深防御体系:
1. 收紧或关闭代码库全局索引(Codebase Indexing)
Cursor 的“代码库索引”功能会把工程文件切分成数以千计的文本块(chunks),并将其转换成高维向量存储在本地或同步至服务端以实现全局语义问答。若项目保密需求严苛:
- 打开
Settings -> Features -> Codebase Indexing。 - 可选择直接将
Index repository状态切换为暂停或关闭,使 AI 仅对当前打开的单文件生效,彻底杜绝全库扫描。 - 或者在
Advanced排除列表设置中,显式添加不希望被扫描分析的大型模块路径。
2. 选用企业私有 API Key(BYOK - Bring Your Own Key)
在默认模式下,Cursor 充当了开发者与底层大模型之间的请求代理网关。如果你所在的企业已经与 OpenAI 或 Anthropic 签署了严格的企业级直连商业保密协议(BAA / Enterprise Agreement),你可以选择绕过 Cursor 的公用网关:
- 进入
Settings -> Models。 - 在对应模型提供商处填入企业自有的
API Key,并勾选直接调用。 - 这样所有的 Prompt 和代码通信将直接从本机发往指定的模型商终端节点,账单与数据治理完全遵循企业与模型商之间的独立协议。
3. 关停 VS Code 底座的残留遥测
由于 Cursor 是基于 VS Code 源码分叉(Fork)构建的,其内核中仍然继承了上游框架的部分遥测机制。为了防止崩溃报告中附带包含代码路径或系统敏感信息的环境变量:
- 按下快捷键
Ctrl/Cmd + ,打开底层偏好设置(VS Code Preferences)。 - 在搜索框中键入
telemetry.telemetryLevel。 - 将默认的
all或error显式修改为off。 - 同时检查并关闭
Crash Reporter发送选项。
五、验证生效与日常安全排查清单
完成了各项配置之后,绝不能把安全性停留在纸面上,必须通过直接的动作验证防护是否切实生效:
- 上下文引用穿透测试:在项目根目录创建一个包含虚拟密码的测试文件
.env.secret_test,并在.cursorignore中加入该文件名规则。打开 Chat 窗口,尝试输入@.env.secret_test。如果系统无法联想出该文件,或在强行发送后明确提示该文件已被忽略、无法解析内容,即证明本地过滤规则生效。 - 设置面板状态核查:再次打开
Cursor Settings -> General,确保Privacy Mode保持常绿高亮,下方展示合规承诺文案。 - 代码推送习惯审查:任何时候,AI 辅助生成的代码在提交前都应经过本地静态扫描(如使用
git-secrets或trufflehog),防止误将硬编码的测试密钥同步到了远端公共仓库。
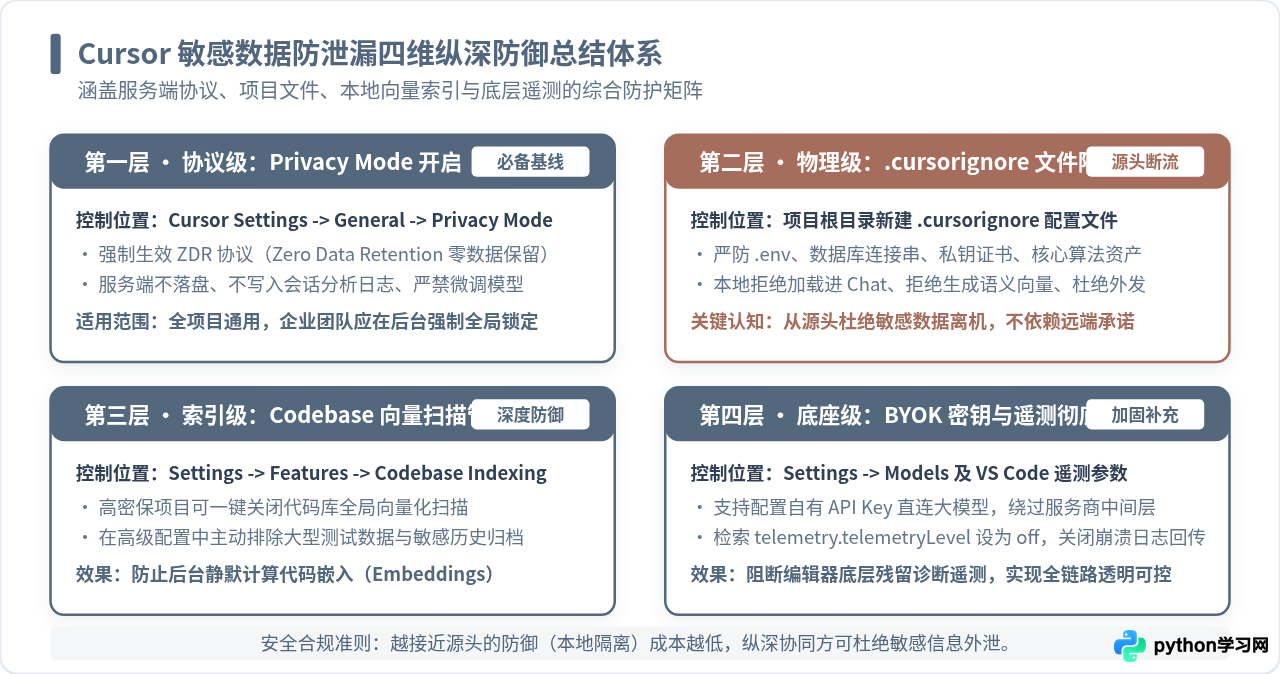
核心防御机制速查表
| 防护维度 | 核心配置手段 | 防护对象 | 解决的核心问题 |
|---|---|---|---|
| 协议级防护 | Settings -> Privacy Mode 设为 Enabled | 所有外发的代码与 Prompt | 切断服务端数据持久化,禁止代码用于大模型训练 |
| 物理级隔离 | 项目根目录配置 .cursorignore |
密钥、.env、凭据与私有算法 | 从源头阻止敏感文件被读取、向量化和外发 |
| 索引级管控 | Codebase Indexing 高级配置或关闭 | 整个工程代码库全貌 | 杜绝后台全量切片扫描与未授权向量索引生成 |
| 底座级加固 | 自有 API Key + 关停 telemetry 遥测 | 请求链路与系统诊断日志 | 绕过中间代理,消除客户端残留诊断回传隐患 |
只要按照上述四个维度的组合策略落实配置,开发者既能够充分利用 Cursor 卓越的智能化上下文理解与多文件生成能力,又能在企业安全规范与个人隐私合规的红线之内,构建起稳固可靠的代码防泄漏护城河。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















