


怎么从PyPI海量资源中筛选出高质量且维护活跃的Python第三方模块
面对PyPI官方仓库海量模块,本文详细讲解如何通过元数据初筛、代码仓库活跃度核实、CI/CD工程质量验证、下载量去伪存真与安全审计工具链,科学筛选出高质量且维护活跃的Python第三方模块。
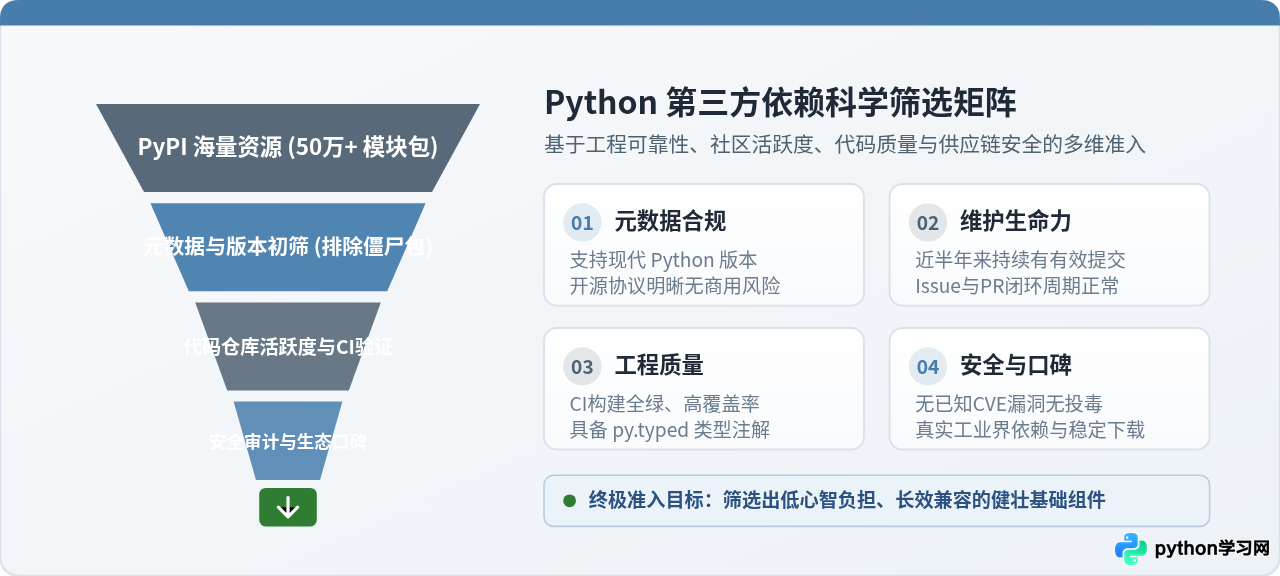
一、PyPI 页面元数据快速初筛
打开 PyPI 模块主页(pypi.org/project/<package_name>/)是选型评估的第一站。在这个阶段,读者可以在 1 分钟之内提取核心元数据,快速识别项目是否处于正常维护轨道:
1. 查看发布历史与最后更新时间(Release history)
在页面左侧导航栏点击 Release history。若最新版本的发布日期距离当前已超过两年,且没有任何针对现代 Python 版本(例如 Python 3.11、3.12 或 3.13)的维护说明,说明该项目基本属于停滞状态。此外,要观察其版本发布的平稳性:一个健康的库通常遵循语义化版本号(SemVer,即 MAJOR.MINOR.PATCH),并且在出现安全补丁或 Python 大版本升级时能及时推出小版本更新。
2. 核对元数据分类器(Classifiers)
Classifiers 是作者向社区正式声明的运行契约。需要重点核对以下三项:
- Development Status(开发状态):优先选用标记为
Development Status :: 5 - Production/Stable(成熟生产级)的库;若仍标为1 - Planning或2 - Pre-Alpha,除非是实验性项目,否则不可直接引入核心系统。 - Programming Language(Python版本支持):查看支持的具体 Python 版本列表。如果分类器仍然只写着
Python :: 2.7或最高仅标到Python :: 3.7,意味着该库未经过现代解释器的语法与标准库回归验证。 - License(开源协议):确保具有合法的商业友好的开源协议(如 MIT、Apache-2.0、BSD 3-Clause)。如果显示
License :: Other/Proprietary License或完全缺失协议声明,在公司业务中使用将面临版权侵权风险。
3. 验证项目主页与源码直达链接(Project links)
正规的高质量模块在 PyPI 左侧的 Project links 中一定会包含可点击的 Source(源码仓库,如 GitHub/GitLab)、Documentation(官方在线文档)和 Issue Tracker。如果在 PyPI 上仅有一段简短文字、没有公开源码仓库地址,或者源码链接指向一个被 404 删除的地址,应直接一票否决。
二、代码仓库活跃度与社区治理核验
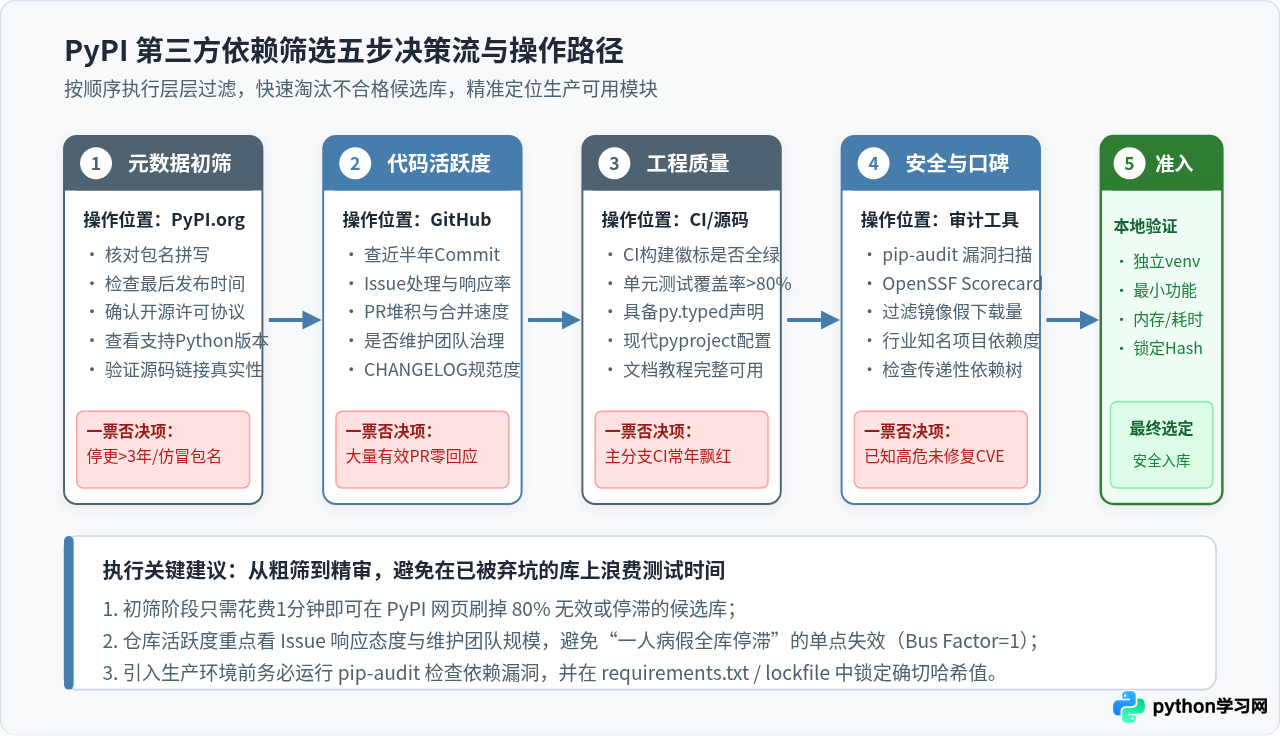
当模块通过 PyPI 初筛后,必须直接点击源码仓库链接进入 GitHub 或 GitLab。很多初学者容易被高 Star 数所迷惑,但 Star 往往代表的是历史积累的人气,并不能如实反映近期的维护现状。判断维护活跃度需要聚焦以下四个可量化的核心维度:
1. 提交频次与近期提交(Commits & Pulse)
进入仓库的 Insights -> Pulse 页面,或者直接查看默认分支的提交历史。如果过去 3 至 6 个月内完全没有任何代码、依赖或文档的更新,说明库的维护处于静止状态。相反,健康的活跃项目通常每月都有持续的修复、重构或应对依赖项升级的提交记录。
2. Issue 与 Pull Request 的处理时效与堆积比
不仅要看 Open Issue 的绝对数量,更要关注作者和维护团队的沟通闭环态度:
- 看最新 Issue 的回复速度:随机点开 3 至 5 个近期创建的 Issue,观察核心维护者是否在 3 至 5 天内给予了实质性回应或贴上了
bug、enhancement等标签。 - 看社区 PR 的合并意愿:检查 Open PR 列表。如果列表里堆积了大量通过了 CI 测试、提供了详细用例的第三方贡献 PR,但维护者长达一年未予理睬,这属于典型的“维护者精力枯竭或弃更”信号。
3. 维护团队治理结构(避免单点失效 Bus Factor)
单点失效风险(Bus Factor)指一旦核心作者因工作变动、生活原因或身体不适停止维护,整个库就会彻底失去更新能力。优先选用属于成熟开源组织、基金会(如 PSF、Jazzband、PyCQA、Pallets 等)或有明确团队协作(3 位以上活跃 Committer)的项目;对于个人独立项目,应格外留意是否有第二维护者在处理日常任务。
三、工程质量、测试覆盖与类型体系
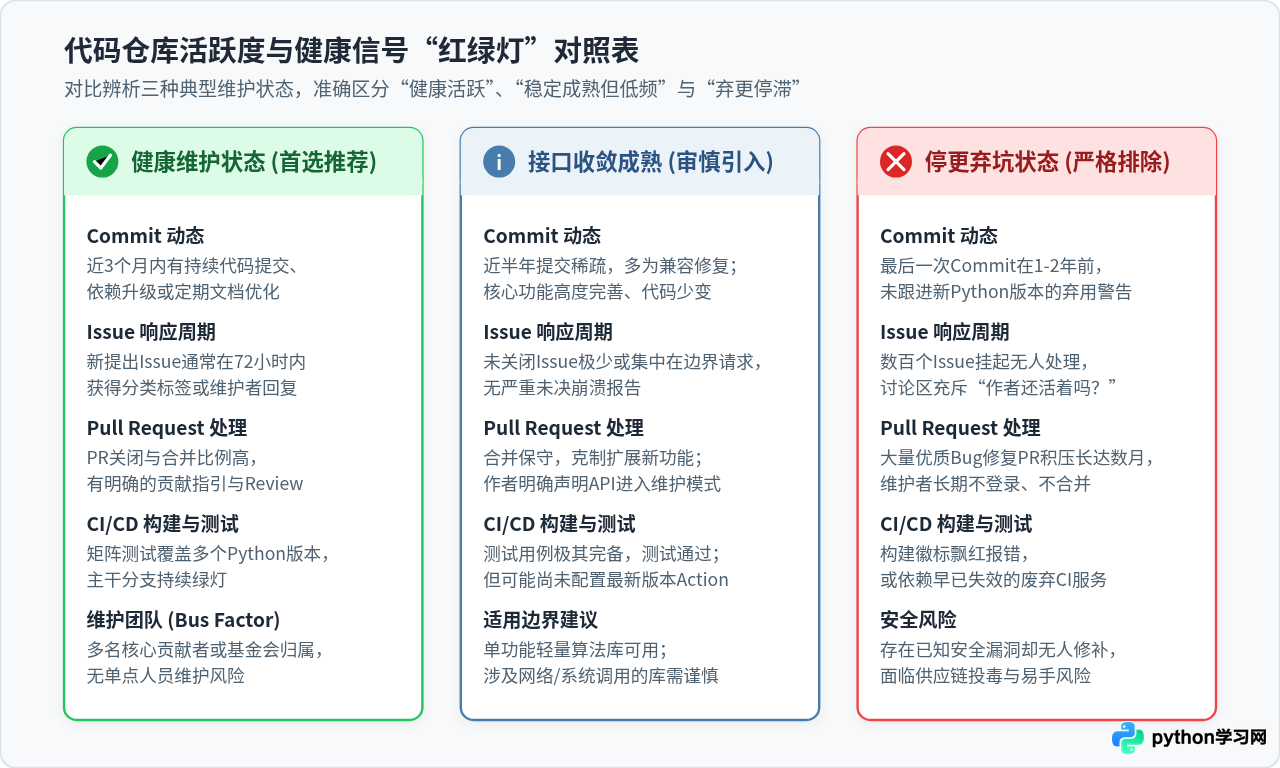
高质量的代码库不仅体现在“有人维护”,更体现在其背后的工程自动化规范。一个没有严格 CI 门禁的活跃库,在快速迭代时反而更容易向生产环境引入破坏性改动(Breaking Changes)。
1. 持续集成(CI/CD)运行状态
在仓库首页或 .github/workflows 目录下查看 CI 配置。注意两点:
- CI 徽标是否全绿:主分支的最新构建应当是绿色 Passing。如果主分支测试已经持续飘红数周,说明开发者的工程交付控制极其松散。
- 测试矩阵覆盖度:检查 workflow 配置文件,看 CI 是否在 Linux、macOS、Windows 三大平台以及当前主流的各个 Python 细分版本上自动化运行矩阵测试。
2. 单元测试与代码覆盖率(Code Coverage)
观察仓库内是否存在独立的 tests/ 目录,并查看 Codecov 或 Coveralls 覆盖率报告。覆盖率保持在 80% 以上的项目,其边缘情况(Edge Cases)和异常处理通常经过了充分验证,大幅降低了上线后崩溃的概率。
3. PEP 561 类型支持(py.typed)
在现代 Python 开发中,静态类型检查(mypy / pyright / ruff)已成为大型工程的标配。高质量的第三方库会在其打包根目录下包含一个名为 py.typed 的标记文件(遵循 PEP 561 标准),并导出完整的类型注解。如果一个库完全没有类型注解,或者类型注解粗糙、充斥 Any,在与现代 IDE 联动时将无法获得精准的代码补全和错误预警。
# 在安装该模块后,通过 python 命令检查是否存在 py.typed 标记
python -c "import <package_name>, pathlib; print(any(pathlib.Path(<package_name>.__file__).parent.glob('py.typed')))"
# 输出为 True 即表明该库正式支持 PEP 561 类型检查
四、利用专业辅助工具量化评估与安全审计
除了肉眼查看页面和源码,借助自动化平台和命令行工具可以极大提升筛选效率,杜绝直觉偏差:
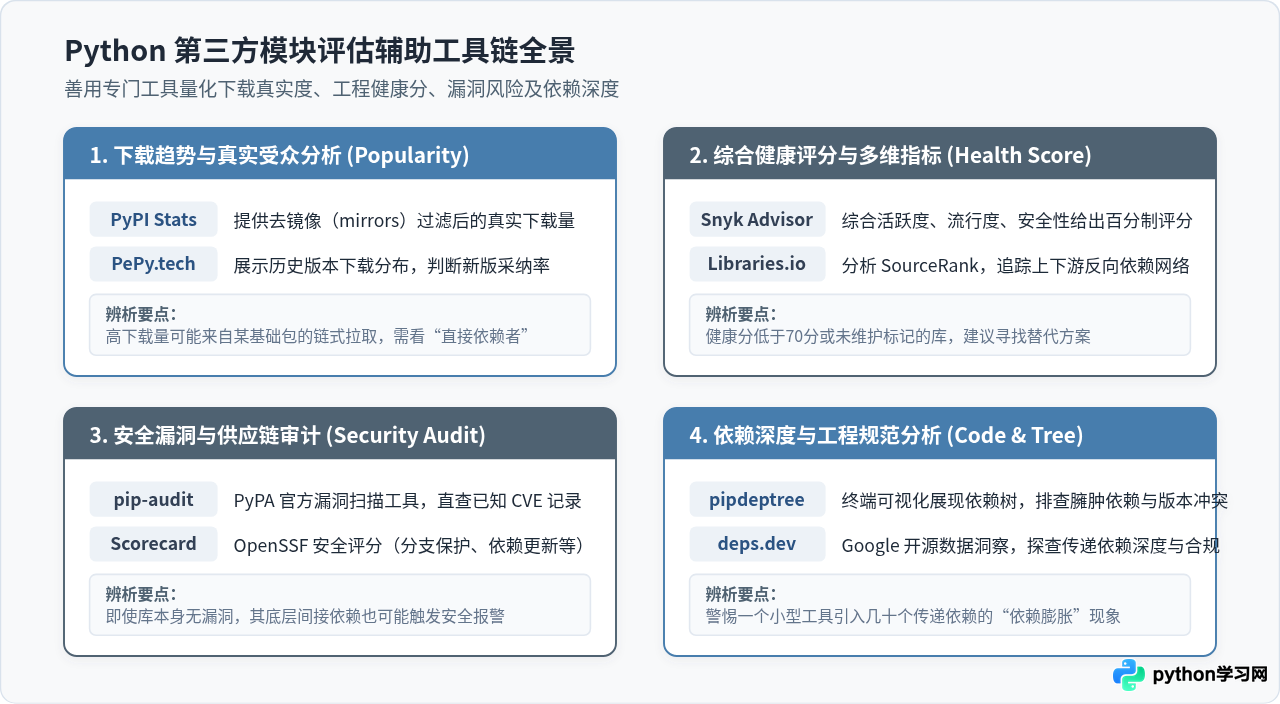
1. 下载趋势去伪存真(PyPI Stats)
PyPI 官方主页上显示的总下载量往往包含大量的镜像源定时拉取与云端 CI 自动化流水线的自动化下载,存在严重水分。推荐使用 pypistats.org 或 PePy.tech 查询去除了镜像拉取(without mirrors)后的真实下载趋势,重点观察近 180 天的月度下载折线:如果下载量呈现平稳上升或长期稳定,说明具有广泛的工业界真实受众;如果断崖式下滑,则说明已被社区淘汰。
2. 供应链安全漏洞审计(pip-audit)
在引入任何第三方模块前,必须进行 CVE 漏洞库检索。由 PyPA(Python Packaging Authority)官方支持的 pip-audit 是最权威的本地审计工具:
# 1. 安装安全审计工具
pip install pip-audit

# 2. 模拟针对候选模块进行特定版本漏洞扫描(示例)
pip-audit --package requests==2.18.0

# 示例扫描输出:
# Found 2 known vulnerabilities in 1 package
# Name     Version ID             Fix Versions
# -------- ------- -------------- ------------
# requests 2.18.0  GHSA-x84v-xcm2 2.20.0
# requests 2.18.0  PYSEC-2018-29  2.20.0
如果候选库的最新版本在 pip-audit 扫描中仍存在中高危级别的未修复漏洞,应立即停止采纳。
3. Snyk Advisor 与 OpenSSF Scorecard 综合健康分
访问 Snyk Advisor,输入模块名称可以快速获得包含安全性(Security)、流行度(Popularity)、维护性(Maintenance)与社区支持(Community)在内的百分制综合评分。得分在 85 分以上的模块通常表现优异,而低于 60 分的模块需要格外警惕。
对于对安全性要求极高的金融或核心基础架构项目,还可以在 OpenSSF Scorecard 上查询该模块的代码审查机制、分支保护策略以及依赖更新自动化水平。
五、防范仿冒投毒与最终选型准入清单
在完成以上所有技术指标的核对后,最后需要针对工程落地环节执行防范策略:
1. 严防名称仿冒(Typosquatting 攻击)
在开源供应链攻击中,黑客常利用拼写错误(如将 requests 注册为 reqeusts、urllib3 注册为 urlib3)上传包含恶意代码的后门包。在终端执行 pip install 之前,务必逐字核对包名拼写,确认作者和发布者与官方完全一致。
2. 警惕隐性传递依赖膨胀(Dependency Bloat)
安装一个仅 100 行代码的小型工具,有时却会拖家带口地引入几十个间接依赖包。依赖树越深,未来的升级冲突和安全敞口就越大。可以在安装后使用 pipdeptree 检查其依赖拓扑:
# 查看指定候选模块的依赖树深度与所含子依赖
pip install pipdeptree
pipdeptree -p <package_name>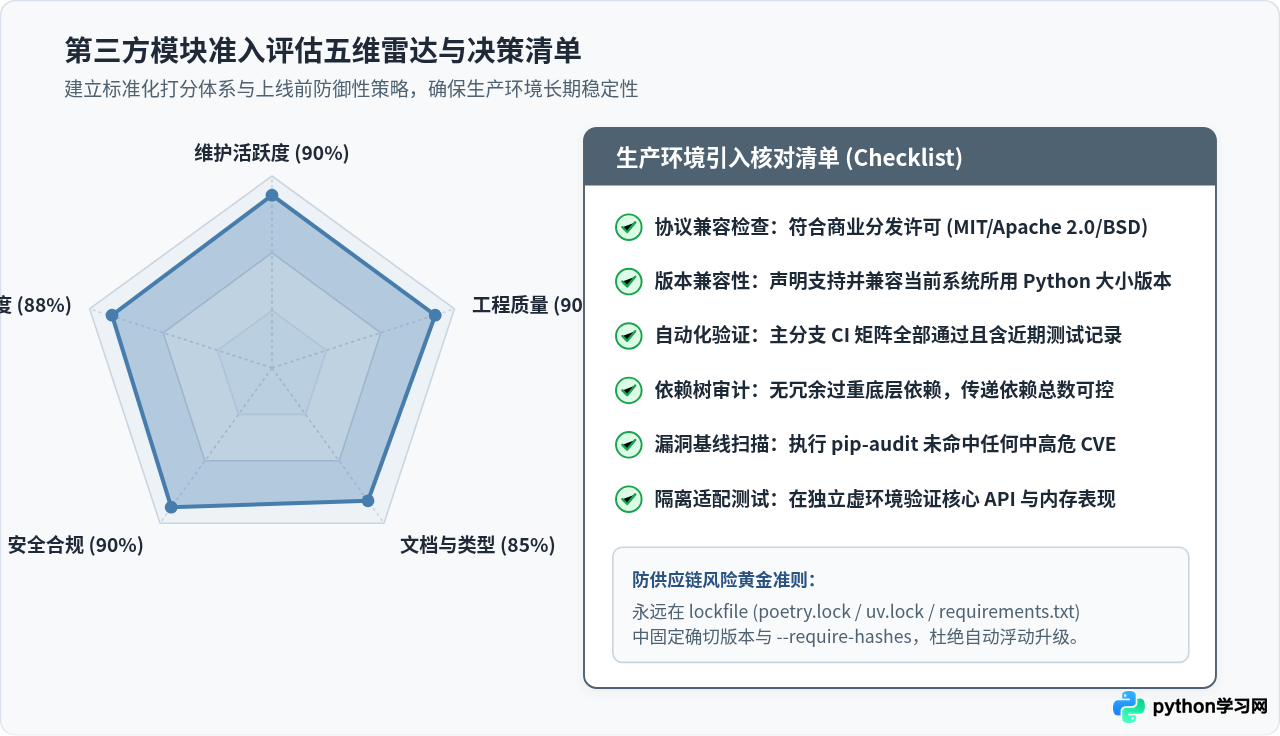
3. 生产环境依赖准入核验表
在正式合并进项目 pyproject.toml 或 requirements.txt 之前,对照下表进行最终确认:
| 评估维度 | 合格基线(推荐) | 警示或淘汰条件 | 状态 |
|---|---|---|---|
| 发布时效 | 最近 1 年内有正式版本或补丁更新 | 超过 2 年无任何发布,且无维护声明 | 必须通过 |
| Python 兼容 | 明确支持当前系统使用的主流 Python 版本 | 仅支持已 EOL 的旧版本(如 3.6 之前) | 必须通过 |
| Issue/PR 状态 | 近期有 Issue 回复,有效 PR 保持合并流程 | 海量 PR 与崩溃报告常年未理睬 | 必须通过 |
| CI 与测试 | 主分支 CI 构建全绿,有独立单元测试集 | 构建持续报错或无自动化测试 | 必须通过 |
| 安全审计 | pip-audit 扫描 0 个已知 CVE 漏洞 |
含有已公开但未修复的高危漏洞 | 一票否决 |
| 开源协议 | 标准开源协议(MIT, Apache-2.0, BSD 等) | 缺失协议或包含限制商用的私有条款 | 一票否决 |
package_name>=1.0),应在锁文件(如 poetry.lock、uv.lock 或 pip-compile 生成的文件)中固化具体版本号及其 SHA256 哈希值,确保每一次构建的环境完全确定、不受上游意外发版或供应链污染影响。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















