


Python官方下载地址在哪里?怎么识别安全下载源
详细介绍Python官方下载唯一权威地址(python.org)、各系统安装包筛选路径,以及通过域名审查、数字签名校验和SHA-256哈希比对识别安全下载源的完整方法。
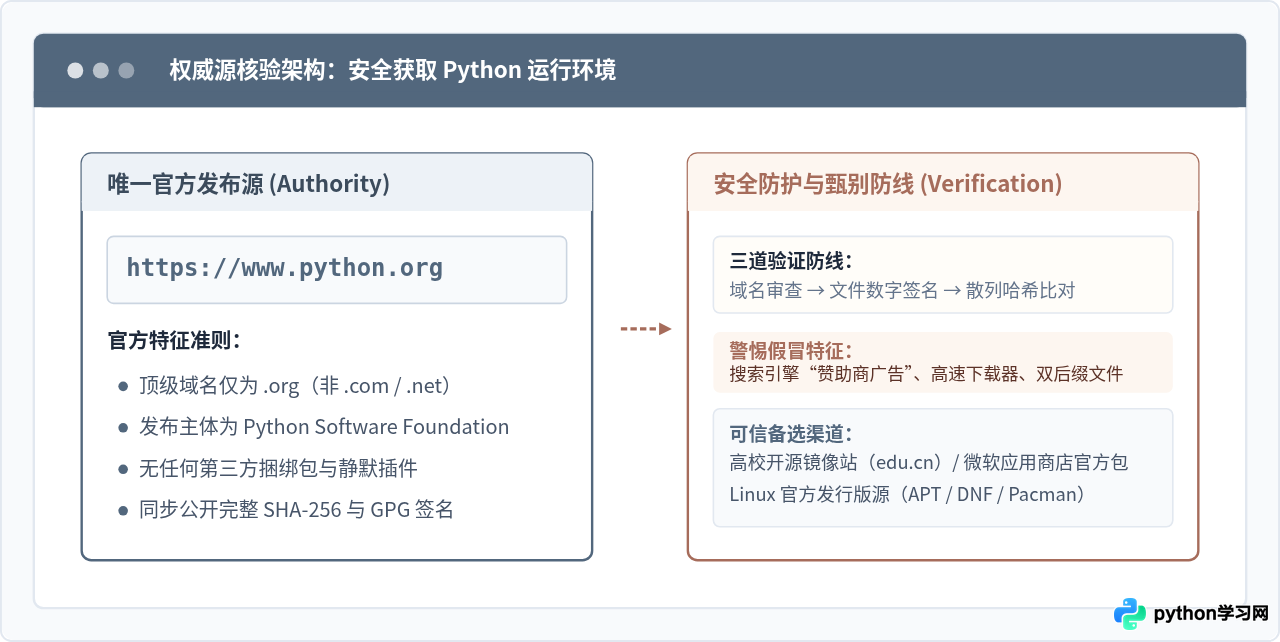
Python 官方下载的唯一权威根地址是 https://www.python.org/,其安装包分发主目录位于 https://www.python.org/downloads/。获取安全安装包的完整路径只有一条主线:认准 PSF(Python Software Foundation)所有的 .org 官方域名,拒绝点击搜索引擎首行的“广告”推广位;下载后,通过系统自带命令比对官方公布的 SHA-256 散列值,并检查安装包内置的数字签名主体。按照这一流程操作,可以从根本上杜绝下载到带有广告弹窗、木马挖矿程序或捆绑流氓软件的篡改版本。
一、Python 官方权威下载入口解析
许多读者在初次安装 Python 时,习惯直接在浏览器或搜索引擎输入框中检索“Python下载”,随后顺手点击排在最前列的链接。然而,各类商业搜索引擎通常会在搜索结果顶部展示带有“广告”或“赞助商”标识的第三方推广网站,部分第三方软件园甚至会提供名为“Python高速下载器”的包装程序。此类包装程序会在后台悄悄安装多余浏览器插件、全家桶工具甚至存在后门的组件。
为了确保下载过程的安全,必须准确识别 Python 官方维护的 Web 资产结构:
- 官方主站唯一域名:
https://www.python.org/。需要特别留意顶级域名是.org,任何形如python.com、python-download.net、python3.org.cn等域名均非官方站点。 - 下载专区直达路径:
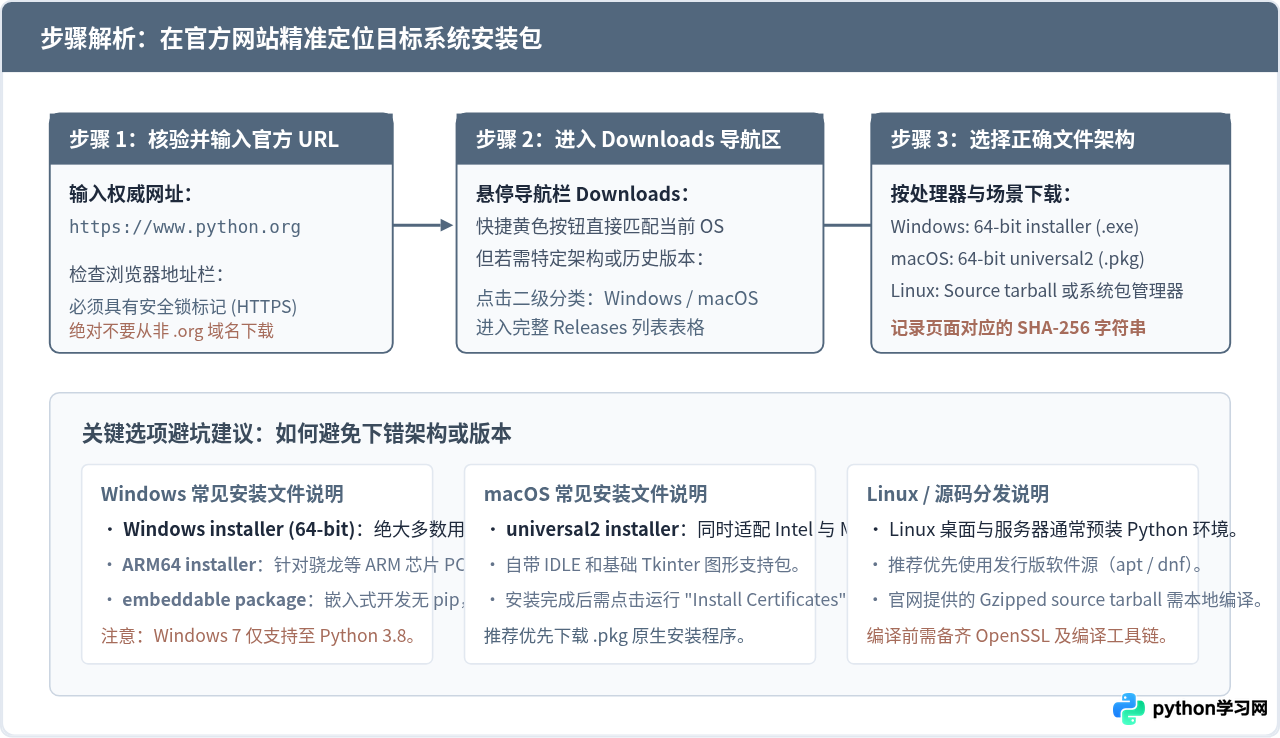
https://www.python.org/downloads/。该页面会自动根据访问者的 User-Agent 嗅探操作系统,并呈现适配当前平台的最新稳定版本下载按钮。 - 历史与详细版本归档:
https://www.python.org/downloads/windows/(Windows 专区)、https://www.python.org/downloads/macos/(macOS 专区)以及https://www.python.org/downloads/source/(源码与 Linux 分发)。
二、识别第三方陷阱与虚假下载源
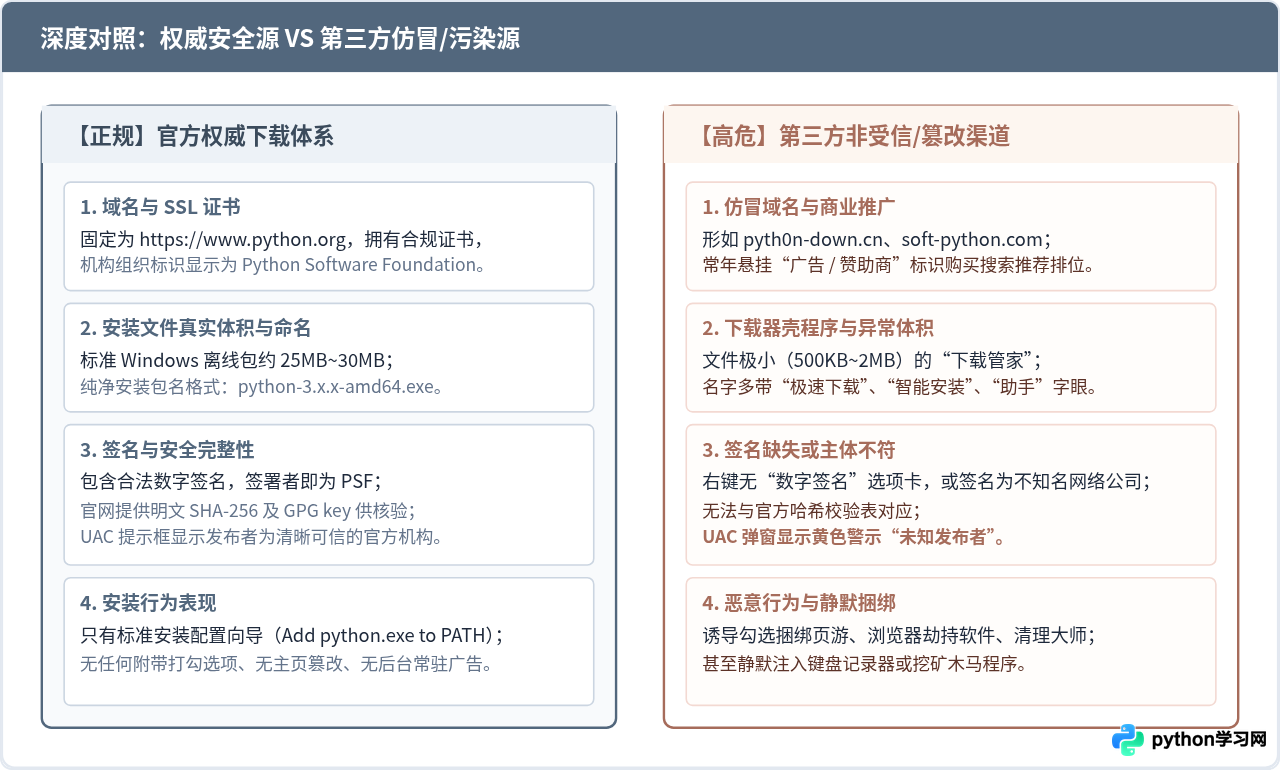
识别高风险下载源并不需要复杂的黑客知识,多数陷阱在“域名拼写”、“页面布局”和“安装程序体积”三个维度上都会露出破绽。不良分发站点的最终目标往往是将原版的开源免费软件重新打包,植入流氓推广模块或恶意代码。
读者在下载过程中,只要发现以下特征中的任意一项,就应该立即中断下载或删除已下载的文件:
- 障眼法仿冒域名(Typosquatting):攻击者常注册与官方拼写极其相似的域名,例如使用数字 0 替代字母 o、在域名前后添加
-download、-setup、-soft、或使用.cc、.top、.xyz等小众后缀。此类站点页面往往完整克隆官方样式,极具欺骗性。 - 搜索引擎“赞助商 / 广告”角标:国内与国际主流搜索引擎在商业推广链接旁都会以浅灰色小字注明“广告”或“赞助”。此类链接按点击量向广告主计费,排名与权威度没有任何因果关联。
- 二次包装的“高速下载器”:原本官方 Python 安装程序(以 Windows 64位为例)的文件大小一般在 25 MB 到 30 MB 左右。如果你点击下载后得到的只是一个几十 KB 到 2 MB 的
.exe文件,或者名字叫Python3.12_高速安装器.exe,这绝不是 Python 本身,而是第三方捆绑下载壳。 - 双重扩展名伪装:恶意脚本常利用 Windows 默认隐藏已知文件扩展名的特性,将木马命名为
python-3.12.4-amd64.exe.zip或python-installer.msi.scr,诱导用户双击执行。
三、核心实操:如何验证下载文件的安全性与完整性
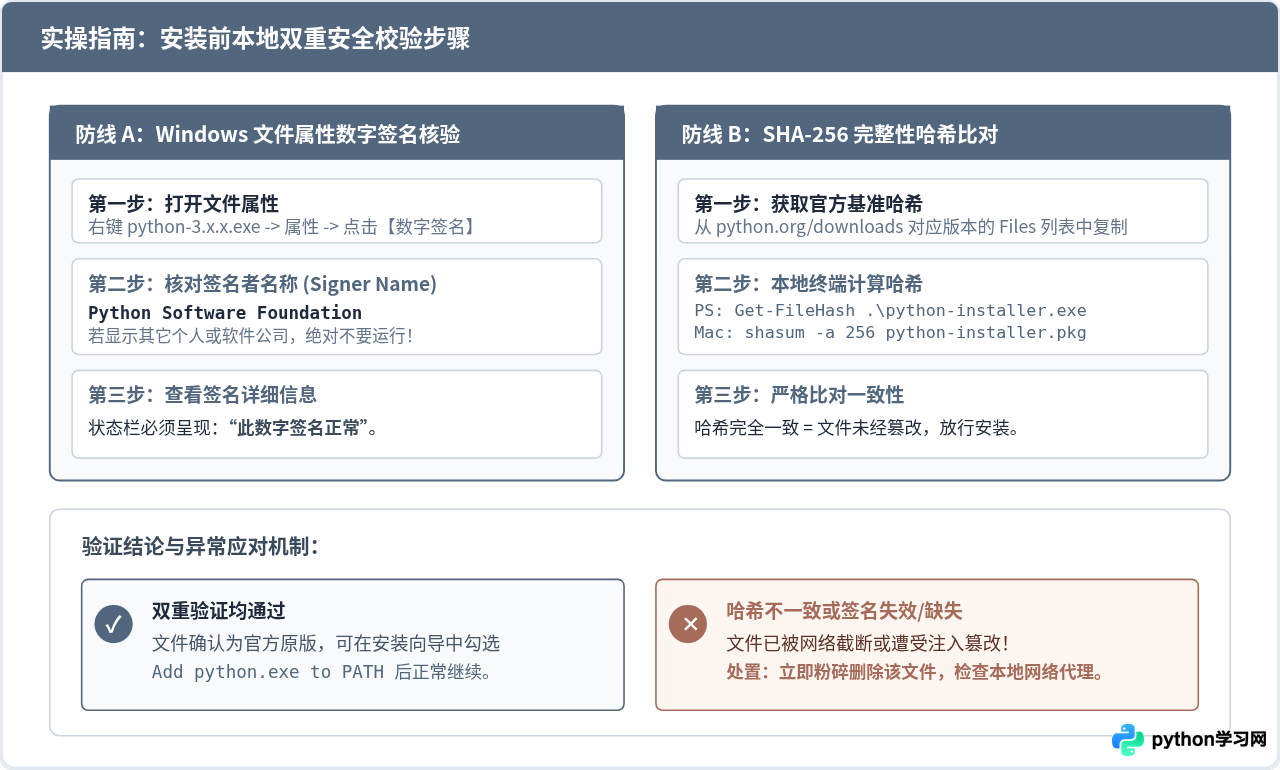
即便下载时确认了网址是 python.org,在极少数网络劫持、代理缓存投毒或中途被篡改的极端情况下,仍需对落地文件进行二次校验。业界公认最有效、最简单的两个手段是:检查二进制签名 与 比对 SHA-256 哈希值。
1. 系统级数字签名验证(最直观)
在 Windows 操作系统中,官方发布的安装程序均由 Python Software Foundation 进行了公钥密码学数字签名。操作步骤非常明确:
- 在下载好的
python-3.12.x-amd64.exe文件上点击鼠标右键,选择 属性。 - 切换至 数字签名 选项卡。如果连这个选项卡都没有,说明该文件绝对不是官方出品,应直接物理删除。
- 在签名列表中选中签名项,点击“详细信息”,查看签署人姓名是否为
Python Software Foundation,并确认显示“此数字签名正常”。
2. 命令行 SHA-256 散列比对(最严谨)
哈希校验能够证明本地文件与官方服务器上的文件在比特级别完全一致。Python 官方在每个版本的下载详情页下方都会列出所有安装包的 MD5、SHA-256 等哈希散列值。
Windows 平台操作示例(PowerShell 环境):
Get-FileHash -Path .\python-3.12.4-amd64.exe -Algorithm SHA256--------- ---- ----
SHA256 5E8F3C7A86B91410D9462A0D328C64F6D4BD1889E780E23B... C:\Users\User\Downloads\python-3.12.4-amd64.exe
macOS / Linux 平台操作示例(终端 Bash/Zsh 环境):
shasum -a 256 python-3.12.4-macos11.pkg如果本地计算出的 64 位十六进制字符串与官网版本页中对应文件的 SHA-256 完全吻合(不区分大小写),则说明该安装包在传输过程中未经任何篡改或损坏,可以安全运行。
四、第三方镜像源与可信补充获取渠道
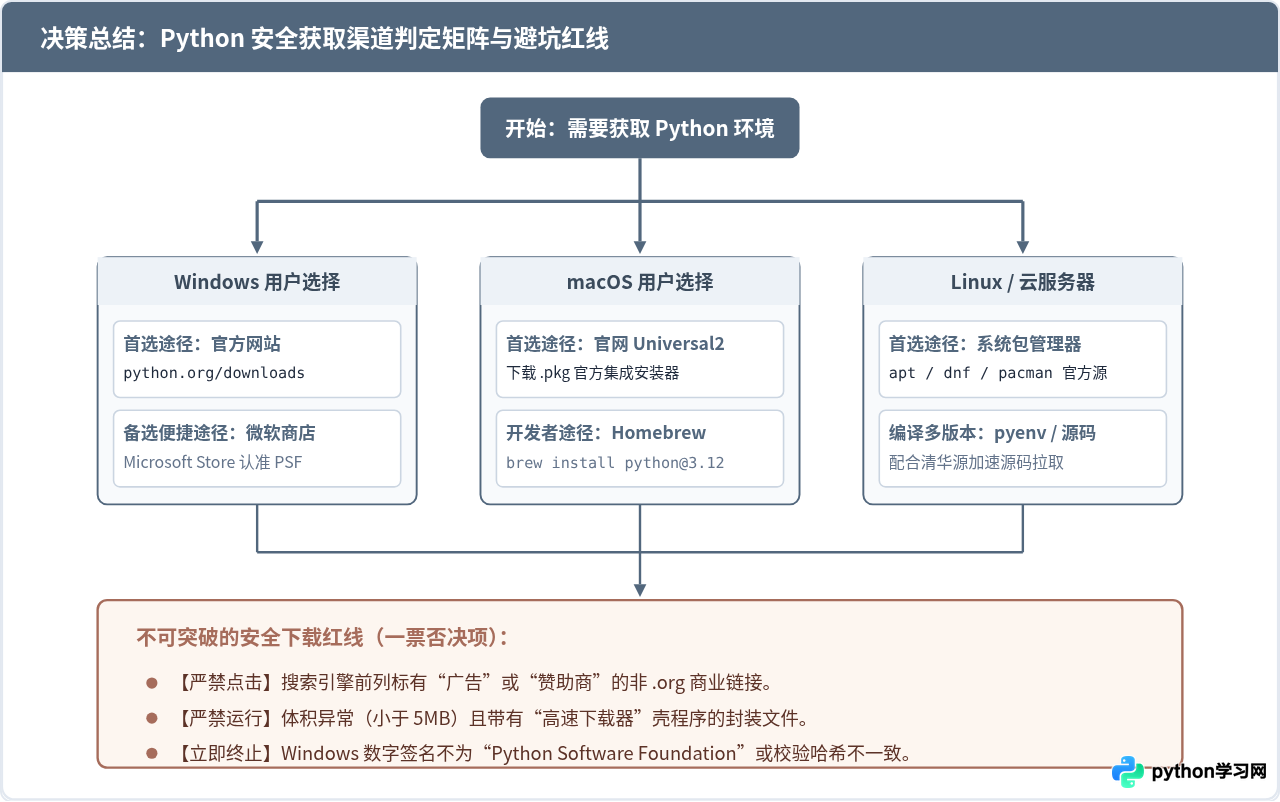
有时由于跨国网络连接波动,国内用户直接从 python.org 官方 CDN 下载速度可能较慢。很多开发者会寻找“国内镜像源”。但在此处必须明确区分:“高校/大厂开源镜像站” 与 “商业软件下载站” 具有本质区别。
| 渠道分类 | 典型代表 / 网址 | 可信级别 | 适用场景与安全说明 |
|---|---|---|---|
| 官方直分发 | python.org/downloads | 最高(基准) | 永远的第一优先级,所有新功能、安全更新第一时间在此上线。 |
| 教育网开源镜像站 | 清华大学 TUNA (mirrors.tuna.tsinghua.edu.cn) 中科大 USTC (mirrors.ustc.edu.cn) |
高度可信 | 由高校网络中心运维,只进行单向数据同步,不作二进制篡改。适合下载 Python 源码及后续配置 pip 镜像加速。 |
| 官方维护应用商店 | Microsoft Store 中的 Python | 高度可信 | 由 Python Software Foundation 亲自上架并维护。具有系统级沙盒隔离,升级静默安全,但部分深度底层系统调用受沙盒限制。 |
| Linux 官方软件源 | Ubuntu APT / Fedora DNF / Arch Pacman | 高度可信 | 由 Linux 发行版官方维护团队经过严格代码审计并用发行版私钥签名,在 Linux 上推荐通过 sudo apt install python3 获取。 |
| 第三方商业下载站 | 各类“XX软件园”、“高速下载站” | 极高风险 | 严禁使用!极大概率包含二次打包流氓下载器、诱导广告插件或挖矿脚本。 |
注意区分 Python 安装包与 pip 包管理器镜像:
国内清华源、阿里源、腾讯源最常被调用的场景是 pip install -i https://pypi.tuna.tsinghua.edu.cn/simple,用于加速第三方 Python 库(如 requests、numpy)的下载。而 Python 解释器本身的完整安装包,首选仍然是官方站点或高校开源站镜像目录中的 /python/ 归档。
五、安全落地:下载完成后的四步自查
为了让每一位开发者在安装 Python 时都能做到万无一失,可以在双击安装文件前快速执行以下四步自查清单:
- 查网址:浏览器地址栏是否明确显示为
https://www.python.org/...,传输协议是否受 SSL/TLS 证书有效保护。 - 查扩展名与大小:确认文件扩展名确实为
.exe(Windows)或.pkg(macOS),且安装包大小处于 25 MB 至 35 MB 正常区间,没有捆绑器壳程序的特征。 - 查数字签名:右键属性确认数字签名发布人为 Python Software Foundation。
- 查初次运行提示:双击安装时,UAC(用户账户控制)弹窗的背景应当是正常的蓝灰色,显示已验证的发布者;如果弹窗背景为黄色且提示“未知发布者”,务必点击取消并立即删除文件。
只要紧守 python.org 唯一主站入口,掌握文件哈希与数字签名的双重核验方法,就能从源头上完全切断供应链污染与恶意二次打包的威胁,为后续的 Python 学习与开发工作建立稳固、纯净的运行环境。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















