


Python连接远程PostgreSQL数据库超时或拒绝连接的排查步骤
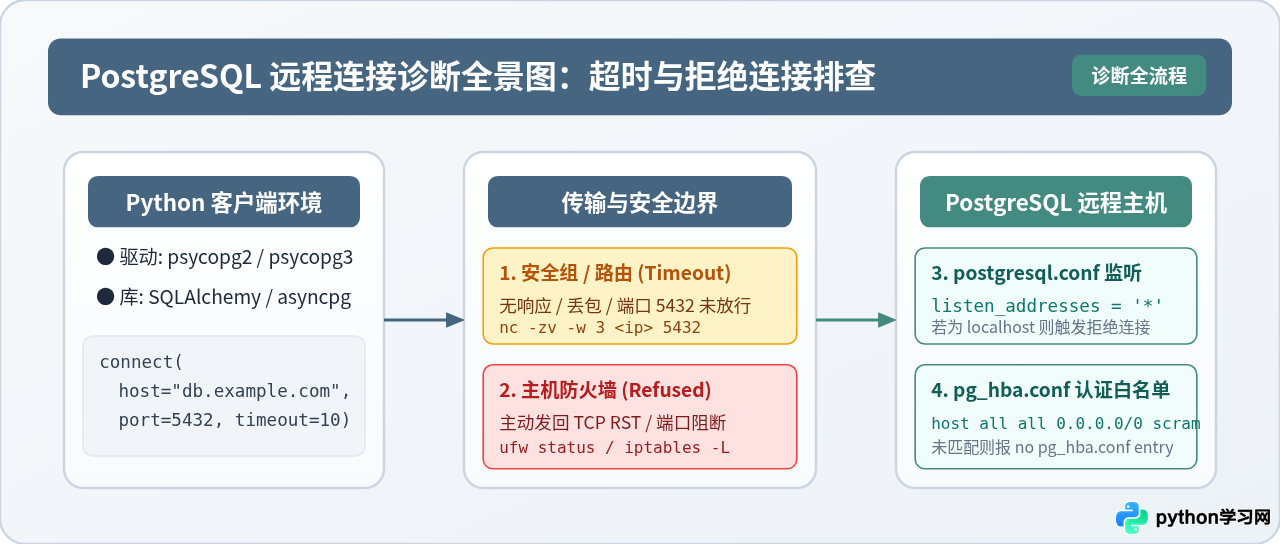
系统化排查 Python 连接远程 PostgreSQL 时的连接超时(Operation timed out)与拒绝连接(Connection refused)故障,涵盖网络探测、云安全组、listen_addresses 监听配置、pg_hba.conf 权限授权及 Python 驱动调优的全流程方案。
psycopg2、psycopg 或 asyncpg 访问远程 PostgreSQL 实例时,最常遭遇的两类阻断性异常为“连接超时(Operation timed out)”与“拒绝连接(Connection refused)”。尽管直观表现均为连接无法建立,但两者发生的技术层级截然不同:超时代表数据包在中途被安全组或网络路由直接丢弃,客户端在等待超时后主动报错;而拒绝连接则说明网络链路畅通、目标服务器成功收到了请求,但目标主机没有进程在 5432 端口监听或本地防火墙明确发回了拒绝重置(RST)报文。本文梳理覆盖“报错定界、网络与端口验证、服务监听范围调整、pg_hba 鉴权授权到客户端参数调优”的完整排查链路。
一、辨析故障表象:分清超时、拒绝与鉴权错误
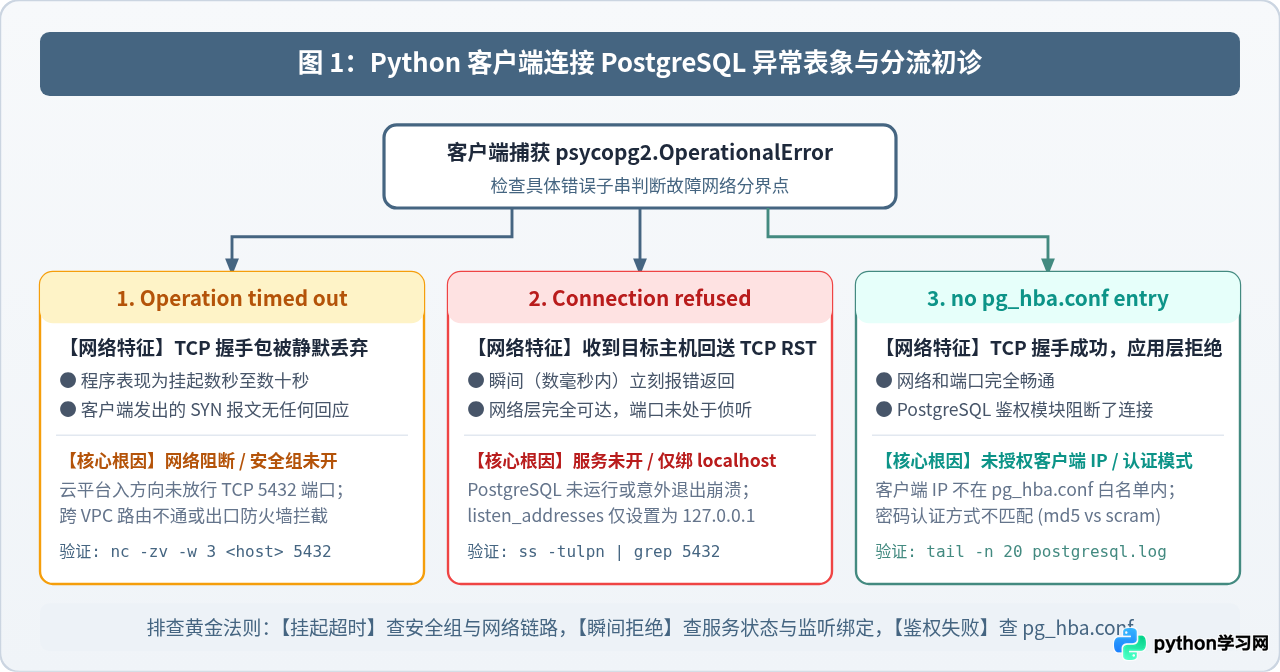
排查问题的第一步是准确提取 Python 控制台抛出的原始异常信息。绝大部分数据库驱动(如 psycopg2.OperationalError)都会在异常描述的末尾指明底层的操作系统网络错误代码(Socket Error)。依据错误子串,可以直接定位问题所处的网络层级:
1. 连接超时(Operation timed out / ETIMEDOUT / 10060)
当执行连接语句后,Python 程序并未立刻返回,而是卡顿挂起数秒甚至长达数十秒(具体取决于操作系统默认的 TCP SYN 重传超时时间,通常为 20~120 秒),随后抛出如下错误:
psycopg2.OperationalError: connection to server at "203.0.113.25", port 5432 failed: Operation timed out
Is the server running on that host and accepting TCP/IP connections?
核心技术成因:客户端向 203.0.113.25:5432 发送了 TCP SYN 握手报文,但该报文在公网传输、云平台网关或宿主机边缘被静默丢弃(DROP)。发送端未收到任何 ACK 响应,亦未收到任何拒绝响应,只能持续重传直至超时。90% 以上的原因是云厂商安全组未放行 5432 入站端口或路由不通。
2. 拒绝连接(Connection refused / ECONNREFUSED / 111 / 10061)
与超时完全相反,拒绝连接的特征是毫秒级瞬间报错返回,程序几乎没有感知到卡顿:
psycopg2.OperationalError: connection to server at "203.0.113.25", port 5432 failed: Connection refused (0x0000274D/10061)
Is the server running on that host and accepting TCP/IP connections?
核心技术成因:TCP SYN 报文已经成功抵达目标服务器操作系统内核,但目标主机的网络栈发现本地没有任何进程正在监听 TCP 5432 端口,或者系统防火墙设置了显式 REJECT 策略。内核随即向客户端回复了一个带 RST(Reset) 标志位的 TCP 报文。90% 以上的原因是PostgreSQL 服务未启动,或配置文件中的 listen_addresses 仅仅绑定了 localhost(127.0.0.1)。
3. 常见易混淆项:应用层白名单拦截(FATAL: no pg_hba.conf entry)
如果网络链路与端口监听均正常,但依然无法连接,通常会看到以 FATAL: 开头的报错:
psycopg2.OperationalError: FATAL: no pg_hba.conf entry for host "198.51.100.8", user "appuser", database "proddb", no encryption
这说明网络已打通、TCP 握手已成功完成,但被 PostgreSQL 的基于主机的访问控制层(pg_hba.conf)拦截。
二、步骤一:排查网络链路与安全组规则(定位超时)
若报错表现为连接超时,排查重点应完全放在客户端与服务端之间的网络可达性与端口放行上,切勿盲目修改服务端的内部配置。
1. 厘清 ICMP Ping 与 TCP 端口探测的差异
很多开发者排查网络时习惯在终端运行 ping <server_ip>。需要明确的是:Ping 通并不代表 PostgreSQL 端口开放。Ping 依赖 ICMP 协议,而数据库通信依赖 TCP 5432 端口。云厂商的安全组和路由器经常允许 ICMP 协议通过,却默认拦截所有未显式放行的高位 TCP 端口。反之,许多高安全等级服务器会全面禁 Ping,但 5432 端口依然可以正常工作。因此,必须使用专门的 TCP 端口探测工具。
2. 使用系统原生工具验证 5432 端口可达性
在发起连接的 Python 客户端机器上直接执行以下探测命令:
-
Linux / macOS 环境:使用
nc(netcat)探测,-z表示扫描端口而不发送数据,-v输出详细过程,-w 3设置 3 秒超时:终端命令Bash / Zshnc -zv -w 3 203.0.113.25 5432示例正常输出(端口开放):
Connection to 203.0.113.25 port 5432 [tcp/postgresql] succeeded!示例异常输出(网络阻断超时):
nc: connect to 203.0.113.25 port 5432 (tcp) timed out: Operation timed out -
Windows 环境:在 PowerShell 中使用
Test-NetConnection命令:PowerShell 命令PowerShellTest-NetConnection -ComputerName 203.0.113.25 -Port 5432若返回结果中
TcpTestSucceeded : False,说明 TCP 5432 端口在网络层不通。
3. 云平台安全组(Security Group)入方向规则配置
若 TCP 探测超时,请立刻登录云服务器控制台(如阿里云、腾讯云、AWS EC2、华为云等):
- 找到目标服务器绑定的安全组(Security Group)配置页面。
- 查看入方向规则(Inbound Rules)列表,检查是否存在协议为
TCP、端口范围为5432的放行规则。 -
若不存在,点击“添加入方向规则”:
- 授权策略:允许(Allow)
- 协议类型:TCP
- 端口范围:5432
- 授权对象(源 IP):为保证安全,强烈建议填入开发机或应用服务器的公网固定 IP 地址(例如
198.51.100.8/32),仅在临时测试排查时可填写0.0.0.0/0。
0.0.0.0/0 无限制开放 5432 端口。数据库容易遭到公网全网扫描与弱口令暴力破解,推荐结合 VPC 专线、内网对等连接(VPC Peering)或 VPN 堡垒机接入。
4. 检查服务器操作系统本地防火墙
部分 Linux 镜像自带了 ufw 或 firewalld 防火墙,可能在系统内阻止入站报文:
-
Ubuntu / Debian(ufw):
# 检查当前防火墙状态 sudo ufw status # 若防火墙处于 active 状态,添加放行规则 sudo ufw allow 5432/tcp -
CentOS / RHEL / Rocky Linux(firewalld):
# 检查放行端口
sudo firewall-cmd --list-ports

# 永久放行 5432 并重载
sudo firewall-cmd --permanent --add-port=5432/tcp
sudo firewall-cmd --reload
三、步骤二:检查服务运行状态与监听地址(定位拒绝连接)
如果客户端收到“拒绝连接(Connection refused)”,说明网络包已经抵达服务器,问题聚焦在服务器操作系统与 PostgreSQL 服务本身。
1. 确认 PostgreSQL 守护进程正在运行
登录远程服务器,执行 systemctl 命令查看服务存活状态:
sudo systemctl status postgresql示例正常运行状态输出:
● postgresql.service - PostgreSQL RDBMS
     Loaded: loaded (/lib/systemd/system/postgresql.service; enabled; vendor preset: enabled)
     Active: active (running) since Sat 2026-10-31 09:12:00 CST; 5h ago
   Main PID: 1420 (postgres)
若状态为 inactive (dead) 或 failed,说明服务未启动或已崩溃。可运行 sudo systemctl start postgresql 尝试启动,并通过 sudo journalctl -u postgresql -n 50 --no-pager 查阅启动失败原因。
2. 检查端口监听地址(最常见的高频失误)
PostgreSQL 安装后的默认安全设置仅监听本地回环地址(localhost / 127.0.0.1)。此时,本机程序通过 127.0.0.1:5432 能够正常连接,但任何外部远程主机请求该机器公网或内网 IP 时,内核找不到监听套接字,便会立即返回拒绝连接错误。
使用 ss 或 netstat 命令查看 5432 端口绑定的 Local Address:
sudo ss -tulpn | grep 5432| 命令输出中的 Local Address:Port | 监听范围说明 | 远程连接结果 |
|---|---|---|
127.0.0.1:5432 或 [::1]:5432 |
仅限本机本地回环访问 | 必定报错 Connection refused |
0.0.0.0:5432 或 *:5432 |
监听当前服务器的所有可用网络接口(IPv4) | 正常放行远程连接 |
192.168.1.10:5432 |
仅监听指定特定内网网卡 IP | 仅允许同一局域网网段访问 |
3. 修改 postgresql.conf 中的 listen_addresses 参数
若绑定地址为 127.0.0.1,需修改核心配置文件 postgresql.conf。
-
若不知道配置文件绝对路径,可在服务器端通过
psql查询:sudo -u postgres psql -c "SHOW config_file;"常见路径为
/etc/postgresql/15/main/postgresql.conf(Debian/Ubuntu)或/var/lib/pgsql/15/data/postgresql.conf(RHEL/CentOS)。 -
使用文本编辑器打开配置文件,找到
listen_addresses项:配置文件:postgresql.confConfig# 原配置(默认仅监听本机): # listen_addresses = 'localhost' # 修改为全网卡监听: listen_addresses = '*' -
重启服务生效:由于
listen_addresses属于服务器启动级参数,必须完全重启 PostgreSQL 进程方可生效:sudo systemctl restart postgresql -
再次执行
sudo ss -tulpn | grep 5432,确认输出已变更为0.0.0.0:5432。
四、步骤三:配置 pg_hba.conf 客户端白名单与认证方式
当网络连通且监听正常后,客户端即可顺利完成 TCP 三次握手。接下来,请求将进入 PostgreSQL 专有的访问控制文件 pg_hba.conf(Host-Based Authentication)。若无对应规则,连接将报 FATAL: no pg_hba.conf entry。
1. pg_hba.conf 语法规则与匹配逻辑
pg_hba.conf 的每条规则由以下字段构成:
# TYPE  DATABASE        USER            ADDRESS                 METHOD
host all all 198.51.100.8/32 scram-sha-256- TYPE:
host表示通过 TCP/IP 网络连接(包括普通 TCP 与 SSL 握手连接);hostssl表示强制要求客户端启用 SSL 加密。 - DATABASE:允许连接的数据库名称,如
mydb,或使用all代表全部数据库。 - USER:允许连接的数据库用户名,如
appuser,或all代表所有用户。 - ADDRESS:客户端来源 IP 地址与子网掩码(CIDR 格式)。单个公网 IP 必须加
/32(如198.51.100.8/32),整个局域网可用192.168.1.0/24,任意 IP 可设为0.0.0.0/0。 - METHOD:认证加密方式。现代 PostgreSQL(v10 及以上)推荐使用安全性极高的
scram-sha-256,旧系统常见为md5。
pg_hba.conf 时,会从上到下逐行扫描,一旦命中第一条符合条件的规则即停止向下查找。因此,具体的专用规则应置于通用全局规则之上。
2. 修改与重载 pg_hba.conf 配置
找到 pg_hba.conf 文件(通常与 postgresql.conf 同目录),在文件末尾追加授权规则:
# 允许指定客户端公网 IP 使用密码连接全部数据库
host    all             all             198.51.100.8/32         scram-sha-256

# 若处于专用 VPC 私有子网内部,放行整个私网网段
host    all             all             10.0.1.0/24             scram-sha-256
无需重启服务:修改 pg_hba.conf 仅需重载配置,正在运行的业务连接不会中断:
sudo systemctl reload postgresql
# 或者进入数据库通过 SQL 重载:
# psql -U postgres -c "SELECT pg_reload_conf();"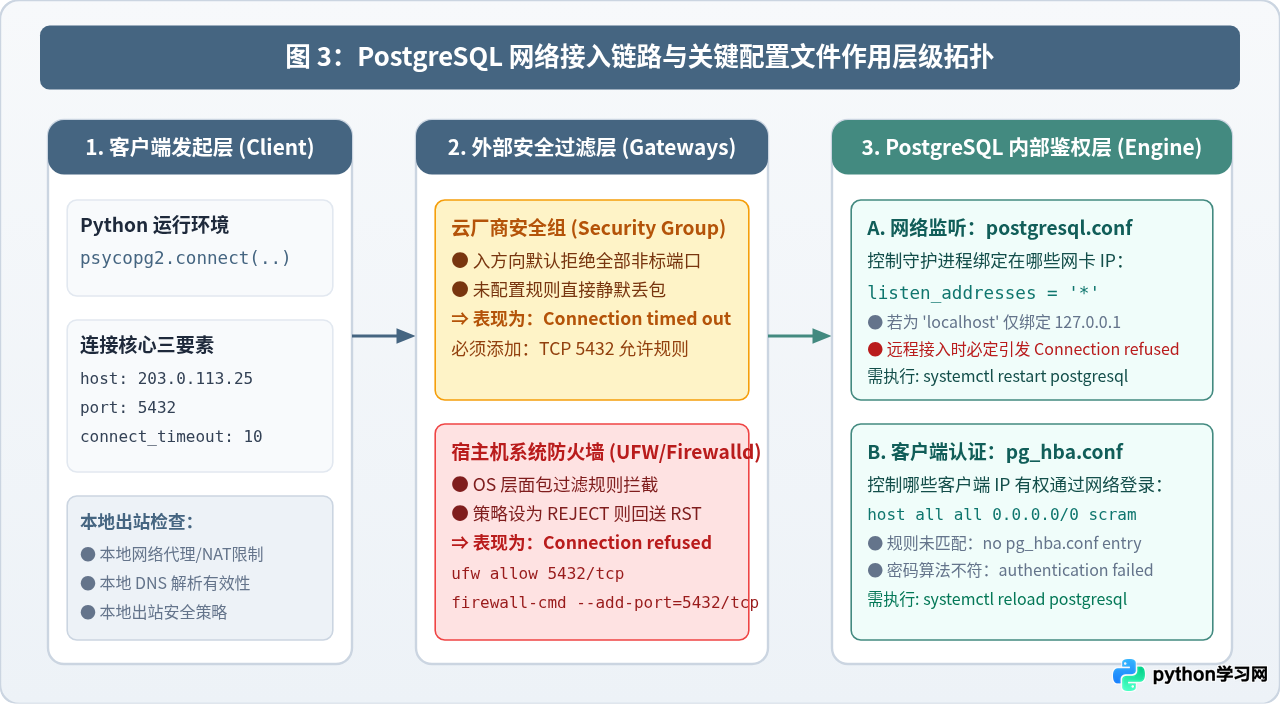
五、步骤四:核对 Python 客户端驱动配置与连接参数
服务端配置无误后,客户端的代码实现细节也会影响远程连接的稳定性与调试效率。
1. 显式设置连接超时参数(connect_timeout)
在默认情况下,如果远程服务器突然离线或网络路由出现黑洞,底层 socket 握手可能会挂起长达数十秒甚至数分钟,导致整个 Python 服务进程资源耗尽。
在调用 psycopg2.connect() 时,务必通过 connect_timeout 显式指定最大等待秒数:
# 推荐设置 5~10 秒超时,快速失败并触发重试机制
conn = psycopg2.connect(
    host="203.0.113.25",
    port=5432,
    dbname="proddb",
    user="appuser",
    password="my_password",
    connect_timeout=10
)
2. 正确处理 SSL 传输加密协商(sslmode)
在阿里云 RDS、AWS Aurora / RDS 或严格加固的私有实例中,服务端常常开启了强制 SSL(hostssl)。如果 Python 客户端未协商 SSL,会抛出 FATAL: no pg_hba.conf entry ... no encryption 异常。
可通过 sslmode 参数控制握手行为:
sslmode='prefer'(默认):先尝试 SSL 加密连接,若服务端不支持则降级为非加密。sslmode='require':强制要求服务端提供 SSL 连接,保证公网传输通信密文传输。sslmode='disable':显式关闭 SSL。
3. 标准诊断与自检测试脚本
编写独立的测试脚本执行最小化连接验证,以便在业务代码之外排查驱动环境问题:
import sys
import time
import psycopg2
from psycopg2 import OperationalError

DB_CONFIG = {
    "host": "203.0.113.25",
    "port": 5432,
    "dbname": "proddb",
    "user": "appuser",
    "password": "your_secure_password",
    "connect_timeout": 5,      # 显式限制超时为 5 秒
    "sslmode": "prefer"        # 优先协商加密
}

def check_connection():
    print(f"[*] 正在尝试连接至目标数据库 {DB_CONFIG['host']}:{DB_CONFIG['port']} ...")
    start_time = time.time()
    try:
        conn = psycopg2.connect(**DB_CONFIG)
        elapsed = time.time() - start_time
        print(f"[+] TCP 三次握手及身份验证成功!耗时: {elapsed:.3f} 秒")

        with conn.cursor() as cur:
            cur.execute("SELECT version();")
            pg_version = cur.fetchone()[0]
            print(f"[+] 远端数据库引擎版本: {pg_version}")

        conn.close()
        print("[+] 连接已正常关闭,验证通过。")
        return True

    except OperationalError as err:
        elapsed = time.time() - start_time
        err_msg = str(err).strip()
        print(f"[-] 连接失败(耗时: {elapsed:.3f} 秒)!错误详细信息如下:
{err_msg}")

        if "timeout" in err_msg.lower():
            print("
[诊断建议] 检测到【超时】:请首选检查云安全组是否放行 5432 端口入站,以及本地网络出站防火墙。")
        elif "refused" in err_msg.lower():
            print("
[诊断建议] 检测到【拒绝连接】:请确认远端 PostgreSQL 是否正在运行,并检查 postgresql.conf 中 listen_addresses 是否为 '*'。")
        elif "no pg_hba.conf entry" in err_msg.lower():
            print("
[诊断建议] 检测到【白名单拦截】:请登录服务器检查 pg_hba.conf,确认已添加客户端 IP 的 host 访问规则。")
        elif "password authentication failed" in err_msg.lower():
            print("
[诊断建议] 检测到【密码认证失败】:请核对用户名、密码或 scram-sha-256 加密算法配置。")
        return False

if __name__ == "__main__":
    success = check_connection()
    sys.exit(0 if success else 1)
示例运行成功输出:
[*] 正在尝试连接至目标数据库 203.0.113.25:5432 ...
[+] TCP 三次握手及身份验证成功!耗时: 0.048 秒
[+] 远端数据库引擎版本: PostgreSQL 15.4 on x86_64-pc-linux-gnu, compiled by gcc
[+] 连接已正常关闭,验证通过。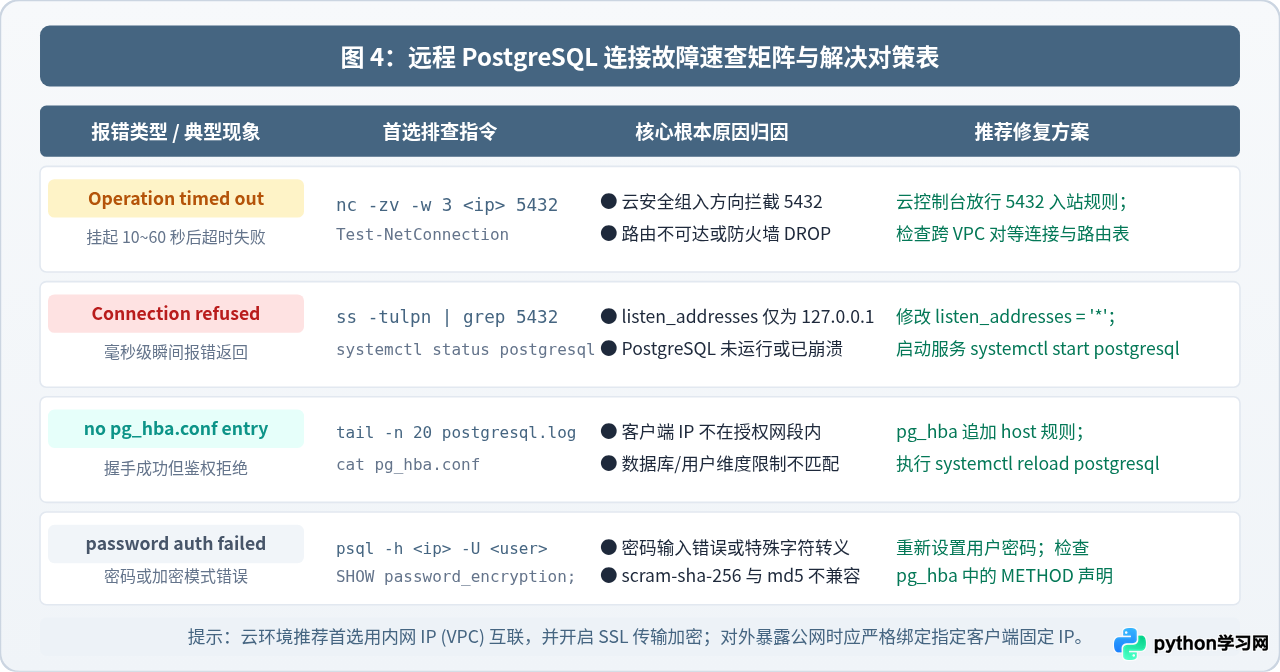
六、排查总结与快速自检清单
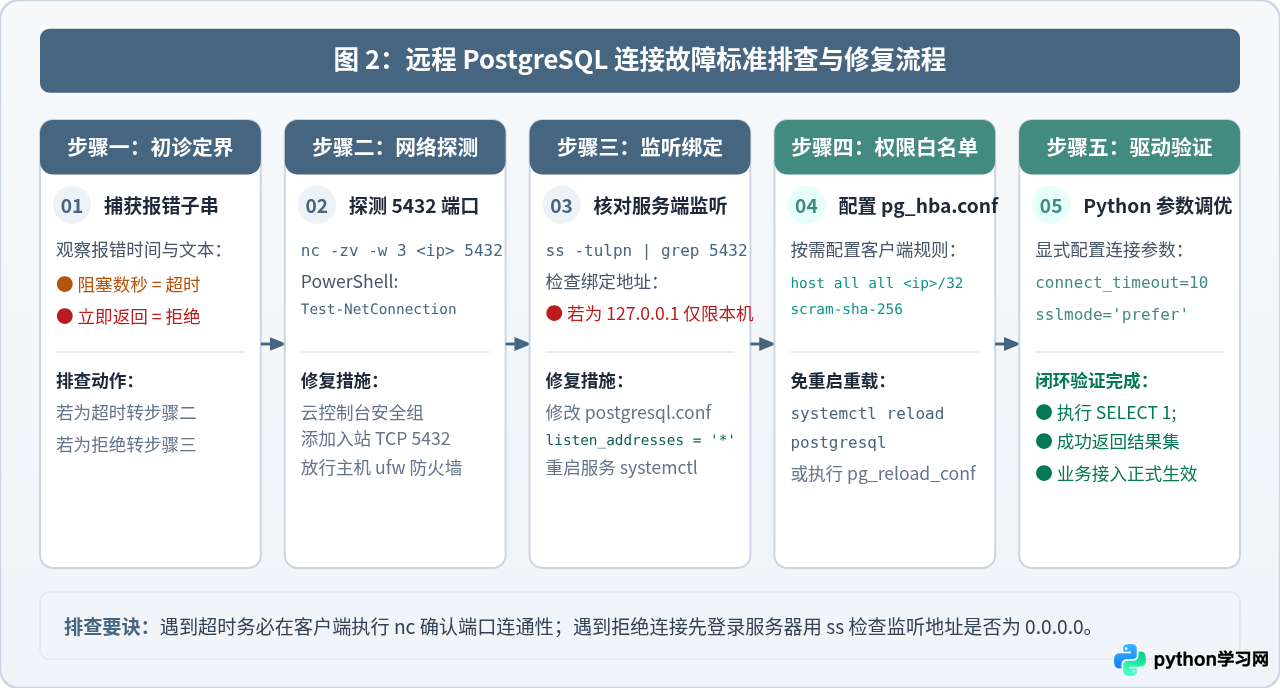
当遇到 Python 连接远程 PostgreSQL 失败时,按照自外而内、从底层网络到上层应用的排查顺序,可以精准定位问题:
- 判定错误性质:卡顿超时查看安全组与公网路由;瞬时拒绝连接查看服务端监听端口。
-
客户端执行端口扫描:使用
nc -zv -w 3 <ip> 5432确认网络链路无阻断。 -
服务端核查服务与套接字:使用
systemctl status postgresql确认进程存活,用ss -tulpn | grep 5432确保绑定地址为0.0.0.0:5432而非127.0.0.1:5432。 -
配置并重载权限策略:在
pg_hba.conf中核验来源 IP、授权数据库及用户规则,使用systemctl reload postgresql快速生效。 -
客户端连接代码健壮化:务必在生产代码中显式配置
connect_timeout,防止突发网络抖动导致应用线程大面积死锁挂起。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















