


Python自动化库安装失败?常见依赖冲突与解决方法
针对Python自动化库(Selenium、Playwright、Appium等)安装时常见的依赖冲突、解析器回溯和版本互斥问题,本文提供从报错识别、根因分析、依赖树排查到虚拟环境隔离与版本对齐的完整解决指南。
ResolutionImpossible 异常。解决这一问题的根本路径,在于准确定位引发互斥的直接与间接父级依赖,退出全局混装模式,并在干净的虚拟环境中使用版本交集约束或锁定工具对齐依赖版本。
一、依赖冲突的典型报错特征与表象识别
当使用 pip install 安装自动化工具包或执行 pip install -r requirements.txt 时,依赖冲突主要体现为三种具有明确规律的终端表象。正确识别这些表象,是迅速缩小排查范围的前提。
1. 解析器回溯风暴与 ResolutionImpossible
自 pip 20.3 引入新型依赖解析器之后,当环境中请求的两个或多个库对同一个底层支撑包提出了无法同时满足的版本约束时,pip 不会立即放弃,而是启动回溯算法(Backtracking),尝试逐一下载并解包该库的历史版本,试图找到一种满足全部约束的组合。这一过程往往会导致终端陷入几分钟甚至数十分钟的连续下载循环,最终打印出解析失败错误。
示例命令:同时安装两个对底层通信包有不同约束的自动化组件python -m pip install selenium==4.16.0 "appium-python-client<2.0.0"INFO: pip is looking at multiple versions of urllib3 to determine which version is compatible with other requirements.
INFO: pip is looking at multiple versions of selenium to determine which version is compatible with other requirements.
ERROR: Cannot install -r requirements.txt (line 1) and -r requirements.txt (line 2) because these package versions have conflicting dependencies.
The conflict is caused by:
selenium 4.16.0 depends on urllib3[socks]>=1.26,<3
appium-python-client 1.3.0 depends on urllib3<1.27,>=1.21.1
To fix this you could try to:
1. loosen the range of package versions you've specified
2. remove package versions to allow pip attempt to solve the dependency conflict
ERROR: ResolutionImpossible: for help visit https://pip.pypa.io/en/latest/topics/dependency-resolution/#dealing-with-dependency-conflicts2. 隐式破坏性安装与运行时 ImportError
在较旧版本的 pip 或使用了某些绕过参数的环境中,安装过程表面上提示了 Successfully installed,但在执行自动化脚本时却立即崩溃。最常见的场景是模块被后来安装的包降级或替换,导致前置包所需的函数或类不复存在,抛出 ImportError: cannot import name ... from 'urllib3' 或 AttributeError: module 'selenium.webdriver' has no attribute 'Chrome'。
3. 底层二进制 Wheel 缺失导致的编译中断
诸如 cryptography、cffi、lxml 等为自动化工具提供协议加密和 DOM 快速解析能力的底层库,通常包含 C 语言扩展。如果当前的 Python 大版本过新、或者操作系统架构缺乏官方预编译的 Wheel 文件,pip 将被迫从源码构建,在缺乏本地 C 编译器(如 Visual C++ Build Tools 或 gcc)时报错中止。
二、冲突根源:自动化生态中的“钻石依赖”与命名空间单一性
为什么自动化测试项目比普通的脚本更容易发生依赖冲突?这由 Python 的模块导入机制与现代自动化库的技术栈结构共同决定。
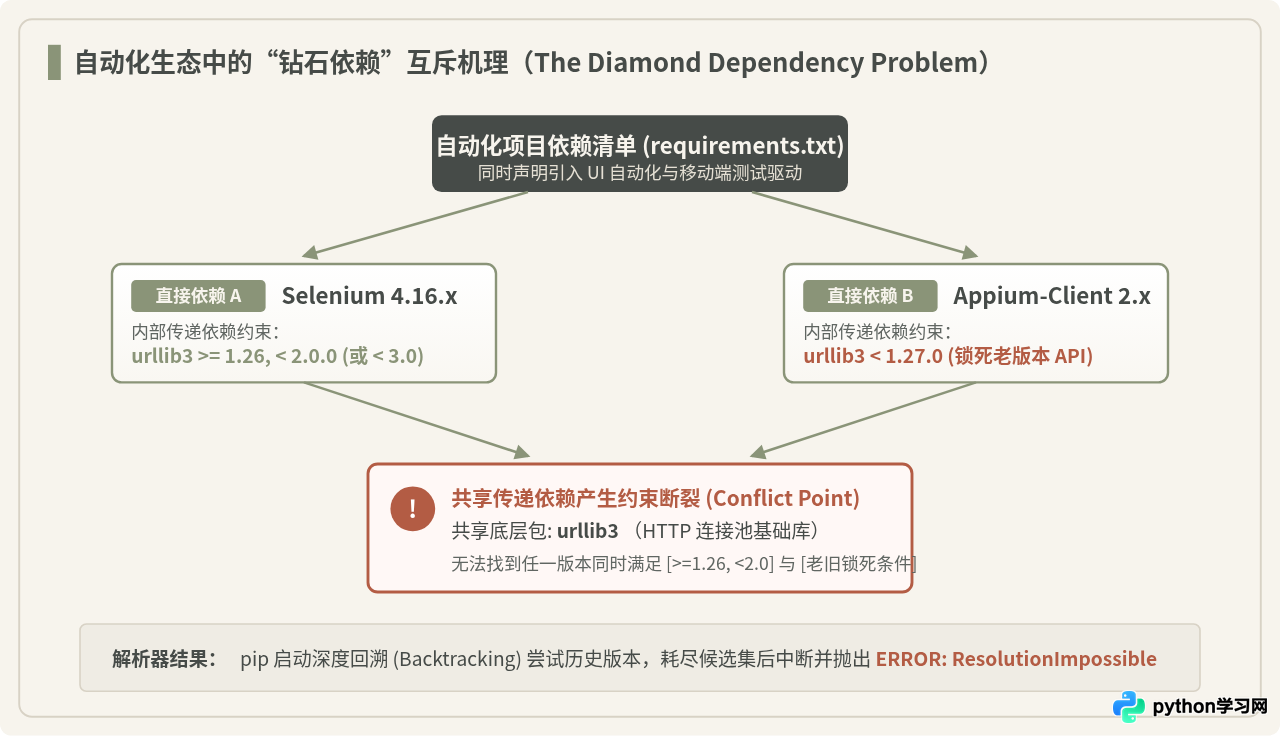
Python 解释器在单一环境中仅拥有一个平铺的 site-packages 目录。在该目录中,同名模块只能存在一个物理版本。如果项目 A 需要模块 C 的 1.0 版本,而项目 B 需要模块 C 的 2.0 版本,它们绝无法在同一个 Python 环境的内存空间中并存。
在自动化测试工程中,顶层框架(如 Web 驱动、移动端驱动、接口请求工具、测试报告生成器)几乎都是建立在同一套基础通用库之上的:
- HTTP 通信基础:
requests、urllib3、certifi、idna - 异步与并发驱动:
trio、anyio、greenlet - 类型定义与数据验证:
pydantic、typing-extensions - 结构化解析与加密:
lxml、cryptography
这种结构构成了软件工程中经典的钻石依赖问题(The Diamond Dependency Problem)。如下方图示所示,当两个业务所需的高层自动化库分别锁定了同一个底层库的不同版本区间,且这两个区间不存在交集时,冲突便不可逆地爆发。
三、常见做法的合理性与边界辨析
在排查此类问题时,社区和网络讨论中经常出现一些看似能“一键解决”的做法。理解这些说法在什么条件下成立、存在哪些副作用,有助于避免环境被进一步破坏。
看似合理的原因:执行 pip install --no-deps [包名] 会命令 pip 完全忽略元数据中的依赖声明,强行把当前包解包到当前环境,终端不再进行依赖解析,因此绝不会出现 ResolutionImpossible 报错,命令行能顺利返回成功码。
需要修正的地方:依赖关系并不会因为忽略检查而凭空消失。自动化库之所以声明依赖,是因为其代码内部直接调用了底层库的特定接口。使用 --no-deps 会导致未安装的依赖缺失;而 --force-reinstall 则会强制覆盖已有包,破坏其他库的运行环境。这种做法只是把安装阶段明确抛出的错误,推迟并伪装成了运行阶段难以追踪的 AttributeError、ImportError 或逻辑异常。
适用边界:仅当开发者明确知道某个依赖已经在环境中以别的方式满足(例如本地软链接测试),或者正在针对单一纯 Python 模块进行局部打补丁时才可临时使用,切勿用于复合型自动化项目的日常维护。
看似合理的原因:新发布的 Python 版本在性能、语法特性和安全性上持续改进,通常让初学者认为“安装最新版本总是最优解”。
需要修正的地方:自动化生态链条长、底层 C 扩展多。当 Python 发布一个全新大版本(例如 3.13 首发期)时,诸如 greenlet(Playwright 等使用的底层并发库)、lxml、cryptography 等上游维护者需要数周至数月时间才能完成适配并在 PyPI 上发布各平台的预编译 Wheel。在预编译包就绪前使用极新版本的 Python,会导致安装时反复触发源码编译失败。
适用建议:自动化工程应当遵循“成熟稳定原则”,优先选择已正式发布半年以上、主流轮子生态完全就绪的次新版本(如当前的 Python 3.10 至 3.12 稳定小版本)。
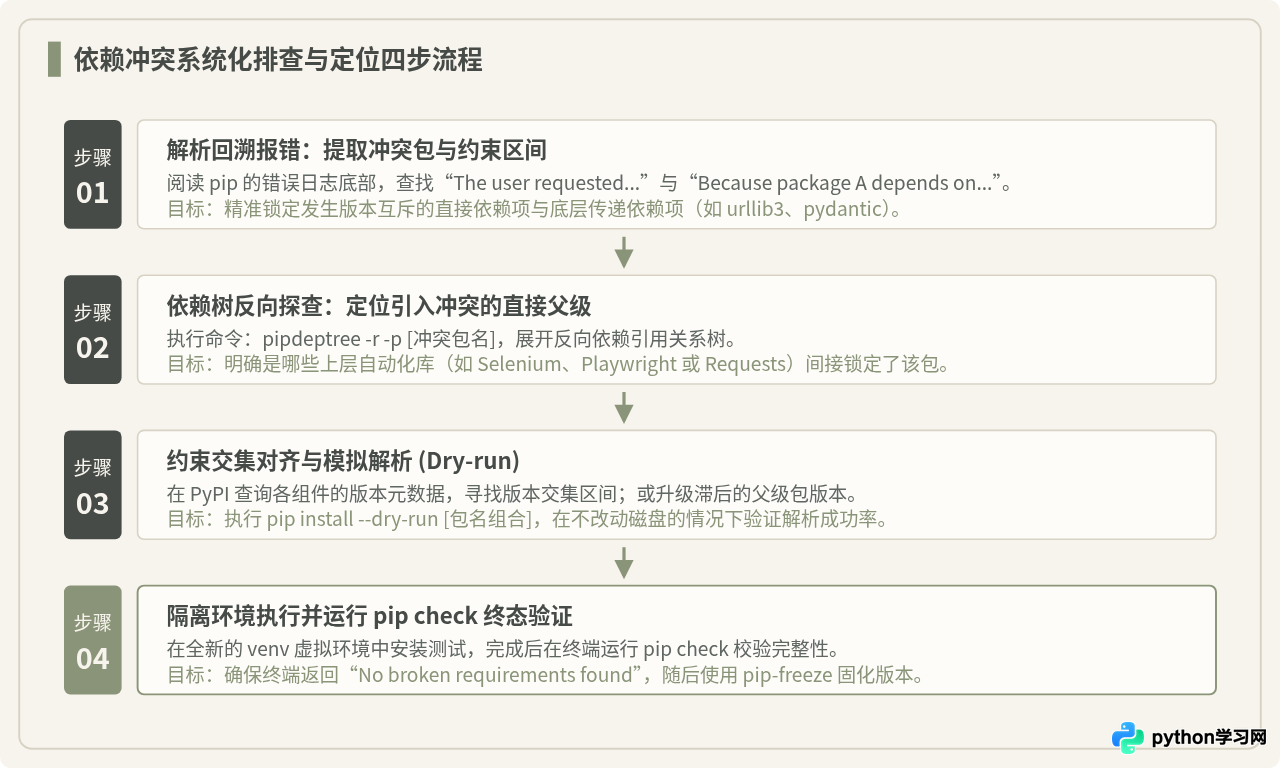
四、系统化排查:四步定位冲突交点
面对复杂的依赖报错,按照由表及里、逐级收敛的流程进行排查,能够迅速找到产生冲突的核心节点。
第 1 步:解析报错文本,提取互斥三要素
不要被终端长达数百行的日志干扰,直接翻到 pip 报错的最末端,提取三个关键信息:
- 受损的共享包名:例如
urllib3。 - 冲突的来源项 A 及其约束:例如
selenium 4.16.0 depends on urllib3>=1.26,<3。 - 冲突的来源项 B 及其约束:例如
requests 2.22.0 depends on urllib3!=1.25.0,<1.26,>=1.21.1。
第 2 步:使用 pipdeptree 展开反向依赖引用树
很多时候,引发冲突的包并不是你在 requirements.txt 里手写的顶层包,而是某个上层工具间接引用的。为了搞清楚究竟是哪两个顶层工具引入了这个共享包,推荐在当前环境中安装轻量级检查工具 pipdeptree。
python -m pip install pipdeptree
pipdeptree -r -p urllib3urllib3==1.26.18
├── requests==2.28.2 [requires: urllib3>=1.21.1,<1.27]
│ └── playwright==1.40.0 [requires: requests>=2.26]
└── selenium==4.16.0 [requires: urllib3[socks]>=1.26,<3]
通过该输出,可以清晰地看出 urllib3 是由 requests(经由 playwright 引入)与 selenium 共同要求的。此时便可一目了然地得出结论:两者的版本交集区间为 >=1.26, <1.27。
第 3 步:使用 --dry-run 模拟解析,验证交集有效性
在不改动当前本地环境文件的前提下,可以利用 pip 提供的 --dry-run 选项快速验证版本调和方案。
python -m pip install --dry-run "selenium==4.16.0" "requests>=2.28.0" "urllib3>=1.26.0,<1.27.0"
如果终端打印出 Would install ... 并正常退出,说明所选的版本区间在 PyPI 上存在合法解,可以正式写入工程配置。
第 4 步:环境终态校验
在完成实际安装后,执行官方内置的依赖检查命令:
python -m pip check
如果输出 No broken requirements found.,则证明当前环境的所有直接与间接依赖拓扑均完全自洽。
五、切实可行的解决方案与版本对齐实践
针对排查出的依赖互斥,根据项目生命周期的不同阶段,可以采用从环境隔离到依赖锁定的系统化治理策略。
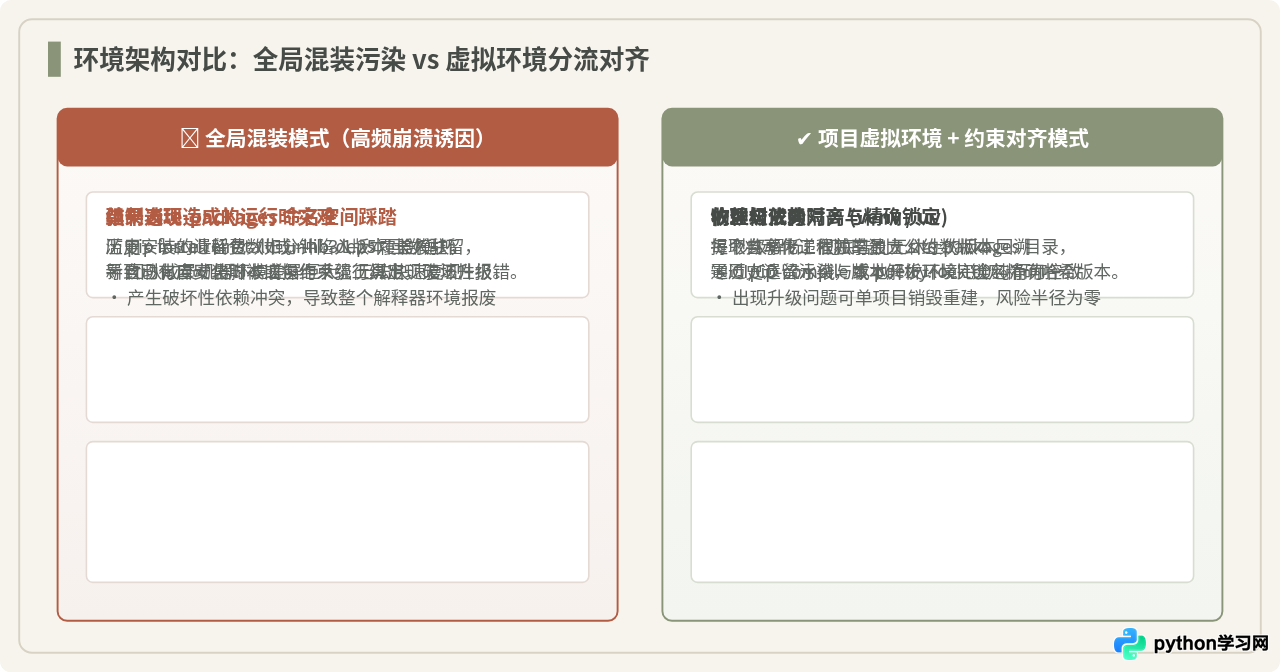
方案 1:建立全新虚拟环境,消除全局污染
绝大多数依赖冲突之所以在安装时难以自拔,是因为开发者的 Python 全局 site-packages 中堆积了数月乃至数年间各种项目残留的陈旧包。解决依赖冲突最快、最彻底的动作就是创建纯净虚拟环境。
# 1. 切换至自动化项目根目录
# 2. 创建名为 .venv 的独立虚拟环境
python3 -m venv .venv

# 3. 激活虚拟环境
# macOS / Linux 平台:
source .venv/bin/activate
# Windows 平台:
# .venv\Scriptsctivate

# 4. 升级该隔离环境内部的 pip 至最新稳定版本
python -m pip install --upgrade pip
方案 2:采用弹性悲观约束(Pessimistic Pinning)协调依赖
在编写自动化项目的依赖声明文件时,过于宽泛的约束(如完全不写版本号)容易在未来某个库发布不兼容大版本时突然瘫痪;而过度严格的锁死(如每一项都写死 ==1.2.3)则会使不同库之间完全丧失调和余地。
在 requirements.txt 中,对于直接业务库采用大版本锁闭、次版本放宽的悲观约束操作符(如 ~= 或组合范围约束):
# Web 与多端自动化核心组件
selenium>=4.15.0,<5.0.0
playwright>=1.40.0,<2.0.0
pytest>=7.4.0,<9.0.0

# 明确调和共享传递依赖交集,防止子依赖漂移
urllib3>=1.26.18,<2.0.0
pydantic>=2.0.0,<3.0.0
方案 3:使用 pip-tools 构建确定性锁定文件
对于多人协作或需要部署在 CI/CD 流水线上的自动化测试工程,推荐引入 pip-tools。它将“开发者的意图输入”与“机器执行的精确锁定”拆分为两个文件。
- 创建
requirements.in,仅书写顶层业务库需求(例如selenium、pytest)。 - 运行编译器自动求解全量依赖树,生成包含精确哈希与依赖溯源注释的
requirements.txt:
python -m pip install pip-tools
pip-compile requirements.in --output-file=requirements.txt
生成的 requirements.txt 会在每个包下方详细注明 # via selenium 或 # via requests。当未来需要更新时,只需运行 pip-compile --upgrade 重新求解即可。
六、长效维护:依赖健康验证与预防清单
为了避免在后续项目迭代中反复陷入依赖冲突,建议团队在工程规范中落实分层防护机制。
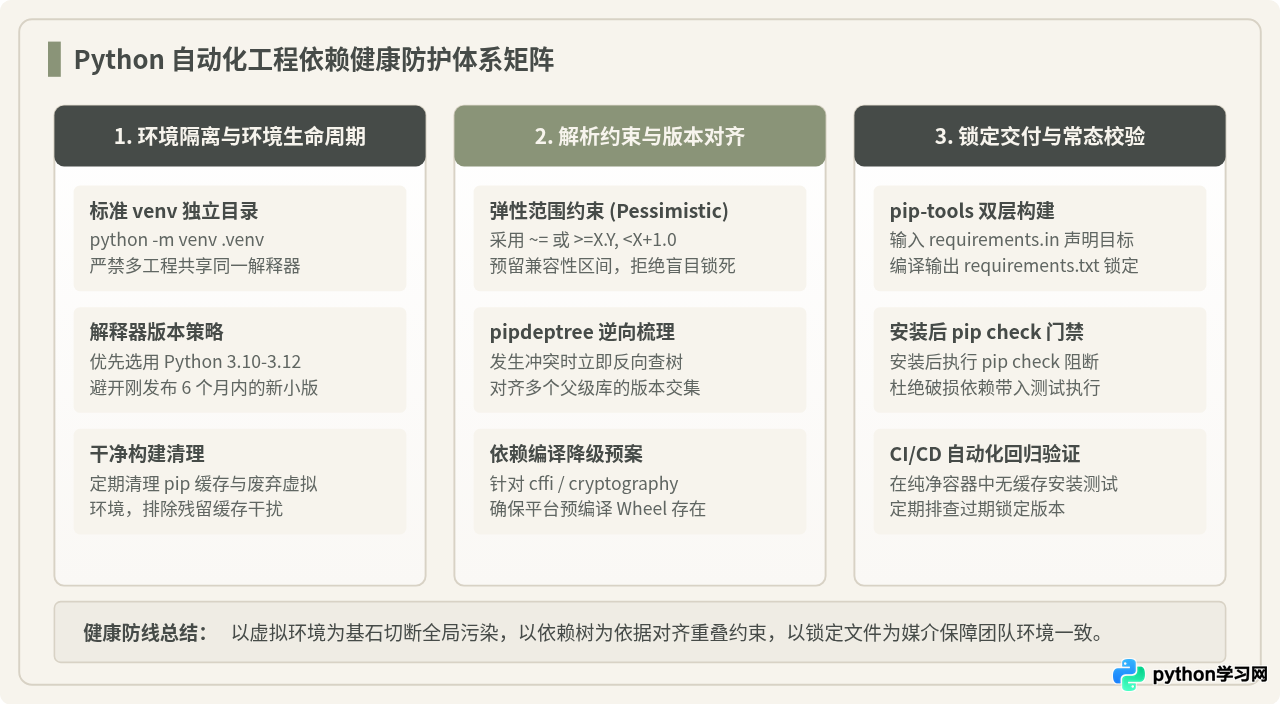
| 防护维度 | 核心规范与措施 | 预期防护效果 |
|---|---|---|
| 环境隔离 | 每个自动化工程强制拥有独立的 .venv,严禁全局 sudo pip 或直接混装。 |
杜绝不同自动化框架间以及系统工具与测试套件间的污染。 |
| 版本选型 | 选用成熟稳定的次新 Python 运行时(如 3.10 ~ 3.12),不抢跑未经生态检验的首发版本。 | 确保底层加密(cryptography)与浏览器驱动(greenlet/cffi)拥有现成预编译 Wheel。 |
| 构建交付 | 代码仓库仅提交 requirements.in 与锁定的 requirements.txt。 |
确保本地调试、测试机运行与 CI/CD 容器构建中的依赖字节级一致。 |
| 持续监控 | 在测试流水线的预备步骤中加入 pip check 与依赖导入冒烟校验。 |
在自动化脚本执行前发现并拦截任何意外破坏或版本缺失。 |
常见边缘疑问提醒
-
镜像源缓存延迟导致的版本找不到:国内镜像源(如清华源、阿里源)通常每隔数小时与 PyPI 官方同步。当上游刚刚发布了修复冲突的新补丁版本时,如果本地镜像源尚未同步完成,可以通过参数临时指定官方源检查:
pip install [包名] -i https://pypi.org/simple。 -
pip 本地缓存损坏的处理:如果在解决冲突过程中多次中断或断网,导致 wheel 文件残缺,可以使用
pip cache purge清理本地缓存目录,重新发起网络请求。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















