


除了官方客户端,还有哪些稳定的Linux第三方QQ开源项目推荐?
深入解析当前Linux平台可用的第三方QQ开源项目,梳理协议网关、插件增强与容器兼容三大技术路线,提供可落地的选型建议、部署步骤与风控避坑指南。
在 Linux 桌面与服务器环境中,寻找稳定可用的第三方 QQ 开源项目一直是许多开发者和系统管理员的刚性需求。当前腾讯对通信协议采取强风控和动态签名策略,早年单纯依靠逆向安卓或 Web 协议的传统独立客户端已基本无法稳定运行。目前开源社区的主流解法已经分化为三大实用方向:以 NapCatQQ 和 Lagrange.OneBot 为代表的现代协议网关、以 LiteLoaderQQNT 为核心的客户端模块增强加载器,以及基于容器隔离的 deepin-wine / Docker-QQ 打包方案。本文将逐一剖析这些项目的实际可用性、底层机制、部署步骤与风险规避方案。
一、为什么传统第三方 QQ 客户端相继退场?
在探讨推荐项目之前,理解当前技术边界至关重要。早期的 Linux 社区曾诞生过诸如基于 WebQQ 协议的开源项目、Pidgin-lwqq 以及各类逆向 Android 协议的 CLI 终端客户端。但随着腾讯在 2019 年彻底停用 WebQQ,并在后续版本中引入基于 ECDH 密钥交换、动态设备指纹与签名风控机制,单纯脱离官方环境模拟握手包的门槛被大幅拉高。
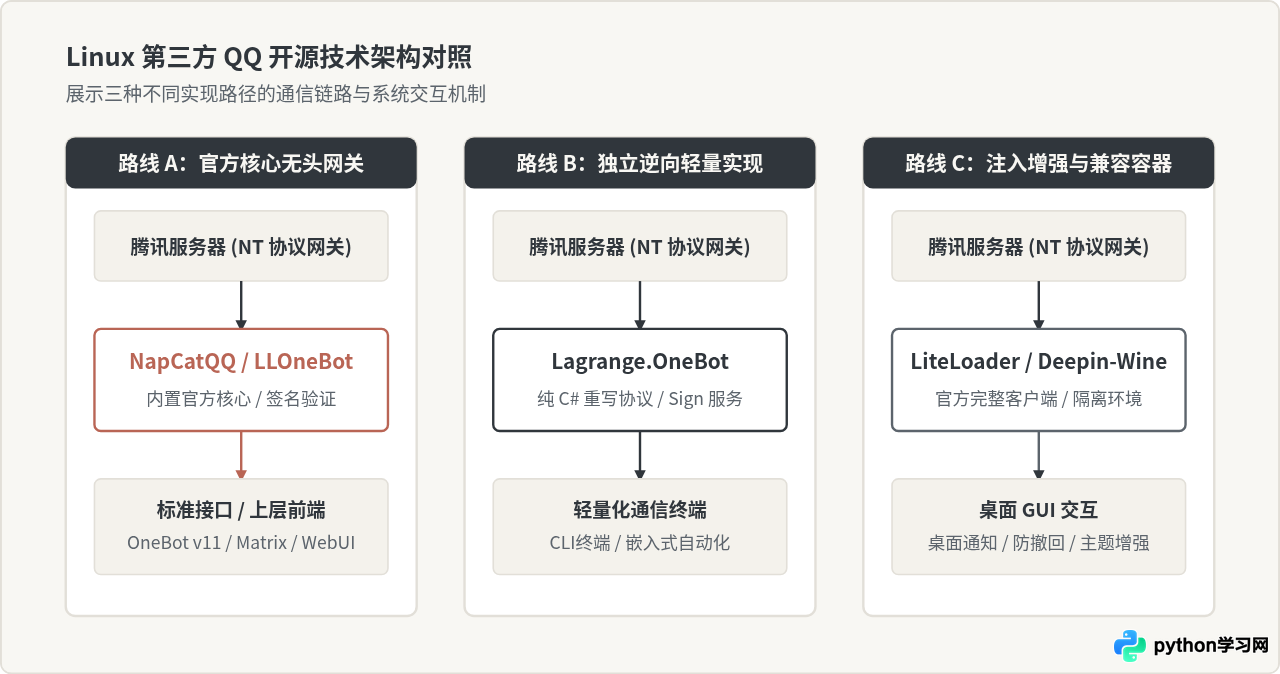
进入 QQ NT 时代后,官方统一了跨平台底层架构(基于 Electron 与自研 C++ 核心库),协议迭代更加频繁,非官方伪造的客户端极易触发冻结、异地验证甚至永久封号。因此,现在的“第三方开源解决方案”不再是重复造轮子去完整重写一个独立的通讯协议栈,而是转向了架构解耦:要么将官方 NT 核心运行在无头模式(Headless)并向外暴露标准 API,要么在客户端内部注入开源插件,或者通过容器和兼容层实现稳定运行。
二、精选稳定的开源项目推荐
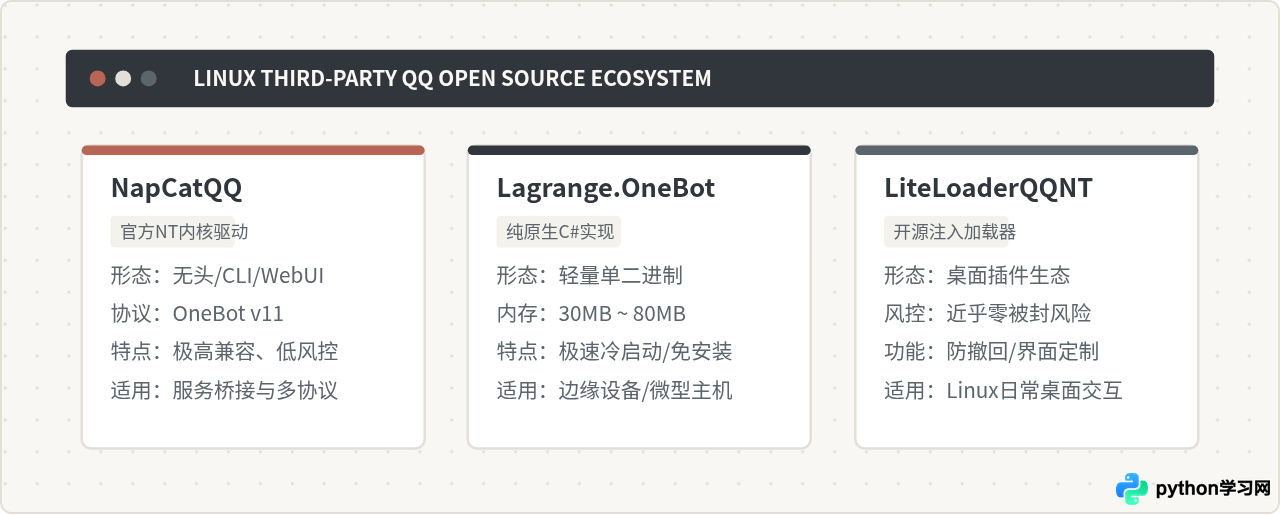
1. NapCatQQ:当下最成熟的无头协议网关
项目定位:现代化的 QQ 协议服务框架,专为无头服务器和二次开发打造。
技术原理:NapCatQQ 直接复用了 Linux 官方 QQ NT 架构的底层核心库,剥离了繁重的桌面渲染进程。它通过自研补丁与注入机制,在终端中以纯命令行或 Docker 容器方式启动,并暴露出兼容 OneBot v11 标准的 WebSocket 和 HTTP 接口,同时附带一个简洁高效的 WebUI 用于扫码管理与配置监控。
为什么稳定:由于其底层完全是官方 NT 核心在与腾讯服务器进行数据握手,所有的安全凭据(Skey、PSkey、Token)和网络请求均完全符合官方规范,因此其抗风控能力在所有第三方实现中最为优异,几乎不会因为“客户端版本异常”而触发风控拦截。
2. Lagrange.OneBot:极低资源占用的纯原生开源协议实现
项目定位:纯 C# 开发的 NTQQ 协议实现,面向资源敏感型 Linux 设备。
技术原理:与 NapCat 依赖官方二进制库不同,Lagrange(拉格朗日)是社区逆向 NTQQ 通信协议后完全重写的项目。它编译为独立单一二进制文件,运行时内存占用通常只有 30MB 到 80MB,完全脱离了 Chromium 和 Node.js 环境。
适用场景与局限:对于树莓派、轻量云服务器等内存只有 512MB 或 1GB 的机器,Lagrange 是极佳的选择。但需要注意:由于是纯逆向工程,当腾讯更新安全策略或加密签名算法时,Lagrange 需要依赖外部签名服务(Sign Server)维持正常登录,因此在新注册小号或高敏感账号上存在相对较高的风控概率。
3. LiteLoaderQQNT:针对桌面用户的开源模块化注入框架
项目定位:Linux 原生桌面环境下的全功能开源插件加载器。
技术原理:它并不接管网络通信,而是注入到 Linux 官方 QQ NT 客户端的渲染层与主进程之间。它为客户端提供了强大的扩展系统,开发者可以像编写 VS Code 扩展一样为 QQ 增加功能。
生态价值:
- LLOneBot 插件:将你的日常桌面 QQ 瞬间转变为一个 OneBot 服务端,边日常聊天边输出标准 API。
- 消息防撤回与已读控制:在本地界面保留撤回消息记录。
- 界面净化与精简:关闭侧边栏广告、移除无用的短视频流与推荐卡片。
4. Deepin-Wine / Docker-QQ 开源容器镜像
项目定位:针对需要完整 Windows QQ 功能(如复杂音视频会议、企业群扩展功能)的用户。
实现方式:由 deepin 团队及开源社区维护的 deepin-wine-qq 打包脚本,或者基于 x11docker 的 Docker 镜像。它们将针对 Windows 打包的旧版/新版客户端放入沙箱容器中,通过 Wine 运行,并通过 host X11 转发界面。由于运行在隔离文件系统内,既保护了宿主机隐私,又规避了 Linux 本地依赖污染。
| 项目名称 | 实现机制 | 内存消耗 | 抗风控评级 | 最佳适用场景 |
|---|---|---|---|---|
| NapCatQQ | 官方 NT 核心 + 无头补丁 | 约 180MB - 350MB | 极高 | 服务器无头运行、多协议聚合桥接、机器人服务 |
| Lagrange.OneBot | 纯 C# 原生重写 NT 协议 | 约 30MB - 80MB | 中等(依赖签名) | 嵌入式设备、极低配置 VPS、纯 CLI 用户 |
| LiteLoaderQQNT | 官方 Electron 注入框架 | 同官方客户端 | 极高(完全走官方通道) | Linux 桌面端日常交互、防撤回与美化 |
| Docker-QQ / Wine | Wine 运行时 + 容器沙箱 | 约 400MB - 800MB | 高 | 需要隔离环境、多开账号或运行 Windows 版 QQ |
三、实践示例:以 NapCatQQ 为例搭建 Linux 无头通信节点
在各种实践方案中,NapCatQQ 配合 Docker 是目前综合部署成本最低、长期运行最为稳妥的途径。以下以一台标准的 Ubuntu / Debian 系统为例,演示如何从零配置并验证运行。
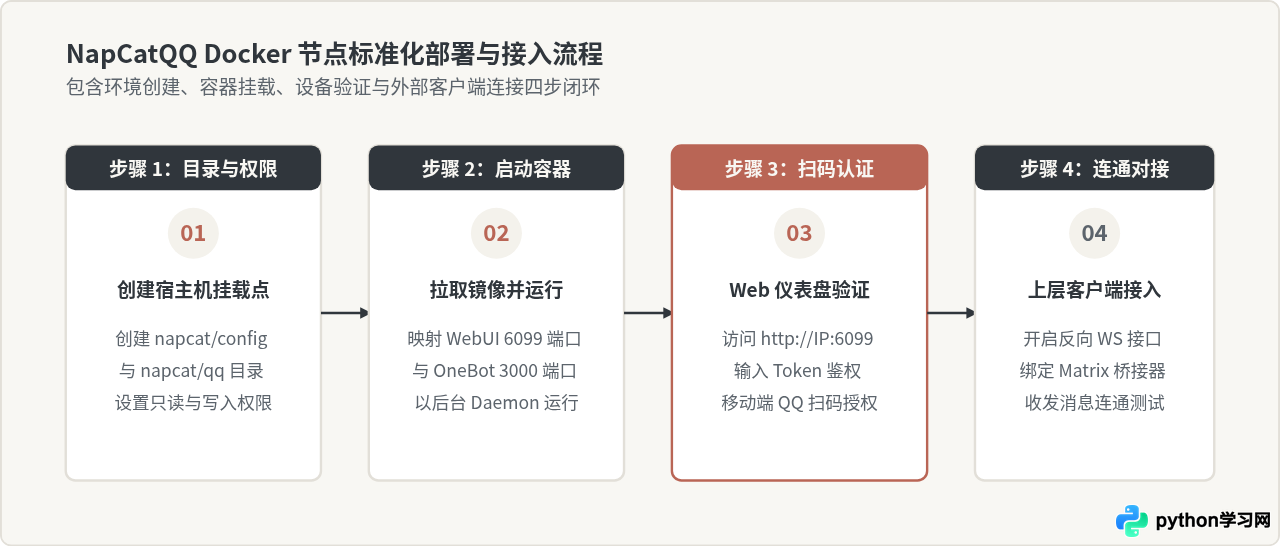
步骤一:创建宿主机持久化目录
在 Linux 终端中创建用于存放登录凭据和 OneBot 配置的本地持久化路径:
# 创建配置存放路径
mkdir -p /opt/napcat/config
mkdir -p /opt/napcat/qqdata
chmod -R 755 /opt/napcat
步骤二:使用 Docker 启动 NapCatQQ 实例
执行以下命令启动官方推荐的容器版本。我们映射了两个端口:6099 为管理 WebUI 端口,3001 为 OneBot v11 的 WebSocket 通信端口:
docker run -d --name napcat --restart always -p 6099:6099 -p 3001:3001 -e ACCOUNT= -e HTTP_ENABLE=true -e WS_ENABLE=true -e WEBUI_TOKEN="YourSecureToken123" -v /opt/napcat/config:/app/napcat/config -v /opt/napcat/qqdata:/root/.config/QQ mlikiowa/napcat-docker:latest注:命令中的 WEBUI_TOKEN 为后台面板访问密钥,请根据需要替换为自定义的高强度密码串。
步骤三:扫码认证与网络配置
- 在浏览器打开
http://<服务器IP>:6099/webui。 - 输入启动环境变量中设定的 Token 登入面板。
- 在页面中选择添加账号,系统会自动生成登录二维码。使用手机 QQ 扫码并确认登录。
- 登录成功后,系统会在
/opt/napcat/qqdata下生成长效凭据,后续容器重启将自动尝试恢复会话,无需频繁扫码。
步骤四:配合开源前端打造独立聊天体验
有了无头 OneBot 接口后,用户可以使用任何开源即时通讯客户端来收发 QQ 消息。常见组合包括:
- Matrix 桥接(mautrix-qq / matrix-appservice-qq):将 OneBot 消息桥接到 Matrix 服务,在 Linux 上使用 Element 或 FluffyChat 作为你的原生桌面 QQ 客户端,实现端到端加密、自定义通知和纯粹的原生 Linux 体验。
- 轻量级终端客户端:搭配基于终端字符界面的开源 TUI 客户端(如各类基于 OneBot 协议的 ncurses 界面),彻底在纯命令行下使用 QQ。
四、风控防线与日常运维注意事项
无论采用何种开源项目,与第三方腾讯协议交互都必须保持谨慎。遵循以下维护原则可以极大降低封号风险:
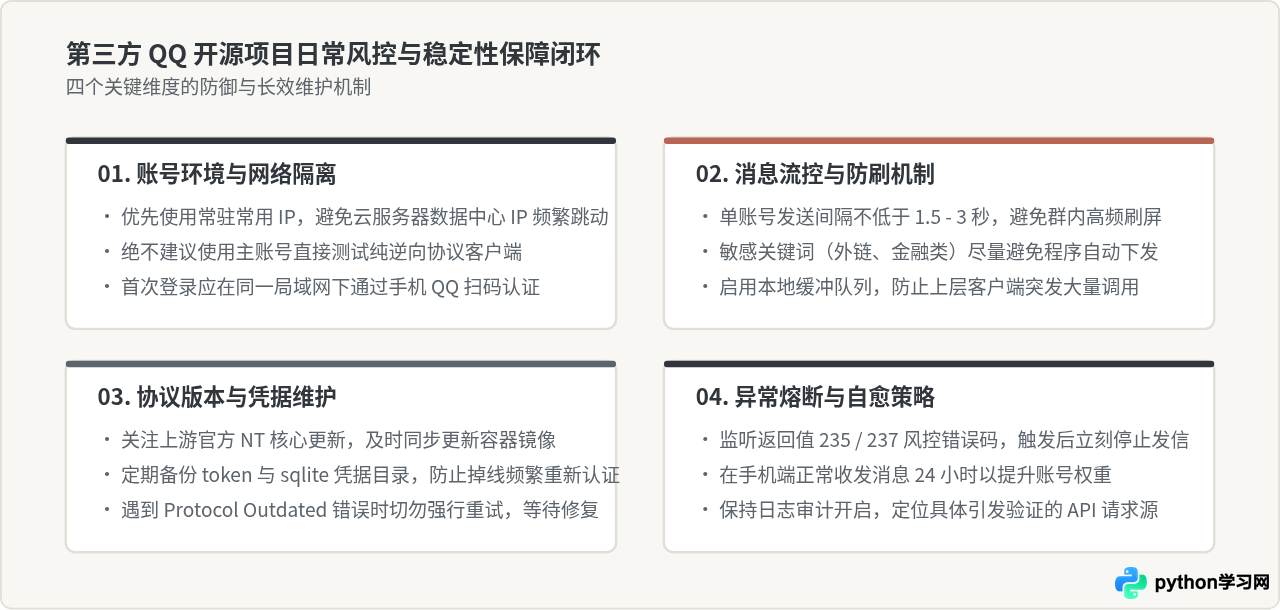
避坑提示:如果你的 Linux 服务器位于海外机房(如 AWS EC2、DigitalOcean 等),请务必注意 IP 属地跳动可能直接导致登录触发滑块验证或设备锁。建议在初次登录时通过本地 Socks5 代理或虚拟局域网(如 Tailscale/WireGuard)固定归属地出口,认证完成后再保持稳定运行。
五、总结与推荐结论
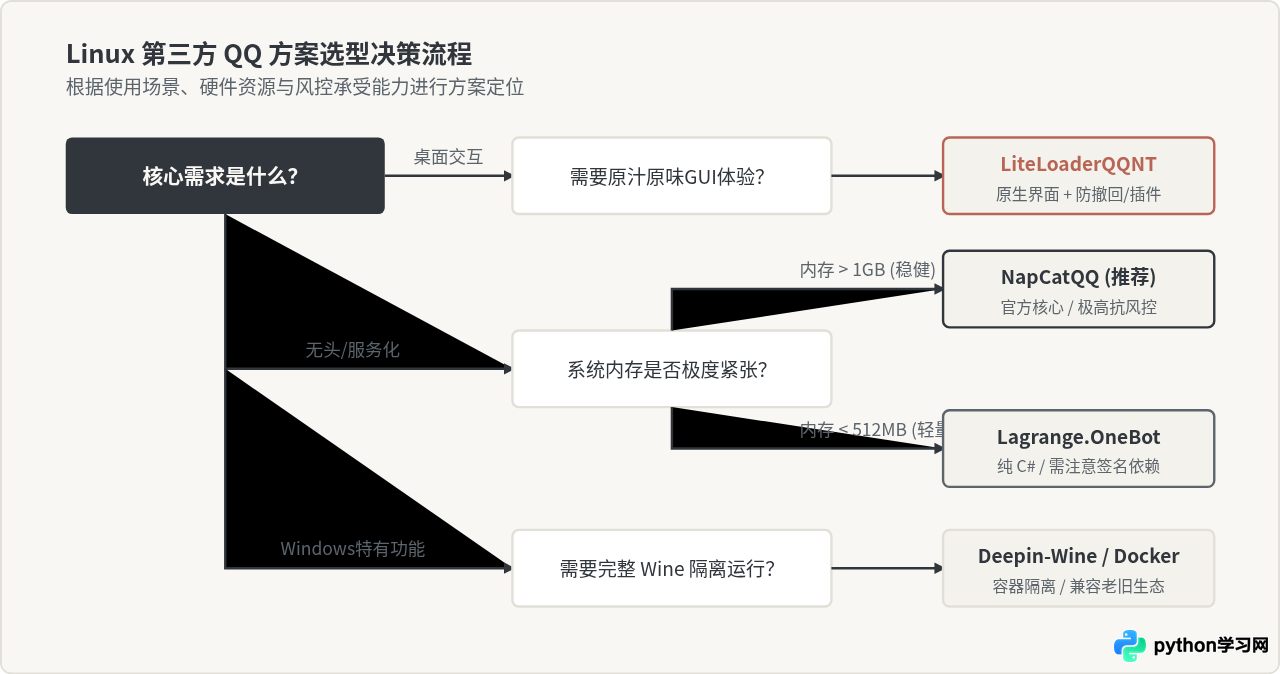
综上所述,在 Linux 平台上寻找稳定替代官方客户端的开源方案,已经从“找一个独立的复刻客户端”演变为“选择合适的技术架构”:
- 如果你追求的是极致的日常桌面使用体验,推荐在原生官方客户端上加载 LiteLoaderQQNT,既拥有官方连接的零封号风险,又能享受开源社区提供的防撤回、界面定制和 OneBot 输出能力。
- 如果你希望在 Linux 服务器、树莓派或自动化环境 中稳定收发消息,或者通过 Matrix 桥接实现真正自由的聚合通信,首选 NapCatQQ(Docker 模式);若硬件资源极其苛刻且有维护能力,可评估 Lagrange.OneBot。
- 针对需要深度隔离或偶尔使用 Windows 特性功能的情形,社区成熟的 Docker-QQ 容器方案则是可靠的备选安全底线。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















