


现在手机还能一键ROOT吗?为何不再推荐旧式Root工具
深入解析现代Android为何无法再通过一键Root工具提权。详细说明旧式Root工具失效的底层安全机制、强行使用的严重风险,并提供当前基于Bootloader解锁与引导镜像修补的标准工程实操流程与工具选型指南。
核心结论:在目前的 Android 智能手机与操作系统架构下,“一键Root”已经彻底成为历史,无法再正常使用。 现代手机获取 Root 权限的唯一有效途径,是通过官方通道解除 Bootloader(BL)锁,提取官方固件中与当前版本完全一致的引导分区镜像(boot.img 或 init_boot.img),使用 Magisk、KernelSU 或 APatch 等开源工具在本地完成修补,最终在电脑端 Fastboot 模式下刷回设备。本文将从底层技术演进解释旧式工具为何失效、强行尝试的严重危害,并给出标准、安全的现代提权流程。
一、现在还能一键Root吗?答案与技术断代事实
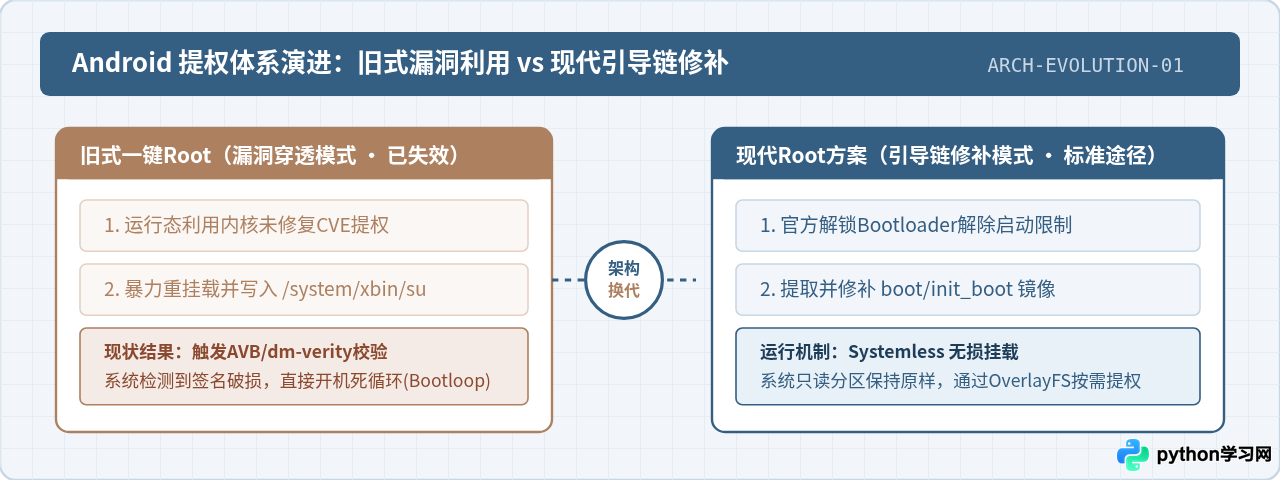
很多老用户在更换新机后,往往会下意识搜索“KingRoot”、“360一键Root”、“Root大师”或“百度一键Root”等软件,试图在手机上点击一下就能取得最高管理权限。然而,现实情况是:在 Android 8.0 之后的现代系统上,没有任何一款“一键Root”应用能够真正成功提权。 如果你在某些应用商店或第三方搜索结果中看到宣称“免解锁一键Root”、“支持全机型一键提权”的 APK 软件,其本质基本都是挂羊头卖狗肉的虚假推广、流氓广告载体,甚至包含恶意扣费与木马后门。
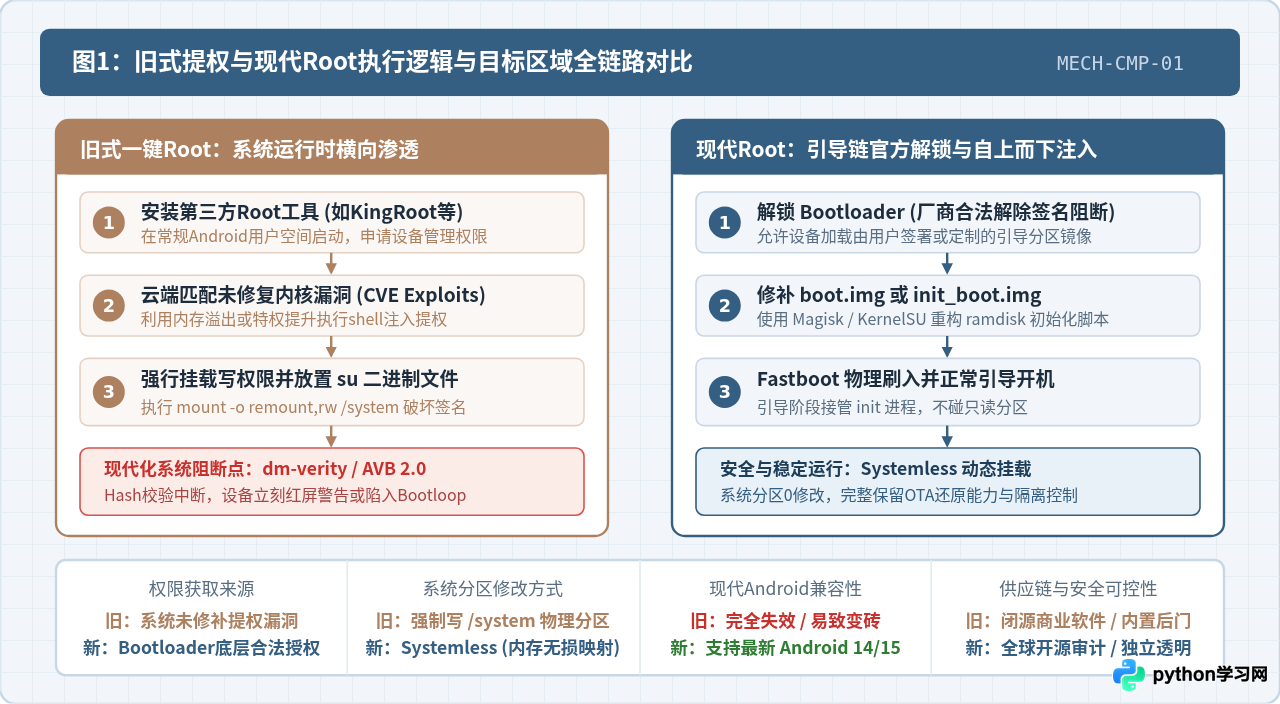
要理解这种技术断代,首先必须看清早期“一键Root”的底层逻辑。在 Android 2.3 到 Android 6.0 时代,手机系统的安全防御较为薄弱。所谓的一键 Root 工具,其核心原理是把黑客社区公开的 Linux 内核本地提权漏洞(例如经典的 Towelroot、Dirty COW 脏牛漏洞、PingPong Root 等)打包进 App 中。当用户点击“立即 Root”时,App 会在系统运行期触发内存漏洞,让自身进程跨过安全边界强行取得 UID 0(即 root 身份)。随后,工具直接向 /system/xbin/ 目录注入编译好的 su 二进制文件,并给所有 App 提供授权弹窗。
这种基于“未修补漏洞”的做法,在现代 Android 体系中已经完全失去了生存土壤。Google 与各大 SoC 厂商(高通、联发科等)建立了极其严格的月度安全补丁维护机制,已知提权漏洞在数周内就会被快速封堵。更决定性的改变在于,Android 彻底重构了底层分区与启动校验体系,即便拿到临时 root 权限,也无法再向系统分区写入任何文件。
二、为何彻底失效?现代Android的四重底层防御体系
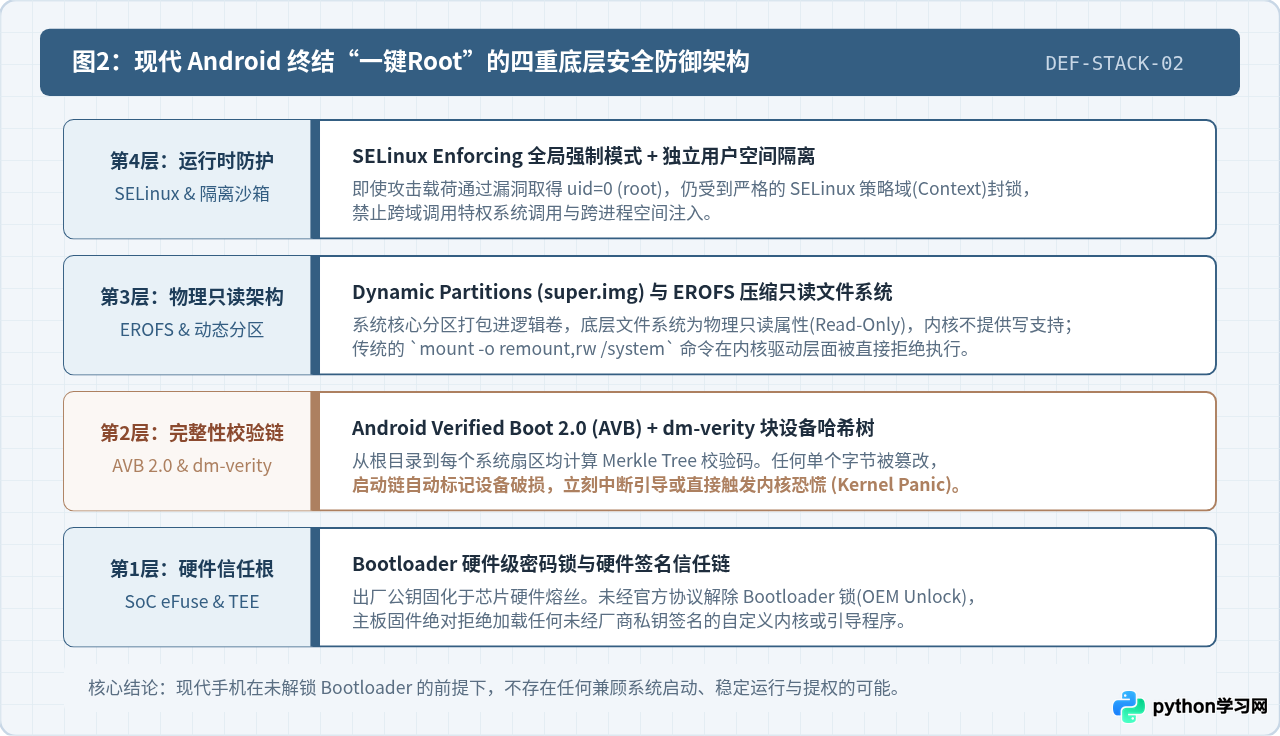
现代 Android 之所以能从物理与逻辑层面全面终结一键 Root,并不是单靠某一项安全特性的拦截,而是依靠一套由硬件芯片、引导加载器、文件系统和内核沙箱层层咬合的四重纵深防御矩阵。
1. 硬件信任根与 Bootloader 签名锁
每一台正规出厂的 Android 设备,其处理芯片(SoC)内部都烧录了硬件熔丝(eFuse)与厂商可信根公钥。在手机按下电源键的瞬间,芯片引导程序首先对 Bootloader 进行验签。只要用户未在开发者选项中开启 OEM 解锁并完成物理授权,Bootloader 将严格处于锁定(LOCKED)状态,拒绝加载任何未通过官方私钥签名的内核与系统组件。任何试图在开机引导之外通过外部指令绕过签名的行为都会被硬件安全模块(TEE/Trusty)直接切断。
2. AVB 2.0 与 dm-verity 完整性校验链
从 Android 8.0 开始全面标配的 AVB 2.0(Android Verified Boot)与 dm-verity 机制,是对一键 Root 的致命打击。系统在启动阶段会把整个 system、vendor 分区视作块设备,并在分区尾部挂载一颗 Merkle Tree(哈希树)。
在系统运行过程中,存储颗粒中被读取的每一个 4KB 数据块都会与哈希树上层节点进行校验。一旦旧式 Root 工具尝试执行 mount -o remount,rw /system 强行修改哪怕 1 个字节的数据,整棵哈希树的根哈希(Root Hash)就会立即发生破损。现代内核检测到哈希不匹配后,会立即判定系统受到恶意篡改,直接抛出红屏警告或让设备死锁重启(Bootloop)。
3. 动态分区(Dynamic Partitions)与 EROFS 物理只读文件系统
从 Android 10 引入动态分区(将 system、vendor、product 等整合为 super.img 逻辑卷),再到 Android 13 普及华为开源并合入 Linux 主线的 EROFS(Enhanced Read-Only File System)文件系统,Android 的系统分区已经转变为物理级不可写。EROFS 具有极高的压缩率与只读特性,其底层内核驱动根本没有编写用于写入、新建或修改文件的代码逻辑。传统一键 Root 工具连最基础的“写盘”能力都不复存在。
4. SELinux Enforcing 强制访问控制策略
在早期 Android 系统中,SELinux 经常处于 Permissive(宽容模式)甚至未启用状态。而在现代系统上,SELinux 处于全域 Enforcing(强制模式)。哪怕一个进程意外穿透内核获得了 UID 0,它也仍然受到极其细粒度的 SELinux Policy(策略域)限制。一个非受信的 App 进程绝对无法向系统服务注入代码,更无法加载未授权的守护进程(Daemon)。
三、为何坚决不再推荐使用旧式Root工具?
除了“技术上根本无法成功”之外,如果在当前环境下强行寻找、安装宣称能够一键 Root 的软件,还会带来无法挽回的安全灾难与硬件风险。
- 极高概率造成设备变砖(Soft Brick):旧式工具内置的脚本往往机械地执行针对 Android 4.x-6.x 系统的漏洞利用指令。现代手机运行这些指令时,会触发内核防御异常或破坏启动元数据,导致设备卡在开机 Logo 界面无限死机,用户不得不通过深度刷机或送修售后才能救回。
- 供应链恶意污染与隐私窃取:曾经开发一键 Root 工具的商业公司早已停止正常的维护更新。遗留下来的软件源码被黑灰产从业者大量二开重打包,内置了后台常驻服务、静默上传设备 IMEI、手机号、Wi-Fi 密码、拦截短信验证码以及强制弹出全屏广告等恶意行为。
- 硬件安全凭据(Keybox/TEE)永久熔断:部分机型(如三星 KNOX、某些具备物理熔丝的品牌)一旦检测到未经官方规范流程的异常提权穿透,会永久熔断硬件安全保险丝。熔断后,即使后续刷回官方固件,手机也将彻底丧失硬件级可信环境,导致安全文件夹、三星智付、Widevine L1 高清流媒体播放等硬件级功能永久失效。
四、现代获取Root权限的标准工程流程
既然一键 Root 已经彻底不可行,那么现代 Android 用户如果确实因为开发调试、系统备份或深度定制需要 Root 权限,应当如何规范操作?答案是:遵循系统官方开放的 Bootloader 引导链修补方式(Systemless 方案)。
这种方案不触碰任何只读的 /system 分区,而是通过修补内核引导镜像(boot.img 或 init_boot.img),在引导阶段由 magiskinit 接管用户空间的初始化流程,并在内存中挂载 OverlayFS。这样既获得了完整且受控的 Root 环境,又完全不破坏系统的磁盘签名校验。
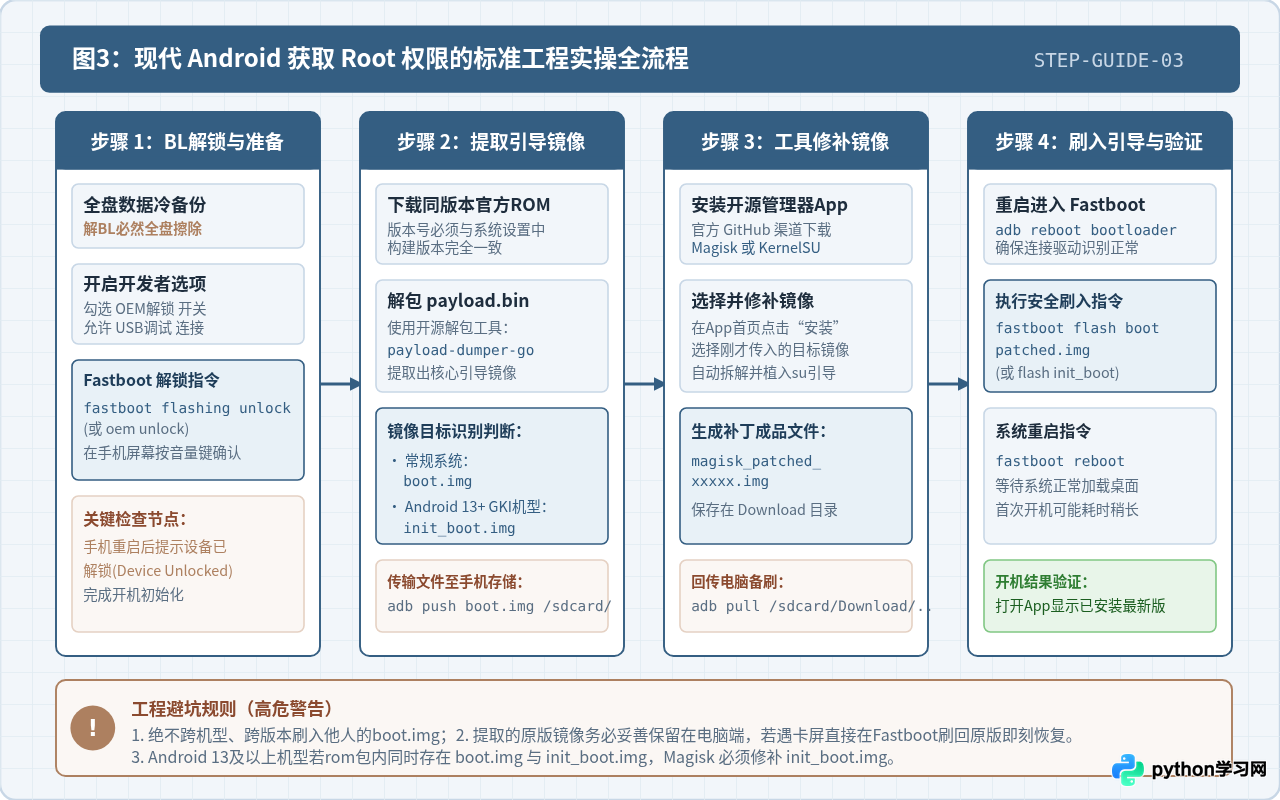
步骤 1:申请并解锁 Bootloader(BL锁)
这是整套流程不可逾越的法定前提。各品牌手机进入解锁状态的流程不同(例如小米需绑定账号并通过社区申请资格,一加/Pixel/摩托罗拉则可在开发者选项中直接开启)。
在手机“设置 > 关于手机”中连续点击版本号开启开发者选项,勾选“OEM 解锁”与“USB 调试”。连接电脑后在终端中执行命令将手机重启至引导加载器:
# 重启进入 Bootloader (Fastboot 模式)
adb reboot bootloader

# 查询设备是否被电脑正常识别
fastboot devices

# 发送解锁指令 (不同机型可能是 fastboot oem unlock)
fastboot flashing unlock
此时手机屏幕上会显示警告提示,需使用物理音量键选择确认解锁,手机将自动擦除数据并重启。
步骤 2:提取与当前系统完全一致的官方镜像
切忌从不知名的网络网盘中下载别人分享的修补包。务必前往手机厂商官网或官方固件发布渠道,下载与手机当前“设置 > 关于手机 > 版本号”完全一致的官方原厂全量 ROM 升级包。
下载得到的官方 ROM(通常包含 payload.bin 文件),可以使用跨平台开源工具 payload-dumper-go 进行无损解包:
# 使用 payload-dumper-go 解包出核心引导镜像
payload-dumper-go -p boot payload.bin

# 如果是出厂搭载 Android 13 及以上版本的 GKI 2.0 机型,请提取 init_boot
payload-dumper-go -p init_boot payload.bin关键判断依据:解包输出目录中,如果存在 init_boot.img,后续必须针对 init_boot.img 进行修补;如果仅有 boot.img,则针对 boot.img 进行修补。将提取出的原版镜像文件通过数据线传输至手机的 /sdcard/Download/ 目录。
步骤 3:在手机端使用开源管理器进行镜像修补
从官方 GitHub Release 页面下载安装正规的 Root 管理器(如 Magisk 或 KernelSU 官方客户端)。以 Magisk 为例:
- 打开 Magisk App,在顶层首页卡片上点击“安装(Install)”;
- 在方式列表中选择“选择并修补一个文件(Select and Patch a File)”;
- 系统文件管理器中浏览并选中上一步传输进手机的
boot.img或init_boot.img; - 点击“开始(LET'S GO)”,Magisk 将自动解包 Ramdisk、植入 su 二进制及 sepolicy 规则,并重构生成一个名为
magisk_patched_[随机字符].img的新镜像; - 通过电脑终端将修补后的镜像拉取到本地工作目录:
# 将手机中修补好的文件回传到电脑
adb pull /sdcard/Download/magisk_patched_*.img ./patched_boot.img
步骤 4:通过 Fastboot 写入镜像并验证
将手机重新连入电脑并重启至 Fastboot 模式:
# 重启至 Bootloader
adb reboot bootloader

# 【关键防护操作】如果是传统 boot.img 且机型支持,可先尝试临时引导以测试兼容性
# fastboot boot patched_boot.img

# 确认无卡屏死机后,正式刷入引导分区 (注意区分 boot 或 init_boot)
fastboot flash boot patched_boot.img

# (若为 Android 13+ 提取 init_boot 的机型,命令为: fastboot flash init_boot patched_boot.img)

# 重启手机进入正常系统
fastboot reboot
手机正常开机后,打开 Magisk 或 KernelSU 应用。如果首页显示版本号已激活,且出现“超级用户”授权管理界面,即表明 Root 权限已经通过正规、标准工程路径成功获取。
五、现代主流Root工具横向对比与技术选型
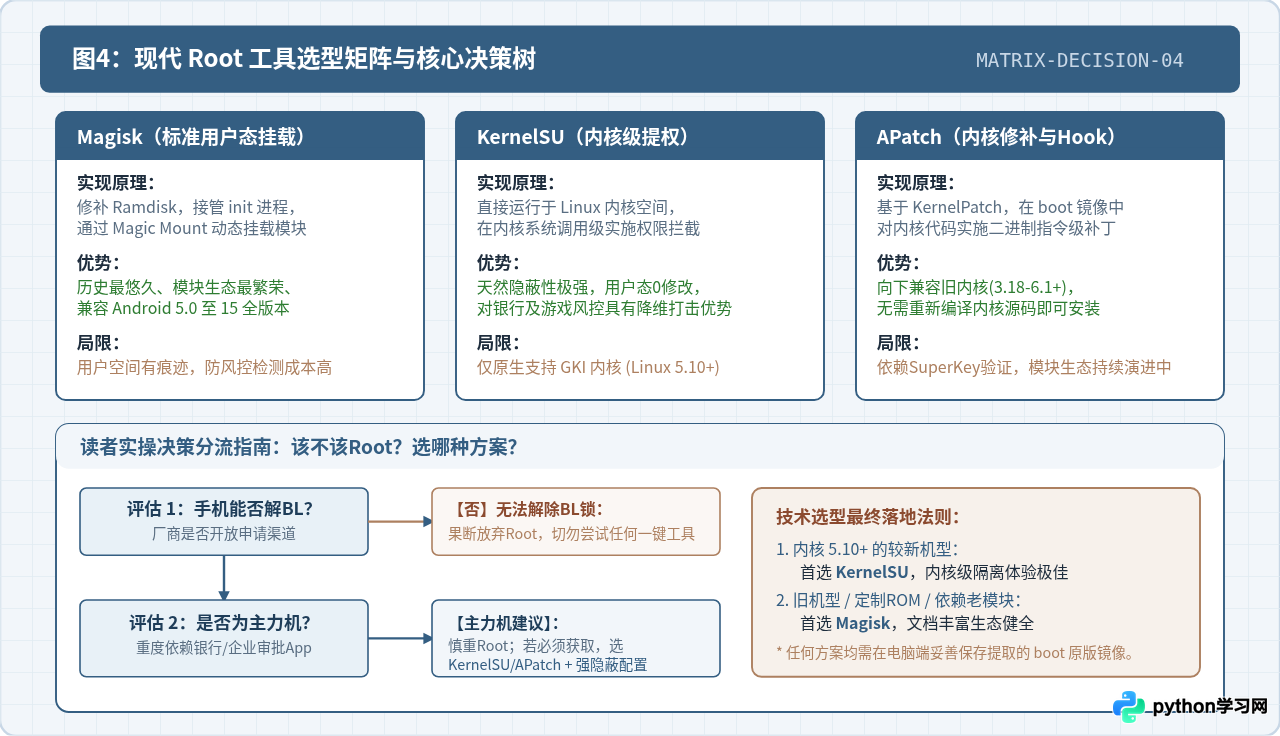
在现代 Android 环境中,用户已经拥有了多种不同实现思路的开源 Root 方案。盲目跟风选择可能导致频繁触发某些应用的安全风控。理解它们的技术差异至关重要:
| 方案名称 | 实现原理与架构层级 | 适用系统与硬件要求 | 安全隐蔽性与风控应对 | 生态成熟度 |
|---|---|---|---|---|
| Magisk | 修补 Ramdisk 挂载用户态 init 进程,通过 Overlay 注入 | Android 5.0 - 15,覆盖全部架构,通用性极高 | 用户空间有 su、daemon 及挂载节点,依赖 Zygisk / Shamiko 隐藏 | 生态极为成熟,模块资源丰富 |
| KernelSU | 直接驻留于 Linux 内核空间,系统调用(syscall)级拦截 | 原生支持 GKI 2.0 内核(Linux 内核版本 5.10 及以上) | 用户态空间 0 注入、0 痕迹,未授权 App 完全感知不到 Root 存在 | 现代主流新机首选,正快速普及 |
| APatch | 基于 KernelPatch 二进制修改内核代码,无需全量编译源码 | Linux 内核 3.18 至 6.1+,兼容大量旧款非 GKI 设备 | 兼具内核级隐蔽性与灵活安装,使用 SuperKey 密码机制防盗用 | 新一代技术,功能迭代非常迅速 |
六、常见疑问与避坑问答(FAQ)
Q1:不解锁 Bootloader(不解 BL 锁),真的完全没办法 Root 吗?
答:绝无可能。 任何对引导镜像的修补都会改变其哈希签名。如果 Bootloader 处于锁定状态,主板在加电自检阶段就会拒绝加载该镜像,设备根本无法开机。所有声称“无需解锁 BL、直接在手机里一点就能 Root”的工具,在现代 Android 设备上百分之百是虚假宣传。
Q2:获取 Root 权限后,手机还能正常接收并安装系统 OTA 升级吗?
答:可以,但需要采用正确的还原更新步骤。 现代 Systemless Root 并没有改动 /system 分区,但因为引导分区被替换,直接在线更新会报错。标准做法是:收到系统更新推送后,先在 Magisk 中点击“卸载 Magisk > 还原原厂镜像(不要重启)”,随后在系统设置中正常下载安装 OTA 更新;更新安装完毕且提示“立即重启”前,切勿点击重启,而是切回 Magisk 选择“安装到未使用的槽位(Install to Inactive Slot after OTA)”,完成修补后再点击重启即可保留 Root 升级。
Q3:Root 之后,银行类 App、企业办公软件打不开或闪退怎么办?
答:这是由于现代金融风控调用了 Google Play Integrity API 或国内厂商自建的安全 SDK 进行了环境检测。 如果使用的是 Magisk,需要在设置中开启 Zygisk,配置“排除列表(DenyList)”,并配合 Shamiko 模块;如果是现代机型,更建议优先选择 KernelSU 或 APatch,这两者工作在内核态,对未授权的应用程序默认处于完全无痕状态,无需额外安装复杂的隐藏模块即可天然绕过绝大多数应用的环境侦测。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















