


Linux系统源码编译与apt/yum升级Python3的操作区别
深入对比Linux系统中通过源码编译与通过包管理器(apt/yum)升级Python3的本质区别,详细剖析底层机制、系统依赖隔离、具体操作步骤及运维选型依据。
在 Linux 运维与开发实践中,升级或增配 Python 3 通常有两条技术路径:使用系统包管理器(Ubuntu/Debian 体系的 apt,以及 RHEL/CentOS 体系的 yum 或 dnf)直接拉取预编译包,或者从官方站点下载 C 源码在本地执行全流程编译。这两者的根本差别并不只是“敲几条命令”还是“敲十几条命令”,而是软件分发模型、运行环境隔离、依赖处理深度与后续运维成本的全面分流。包管理器将 Python 视为操作系统一体化的核心组件,追求确定性与维护便利;源码编译则将 Python 视为高度自治的独立应用环境,追求极致的版本自主权与定制自由度。
一、核心工作机制:预分发二进制与本地编译的差异
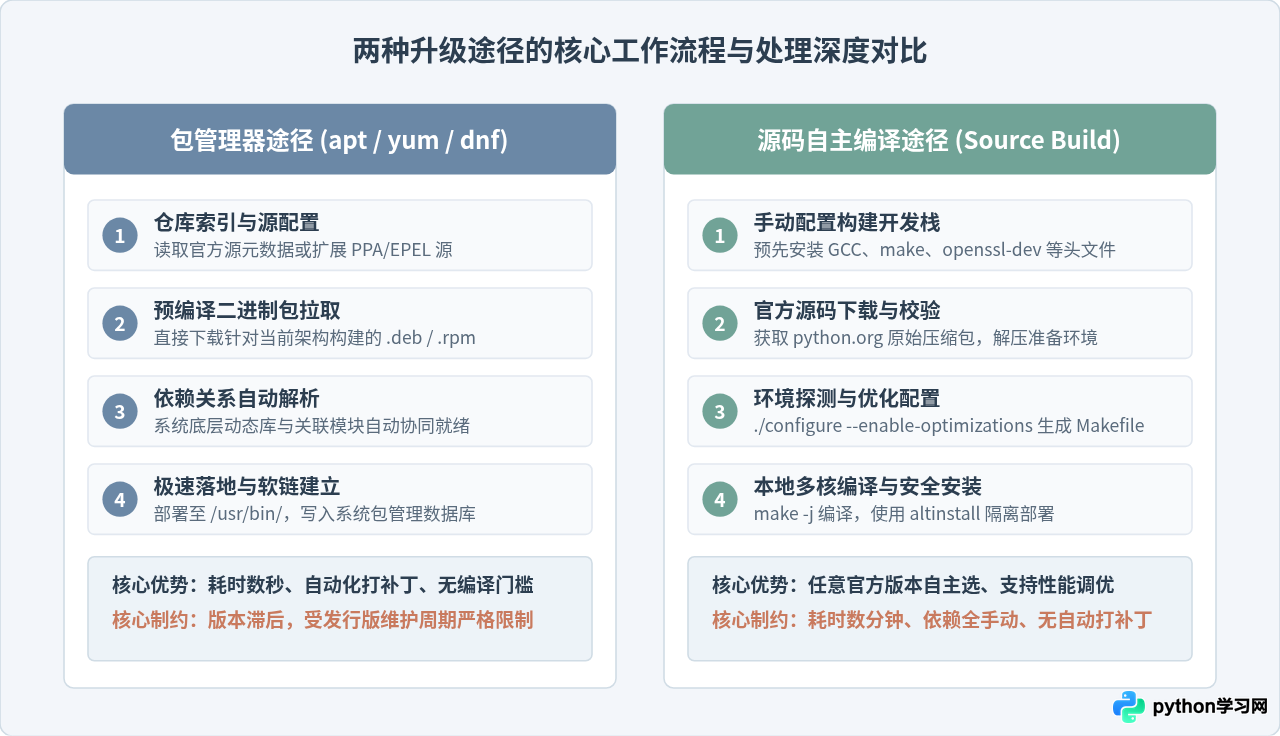
理解操作差异的前提是理解两种方式在底层做了什么。包管理器安装的是由发行版维护者提前在标准构建机上编译完成的二进制归档(.deb 或 .rpm 文件)。当你执行升级时,系统主要完成三件事:下载包、解压并放置于预设目录(主要是 /usr/bin、/usr/lib 等)、登记依赖关系并建立符号链接。这一过程耗时通常在几秒到几十秒内,且依赖库由包管理系统自动追踪补齐。
源码编译则是将 Python 的原始 C 代码直接交由本地 GCC/Clang 编译器处理。本地系统需先完成硬件与内核接口探测(./configure),随后通过多核运算将源码逐个翻译为机器码(make),最后通过 make altinstall 将编译产物归档写入 /usr/local/bin 等独立目录。这种方式完全绕过了发行版软件仓库的审查周期,但要求维护者独立承担底层动态链接库的完整性责任。
二、系统安全性与路径隔离:不可触碰的系统级软链接
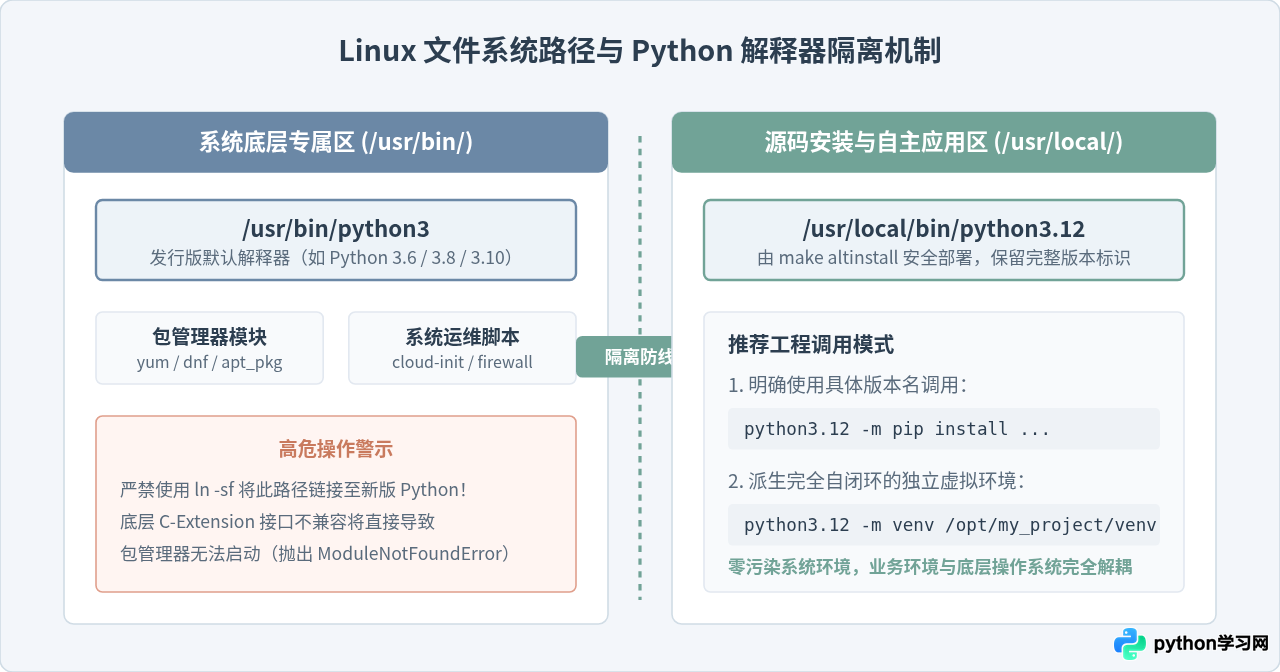
在 Linux 运维中最容易发生的严重故障,就是为了方便而在安装新版本后强制修改 /usr/bin/python3 符号链接。很多初学者误以为“把 /usr/bin/python3 指向最新编译出的 Python 就完成了系统全局升级”,这种操作在现代化 Linux 系统上往往是灾难性的。
在 CentOS/RHEL 中,核心管理工具 yum、dnf 完全使用系统默认 Python 编写;在 Ubuntu/Debian 中,诸如 software-properties-common、cloud-init、以及大量的系统网络管理脚本同样深度绑定特定版本的 Python 解释器。若强制将默认软链重定向到更高版本,这些系统基础工具会因为语法差异、缺少专有系统模块(例如 _dnf、rpm、apt_pkg 的 C 扩展模块)而立即崩溃,导致服务器无法继续使用任何包管理命令。
这正是源码编译格外强调 make altinstall 的根本原因:
make install(危险操作): 会直接生成/usr/local/bin/python3和/usr/local/bin/python,如果系统PATH中/usr/local/bin优先于/usr/bin,便会无意中拦截整个系统环境的python3调用。make altinstall(标准规范): 跳过无版本后缀的通用软链生成,仅安装带具体版本号的二进制文件(如python3.12和pip3.12),确保系统原生的/usr/bin/python3不受任何物理或逻辑冲撞。
三、实操流程:包管理器(apt / yum)的升级步骤与局限
在 Debian、Ubuntu、RHEL 或 CentOS 上,使用包管理器升级通常是最为推荐的首选方法,前提是官方源或成熟的受信任源中包含你所需要的 Python 版本。
1. Ubuntu/Debian 体系的 apt 操作
在较旧的发行版(例如 Ubuntu 20.04)上,官方主仓库往往仅提供 Python 3.8。如果希望升级到 Python 3.12,直接执行 apt upgrade python3 是无法跨越版本锁定的,必须引入社区公认的第三方 PPA 仓库(如 deadsnakes):
# 1. 刷新索引并安装扩展源工具
sudo apt update
sudo apt install -y software-properties-common

# 2. 引入经过长期验证的 Python PPA 源
sudo add-apt-repository ppa:deadsnakes/ppa
sudo apt update

# 3. 安装指定版本及配套虚拟环境模块
sudo apt install -y python3.12 python3.12-venv python3.12-dev

# 4. 验证安装成果
python3.12 --version
# 输出示例:Python 3.12.3
2. RHEL/CentOS 体系的 yum/dnf 操作
在 RHEL 8/9 或 CentOS Stream 体系中,Red Hat 引入了模块流(Application Streams)机制,允许系统在不破坏底座 Python 的前提下安装平行共存的更新版本:
# 1. 查询当前系统支持的 Python 模块流
sudo dnf module list python3*

# 2. 启用并安装指定的高版本流(以 Python 3.11 为例)
sudo dnf module install -y python3.11

# 3. 补充开发工具包与 pip
sudo dnf install -y python3.11-devel python3.11-pip

# 4. 检查版本
python3.11 --version
# 输出示例:Python 3.11.7sudo apt update && sudo apt upgrade 即可全自动获取安全补丁。
四、实操流程:源码编译安装的完整步骤与避坑细节
当宿主机的操作系统版本过旧、处于离线隔离机房,或者需要使用尚未被任何仓库打包的最新发布版、特定补丁版,抑或是需要启用 PGO(Profile-Guided Optimization)与 LTO(Link-Time Optimization)获取更高运行性能时,源码编译就成为唯一可行的方案。
源码编译绝非简单的 configure && make,其最大的暗坑在于编译期隐式降级:如果系统缺失某些 C 语言头文件,Python 源码在编译时不会直接报错中断,而是选择静默跳过该模块(例如 _ssl、_sqlite3、_ctypes)。这会导致你耗费数十分钟编译成功后,一旦执行 pip install 便直接抛出 pip is configured with locations that require TLS/SSL however the ssl module in Python is not available 的致命错误。
步骤一:完整安装系统级编译环境与 C 头文件依赖
根据不同的发行版,必须在编译前一次性铺齐全部标准库所需的依赖头文件:
# Debian / Ubuntu 环境必须预装:
sudo apt update
sudo apt install -y build-essential libssl-dev zlib1g-dev \
libbz2-dev libreadline-dev libsqlite3-dev wget curl llvm \
libncursesw5-dev xz-utils tk-dev libxml2-dev libxmlsec1-dev \
libffi-dev liblzma-dev

# RHEL / CentOS 环境必须预装:
sudo yum groupinstall -y "Development Tools"
sudo yum install -y openssl-devel bzip2-devel libffi-devel \
zlib-devel readline-devel sqlite-devel xz-devel tk-devel
步骤二:获取官方源码并校验解压
# 从官方 FTP 镜像获取指定版本的源码压缩包(以 Python 3.12.3 为例)
cd /tmp
wget https://www.python.org/ftp/python/3.12.3/Python-3.12.3.tar.xz

# 解压并进入源码根目录
tar -xf Python-3.12.3.tar.xz
cd Python-3.12.3
步骤三:执行配置与优化检测
./configure 负责探测本地 Linux 机器的架构与已安装库,生成专门针对该机器的 Makefile。参数选择至关重要:
# --enable-optimizations 会启用 PGO(按配置文件运行测试集优化性能,约提升10%-20%执行效率)
# --with-lto 启用链接时优化
./configure --enable-optimizations --with-lto --prefix=/usr/local
步骤四:多核并行编译与安全安装
# 1. 按照机器实际 CPU 核心数启动多线程编译(加快编译速度)
make -j $(nproc)

# 2. 核心关键点:必须使用 altinstall,绝对禁止使用 make install
sudo make altinstall
步骤五:安装后状态与标准库验证
编译安装完成后,必须立刻对 OpenSSL、ctypes 等关键动态模块进行可用性验证:
# 1. 检查二进制入口是否位于 /usr/local/bin
which python3.12
# 示例输出:/usr/local/bin/python3.12

# 2. 验证关键基础库是否成功链接(重点检查 ssl 与 sqlite3)
python3.12 -c "import ssl, sqlite3, ctypes; print('All core modules compiled successfully!')"

# 3. 验证 pip 并升级 pip 到最新版
python3.12 -m pip --version
五、升级与技术选型决策路径
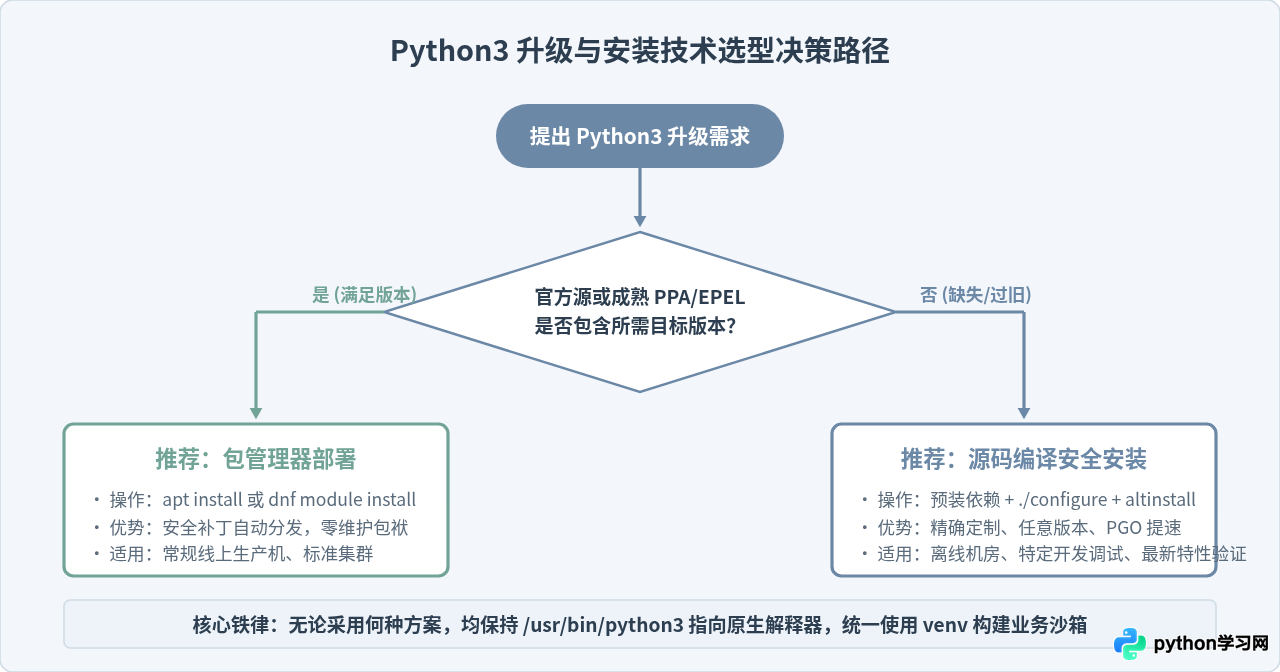
面对具体的业务环境,究竟应当选用包管理器还是源码编译?这需要权衡系统的运维周期、网络条件、安全审查与团队技术栈。以下流程图展示了明确的筛选路径:
六、全维度技术特性深度对比
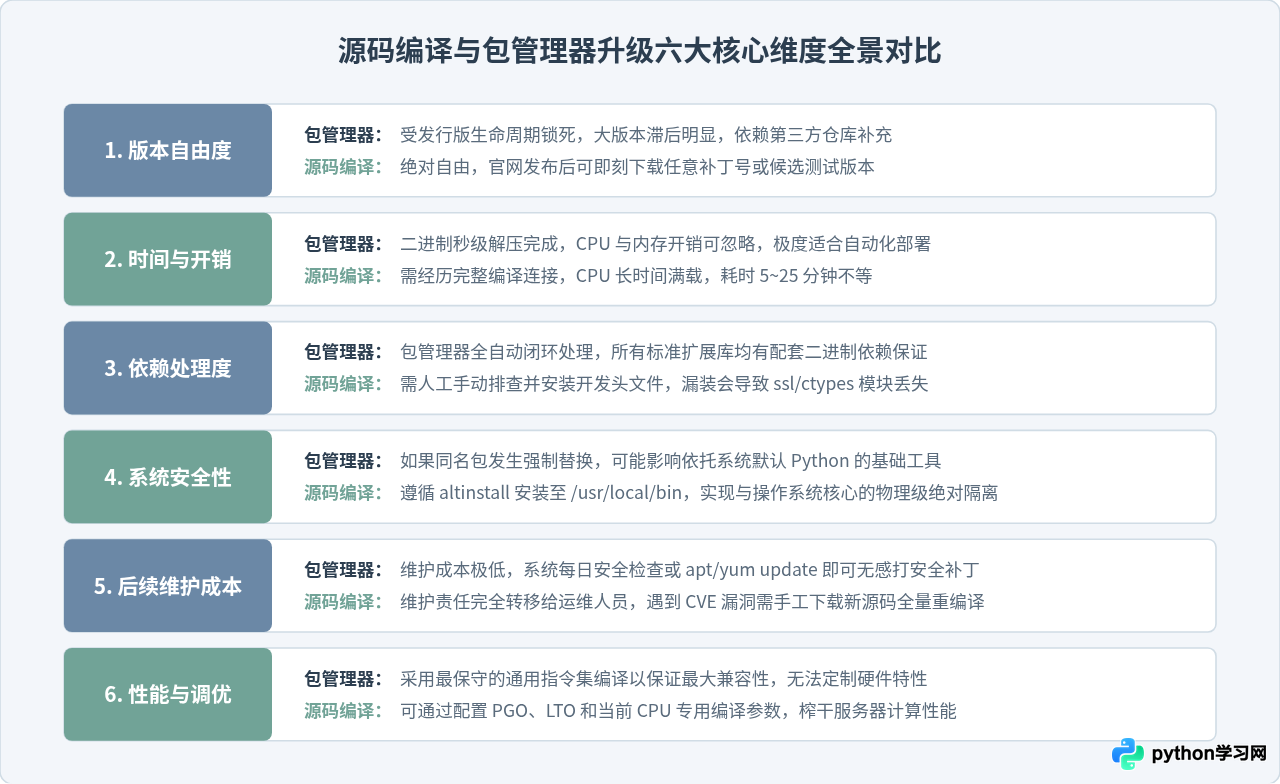
为了让运维人员与开发者在制定升级方案时有据可依,下表对两种方式在六大关键维度上的表现进行了汇总对比:
| 对比维度 | 包管理器升级(apt / yum / dnf) | 源码自主编译(make altinstall) |
|---|---|---|
| 版本时效性 | 受发行版主线仓库策略限制,通常滞后于官方发布数月乃至数年;需借助第三方 PPA 或 EPEL 源补充。 | 即时生效,发布当天即可直接从 Python 官方下载任意正式版或候选版源码编译。 |
| 安装速度与资源 | 秒级安装,仅需下载几十兆预构建包,解压配置开销极低,适合大规模自动化部署。 | 耗时较长(通常需要 5~20 分钟),编译过程持续占用 100% CPU,低配云主机耗时更久。 |
| 底层依赖管理 | 完全自动化,包管理器通过元数据自动计算并拉取对应版本的 libc、openssl 等依赖。 | 完全手动,需提前人工部署全部开发头文件(-dev / -devel),遗漏会导致标准库残缺。 |
| 系统稳定性风险 | 默认安全;但若操作不当覆盖核心包依赖,可能触发软件包关联卸载或版本冲突。 | 只要使用 make altinstall 部署到 /usr/local,就绝对不会污染或破坏系统底座。 |
| 安全补丁与维护 | 维护极其省心,运行 apt upgrade 或 yum update 即可自动获取 CVE 漏洞修补与微版本更新。 |
全量人工维护,不会随系统更新而打补丁,每次补丁发布必须重新下载源码全量重编译。 |
| 性能调优与定制 | 通用标准配置编译,兼容性最好,但无法利用宿主机特定 CPU 指令集(如 AVX-512)。 | 支持深度优化,可通过 --enable-optimizations 开启 PGO 和 LTO,显著优化运算密集型场景。 |
七、总结与最佳实践准则
在 Linux 生产环境中操作 Python 3 的升级与部署,核心经验可以凝练为以下三条原则:
- 敬畏系统底座:无论采用何种安装方式,绝不要触碰、删除或用软链接篡改系统自带的
/usr/bin/python3。让系统包管理器与操作系统自身的 Python 保持稳定,是保证整个服务器健康运转的基石。 - 优先包管理,次选源码编译:在标准云环境与多节点集群中,如果 PPA 或官方模块流能够满足大版本需求,优先采用
apt/dnf,以最小化后续的漏洞修补与运维负担;仅在特定定制需求、隔离内网或前沿版本验证时启用源码编译。 - 虚拟环境常态化:新版本安装就绪后,所有业务应用均应通过
python3.x -m venv <env_dir>派生独立的虚拟沙箱,永远不要将第三方业务库通过sudo pip直接安装到全局 Python 的site-packages中。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















