


Python自动化运维模块解析:paramiko与fabric远程服务器管理
深入解析Python自动化运维中的核心模块paramiko与fabric,探讨两者的架构分层、实操代码、常见陷阱、并发模型与生产选型实践。
在构建轻量级运维自动化脚本时,编写 Python 脚本远程调度数十台甚至上百台 Linux 主机是基础能力。解决这一需求最常用的两个工具是 paramiko 与 fabric:前者直接实现了原生的 SSHv2 协议栈,适合对传输细节、网络流和底层套接字有严格要求的场景;而后者是在前者基础上的高级抽象封装,专注于高层任务编排、命令执行上下文管理与多节点批量并发操作。理解这两者的技术分界与协作关系,是构建可靠服务器自动化体系的前提。
一、架构分层与技术定位解析
很多初学者容易将 paramiko 与 fabric 视为并列的竞争关系,但从底层依赖来看,它们属于上下游协同架构。paramiko 纯粹由 Python 实现,包含核心的传输层(Transport)、通道层(Channel)、认证体系与 SFTP 客户端,负责处理协议加密解密、密钥交换与二进制网络流传输;而 fabric(自 2.x 版本起)整合了 paramiko 的通信底层与 invoke 的任务执行引擎,剥离了底层繁杂的流式缓冲区处理,提供更直观的高级面向对象接口。
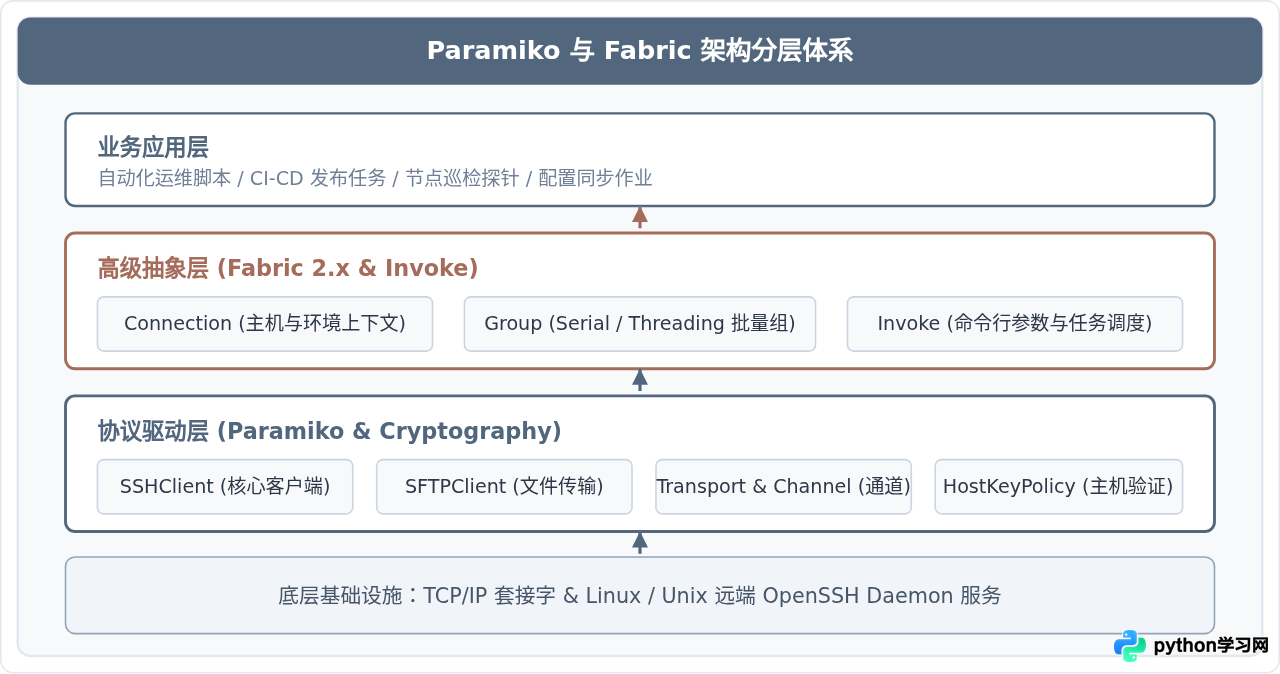
由此可见,如果需要构建支持堡垒机跳转的代理命令(ProxyCommand)、处理专有网络硬件的裸数据流或解析非标准 SSH 协议扩展,paramiko 能给予最细粒度的控制权;而如果目标是在多台标准 Linux 服务器上拉取代码、重载服务、备份数据并分发配置文件,fabric 则能显著减少样板代码。
二、Paramiko 核心实战与深度解析
使用 paramiko 执行远程操作的核心入口是 SSHClient 类。它维护了一个完整的会话状态机,包含主机指纹加载、会话连接、通道派生与资源回收。
1. 安全认证与命令执行机制
在生产环境中,切忌无脑使用 AutoAddPolicy()。该策略在发现未知主机指纹时会自动信任并写入本地已知主机列表,极易诱发中间人攻击(MITM)。严谨的做法是预先加载系统的 known_hosts 文件,或者在配置驱动中显式校验指纹。
import paramiko

def execute_remote_status(hostname, port, username, pkey_path):
    client = paramiko.SSHClient()
    # 加载系统已知主机列表
    client.load_system_host_keys()
    # 策略:生产建议采用 WarningPolicy 或指定 RejectPolicy
    client.set_missing_host_key_policy(paramiko.WarningPolicy())

    # 基于 RSA/Ed25519 密钥认证
    private_key = paramiko.RSAKey.from_private_key_file(pkey_path)

    try:
        client.connect(
            hostname=hostname,
            port=port,
            username=username,
            pkey=private_key,
            timeout=10,
            banner_timeout=15
        )

        # 执行命令获取标准输入、标准输出、标准错误三通道对象
        stdin, stdout, stderr = client.exec_command('uname -a && uptime', timeout=15)

        # 获取命令返回退出码
        exit_status = stdout.channel.recv_exit_status()
        output = stdout.read().decode('utf-8')
        error = stderr.read().decode('utf-8')

        return exit_status, output, error
    finally:
        # 显式关闭底层 Transport 连接
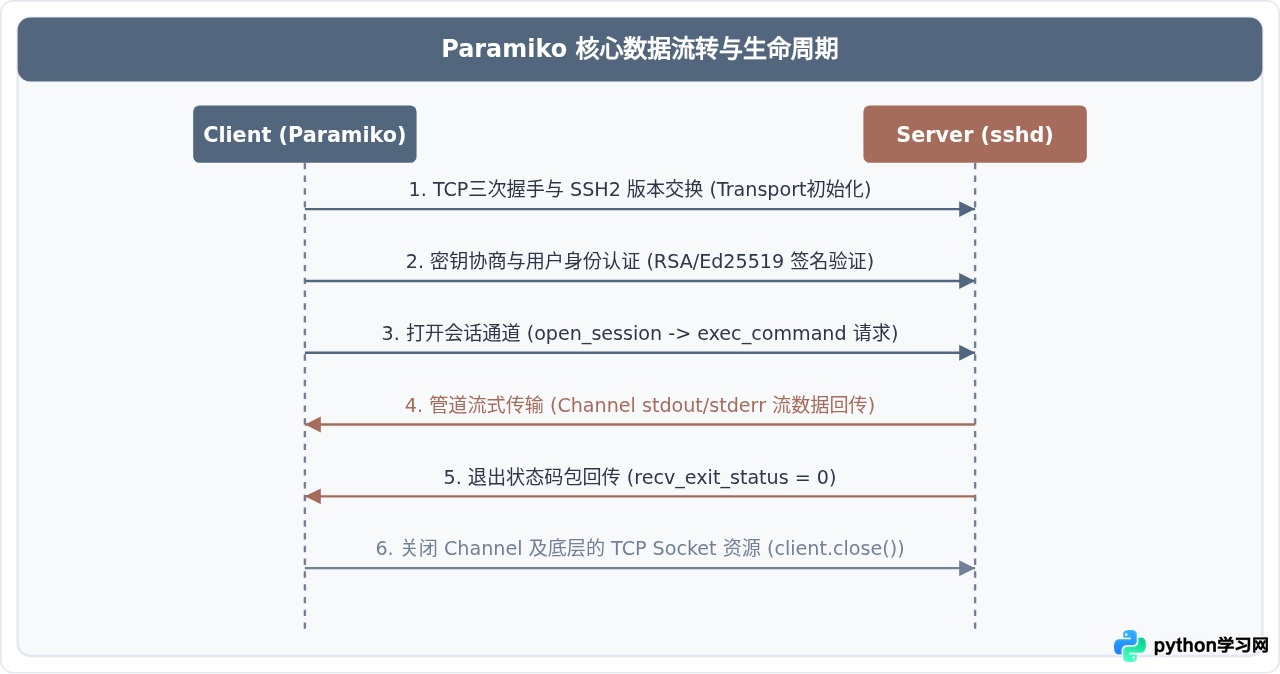
client.close()client.exec_command() 返回的 stdin, stdout, stderr 是基于通道的缓冲流。如果远端进程输出了大量内容(例如备份日志或数据包),而脚本在调用 channel.recv_exit_status() 之前没有及时消费掉 stdout 与 stderr 缓冲区,远程系统的 SSH 会话缓冲区被填满后将发生阻塞死锁,导致程序无限期挂起。
2. SFTP 文件传输实战
除了远程命令,paramiko 通过底层 open_sftp() 方法派生出 SFTPClient 实例,提供与标准库 os 类似的文件操作接口(如 stat, listdir, put, get 等)。
def transfer_distribution_file(client, local_file, remote_file):
    sftp = client.open_sftp()
    try:
        # 支持回调函数观察传输进度
        def progress_callback(transferred, total):
            ratio = (transferred / total) * 100
            print(f"Transfer Progress: {ratio:.1f}%")

        sftp.put(local_file, remote_file, callback=progress_callback)
        # 修改远程文件权限为 0755
        sftp.chmod(remote_file, 0o755)
    finally:
        sftp.close()
三、Fabric 现代化远程服务器管理实战
在日常运维中,我们很少需要手动去捕获和轮询 stdout 流。如果需要“在 10 台 Web 节点上拉取 Git 最新分支、安装依赖、重启 systemd 单元”,使用 paramiko 需要自行管理多线程与字符串拼接。这正是 fabric 大显身手的舞台。
1. Connection 上下文与优雅命令执行
Fabric 2.x 的核心抽象是 Connection,它接管了连接复用与命令交互,并提供了诸如 cd()、prefix() 的环境上下文支持。
from fabric import Connection

def deploy_service(host_ip, user, pem_key):
    # 构建连接实例,支持灵活的认证参数
    conn = Connection(
        host=host_ip,
        user=user,
        connect_kwargs={"key_filename": pem_key}
    )

    with conn.cd('/opt/my_application'):
        # 链式上下文:进入指定目录并执行命令
        result = conn.run('git pull origin main', warn=True)
        if not result.ok:
            print(f"Git pull failed on {host_ip}: {result.stderr}")
            return False

        # 以特权身份运行服务重启
        conn.sudo('systemctl restart my_application.service', pty=True)
        print(f"Successfully deployed on {host_ip}")
        return True
2. 批量并发:SerialGroup 与 ThreadingGroup
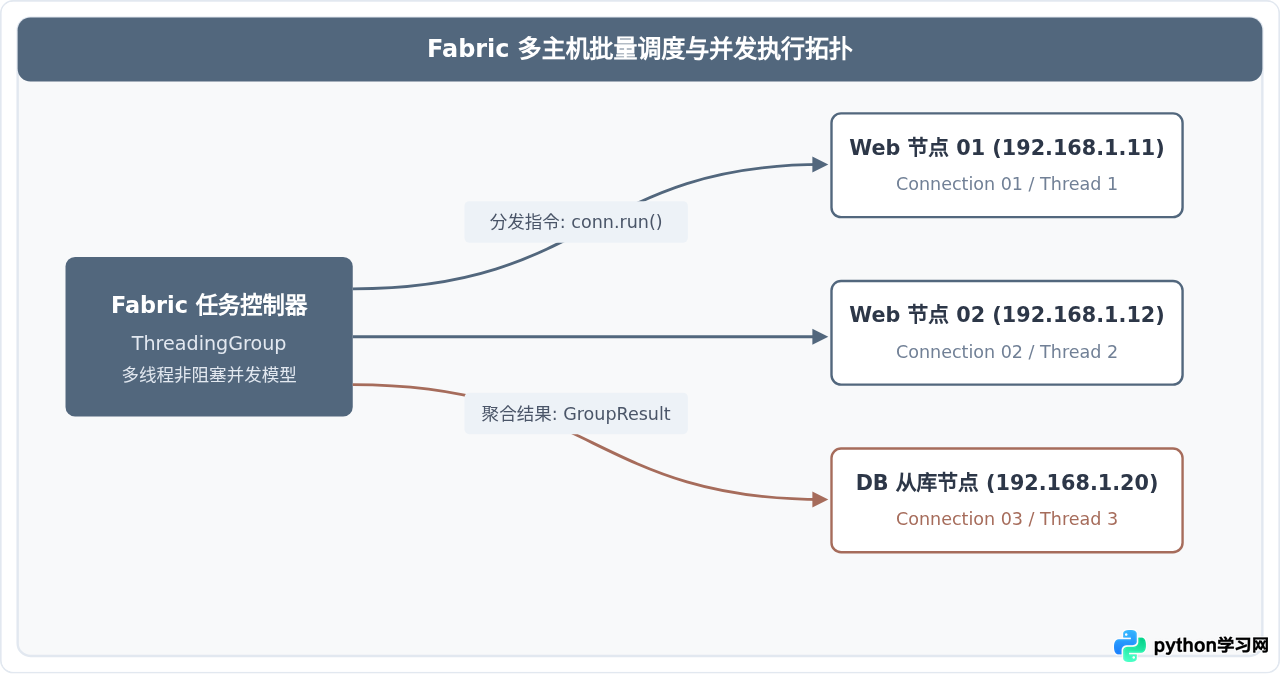
Fabric 内置了面向主机集群的执行组抽象。SerialGroup 按顺序串行调度,适合灰度发布与滚动更新;而 ThreadingGroup 借助多线程实现并发执行,适合批量状态巡检与配置分发。
from fabric import ThreadingGroup

def inspect_cluster_load(hosts, ssh_user, key_file):
    # 建立并发线程连接组
    group = ThreadingGroup(
        *hosts,
        user=ssh_user,
        connect_kwargs={"key_filename": key_file}
    )

    # 并发执行系统状态采集
    results = group.run('uptime && free -m', hide=True, warn=True)

    for conn, result in results.items():
        if result.ok:
            first_line = result.stdout.strip().split('\n')[0]
            print(f"[{conn.host}] Load Info: {first_line}")
        else:
            print(f"[{conn.host}] Execution Error: {result.stderr}")
四、选型对比与运维最佳实践
为了帮助工程师在架构设计与日常运维选型中做出明智决策,下表总结了两个工具在典型维度上的差异:
| 评估维度 | Paramiko | Fabric (2.x) |
|---|---|---|
| 定位目标 | SSHv2 协议全功能底层库 | 面向任务的远程运维与批处理工具 |
| 命令执行抽象 | 低级:手动处理 stdin/out/err 流缓冲区 |
高级:run() / sudo() 返回封装好的 Result 对象 |
| 状态目录上下文 | 无上下文记忆,每次执行必须显式 cd path && cmd |
支持 with conn.cd('path'): 语法糖 |
| 并发与多主机管理 | 需开发者自行基于 threading / asyncio 封装 |
原生提供 ThreadingGroup 与 SerialGroup |
| SFTP 与文件传输 | 功能完备,支持按字节流读写与细粒度回调 | 封装为 put() / get() 高级接口,简短直观 |
| 网络设备与特殊终端 | 支持伪终端(pty)、直接访问通道,适合路由器/交换机 | 受限于高级包装,处理交互式特殊终端不够灵活 |
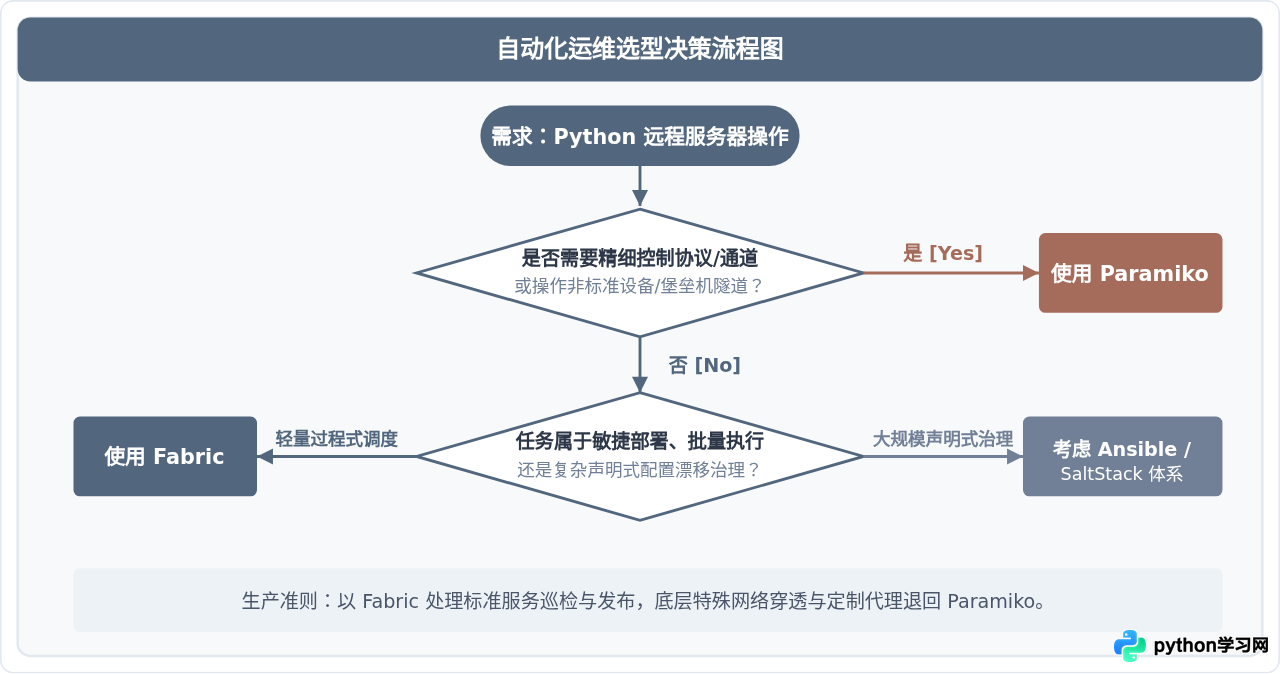
生产环境关键避坑建议
无论选用哪种库,将自动化脚本推向生产环境时都必须遵循以下铁律:
1. 超时与重试策略明确化:默认配置下,SSH 握手或未响应的命令可能持续数小时。调用 connect 时务必显式传入 timeout 与 banner_timeout,并在执行命令时设置针对进程的运行超时。
2. 禁用交互式口令,采用多密钥托管:坚决杜绝在脚本或代码仓库中硬编码密码。统一通过部署服务器的私钥(最好具备 Passphrase 并经由 ssh-agent 转发)进行免密认证。
3. 状态隔离的认知:无论是 client.exec_command() 还是 conn.run(),每次调用都是远程主机上一个全新的 Shell 会话。在第一个命令中执行 export ENV=prod 或 cd /data 不会对下一个命令生效,必须使用 && 连接,或借助 Fabric 的 conn.cd() 上下文管理器。
总结而言,在现代 Python 自动化运维工具链中,paramiko 提供了扎实、可控的协议基础设施,而 fabric 则将复杂的 SSH 协议细节平铺为简单优雅的高层 API。根据实际架构深度在两者之间准确取舍,能够大幅提升运维脚本的健壮性与开发效率。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















