


Python官方网站是哪个?认准Python.org避免下载到恶意软件
Python的官方网站是https://www.python.org/。本文详细介绍如何辨认正规Python官网,揭示第三方仿冒站与搜索引擎广告陷阱,提供从官网安全获取、校验并正确安装Python的完整指南。
python.org 的站点,均为第三方站点或仿冒页面。请始终在浏览器地址栏直接输入官方域名获取安装包,彻底杜绝恶意软件侵害。
一、认准唯一官方域名:python.org
对于刚接触编程的新手而言,搭建环境的第一步往往是在搜索引擎中搜索“Python 下载”。然而,这个看似简单的步骤却是安全隐患的高发地带。许多初学者因为缺乏对官方域名的认知,误入了经搜索引擎商业推广排在前面的第三方下载站,最终下载到捆绑了流氓推广软件、广告弹窗甚至特洛伊木马的修改版程序。
要保障开发环境的安全,最核心的原则就是牢记并认准官方域名。Python 项目由 PSF 注册并持有以下官方基础设施域名体系:
- 主站与下载门户:
https://www.python.org/ - 官方技术文档:
https://docs.python.org/ - 官方第三方包索引(PyPI):
https://pypi.org/ - 基金会治理站点:
https://www.python.org/psf/
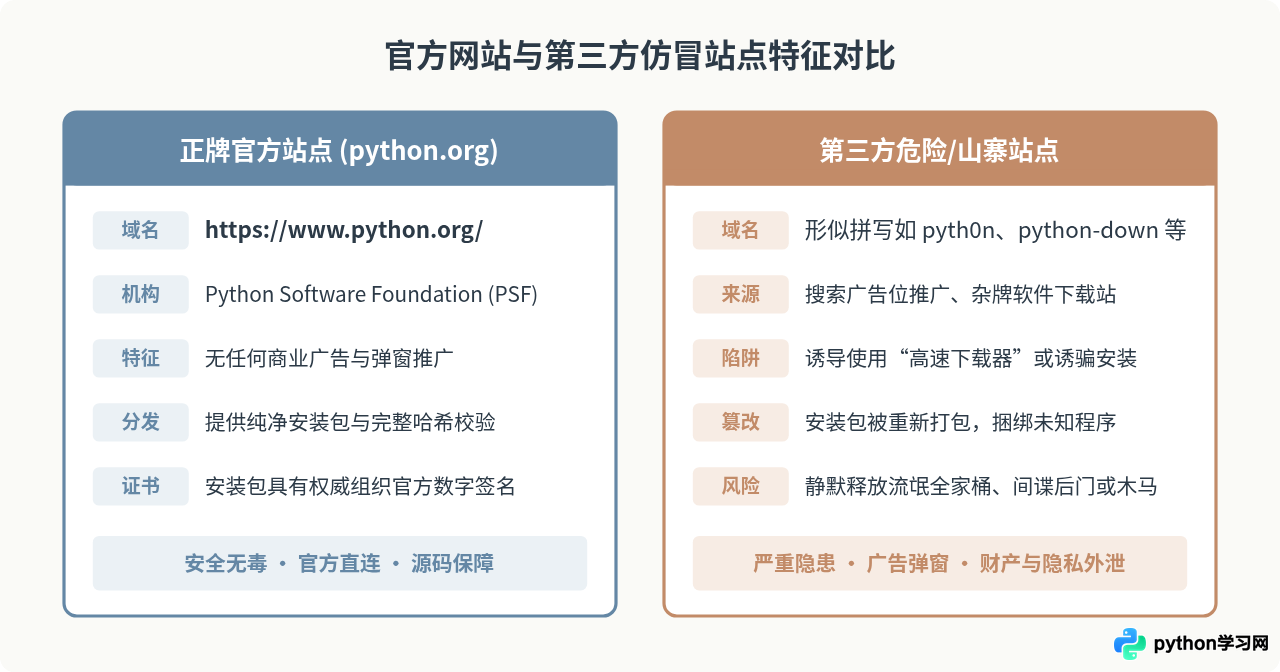
需要特别明确的是,Python 官方从未在 .com、.cn、.net 或其他商业顶级域名下建立过针对普通用户的独立主下载站。凡是顶级域名不是 python.org 且声称是“Python 官方中文网”、“Python 官方软件下载专区”的网站,无一例外都属于第三方自建站点或商业引流页面。
二、搜索引擎中的常见陷阱与恶意软件传播手法
了解黑灰产如何利用开发者的粗心来投毒,有助于我们更主动地规避风险。恶意分发通常利用以下几种常见途径展开:
1. 搜索引擎商业推广位(竞价排名)
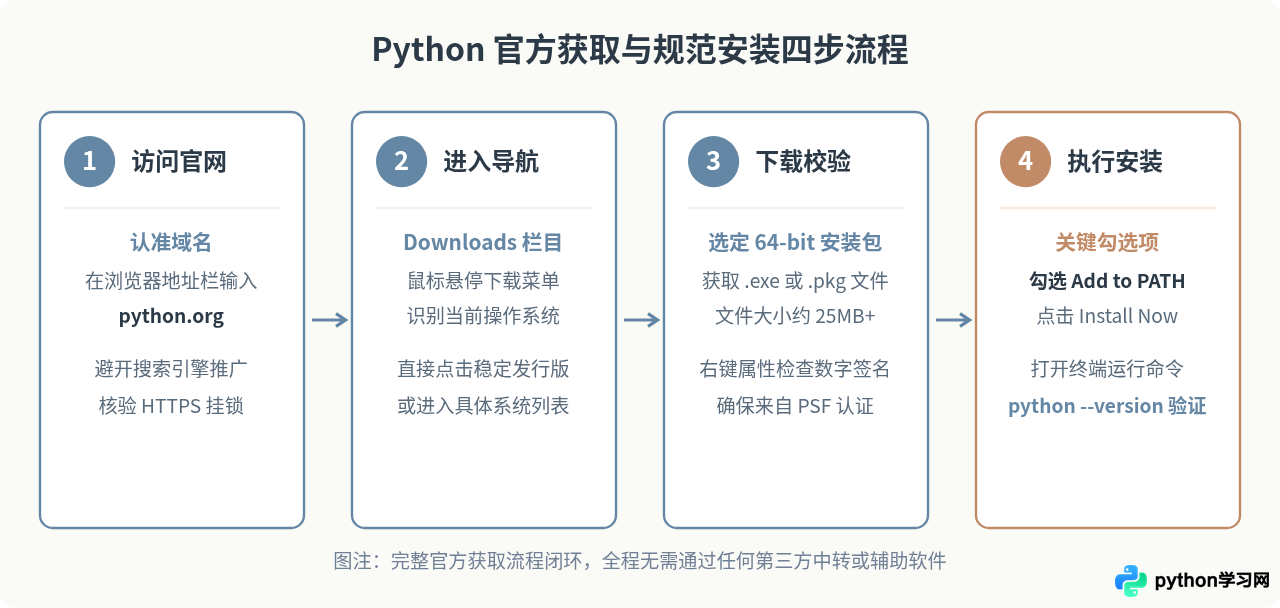
部分不法团伙或流氓软件代理商购买了诸如“Python”、“Python 安装包”、“Python 中文版下载”等热门关键词的广告位。当用户搜索时,带有灰底或浅灰色“广告”或“赞助商”标识的条目往往排在最前列。这些链接会直接跳转至与官网界面高度相似的钓鱼站或软件聚合页。
2. 域名形似欺诈(Typosquatting)
攻击者常注册与 python.org 极度相似的域名,例如使用数字替换字母(如 pyth0n.org)、增加连字符或前后缀(如 python-download.org、python-official.cn)。页面上通常充斥着刺眼的绿色“立即下载”、“极速安全下载”大按钮,故意诱导用户点击。
3. “高速下载器”套壳木马
这是软件下载站最常见的盈利手段。点击下载后,下载到本地的并非官方的 python-3.x.x-amd64.exe,而是一个体积只有几百 KB 的 Python_高速下载器.exe。一旦运行,该程序便会在后台静默释放:
- 流氓浏览器插件与主页篡改程序:强制将默认搜索引擎修改为黑产收益渠道。
- 后台静默挖矿程序:大量占用 CPU/GPU 算力,导致电脑发热卡顿。
- 信息窃取木马(Stealer):专门扫描开发者的浏览器密码凭据、SSH 密钥、Git 凭证与加密货币钱包文件。
三、从官网安全获取与安装的规范四步法
为了确保获取到绝对安全的原版 Python 软件,请严格按照以下标准操作流程进行:
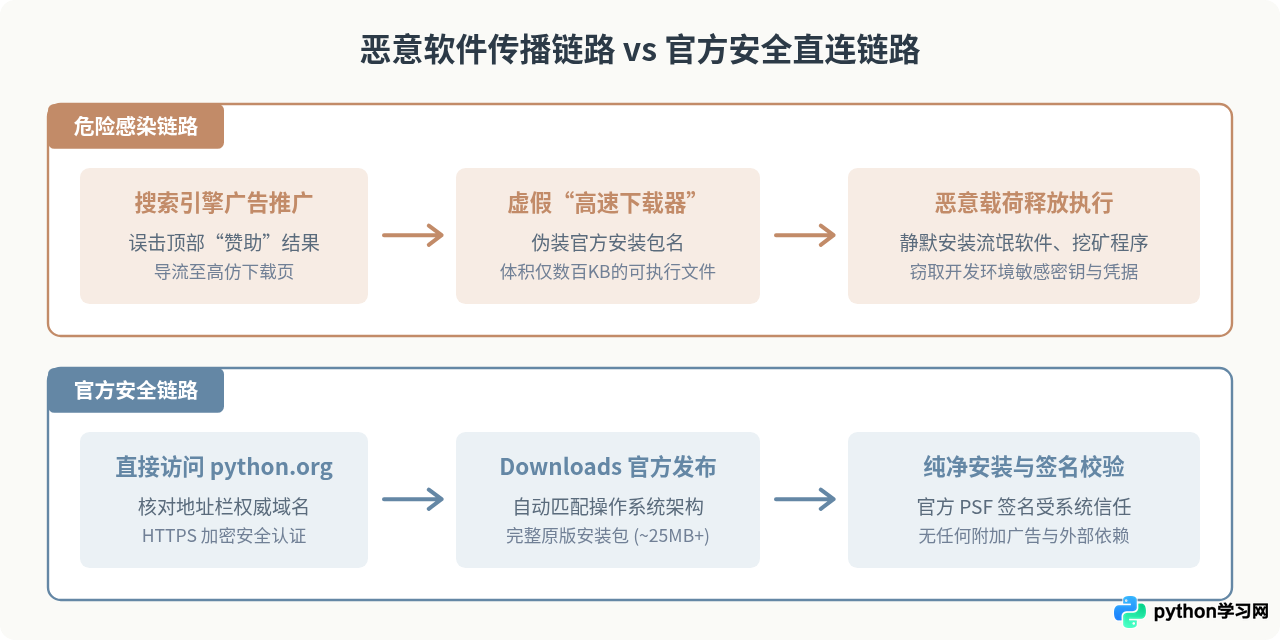
第 1 步:手动输入网址进入官方网站
打开现代浏览器(如 Edge、Chrome、Firefox 或 Safari),在地址栏直接键入 python.org 并回车。观察浏览器地址栏左侧的安全锁标识,确保当前连接使用的是正规的 HTTPS 加密协议,证书颁发对象合法。
第 2 步:定位 Downloads 菜单并选择系统版本
在官网首页顶部导航栏中,将鼠标悬停在 Downloads 菜单项上:
- 系统通常会自动识别你的电脑操作系统(如 Windows、macOS)。在弹出的下拉面板右侧,会直接展示当前最新的稳定版下载快捷按钮(例如 Download for Windows: Python 3.12.x)。
- 如果需要下载特定版本或为其他架构系统(如 32-bit 或 Linux 源码)准备环境,可直接点击 Windows 或 macOS 链接进入该系统专属的发布历史页面。
第 3 步:核对下载文件属性与大小
点击下载后,关注浏览器下载任务管理列表:
- 正常文件名格式:Windows 为
python-3.x.x-amd64.exe(64 位主流)或python-3.x.x.exe(32 位);macOS 为python-3.x.x-macos11.pkg。 - 正常文件大小:完整的独立安装包大小通常在 25MB 至 35MB 之间。如果下载的文件大小仅有几百 KB,请务必立即取消下载并删除,切勿运行。
第 4 步:执行安装与核心配置
双击运行安装包。在打开的官方安装向导主界面中,有两项至关重要的操作:
- 核心必选项:务必勾选界面底部的 “Add python.exe to PATH”(将 Python 添加到系统环境变量)。若遗漏此项,后续在终端输入
python命令时系统将提示找不到命令。 - 安装选项:初学者直接点击 “Install Now” 即可完成默认安装;有特定目录管理需求的用户可选择 “Customize installation” 自定义安装路径。
四、进阶安全校验:数字签名与 MD5/SHA256 哈希比对
在大型企业内网或对安全性要求极高的工作环境中,建议在运行任何可执行文件前进行完整性校验。这是辨别文件是否遭受过篡改或植入后门的黄金准则。
1. 查看 Windows 安装包数字签名(推荐)
在下载得到的 python-3.x.x-amd64.exe 上单击右键,选择“属性”,切换到“数字签名”选项卡:
- 在签名列表中,签名人名称必须明确显示为 “Python Software Foundation”。
- 选中该签名并点击“详细信息”,系统应提示“此数字签名正常”。如果没有任何数字签名,或者签名人是个人开发者、不知名商业科技公司,表明该安装包已被重新打包篡改,切勿运行。
2. 终端哈希值比对(SHA-256)
Python 官网在每个发布版本的下载列表旁均列出了对应的 MD5 或 SHA-256 校验哈希值。在本地打开 PowerShell 或命令提示符,执行自带的 certutil 工具即可计算文件哈希:
# 在 Windows PowerShell 中计算哈希值(示例)
certutil -hashfile python-3.12.2-amd64.exe SHA256

# 示例输出:
# SHA256 的 python-3.12.2-amd64.exe 哈希:
# 60c4a45a3371900f608f01b3dcf49c4f1c79a941f71df89b9643d9bf6c1ec91e
# CertUtil: -hashfile 命令成功完成。
将终端计算出来的 64 位哈希字符串与 python.org 官方页面公布的值进行比对。只要哈希值完全一致,即可 100% 确认该安装包在网络传输与存储过程中未发生哪怕 1 比特的篡改。
五、完成安装后的快速验证
安装完成后,建议通过系统原生终端确认安装状态与 Python 路径。按快捷键 Win + R,输入 cmd 回车打开命令提示符,输入以下命令:
# 检查 Python 解释器版本
python --version

# 示例正常输出:
Python 3.12.2

# 检查配套包管理器 pip 版本
pip --version

# 示例正常输出:
pip 24.0 from C:\Users\Username\AppData\Local\Programs\Python\Python312\Lib\site-packages\pip (python 3.12)六、防坑与安全下载速查备忘卡
无论是首次配置环境的新手,还是在不同设备上部署工作站的工程师,都可以将以下四个要点作为安全防坑的通用守则:
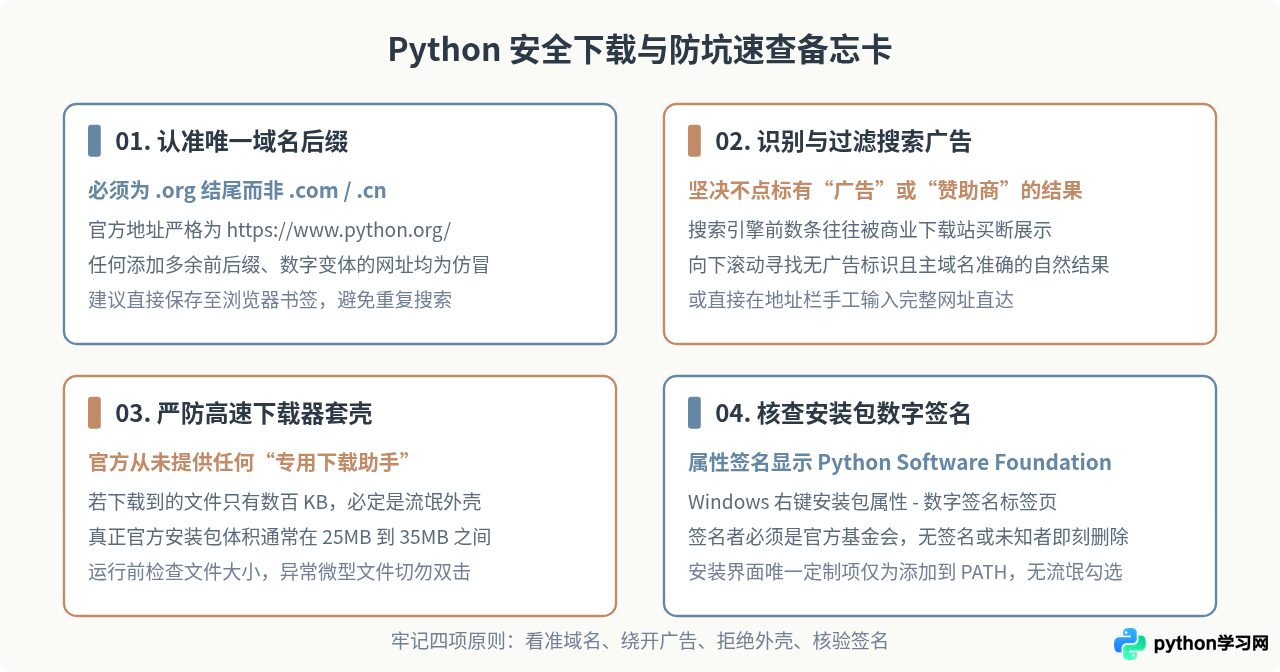
pip install 安装第三方开源库时,同样应保持警惕,谨防名称相近的投毒包(Typo-squatting 包),始终优先查阅 PyPI 官方索引(pypi.org)与项目 GitHub 仓库主页。
认准官方域名 https://www.python.org/,是每一位开发者筑牢计算机与开发环境安全防线的第一道屏障。养成从官方源头获取工具的良好习惯,能为长期的编程探索打下扎实、纯净的基础。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















