


Python是免费软件吗?官方下载地址与安全验证方法
详细解答Python的免费与开源授权属性,提供官方唯一安全下载地址,并分步演示Windows、macOS与Linux系统下校验安装包SHA-256散列值与安全签名的具体方法。
python.org;在下载安装包后,通过校验 SHA-256 散列指纹或数字签名,可以彻底排查文件是否被第三方篡改或植入后门。
一、Python的开源协议与免费授权边界
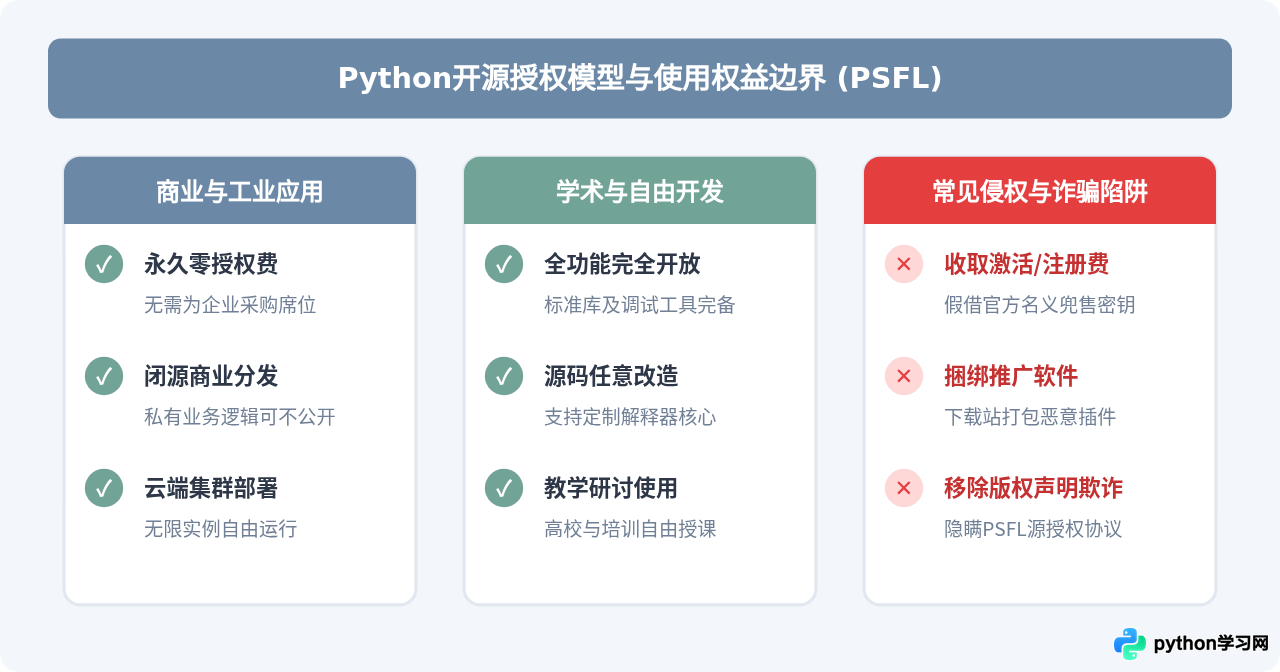
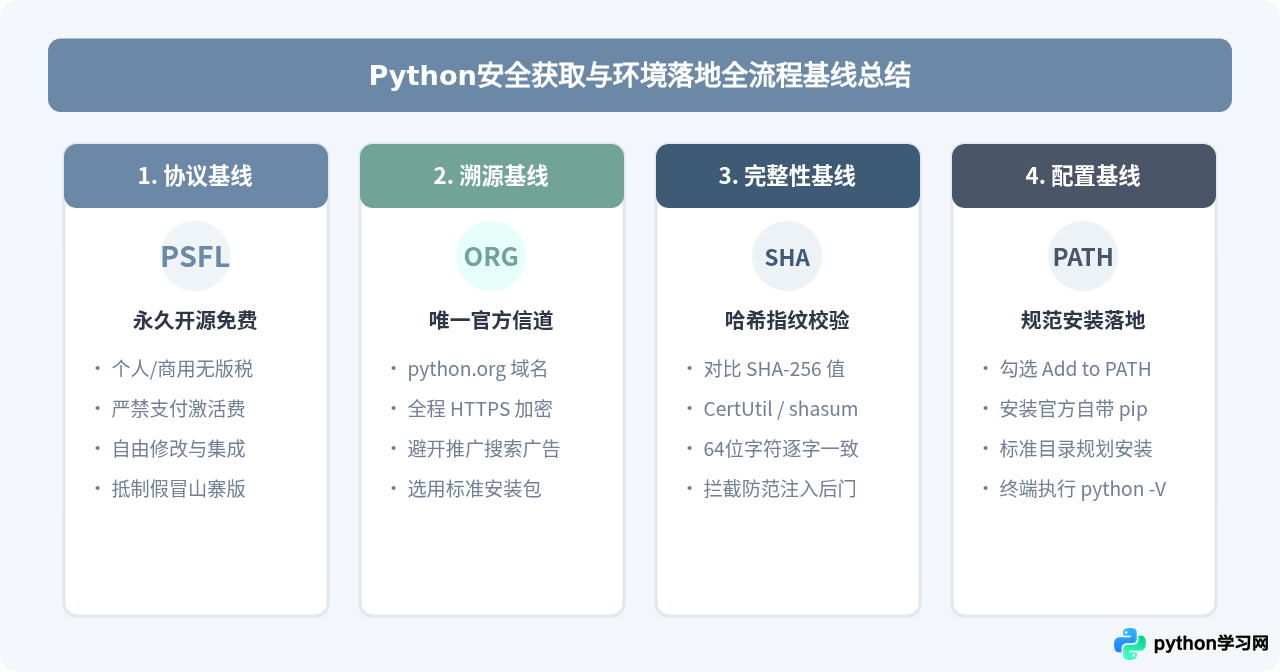
Python 官方解释器(CPython)遵循由 Python 软件基金会(Python Software Foundation,简称 PSF)制定的开源协议(PSF License Agreement)。这是一种高度宽松的自由软件许可证,其法律效力与知名开源协议 BSD 或 Apache 类似。
该许可证赋予了全球开发者以下明确权利:
- 商业使用无门槛:可以将 Python 解释器内嵌在商业收费软件、企业后台服务或云平台中,无需支付版权费或软件版税。
- 代码修改与私有化:可以自由修改 Python 的底层源码,并将修改后的二进制版本用于私有商业运营,无需强制开源自有业务代码。
- 自由二次分发:可以在遵守保留版权声明与免责声明的前提下,自由复制和分发官方或定制的 Python 发行版。
需要明确辨别的是市场中的虚假信息:Python 软件本身绝无所谓“专业付费版”或“商业激活码”。如果某个第三方网站以“正版授权”、“终身激活”、“解锁高级库”为由要求转账付费,这类情况均属于网络欺诈或违规打包包装,切勿轻信。
二、Python唯一官方下载地址与真伪辨识
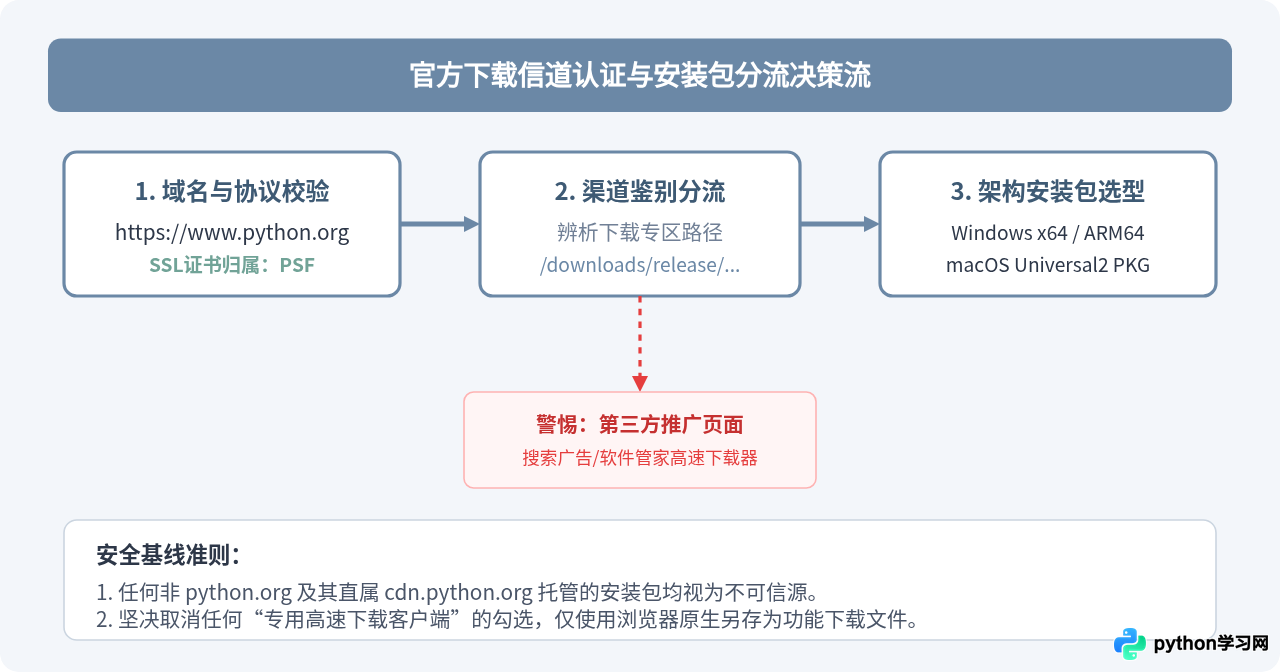
获取 Python 官方正版安装包,必须通过官方网站及其直属的内容分发网络(CDN)。
官方网站主页: https://www.python.org/
官方直接下载专区: https://www.python.org/downloads/
1. 如何准确避开非官方镜像陷阱
在搜索引擎中搜索“Python下载”时,排在最前列的往往是标记为“赞助商广告”的第三方软件站。这些非官方安装包常伴随以下安全隐患:
- 流氓捆绑安装:在安装程序外部封装下载器,静默安装无用浏览器插件、弹窗广告甚至挖矿木马。
- 后门植入与供应链投毒:篡改标准库(如
urllib或socket),在开发者执行脚本时窃取系统敏感凭据。 - 版本滞后缺少安全补丁:第三方网站往往长期保留存在高危漏洞的老旧版本,给主机留下可被攻击的破绽。
2. 对应操作系统的官方安装包类型选择
进入官方下载专区后,系统通常会自动检测当前操作系统并展示下载按钮。如果需要为特定架构或离线环境准备安装包,需按规范选用标准格式:
| 操作系统 | 推荐官方安装包格式 | 适用环境与说明 |
|---|---|---|
| Windows (64位) | Windows installer (64-bit) (.exe) |
适用于绝大多数现代PC与服务器,自带pip与IDLE。 |
| Windows (ARM64) | Windows installer (ARM64) (.exe) |
适用于高通骁龙等 ARM 架构的 Windows 设备。 |
| macOS | macOS 64-bit universal2 installer (.pkg) |
兼容 Apple Silicon (M系列芯片) 与 Intel 架构。 |
| Linux / Unix | Gzipped source tarball (.tgz) |
Linux常用包管理器直接安装,或通过源码解包编译。 |
三、安装包安全完整性验证(SHA-256 哈希校验)
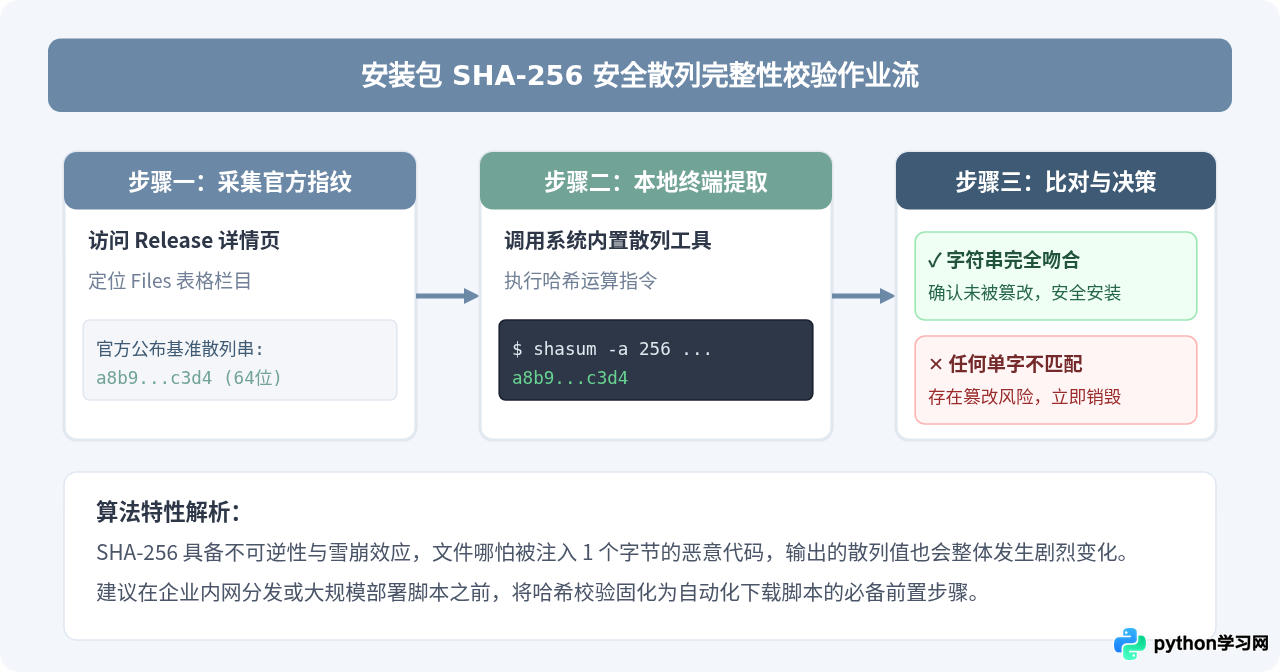
从网络下载二进制安装包后,验证文件哈希散列值(Checksum)是防止文件损坏或中间人恶意注入的核心手段。Python 官方会在每个发布版本的 Release 页面公开所有文件的 SHA-256 散列指纹。
验证机制十分明确:在本地系统对下载好的文件进行相同的数学计算,若得到的散列字符串与官方公布的值逐字一致,则证明该文件在传输过程中没有任何比特被改动。
1. 第一步:获取官方公布的基准 SHA-256 值
进入对应版本详情页(例如 https://www.python.org/downloads/release/python-3120/),滑到页面底部的 Files 列表。在表格中找到你下载的文件名,例如 python-3.12.0-amd64.exe,记录其对应的 SHA-256 字符串(由64位十六进制字符组成)。
2. 第二步:在不同操作系统下计算本地哈希
Windows 环境(使用 PowerShell 或 CMD):
打开 Windows 终端,执行内置的 CertUtil 命令:
CertUtil -hashfile "C:\Users\Username\Downloads\python-3.12.0-amd64.exe" SHA256或者使用 PowerShell 原生命令:
Get-FileHash -Algorithm SHA256 "C:\Users\Username\Downloads\python-3.12.0-amd64.exe"macOS 环境(使用 Terminal 终端):
打开终端程序,执行 shasum 命令:
shasum -a 256 ~/Downloads/python-3.12.0-macos11.pkgLinux 环境(使用 Bash 终端):
执行 sha256sum 命令:
sha256sum Python-3.12.0.tgz3. 第三步:比对计算结果
终端输出将呈现一段 64 位的哈希字符串。将其与官方页面表格中的值逐位核对(不区分大小写)。
四、进阶安全防护:GPG 数字签名校验
除了哈希校验外,Python 官方发布管理团队(Release Managers)还采用更加严格的 OpenPGP / GPG(GNU Privacy Guard)非对称加密签名。
哈希校验能确认文件是否完整,但如果官方下载站点本身遭遇高级持续性劫持(DNS 污染或镜像站恶意整体替换),攻击者可能同时篡改安装文件和页面上公布的哈希值。此时,GPG 数字签名能够提供终极鉴伪能力:因为攻击者无法伪造 Python 官方发布经理的离线私钥。
1. 获取发布经理公钥
Python 官方核心维护者的公钥均公布在 PSF Key Server 以及 https://www.python.org/downloads/ 页面顶部的说明中。例如当前主流版本的发布经理密钥 ID 会明确公示。
2. 执行 GPG 验证指令
下载目标安装包的同时,下载同目录下的 .asc 签名文件(如 python-3.12.0-amd64.exe.asc),使用终端执行核验:
# 导入对应发布管理者的 GPG 公钥
gpg --keyserver hkps://keyserver.ubuntu.com --recv-keys <KEY_ID>

# 验证安装包的数字签名
gpg --verify python-3.12.0-amd64.exe.asc python-3.12.0-amd64.exe
如果命令行返回 Good signature from "Python Release Manager <...>",说明该安装包的确是由 Python 官方团队成员在本地亲手签署打包并发布的,中途没有任何第三方介入。
五、官方安装关键选项与环境安全基线
完成安全验证后,即可运行安装程序。为了保证后续开发环境的纯净与稳定,在 Windows 系统安装引导界面需注意两个关键选项:
- 勾选“Add python.exe to PATH”:该选项位于安装界面最底部。勾选后,系统会自动将 Python 解释器与 Scripts 目录注册到用户环境变量中,避免后续在终端手动配置路径带来的排错成本。
- 使用“Customize installation”按需审计组件:进入自定义配置页面,保持
pip(包管理器)、tcl/tk and IDLE以及Python test suite处于正常状态。高级选项中,建议勾选“Install for all users”以统一部署至标准目录(如C:\Program Files\Python312)。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















