


Python中eval与ast.literal_eval的安全差异解析

本文详解Python中eval与ast.literal_eval的区别。eval虽能灵活转换字符串类型并执行计算,但存在严重安全隐患,如恶意代码执行。ast.literal_eval仅解析合法Python字面量,拒绝危险操作,是字符串转列表、字典等类型的更安全推荐方案。
前言
在Python开发中,常遇到将字符串形式的列表、元组或字典还原为对应数据类型的需求。此时,许多开发者会首先想到使用eval函数。该函数在Python中用于数据类型转换非常常见,其核心作用是将数据还原为其原始类型或可转换的目标类型。以下通过示例代码进行说明:
字符串与列表的相互转换
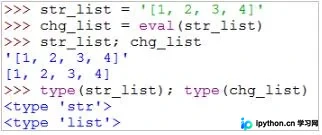
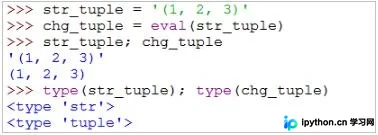
字符串与元组的相互转换
字符串与字典的相互转换
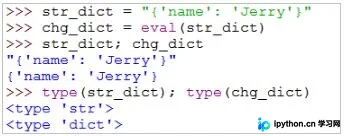
由此可见,eval能够实现从包含元组、列表或字典结构的字符串到对应数据类型的转换。此外,eval还具备直接计算字符串表达式的能力。例如,对于字符串'1+1',eval会直接计算出结果。
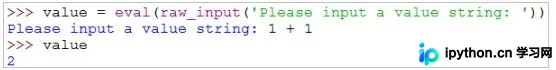
从上述功能来看,eval显得十分强大:它既能进行字符串与list、tuple、dict之间的类型转换,又能充当简易计算器。更甚者,它可以处理任何它能解析的字符串,而不顾及其可能引发的后果。因此,eval的强大背后隐藏着巨大的安全隐患。例如,当用户恶意输入特定字符串时:
open(r'D://filename.txt', 'r').read()
__import__('os').system('dir')
__import__('os').system('rm -rf /etc/*')
此时,eval会不顾一切地执行指令,可能导致显示电脑目录结构、读取文件甚至删除文件等后果。若涉及格式化磁盘等更严重的操作,eval也会照做不误。
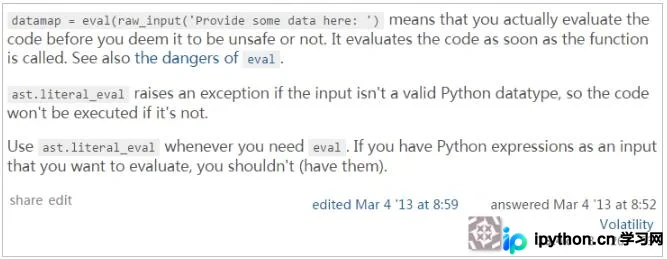
因此,这里引入了另一种更安全的处理方式:ast.literal_eval。大家可以参考StackOverflow及Python官方文档的相关解释:
StackOverflow相关讨论
Python官方文档说明
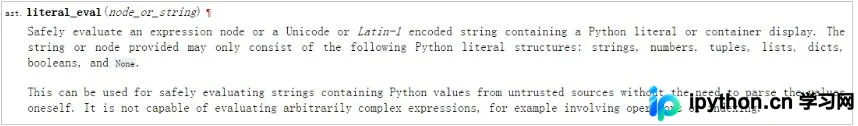
简单来说,ast模块旨在辅助Python应用处理抽象语法解析。该模块下的literal_eval()函数会判断待计算的内容在计算后是否属于合法的Python类型。如果是合法类型,则进行运算;否则,拒绝执行。
例如,前文提到的计算操作及危险操作,若替换为ast.literal_eval() ,均会被拒绝执行。
系统将抛出值错误,提示字符串不合法。
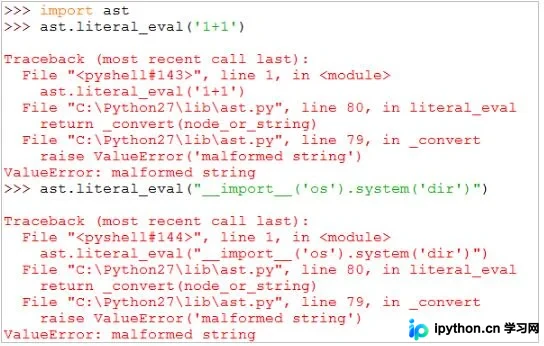
ast.literal_eval仅执行合法的Python字面量,从而大幅降低系统的安全风险。
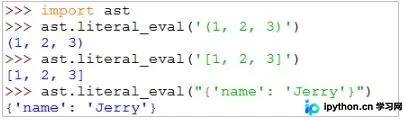
因此,出于安全考虑,在对字符串进行类型转换时,建议优先使用ast.literal_eval()函数。
总结
以上就是本文的全部内容,希望这些内容对大家的学习或工作有所帮助。如有任何疑问,欢迎留言交流,感谢大家对本站的支持。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















