



很多团队把 ALTER VIEW 当成一次轻量变更,觉得它和给表加字段类似,改完就能平滑上线。真正的风险恰恰在这里:它通常不会直接中断业务,但可能在执行后立刻让依赖视图的查询、权限或写入逻辑出问题。
如果你要在生产环境调整视图定义,重点不是“能不能改”,而是“改动是否保住了旧契约”。下面按几个最容易踩坑的环节展开:先弄清 ALTER VIEW 到底替换了什么,再检查字段兼容、权限、可更新性,以及最后常被忽略的执行计划缓存问题。
ALTER VIEW 不是增量修改,而是整体替换
很多人会把 ALTER VIEW 理解成类似 ALTER TABLE ADD COLUMN 的局部更新,但这并不准确。对大多数数据库来说,ALTER VIEW 的本质是用一条新的 SELECT 语句完整覆盖旧定义,原视图只保留名字和 schema 位置,其他依赖它存在的约束条件并不会自动替你兜底。
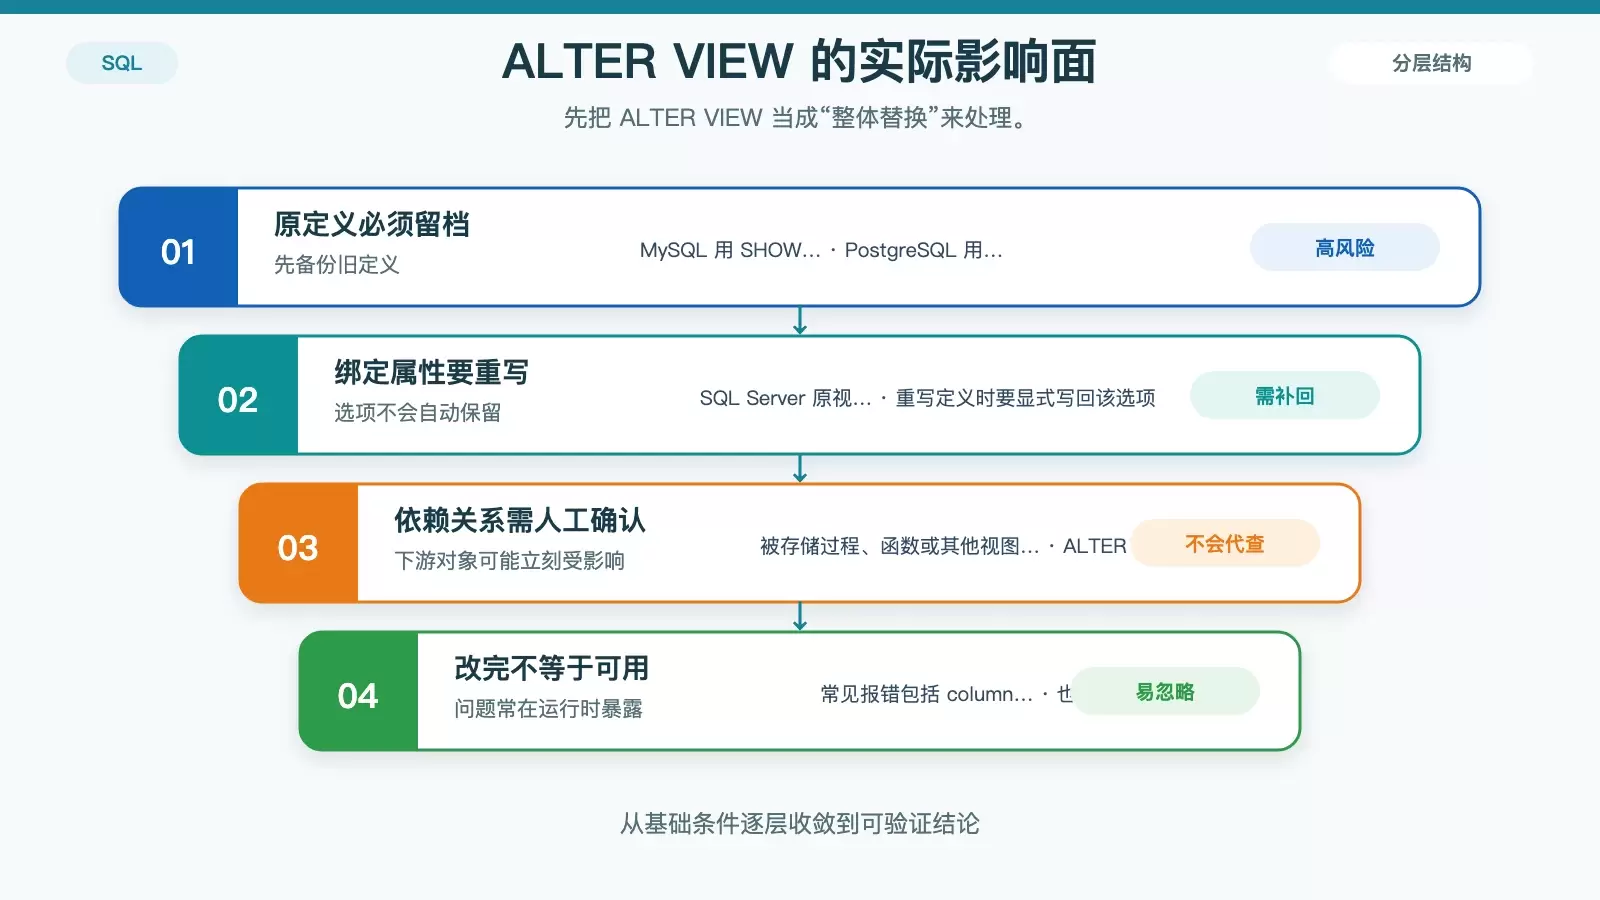
这意味着,视图原本的权限、依赖关系以及列名契约,都不能假设会被“顺带保留”。上线前至少要先把旧定义完整备份出来:
- MySQL:
SHOW CREATE VIEW view_name - PostgreSQL:
pg_get_viewdef('view_name')
如果是 SQL Server,还要特别检查原视图是否使用了 WITH SCHEMABINDING。这个选项在重写视图定义时需要显式带回去,否则后续有人修改基表结构时,原本应被保护的视图可能被意外破坏。
另一个常见误区是:数据库会在改视图时替你检查所有下游对象。实际上并不会。视图如果被存储过程、函数或其他视图引用,ALTER VIEW 本身通常不做完整依赖校验,结果往往是改完才在运行时报错,比如 column does not exist 或 invalid object name。
列名变更要把旧字段名当成接口契约
视图的字段名不只是展示层输出,它本身就是一层隐性接口。你把 user_name 改成 full_name,从 SQL 定义看可能更准确,但所有写死旧字段名的 ORM、报表、脚本和下游查询,都会在运行时直接失败。
因此,改列名时优先考虑兼容方案,而不是追求一次性“改干净”。最稳妥的方式通常是保留旧输出名:
SELECT name AS user_name, ...也就是说,先通过别名维持旧接口,再逐步推动调用方迁移。这样做的价值不在语法层面,而在于你给了上下游一个缓冲期。
如果确实需要废弃某个字段,也不要立刻删除。更稳的做法是在新视图里临时保留该列,例如:
NULL AS deprecated_col接着通过日志、调用监控或审计查询确认是否还有业务访问,确认无人使用后再进入下一轮清理。
排查依赖时,可以结合数据库本身的系统视图做验证:
- PostgreSQL:
SELECT * FROM pg_depend WHERE refobjid = 'v_users'::regclass - SQL Server:
sys.dm_exec_describe_first_result_set可用于验证下游SELECT的字段是否仍然匹配
改完视图后,权限需要手动补回
ALTER VIEW 不一定改变对象所有权,但它可能让原有授权失效,尤其在 MySQL 5.7+ 和 PostgreSQL 中,这个问题很常见。结果是视图本身改成功了,但原来能访问它的账号,下一秒就可能收到:
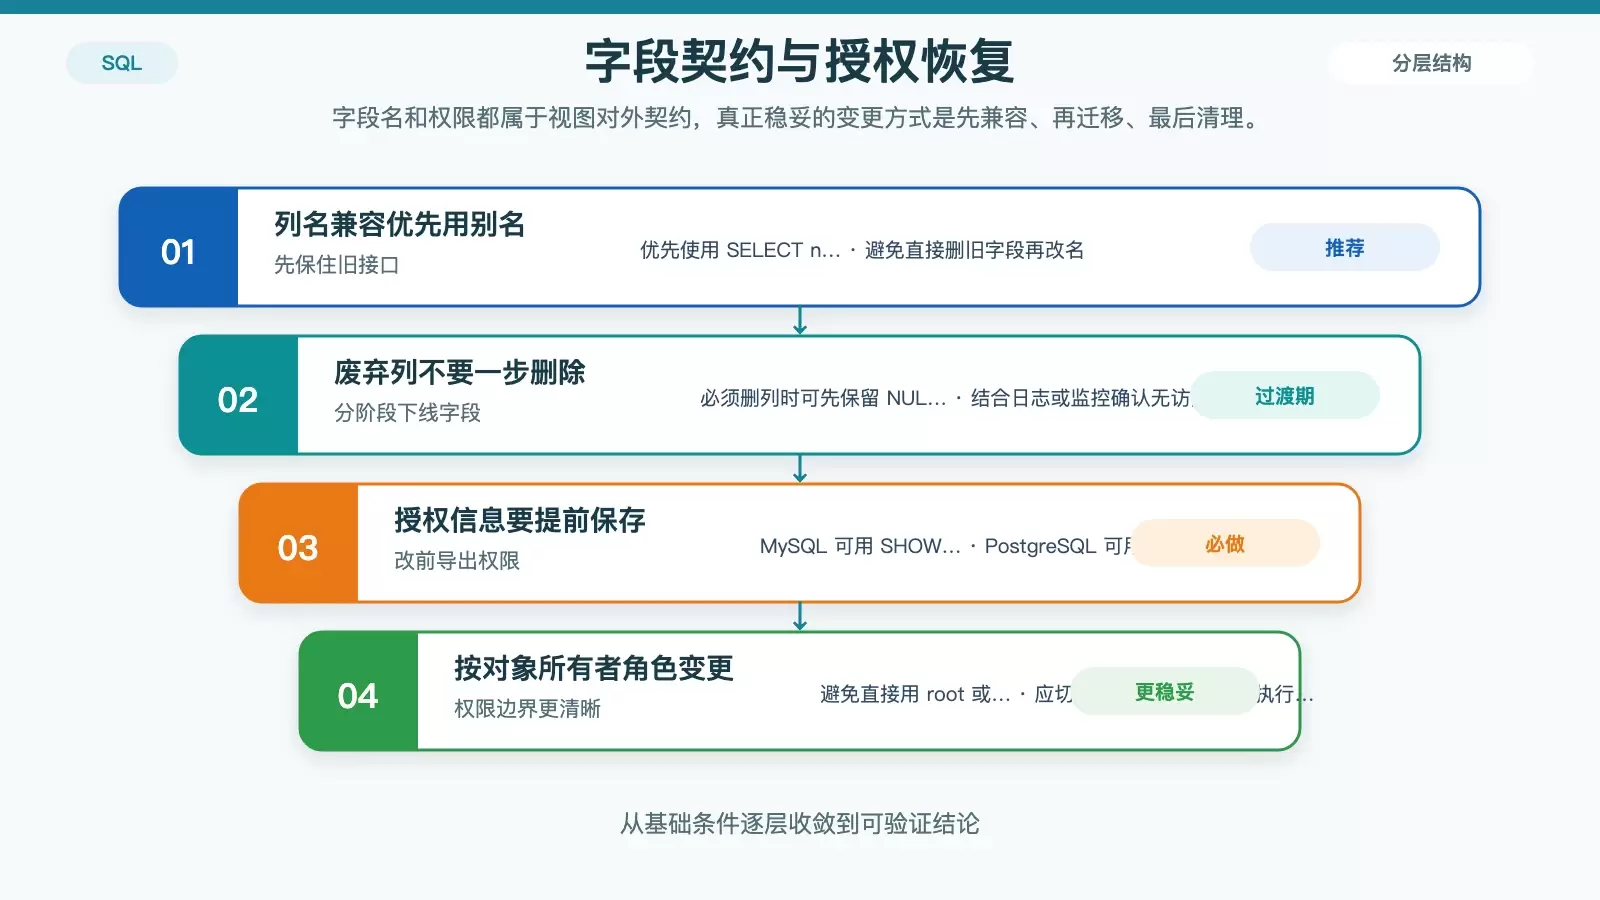
ERROR 1142 (42000): SELECT command denied所以生产环境里不要把“视图能编译通过”当成变更完成,授权恢复本身就是变更步骤的一部分。
先导出 GRANT,再执行变更
在修改前先把现有授权导出来,至少保证能按原样恢复:
- MySQL:
SHOW GRANTS FOR 'user'@'host' - PostgreSQL:可用
pg_dump --schema-only --no-owner抽取视图相关GRANT
尽量使用视图所有者角色操作
直接用 root 或 postgres 去改生产视图,短期看省事,长期会让权限边界和问题定位都变得混乱。更稳的做法是切换到视图所有者角色执行,这样授权模型、审计链路和回滚处理都更清晰。
如果是 MySQL 主从环境,还要注意权限不足触发 binlog 写入失败的问题。某些场景下可临时启用:
log_bin_trust_function_creators=1这样做不是常态配置,而是为了避免变更阶段因为权限限制影响复制链路。
带聚合或 DISTINCT 的视图,不会因为 ALTER VIEW 就重新变得可更新
很多人会在重写视图时顺手加入 GROUP BY、DISTINCT 或计算列,然后期待它仍然能承接 UPDATE、DELETE。这通常行不通。即便语法允许视图定义成功,数据库仍会按照可更新视图规则限制写入。
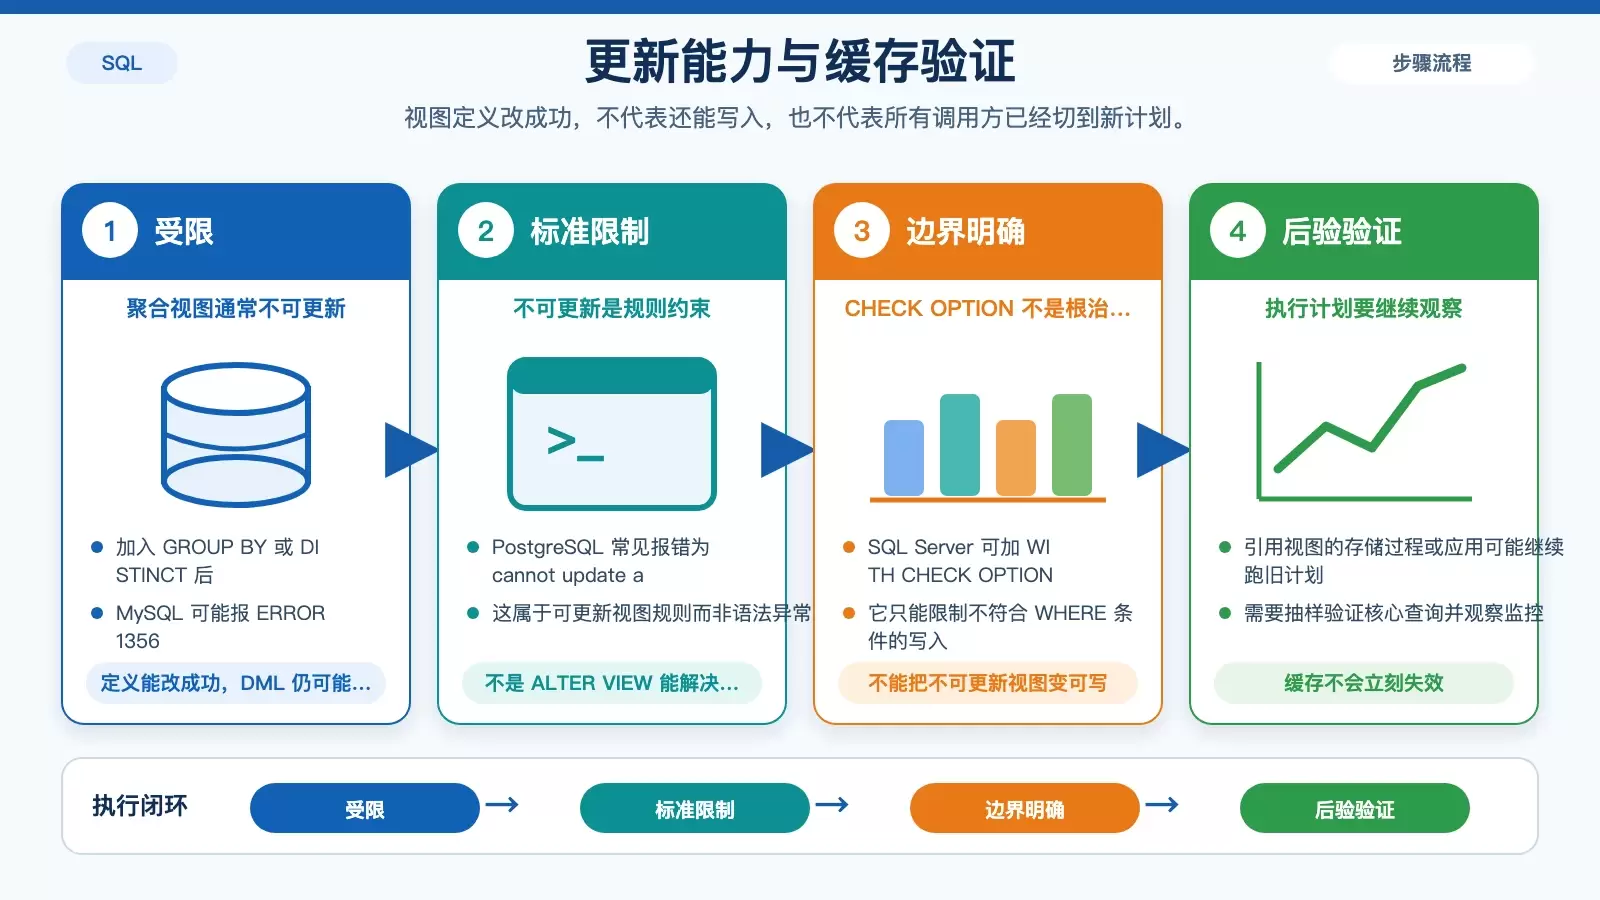
典型表现是:
- MySQL:报
ERROR 1356 - PostgreSQL:报
cannot update a view
这不是单纯的语法问题,而是 SQL 标准和数据库实现对“可更新视图”的硬性约束。只要视图不再是单表、无聚合、无复杂计算的直接映射,就不要默认它还能承载 DML。
如果业务确实需要写入能力,应该重新评估设计:
- 回退到单表、无聚合、无计算列的原始结构
- SQL Server 中可加
WITH CHECK OPTION强化写入约束,但它只能防止违反WHERE条件的写入,不能把不可更新视图变成可更新视图 - 若需要兼顾查询性能和派生结果,可评估物化视图,例如 PostgreSQL 的
MATERIALIZED VIEW,或用触发器承接写入逻辑
最后一个高频漏项:执行计划缓存不会立刻失效
即使视图定义已经成功替换,也不代表所有依赖它的执行路径都会马上使用新结果。被存储过程、应用程序或 ORM 缓存的执行计划,可能还会继续沿用旧计划,直到首次重新编译。
这类问题最麻烦的地方在于,它不一定立刻报错。有时表现为一段时间内结果错乱、字段不匹配,或者只有部分节点出现异常,尤其是在基表结构已经变化、视图又刚刚被重写的情况下更明显。
因此,视图变更完成后,验证不应停留在“SQL 执行成功”。至少还要补两类检查:
- 抽样执行依赖该视图的核心查询、存储过程和应用接口,确认返回字段和结果集一致
- 结合数据库和应用监控观察一段时间,确认没有延迟暴露的字段错误、权限报错或执行结果异常
归根结底,ALTER VIEW 不是危险在“改动动作”本身,而是危险在它把视图当成接口替换掉了。只要你把旧定义备份、旧字段兼容、权限重放、更新能力限制和缓存影响都纳入变更流程,修改视图这件事就能从“看运气”变成一套可验证的操作。















