



在微服务体系里,开发者常会先问一个问题:Gin 适合拿来做整套服务基础设施,还是只适合做 Web 接口层?答案通常不是“越多越好”,而是看它在链路中承担什么职责。本文会从性能、资源占用、扩展方式和实际落点几方面拆开分析,帮助你判断 Gin 更适合放在 API 入口、服务边界,还是与其他微服务组件协同使用。
Gin 到底是什么类型的框架
Gin 是 Go 生态里一个轻量级、高性能的 Web 框架,核心特征可以概括为三点:快、简、够用。
它并不试图把服务注册、配置中心、消息系统、任务调度等能力全部打包进来,而是把重点放在 HTTP 请求处理这件事上。也正因为这种设计,Gin 在微服务里通常不是“包办一切”的主框架,而是一把专门处理接口层的利器。
如果把微服务系统拆开看,很多服务真正暴露在外的部分,其实只是路由分发、参数处理、鉴权、日志、返回结果这些标准 Web 能力。Gin 对这部分工作的覆盖非常直接,学习和接入成本也相对更低。
为什么微服务场景经常选择 Gin
高并发下,性能优势足够明确
微服务往往需要承接大量并发请求,尤其是用户入口服务、聚合接口和内部管理 API。Gin 基于 httprouter 构建,使用基数树(Radix Tree)进行路由匹配,路由查找时间复杂度为 O(n)(n 为路径长度),相较依赖路由数量的 O(m)(m 为路由数量) 更适合路由规模持续增长的服务。
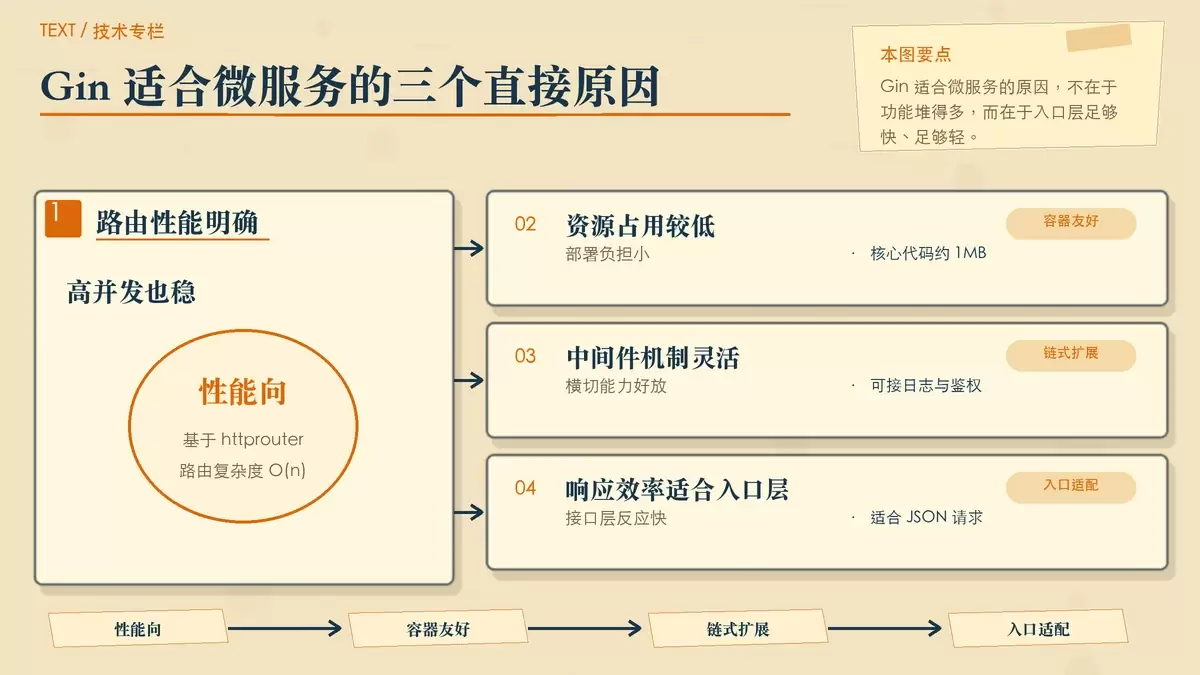
从给出的数据看,在 32 核服务器环境下,Gin 处理简单 JSON 请求的延迟可以稳定在 0.8ms 以下,QPS(每秒请求数)可达 3 万+,相比同类框架有 15%-20% 的性能优势。对于链路较长、调用频繁的微服务系统来说,这意味着入口层可以保留更充足的性能余量。
框架足够轻,适合容器化部署
Gin 的核心代码仅约 1MB,运行时内存占用通常为数十 MB。这一点在单体应用里未必特别突出,但到了微服务环境中,差异会被明显放大。
因为一个业务系统很可能拆成数十个甚至上百个服务,如果每个服务都依赖重量级框架,镜像体积、启动速度和资源占用都会迅速累积。Gin 的轻量特性让它更适合放进容器中运行,也更利于横向扩缩容。
中间件机制贴合微服务的通用诉求
微服务里有大量横切关注点,例如认证、日志、限流、链路追踪、统一错误处理。Gin 的中间件机制正好适合承接这类通用能力,而且能按需组合,不需要把所有功能都耦合进业务代码。
router.Use(logger())    // 日志记录
       .Use(auth())     // 身份验证
       .Use(limit())    // 限流
       .GET("/api", handler)
这种链式处理方式与微服务常见的“请求进入 - 处理 - 返回结果”流程天然一致。对团队来说,它的价值不只是代码写起来顺手,更重要的是便于沉淀统一规范,让每个服务在接口层的行为保持一致。
Gin 在微服务架构中的角色定位
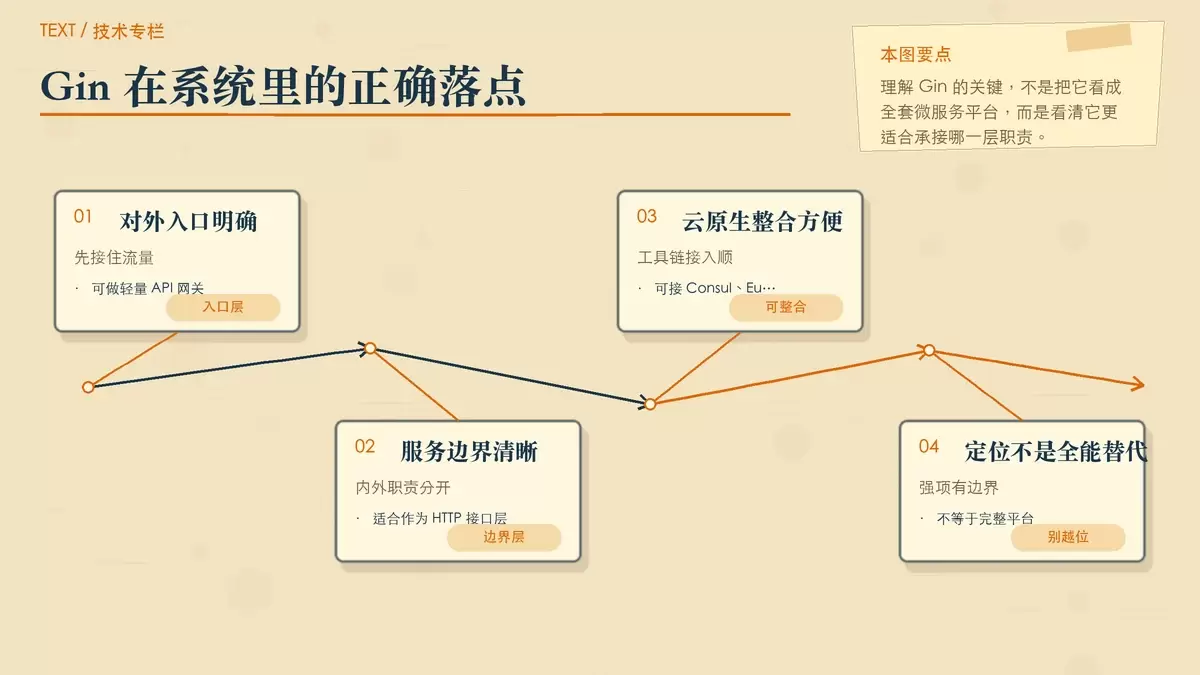
适合做轻量级 API 网关
API 网关负责承接外部请求,并完成路由转发、协议适配、基础鉴权等工作。Gin 的高性能路由和中间件扩展能力,使它很适合实现轻量级 API 网关,尤其是在团队希望自行掌控网关逻辑,或者网关职责相对明确、规模尚可控的情况下。
不过这里也要分清边界:Gin 适合做“应用型网关”,并不等于它天然替代成熟的网关产品。如果你的系统已经需要复杂的流量治理、细粒度策略控制、多协议统一编排,那么通常仍要配合专门网关或服务治理组件使用。
更常见的落点是服务边界的 HTTP 接口层
从实际架构看,Gin 最稳妥、也最常见的角色,是作为微服务边界的 HTTP 接口层。它负责对外提供 RESTful API,处理请求参数、认证、响应格式和状态码,而服务内部或服务之间,则可以继续使用 gRPC 等协议完成高效通信。
这种组合方式的好处很直接:对外接口清晰、易于接入;对内通信高效、职责分明。Gin 负责“把门口管好”,而不是把整个分布式系统的治理责任都揽下来。
它强在整合能力,而不是替代整条工具链
Gin 的价值还体现在与微服务工具链的整合上。它本身很轻,但并不封闭,可以顺畅接入常见组件:
- 服务发现:通过 gin-contrib/locator 等扩展包,对接 Consul、Eureka 等注册中心
- 监控观测:集成 Prometheus、Zap 等工具,用于指标采集和结构化日志
- 容器化部署:编译为单一二进制文件,简化 Docker 镜像构建流程
这也解释了 Gin 在微服务里的真实定位:它不是完整平台,而是一层非常适合作为基础入口的 Web 外壳,向下能接业务逻辑,向外能接云原生工具链。
项目案例与落地实践建议
生产项目已经覆盖多种场景
Gin 被不少知名项目用于生产环境,这说明它并不只是“轻量 demo 框架”。文中提到的几个例子就覆盖了不同类型的服务:
- Gorush:Go 编写的通知推送服务器
- Krakend:拥有中间件的超高性能 API 网关
- Photoprism:基于 Go 和 Google TensorFlow 的个人照片管理工具
这些项目横跨网关、推送、图像处理等方向,说明 Gin 的适用范围并不局限于某一种单一业务,而是适合所有需要稳定 HTTP 层的服务型应用。
路由设计先标准化
如果准备用 Gin 做微服务接口,第一步不是先堆功能,而是先把路由规则定清楚。比较稳妥的做法是遵循 RESTful 设计,使用资源导向命名,采用名词复数,并把版本号前置到 API 路径中:
/api/v1/users
/api/v1/orders
这样做的收益是接口层可读性更高,也便于后续版本演进和客户端兼容。
错误返回格式要统一
微服务数量一多,客户端最怕的不是报错,而是每个服务报错格式都不一样。统一错误结构,能显著降低前端、网关和调用方的处理成本。
{
  "code": 40001,
  "message": "Invalid parameter",
  "details": "name must be between 2-20 characters"
}
这种格式至少把错误码、错误摘要和细节说明拆开了,既方便程序判断,也利于排查问题。
配置管理尽量外部化
Gin 本身专注于 Web 层,因此配置管理最好交给专门工具处理。使用 Viper 等方案,将配置与代码分离,更符合 12 因子应用思路,也更适合微服务在不同环境下部署和切换。
尤其在容器环境中,配置外部化会直接影响服务发布效率和运维成本,这类基础工作越早统一,后续越省事。
怎么判断 Gin 是否适合你的微服务
如果你的目标是构建一个高性能、低资源占用、接口职责清晰的微服务入口层,Gin 很合适。它在路由性能、中间件扩展和容器化友好度上都表现稳定,尤其适合承担 API 网关中的轻量逻辑,或直接作为服务边界的 HTTP 层。
但如果你期待一个框架同时解决服务治理、注册发现、监控、配置、复杂编排等全部问题,那就容易高估 Gin 的职责。更准确的理解是:Gin 提供了坚实的 Web 基础层,而完整的微服务能力,仍需要结合 gRPC、注册中心、监控系统和配置工具一起搭建。
对团队而言,真正有价值的不是“Gin 能不能做微服务”,而是能否把它放在合适的位置上。角色放对了,Gin 会是一把很省心的工具;角色放错了,它的轻量优势反而会变成能力边界。















