


Kubernetes安全上下文:非Root用户运行容器

理解SecurityContext与非Root运行
SecurityContext是Kubernetes中用于定义Pod或容器运行时安全策略的核心配置对象。它通过控制进程的用户身份、权限提升及文件系统访问规则,直接决定了容器在宿主机上的隔离级别。其中,runAsUser指定容器内主进程的UID,runAsGroup指定GID,而runAsNonRoot则是一个布尔开关,强制要求容器启动时不能使用UID 0(即Root)。容器默认以Root运行存在极大安全隐患:一旦容器被攻破,攻击者可能利用Root权限逃逸至宿主机,或横向移动攻击集群内其他服务。遵循最小权限原则,强制非Root运行能有效收敛攻击面,即使镜像存在漏洞,也能将破坏限制在受限的命名空间内。现代容器运行时与Kubelet会协同校验这些字段,确保策略在调度与启动阶段即被严格执行。
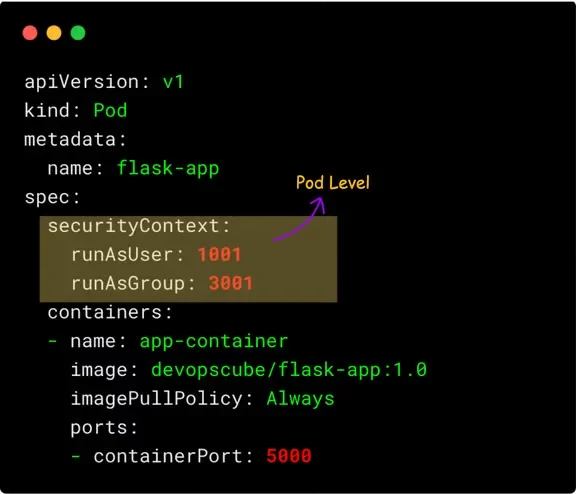
配置Pod以非Root用户运行
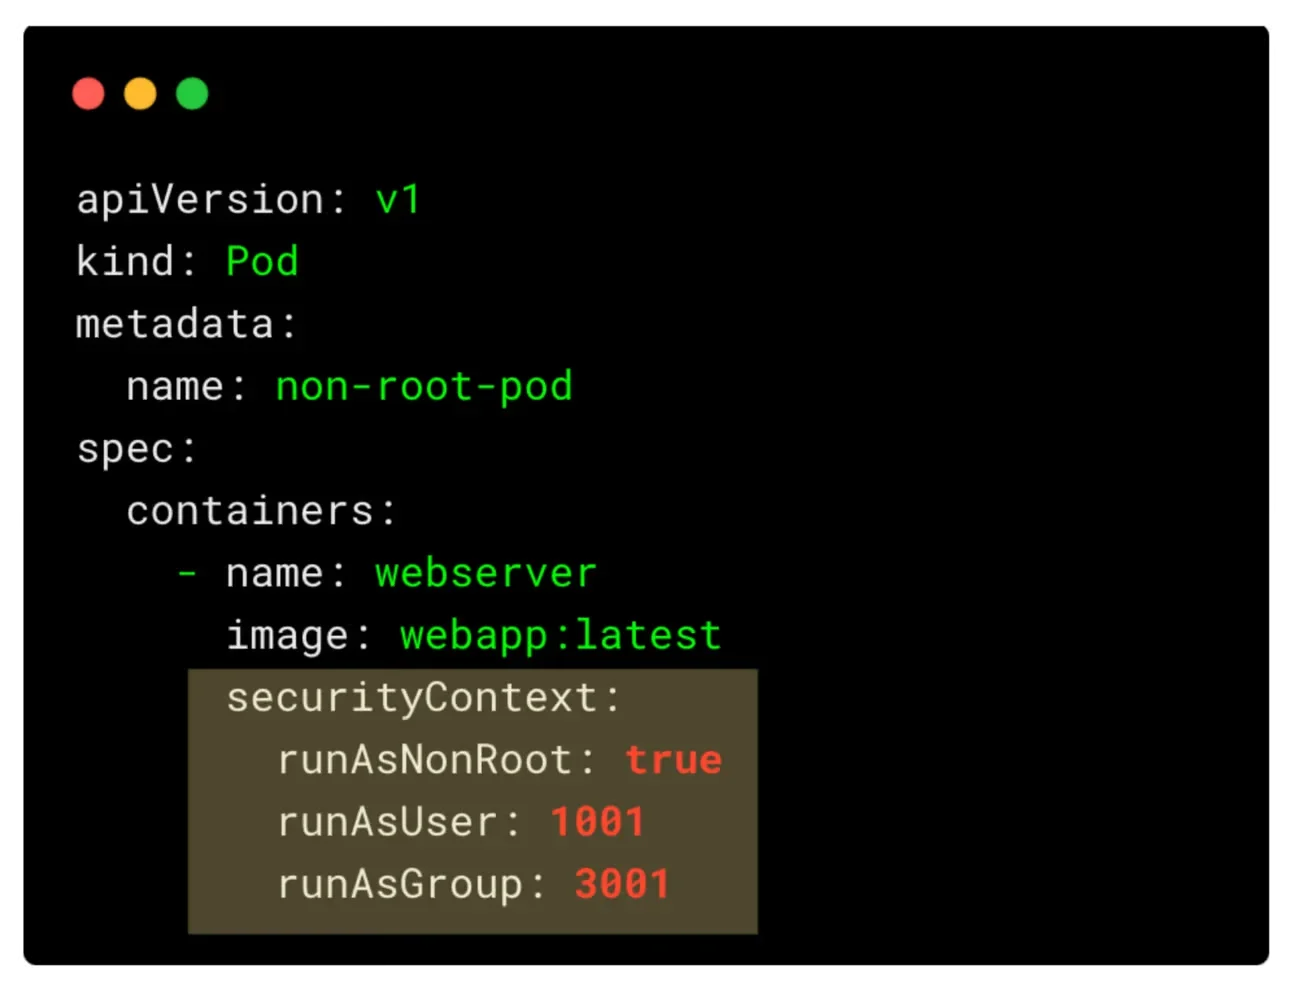
在Kubernetes资源清单中,非Root运行策略通过securityContext字段声明。该字段可定义在Pod级别(spec.securityContext)或容器级别(spec.containers[].securityContext)。Pod级配置会作为默认值下发至该Pod内的所有容器,而容器级配置则具有更高优先级,会覆盖同名字段。典型配置示例如下:在Pod级设置runAsNonRoot: true与runAsUser: 1000,确保所有容器进程以UID 1000启动;同时配置fsGroup: 2000,使挂载的Volume目录自动变更属组为2000,解决非Root用户读写共享存储的权限问题。若某容器需特殊处理,可在其内部单独指定runAsUser: 1001。Kubelet在创建容器前会合并这两层配置,并交由CRI执行。务必注意,runAsNonRoot为true时,若镜像未显式指定USER或指定为0,Pod将直接拒绝启动并抛出配置错误,因此配置前需确认应用镜像已适配非Root环境。
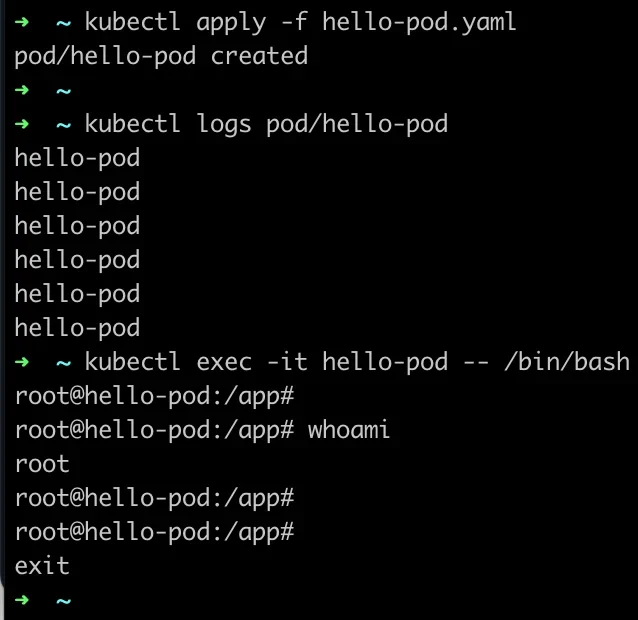
部署后验证用户身份与权限
YAML配置完成并成功调度后,绝不能仅凭清单内容断定策略已生效,必须进入容器运行时环境进行实证验证。首先使用kubectl exec -it <pod-name> -- /bin/sh进入目标容器,随后执行id命令查看当前进程的UID、GID及附属组信息,或使用whoami确认用户名。若配置正确,输出应显示类似uid=1000 gid=1000 groups=1000,而非uid=0(root)。此外,需重点验证文件访问权限:尝试在应用工作目录或挂载卷中执行touch testfile或ls -la /data,观察属主与属组是否与runAsUser和fsGroup一致。若发现权限拒绝,通常是因为基础镜像内的目录默认属主为Root,需结合initContainers或securityContext的fsGroup进行预置授权。只有通过终端命令的实际反馈,才能确认安全上下文已穿透至容器进程空间,避免配置即生效的认知盲区。
常见报错、权限问题与生产避坑
切换至非Root运行后,应用常因权限不足触发各类异常。典型场景包括:绑定1024以下特权端口(如80/443)被系统拒绝,需改用高端口或配置NET_BIND_SERVICE能力;应用日志或临时目录写入失败,需确保fsGroup或挂载卷权限设置合理;部分基础镜像的ENTRYPOINT脚本硬编码了Root操作,导致启动崩溃。排查时应优先查看kubectl describe pod中的Events与容器日志,定位具体拒绝路径。生产环境中,严禁为快速修复而盲目添加privileged: true或关闭Pod安全准入策略,这会彻底破坏安全边界。正确做法是:在构建阶段使用USER指令切换身份,利用多阶段构建精简镜像,并通过capabilities按需授予最小权限。结合静态扫描与准入控制器,可在CI/CD流水线中提前拦截不合规配置,实现安全左移。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















