


Kubernetes故障排查:ephemeral容器调试

理解 Ephemeral Container:什么时候该用它
Ephemeral Container(临时容器)是 Kubernetes 自 1.16 引入、1.23 正式 GA 的一项特性,专为故障排查设计。与普通容器不同,它不参与 Pod 的常规生命周期管理,不会出现在 Pod 的 spec.containers 列表中,而是通过 spec.ephemeralContainers 动态注入。与 kubectl exec 相比,exec 依赖目标容器内已安装的 Shell 或调试工具,若业务镜像采用极简的 distroless 或 alpine 基础镜像,exec 往往因缺少命令而失效。临时容器则允许你挂载一个包含完整调试工具链的镜像,并与目标容器共享网络、PID 或文件系统命名空间,从而在不重启或修改业务镜像的前提下“空降”调试环境。使用前需确保集群版本不低于 1.23,且当前用户具备 pods/ephemeralcontainers 子资源的 create 和 update 权限。该特性特别适用于生产环境中无法随意重启、且业务容器因安全策略剥离了调试工具的 Pod。
创建临时容器并进入故障现场
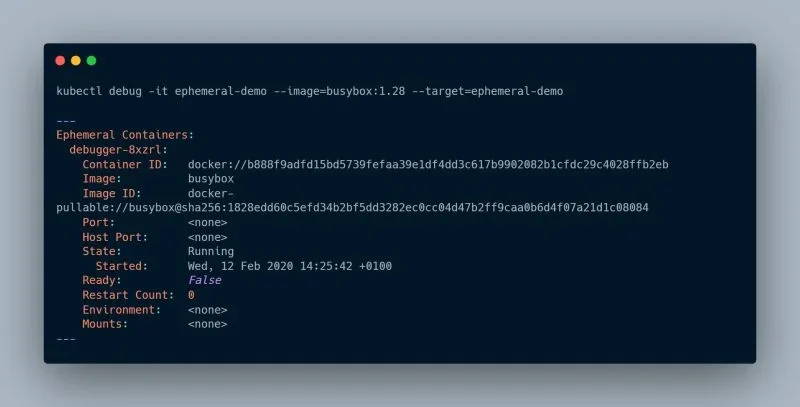
在实际排查中,推荐使用 kubectl debug 命令快速注入临时容器。基本语法为 kubectl debug <pod-name> -it --image=<debug-image> --target=<container-name>。其中 --image 建议选用官方维护的调试镜像,例如 nicolaka/netshoot(内置 tcpdump、curl、dig 等网络工具)或 busybox(轻量级基础命令)。--target 参数用于指定需要共享命名空间的目标业务容器,确保临时容器能准确接入故障上下文。执行命令后,Kubernetes 会在后台创建临时容器并自动附加其标准输入输出。进入后,首先应通过 hostname 和 cat /etc/resolv.conf 确认网络命名空间是否与目标容器一致,并使用 ps aux 或 ls /proc/1/root 验证 PID 命名空间共享状态。若未使用 --share-processes 标志,临时容器默认仅共享网络命名空间,此时需通过 /proc/<pid>/root 路径访问目标容器的文件系统。整个操作无需修改原有 Deployment 或重启 Pod,实现了真正的“热调试”。
从网络、进程到文件系统定位故障
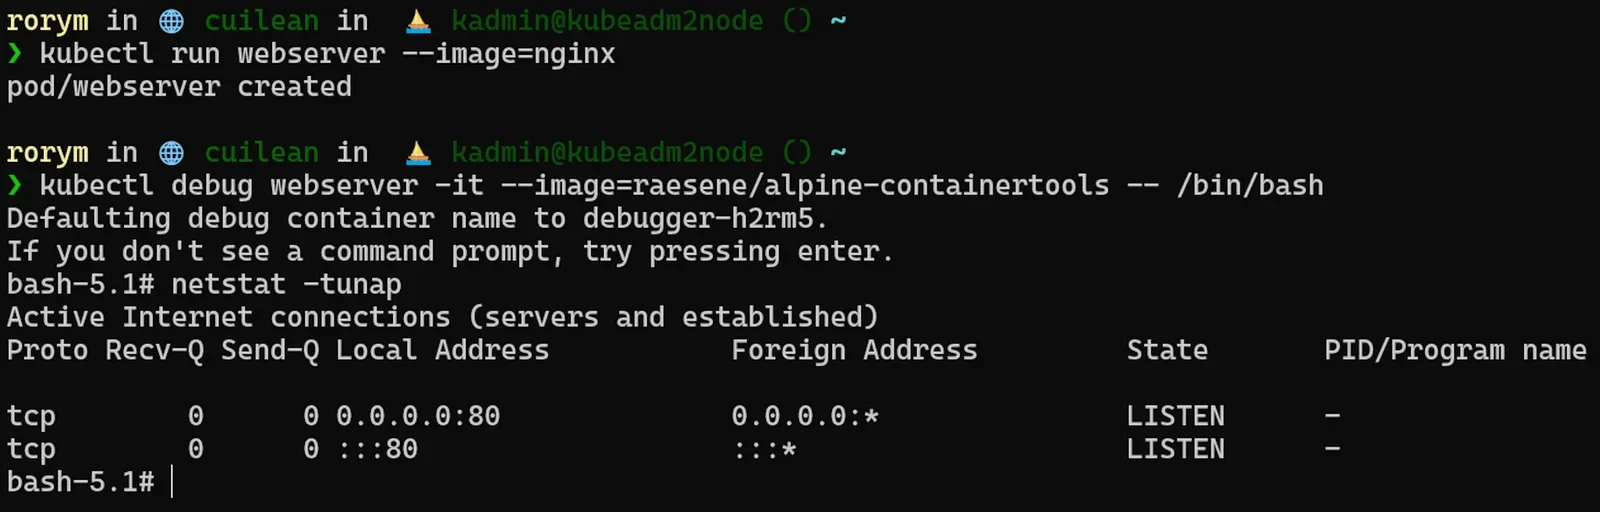
进入临时容器后,排查应遵循“进程状态→网络连通性→文件系统与挂载”的标准路径。首先,若启用了 --share-processes,可直接运行 ps -ef 查看业务进程是否存活、是否存在僵尸进程或异常 CPU 占用。其次,网络排查是高频场景,使用 ss -tulnp 检查目标端口监听状态,通过 curl -v http://localhost:<port>/healthz 验证本地服务响应,并利用 dig @<dns-ip> <service-name> 或 nslookup 确认 CoreDNS 解析是否正常。若怀疑网络策略拦截,可结合 tcpdump -i eth0 port <port> 抓包分析。文件系统方面,通过 mount | grep <volume> 检查持久化存储挂载点是否就绪,使用 ls -l /proc/<target-pid>/fd 查看文件描述符是否耗尽。例如,当业务 Pod 报 Connection refused 时,通过临时容器发现目标进程已退出且端口未监听,即可快速定位到应用崩溃而非网络策略问题。结合命名空间共享机制,临时容器能精准还原故障现场,避免盲目猜测。
验证修复与清理:避免把调试变成生产风险
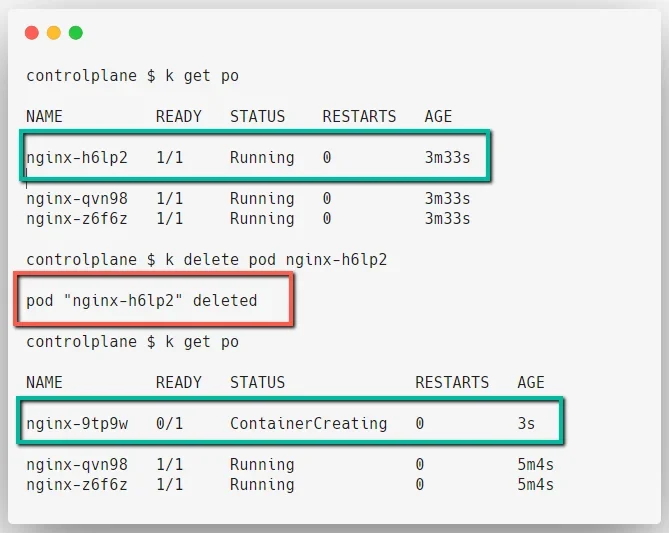
故障定位并实施修复(如调整配置、重启依赖服务或修复代码)后,必须进行闭环验证。首先检查业务容器日志 kubectl logs <pod-name> -c <app-container> 确认无新增报错,其次通过 kubectl get pod <pod-name> -o wide 观察 READY 状态与重启次数是否稳定,最后使用外部探针或 curl 验证业务接口响应。关于临时容器的清理,Kubernetes 设计上不允许单独删除某个 ephemeral container,只能通过删除整个 Pod 来彻底移除。因此,调试完成后应尽快终止调试会话,避免临时容器长期占用节点资源或暴露调试端口。在生产环境中,需严格遵循最小权限原则,限制 pods/ephemeralcontainers 的 RBAC 授权范围,并开启审计日志记录所有调试操作。此外,临时容器可能继承目标容器的环境变量与 ServiceAccount Token,排查时应避免在终端明文打印敏感凭证,调试结束后及时清理历史命令记录,确保符合企业安全合规要求。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















