


Kubernetes ConfigMap热更新:滚动重启策略

先搞清楚 ConfigMap 热更新到底会不会生效
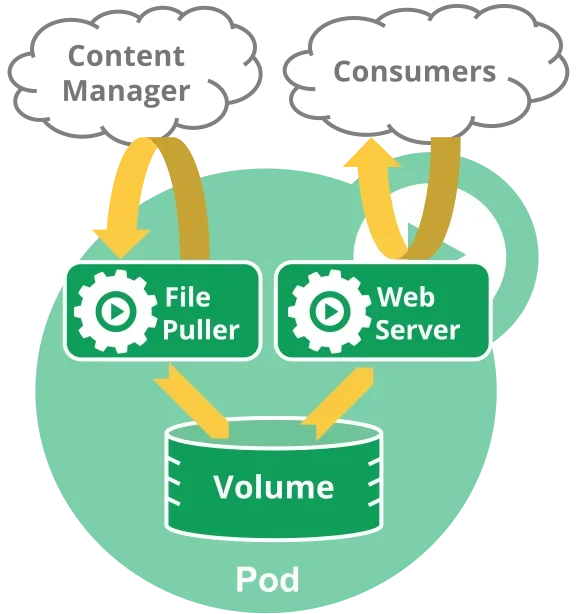
在 Kubernetes 中,ConfigMap 的“热更新”并非绝对自动生效,其核心差异在于配置注入方式。当通过 Volume 挂载时,kubelet 会定期(默认约 1 分钟)同步 ConfigMap 的最新内容到 Pod 所在节点的本地目录,挂载路径下的文件内容会被原子替换。然而,这仅意味着文件系统已更新,应用程序自身必须具备监听文件变化或定期重载配置的逻辑,否则仍会沿用内存中的旧值。若通过环境变量(env 或 envFrom)注入,Kubernetes 仅在 Pod 创建时将 ConfigMap 的值解析并写入容器进程环境,后续 ConfigMap 的任何变更都不会反向同步到已运行的容器中,此时必须重启 Pod 才能生效。此外,若使用 subPath 挂载单个文件,kubelet 会绕过目录同步机制,导致该文件完全无法接收后续更新。因此,在架构设计初期就必须明确:Volume 挂载提供的是“文件级更新”,而环境变量提供的是“启动时快照”。
更新 ConfigMap,并判断应用是否真正读取到新配置
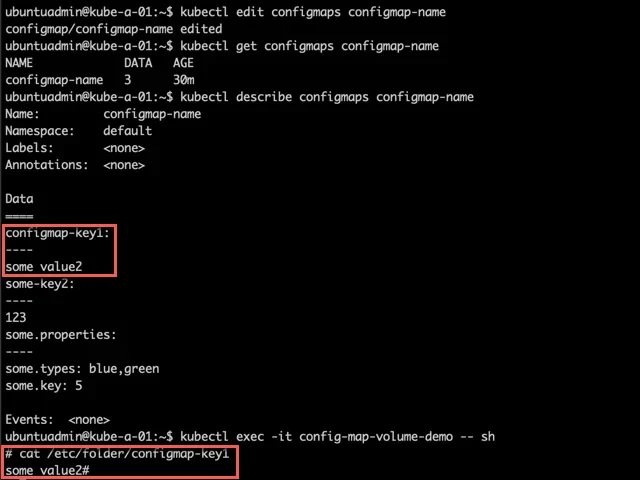
更新 ConfigMap 并验证应用是否真正读取新配置,需要遵循严谨的操作链路。首先,使用 kubectl edit configmap <name> 或 kubectl apply -f 修改目标键值,并通过 kubectl get configmap <name> -o yaml 确认集群中资源已持久化变更。但必须清醒认识到,“ConfigMap 已更新”绝不等于“应用已生效”。对于 Volume 挂载场景,可进入容器执行 cat /path/to/mounted/config.yaml 观察文件内容是否已刷新,同时结合应用日志(如 kubectl logs <pod-name>)查找类似 reloading configuration 或 watcher triggered 的关键词。若应用未实现动态重载机制,即使文件已变,业务逻辑仍会停留在旧状态。建议在测试环境中先通过 kubectl exec 手动触发应用重载接口(如发送 SIGHUP 信号或调用 /reload 端点),观察日志输出与业务响应,确认配置解析链路畅通后,再推进至生产环境。
用 Deployment 滚动重启让环境变量配置安全生效
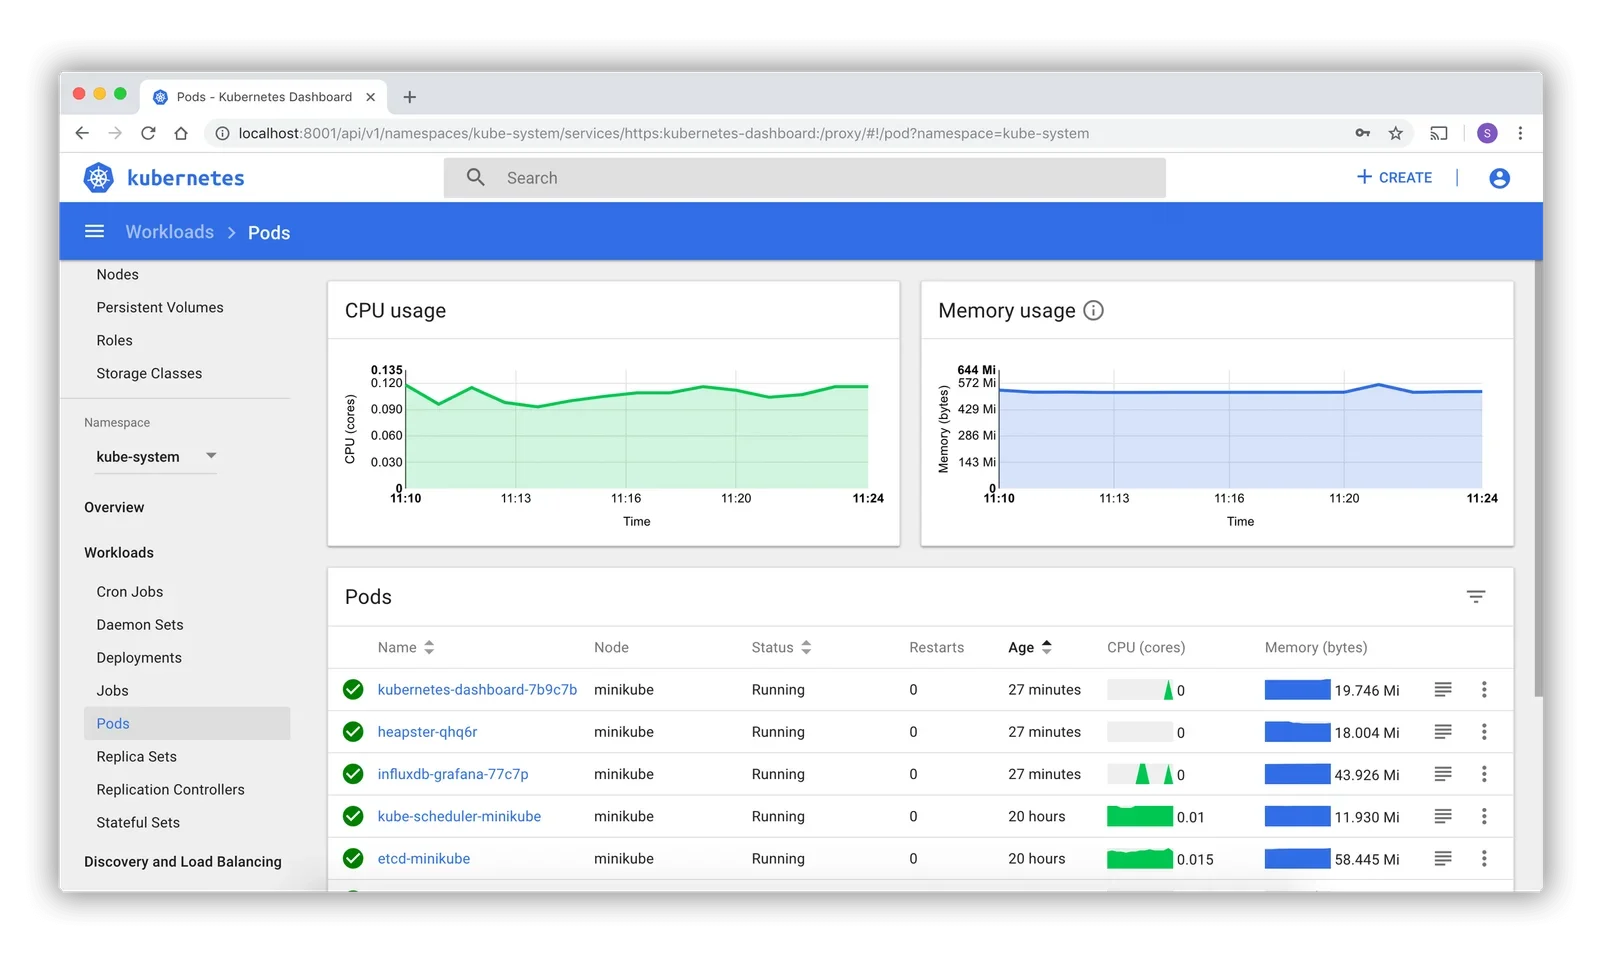
针对依赖环境变量注入 ConfigMap 的场景,必须通过触发 Pod 重建来使新配置生效。以 Deployment 为核心,最安全且可控的方式是执行 kubectl rollout restart deployment/<name>。该命令不会直接修改 ConfigMap,而是通过给 Deployment 的 Pod 模板(spec.template.metadata.annotations)追加一个时间戳注解,从而触发控制器进行滚动更新。在此过程中,Kubernetes 会依据 strategy.rollingUpdate 配置(如 maxSurge 和 maxUnavailable)逐步创建新 Pod 并优雅终止旧 Pod。为保障业务连续性,必须合理设置 replicas 数量以维持服务容量,并严格配置 readinessProbe。只有当新 Pod 通过就绪探针检查后,Endpoints 控制器才会将其流量接入,旧 Pod 才会被安全摘除。若探针配置缺失或超时阈值过短,可能导致新 Pod 未完全初始化即接收流量,引发服务中断。因此,滚动重启不仅是配置生效的手段,更是结合探针与更新策略的流量平滑切换过程。
验证滚动重启是否完成,并排查热更新常见坑
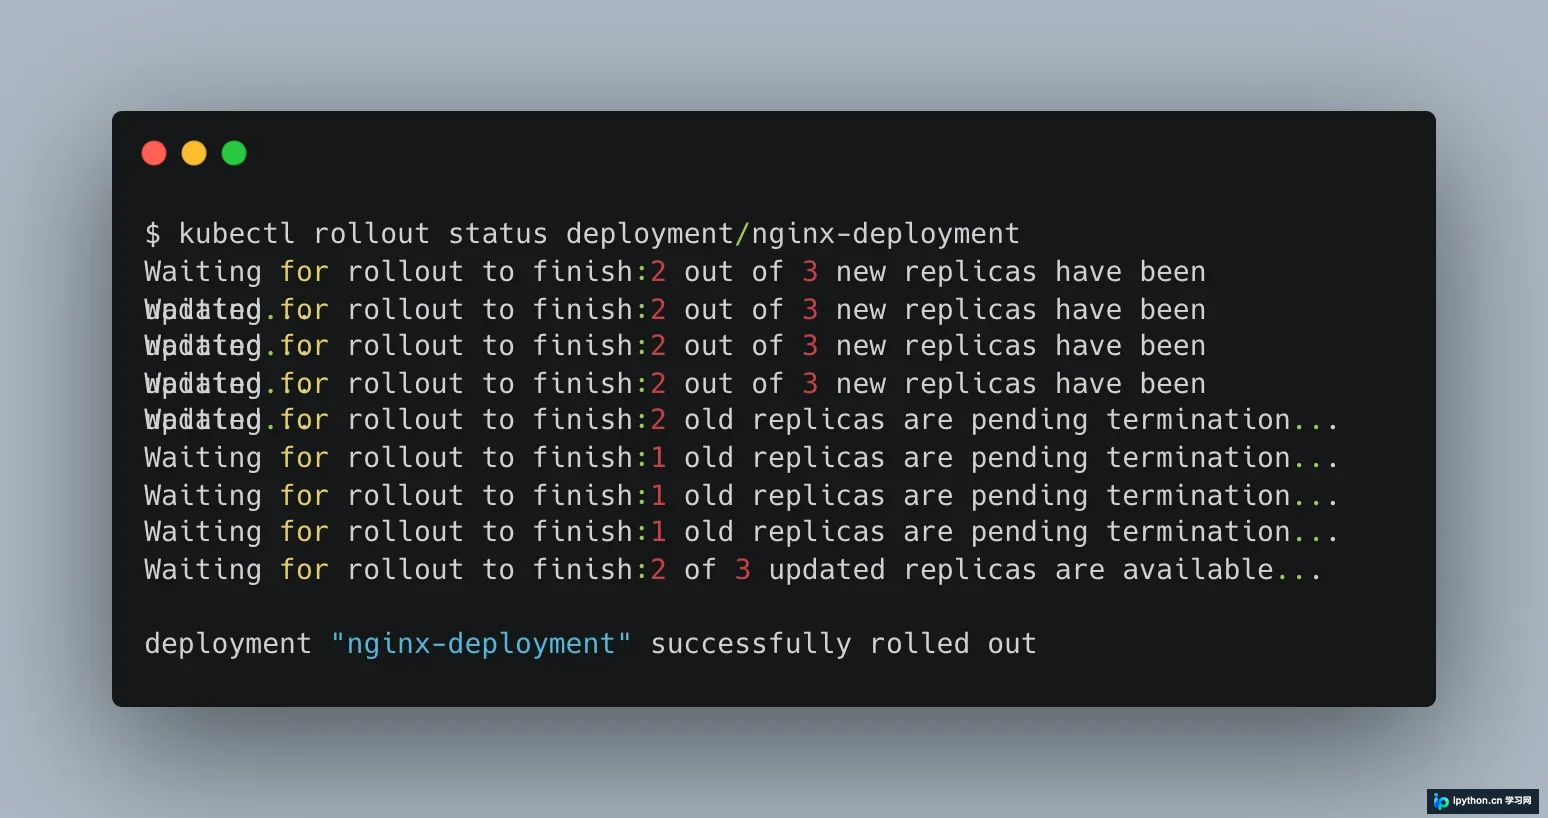
滚动重启执行后,需建立完整的验证清单以确认配置已彻底生效并规避常见陷阱。首先运行 kubectl rollout status deployment/<name> 等待更新完成,随后通过 kubectl get pods 检查新 Pod 的 AGE 字段是否极短且 RESTARTS 为 0,确认旧实例已完全替换。使用 kubectl exec -it <new-pod> -- env | grep CONFIG_KEY 或查看挂载文件,验证环境变量或文件内容确为最新值,并核对应用启动日志确认无解析报错。排查时需重点避开以下失效场景:一是 ConfigMap 与 Deployment 处于不同 Namespace,导致引用失败;二是误用 subPath 挂载导致文件无法同步更新;三是应用代码仅在 main() 启动时读取一次配置,缺乏动态重载能力;四是引用的 ConfigMap 尚未创建或 key 拼写错误,导致 Pod 处于 CreateContainerConfigError 状态;五是 ConfigMap 被标记为 immutable: true,此时任何 kubectl edit 或 apply 均会被 API Server 拒绝,只能删除重建或新建同名资源并更新 Deployment 引用。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















