


Linux日志轮转:logrotate配置与压缩

理解logrotate与日志轮转机制
在Linux系统中,应用程序和服务会持续向日志文件写入运行状态与错误信息。若不加以管理,单个日志文件会无限膨胀,最终耗尽磁盘空间或导致I/O性能骤降。日志轮转(Log Rotation)正是为了解决这一问题而设计的机制,它通过定期将当前日志重命名、归档并创建新文件,实现日志生命周期的自动化管理。logrotate是Linux发行版默认集成的日志管理工具,通常由cron.daily或systemd-timer定时触发。其核心配置参数包括:daily/weekly/monthly定义触发周期;rotate N指定保留的历史日志数量,超出后自动删除最旧文件;compress启用gzip压缩以节省空间。理解这些基础概念是后续安全配置的前提,合理的轮转策略能在保障审计追溯能力的同时,维持系统存储健康。
编写logrotate配置并启用压缩
编写logrotate配置通常位于/etc/logrotate.d/目录下,以下为针对自定义应用日志的完整配置示例:
/var/log/myapp/*.log {
daily
rotate 7
compress
delaycompress
missingok
notifempty
create 0640 root adm
copytruncate
}
该配置中,路径使用通配符匹配目录下所有.log文件。daily与rotate 7表示每天轮转一次,保留最近7份历史日志。compress启用gzip压缩,配合delaycompress可确保刚轮转出的最新备份文件暂不压缩,便于故障排查时快速读取。create 0640 root adm指定新日志文件的权限与属主,避免权限越权。copytruncate采用复制并截断原文件的方式,适用于不支持接收SIGHUP信号重载日志句柄的老旧服务。实际部署时,需根据业务日志量与合规要求调整保留周期,并确保配置语法符合logrotate规范。
执行与验证日志轮转是否生效
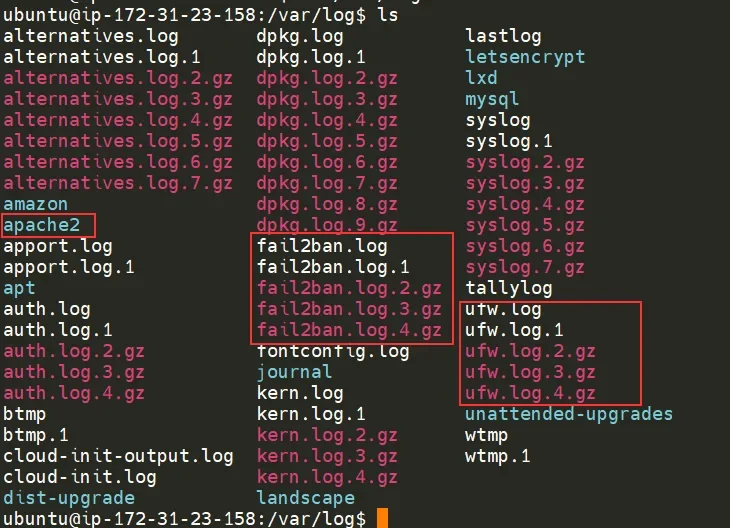
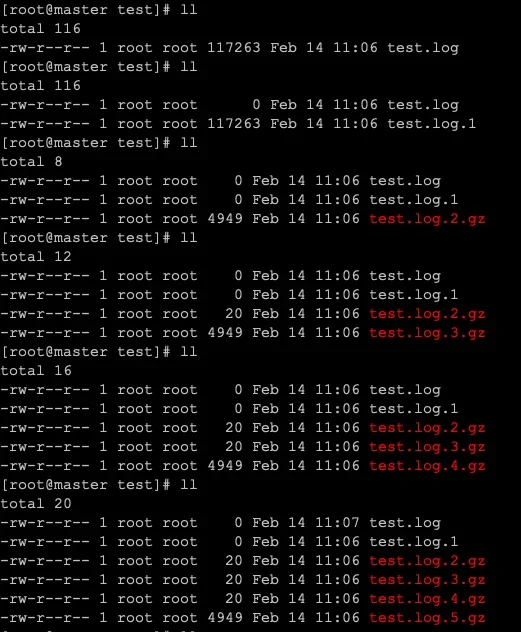
配置完成后,需通过系统化步骤验证轮转规则是否按预期生效。首先,使用logrotate -d /etc/logrotate.d/myapp进入调试模式,该命令仅输出解析过程与模拟执行计划,不会实际修改文件,用于排查语法错误或路径匹配异常。确认无误后,执行logrotate -f /etc/logrotate.d/myapp强制触发一次完整轮转。轮转结束后,通过ls -lh /var/log/myapp/检查目录结构,应能看到原日志被重命名为*.log.1,且更早的文件已变为*.log.2.gz等压缩格式。同时,使用tail -f /var/log/myapp/*.log观察新日志是否持续写入,确认服务未因文件截断或句柄丢失而中断输出。若发现新文件未生成或权限异常,需结合journalctl -u logrotate查看系统日志定位原因。
常见坑点与安全实践
在实际运维中,logrotate配置常因细节疏忽引发故障。首要坑点是通配符匹配范围过宽,若将/var/log/*.log直接写入配置,可能误轮转系统核心日志,务必使用精确路径或独立子目录。其次,权限与属主配置不当会导致服务无权写入新日志,create指令必须与运行该服务的用户组严格对齐。关于copytruncate与create的取舍:create通过重命名原文件并创建新文件,需配合服务重载信号(如postrotate中执行systemctl reload nginx)释放旧句柄;而copytruncate虽无需重启服务,但在高并发写入时存在极小概率丢失截断瞬间的数据。此外,避免在/etc/logrotate.conf与/etc/logrotate.d/中重复定义同一文件,防止双重轮转。排查压缩日志时,严禁直接cat,应使用zcat或zgrep流式读取,避免解压占用额外磁盘空间。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















