


RPM文件适用于哪些Linux发行版
全面解析RPM软件包适用的Linux发行版范围,深入剖析Red Hat系、SUSE系等原生支持系统,讲解跨发行版安装的依赖与ABI兼容性制约,并提供完整的检查、验证与安全安装流程。
.rpm,但并不意味着所有 RPM 文件都能在这些系统之间随意通用;软件包所依赖的底层的 glibc 版本、动态链接库命名规则以及高层包管理体系均决定了实际运行的兼容边界。
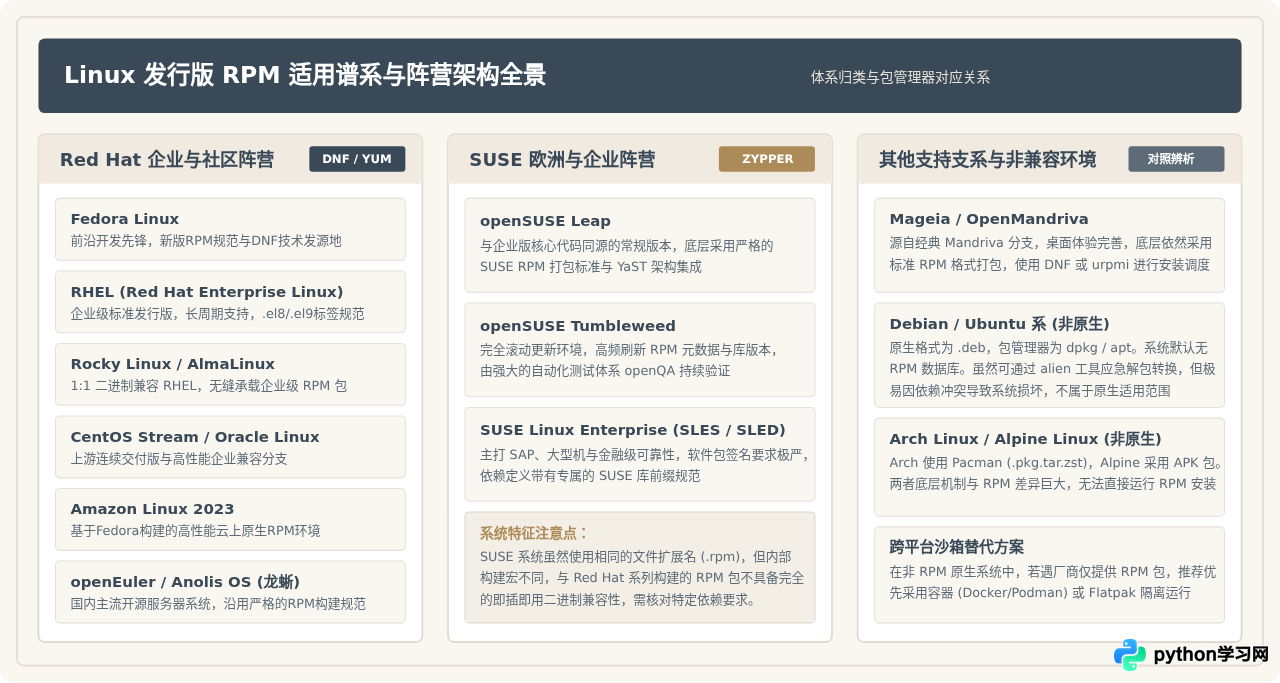
一、原生支持 RPM 的主要 Linux 发行版谱系
RPM 原称 Red Hat Package Manager,后由社区重构并命名为 RPM Package Manager。在 Linux 发行版的演化历程中,RPM 确立了统一的元数据规范、打包脚本接口与文件校验机制。支持 RPM 的发行版并非孤立存在,而是以两大主流生态为核心,辐射出多条衍生支系。
1. Red Hat 生态体系及其衍生版本
Red Hat 体系是 RPM 标准的制定者与主要推进者,该体系下的发行版共享高度一致的底层打包宏定义与基础库结构:
- Fedora:作为 Red Hat 生态的上游前沿,Fedora 始终采用最新的 RPM 规范与 DNF 包管理工具。它编译的 RPM 包通常基于最新的 glibc 和内核头文件,代表了 RPM 生态的最新特性。
- Red Hat Enterprise Linux (RHEL):定位于企业级服务器市场,讲求长期稳定性与二进制兼容。其 RPM 包通常附带发行版标签(如
.el8或.el9)。 - Rocky Linux 与 AlmaLinux:作为 RHEL 的下游二进制兼容重构版本,完全兼容对应主版本的 RHEL RPM 文件。为 RHEL 9 构建的 RPM 包可以直接安装于同版本的 Rocky Linux 9 或 AlmaLinux 9。
- CentOS Stream:介于 Fedora 与 RHEL 之间的上游滚动预览版本,采用相同的 RPM 打包标准与 DNF 管理器。
- Amazon Linux 与 Oracle Linux:企业云服务和数据库场景下的定制发行版。Amazon Linux 2023 基于 Fedora/RHEL 代码库构建,完全使用 RPM 格式;Oracle Linux 则与 RHEL 保持严格的 RPM 兼容。
2. SUSE 生态体系
SUSE 是欧洲主流的企业级 Linux 方案,早在上世纪九十年代就采纳了 RPM 作为底层安装包格式,但发展出了独立的包管理技术栈:
- openSUSE Leap 与 Tumbleweed:Leap 追求稳定发版,Tumbleweed 则为滚动发布。两者均以 RPM 为载体,通过底层
rpm库配合高层工具 Zypper 与libzypp引擎完成依赖解析。 - SUSE Linux Enterprise (SLED / SLES):SUSE 面向企业数据中心与关键工作负载的商业发行版,其核心驱动与软件交付均以 SUSE RPM 规范打包。
3. Mandriva 衍生谱系与其他独立系统
除上述两大生态外,历史上著名的 Mandrake(后改名 Mandriva)也奠定了深厚的 RPM 基础。目前仍在活跃维护的衍生系统包括 Mageia 与 OpenMandriva。这些发行版底层使用 rpm 工具,高层采用 DNF 或传统 urpmi 工具,具备完整的 RPM 生态特征。此外,国内部分基于 OpenEuler 或 Anolis OS(龙蜥)演进的服务器操作系统,同样以 RPM 为标准格式。
二、跨发行版安装 RPM 的四大兼容性制约因素
初学者常遇到一个典型疑问:“既然 openSUSE 和 CentOS 都支持 RPM 文件,为什么从 CentOS 网站下载的 RPM 包直接用 zypper 或 rpm -ivh 安装时,经常报出一长串无法满足的依赖错误?”
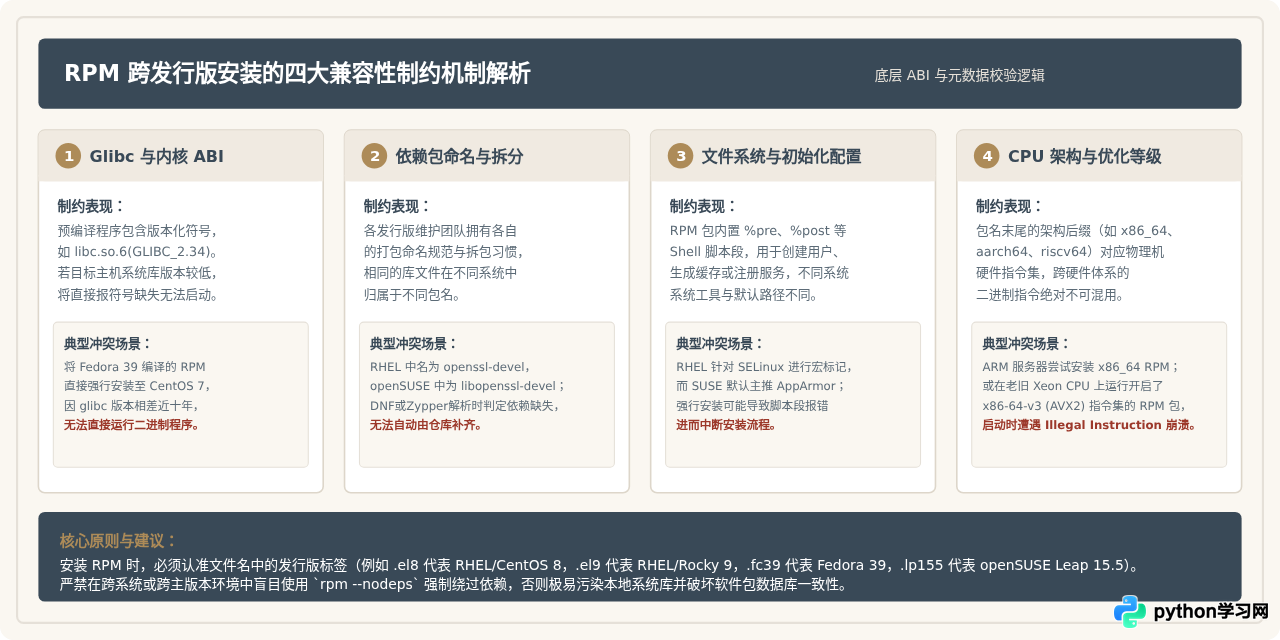
原因在于,RPM 仅仅是一个包含元数据描述与归档数据的容器封装格式。真正决定一个软件能否顺利安装并执行的,是打包时所绑定的系统运行环境。跨发行版乃至跨主版本使用 RPM 时,面临以下四个核心限制:
-
C 运行时库(glibc)与基础 ABI 版本兼容性:
Linux 上的二进制程序均链接至底层 C 标准库。高版本发行版(例如 Fedora 39,预装 glibc 2.38)编译生成的二进制文件,其 ELF 符号会严格依赖GLIBC_2.38。当尝试将该 RPM 包安装至 RHEL 7(默认 glibc 2.17)或 RHEL 8(glibc 2.28)时,系统底层无法向上兼容提供新版符号,安装阶段即被硬性阻断。 -
不同发行版的动态依赖包命名规则差异:
RPM 元数据中包含Requires字段,记录了该程序启动所需的包名或虚拟提供符。例如,同一个 OpenSSL 开发库,在 Red Hat 家族中包名为openssl-devel,而在 openSUSE 体系中则被拆分或命名为libopenssl-devel。尽管动态链接库本体功能等价,但由于元数据中依赖名称不吻合,包管理器仍会判断依赖缺失。 -
目录层级与系统集成配置规范(Filesystem Hierarchy):
各发行版在 Systemd 服务文件单元存放路径(/usr/lib/systemd/system与/lib/systemd/system)、Apache/Nginx 模块配置目录、用户安全策略(SELinux 标签策略与 AppArmor 配置)等方面存在差异。若 RPM 包内部的脚本段(%post/%preun)硬编码了特定发行版的独有路径,会导致安装后服务无法正常注册或启动崩溃。 -
CPU 架构与编译器指令集扩展:
RPM 包名中通常标明架构,例如x86_64、aarch64、noarch。现代发行版(如 RHEL 9)要求处理器支持 x86-64-v2 甚至更高微架构;为旧硬件或不同 CPU 指令集编译的 RPM 包,无法在不匹配的处理器上稳定执行。只有纯脚本或文档类打包的noarch软件包具备相对较好的跨平台性。
三、RPM 软件包在目标系统上的检查与安装步骤
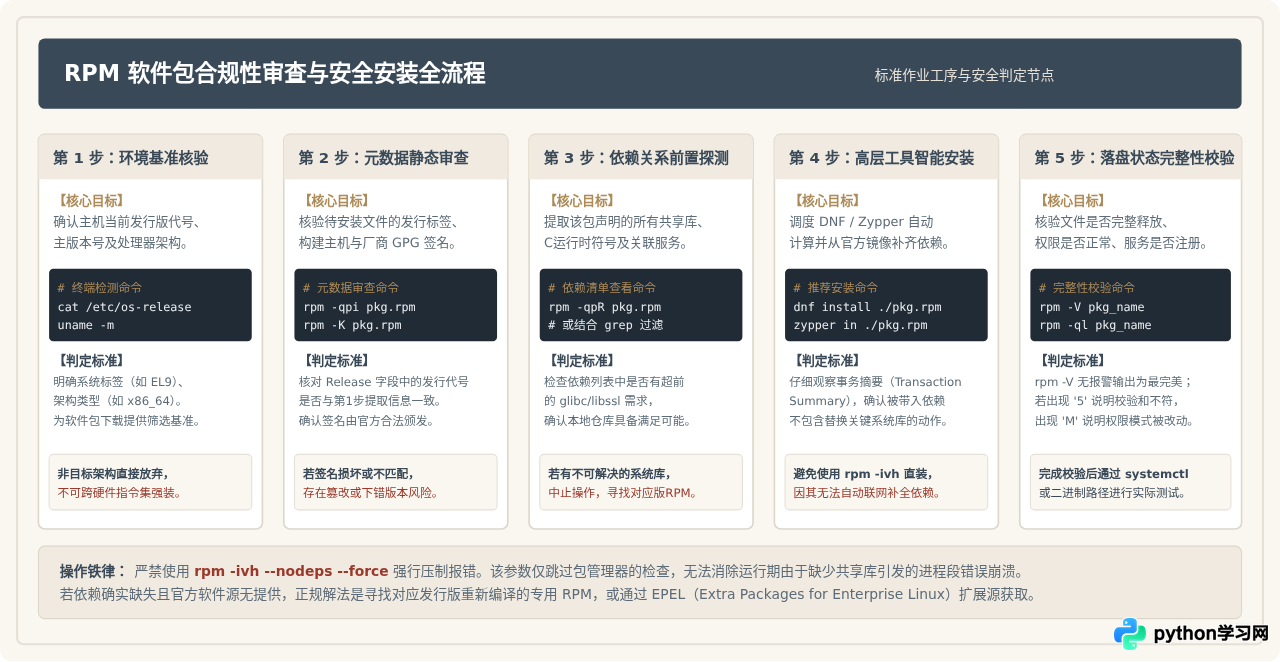
获取一个未知的 .rpm 文件后,不应直接执行粗暴的安装操作。遵循标准化的检查、分析与依赖补齐流程,能够准确评估该文件是否真正适用于当前主机环境。
步骤一:确认当前主机的发行版与架构
在终端中查看当前系统的身份信息与硬件平台,作为后续核对的基础。
执行命令:cat /etc/os-release | grep -E "^(NAME|VERSION_ID|ID)=" && uname -mNAME="Rocky Linux"
VERSION_ID="9.3"
ID="rocky"
x86_64
此输出表明目标系统为 Rocky Linux 9.3,CPU 架构为 64 位 x86_64。因此,该环境适配带有 .el9.x86_64.rpm 或 .noarch.rpm 标识的软件包。
步骤二:静态审查 RPM 包的元数据信息
在尚未执行安装、不变更系统状态的前提下,使用 rpm -qpi 参数直接读取软件包的说明、构建系统与发行版签名。
rpm -qpi nginx-1.24.0-1.el9.x86_64.rpmName : nginx
Version : 1.24.0
Release : 1.el9
Architecture: x86_64
Install Date: (not installed)
Group : Applications/Internet
Size : 2841920
License : BSD-2-Clause
Signature : RSA/SHA256, Wed 18 Oct 2023, Key ID 702d426d97080eb5
Source RPM : nginx-1.24.0-1.el9.src.rpm
Build Date : Wed 18 Oct 2023 14:20:10 UTC
Build Host : buildvm-x86-09.infra.rockylinux.org
Summary : Robust, small and high performance HTTP and reverse proxy server
重点关注 Architecture(架构一致性)、Release(如 .el9 说明专为 Enterprise Linux 9 构建)以及 Signature(防篡改签名)。
步骤三:探测软件包所声明的依赖要求
通过 -qpR 参数列出该 RPM 包正常工作所依赖的外部共享库和子包,提前核对是否有难以满足的过高要求。
rpm -qpR nginx-1.24.0-1.el9.x86_64.rpmlibc.so.6(GLIBC_2.34)(64bit)
libcrypto.so.3()(64bit)
libcrypto.so.3(OPENSSL_3.0.0)(64bit)
libssl.so.3()(64bit)
libssl.so.3(OPENSSL_3.0.0)(64bit)
rtld(GNU_HASH)
systemd
rpmlib(PayloadFilesHavePrefix) <= 4.0-1
若输出中出现了本地系统尚未支持的高级共享库(例如目标系统只有 OpenSSL 1.1.1,而 RPM 包声明了 libcrypto.so.3),则直接表明该包不能适用于当前系统。
步骤四:使用高层包管理器进行自动依赖补齐安装
在确认包架构吻合后,强烈建议优先使用高层包管理器(DNF 或 Zypper)替代底层的 rpm -ivh。高层工具会自动扫描 RPM 包内的依赖列表,并通过系统配置的官方在线软件仓库自动拉取并安装所需的缺失依赖。
Red Hat 家族(RHEL / Rocky / Fedora):
执行命令:sudo dnf install ./nginx-1.24.0-1.el9.x86_64.rpmSUSE 家族(openSUSE / SLES):
执行命令:sudo zypper install ./nginx-1.24.0-1.suse.x86_64.rpm步骤五:验证安装结果与文件完整性
安装完毕后,应校验文件在系统中的落盘情况及哈希一致性,确认没有发生意外的文件覆盖。
执行命令:rpm -V nginx如果没有任何输出,说明所有安装的文件与 RPM 元数据记录的大小、MD5/SHA256、权限完全吻合,安装完整有效。
四、非 RPM 发行版(Debian / Ubuntu / Arch)面对 RPM 文件的处理策略
Debian、Ubuntu、Linux Mint、Kali 以及 Arch Linux、Alpine 等系统在设计之初就采用了完全不同的包管理底层规范:
- Debian / Ubuntu 家族:以
dpkg为底层,文件格式为.deb,维护专属的/var/lib/dpkg/status数据库,与 RPM 数据库(/var/lib/rpm/)彼此隔离。 - Arch Linux 家族:以
pacman为核心,使用.pkg.tar.zst压缩归档包,遵循极简与滚动升级设计。
当遇到部分专有驱动、商用闭源软件(如特定打印机驱动、旧版专业工业软件)仅提供 .rpm 格式分发包时,非 RPM 系统用户常面临如何处理的抉择:
在 Debian / Ubuntu 下,存在名为 alien 的工具,能够将 .rpm 转换为 .deb(例如 sudo alien -d package.rpm)。然而,这只是一种应急转码手段,不能将其作为常规解决方案。
alien 仅机械地解压 RPM 内的二进制文件树并重新按 DEB 格式封包,它无法翻译两套发行版间差异巨大的依赖声明,也无法保证 post-install 脚本在不同系统环境中正确执行。强制安装转换后的包极易引发系统库文件覆盖冲突或残留未跟踪文件。
对于非 RPM 系统的正规替代方案:
- 官方镜像源与 PPA:优先在目标系统自身的包管理仓库中检索是否有同名上游原生包。
- 容器化隔离运行:在 Ubuntu 或 Arch 主机上通过 Docker 或 Podman 启动一个 RHEL 或 AlmaLinux 容器,在容器内原生安装并运行该 RPM 软件,再通过端口或卷映射对外提供服务。这种方式彻底杜绝了污染宿主机环境的隐患。
- 通用沙箱格式(Flatpak / AppImage):若为桌面应用程序,优先寻找官方提供的 Flatpak 或 AppImage 打包,这类格式自带运行时依赖沙箱,能够在所有 Linux 发行版上平滑运行。
- 手动提取绿色文件:若仅需使用 RPM 包内部的某个独立命令行工具,可利用
rpm2cpio package.rpm | cpio -idmv将文件解压到指定独立目录,在不写入系统全局路径的前提下单独运行。
五、主流 Linux 发行版 RPM 支持矩阵与管理工具速查
为方便快速检索不同 Linux 系统对 RPM 文件的支持等级、核心工具链与关键特征,下表汇总了主流发行版的技术对照细节:
| 发行版生态分支 | 代表性 Linux 发行版 | RPM 支持等级 | 推荐高层包管理器 | 标准文件名标识 | 跨系统兼容性注意事项 |
|---|---|---|---|---|---|
| Red Hat Enterprise | RHEL, Rocky Linux, AlmaLinux, Oracle Linux | 原生完全支持 | DNF (RHEL 8/9) YUM (RHEL 7) |
.el8, .el9 |
同主版本系统间具备 100% 二进制兼容;不可跨大版本(如 el7 与 el9)混用。 |
| Fedora 社区前沿 | Fedora Workstation / Server | 原生完全支持 | DNF | .fc38, .fc39, .fc40 |
glibc 版本较高,编译的 RPM 包通常无法在较老的企业级 Linux (RHEL 7/8) 上向下运行。 |
| SUSE 企业与社区 | openSUSE Leap, Tumbleweed, SLES | 原生完全支持 | Zypper | .suse, .lp155 |
底层为 RPM,但依赖包命名及 Systemd 单元路径与 Red Hat 系列存在差异,需专属构建。 |
| Mandriva 历史谱系 | Mageia, OpenMandriva | 原生完全支持 | DNF / urpmi | .mga, .omv |
独立维护包仓库,与 RHEL/Fedora 软件库不直接通用,依赖本地仓库自动补齐。 |
| Debian 及其衍生系 | Debian, Ubuntu, Linux Mint, Kali | 非原生支持 | APT / Dpkg (原生) alien (仅限应急转换) |
无对应 RPM 标识 (原生为 .deb) |
无原生 RPM 数据库,通过 alien 转换存在破坏系统依赖链风险,强烈建议容器化替代。 |
| Arch / Alpine 独立系 | Arch Linux, Manjaro, Alpine | 原生完全不支持 | Pacman (Arch) APK (Alpine) |
无 | 系统架构与库链(如 Alpine 采用 musl libc)完全不同,绝对不可直接安装 RPM。 |
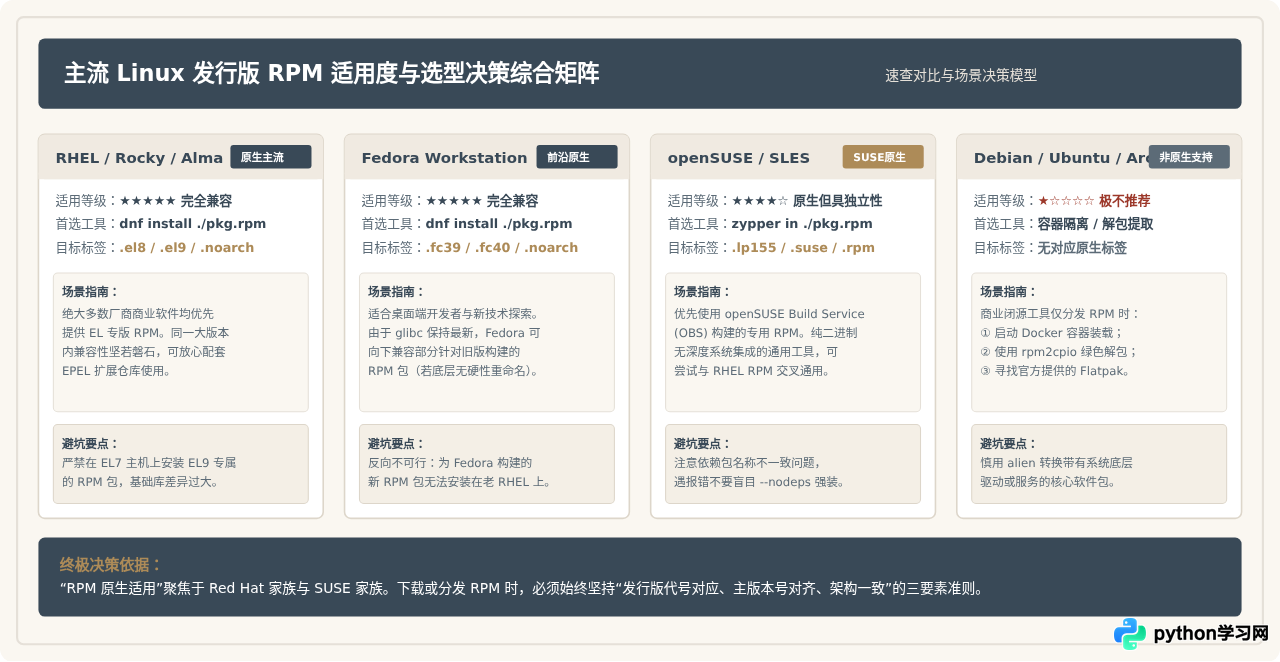
六、总结与核心注意事项
RPM 文件在 Linux 生态中有着明确的归属边界:
- 最佳原生运行环境:Red Hat 体系(RHEL、CentOS Stream、Rocky Linux、AlmaLinux、Fedora)与 SUSE 体系(openSUSE、SLES)。在这些系统上,RPM 文件能够依托原生数据库实现安装、升级、依赖检测与安全卸载。
- 同格式不等于绝对通用:在不同发行版家族之间(例如 RHEL 对比 openSUSE),甚至在同一家族的不同重大版本之间(例如 RHEL 7 对比 RHEL 9),由于 glibc 版本递进、动态库拆分命名及系统脚本接口演进,RPM 包通常不可直接混用。
- 安全规范的安装实践:在 Red Hat 系主机上优先使用
sudo dnf install ./包名.rpm,在 openSUSE 上优先使用sudo zypper install ./包名.rpm。充分借助高层包管理器自动从软件仓库下载缺失依赖,避免手动使用底层rpm -ivh --nodeps强制安装而破坏本地系统的稳定性。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















