


Python操作SQLite怎么防止SQL注入攻击
详细解析在Python使用sqlite3模块操作SQLite数据库时如何彻底防止SQL注入攻击。涵盖参数化查询、位置与命名占位符、动态表名列名白名单防御及常见避坑指南。
在开发基于 Python 和 SQLite 的数据应用时,很多开发者为了省事,习惯使用 Python 的字符串拼接或 f-string 直接将用户输入组装进 SQL 语句中。这种做法会导致输入内容被数据库解析器视作 SQL 指令的一部分,攻击者只需构造特殊字符(如 ' OR '1'='1),就能轻易改变原有查询逻辑,达成未授权登录、批量导出数据或删除数据表的破坏行为。要彻底杜绝 SQLite 中的 SQL 注入,核心且可靠的手段是使用驱动层提供的参数化查询(Parameterized Query)将 SQL 语句结构与数据字面值严格隔离;对于表名、列名等无法使用占位符的动态场景,则必须引入严格白名单机制(Whitelist Validation)。
一、SQL 注入在 SQLite 中的发生机理与危害
假设我们正在开发一个简易的用户认证系统,代码中需要根据前端提交的用户名和密码验证用户是否存在。以下是一段典型的不安全实现:
# 危险示例:千万不要在实际生产中使用
import sqlite3

def unsafe_login(username, password):
    conn = sqlite3.connect("app.db")
    cursor = conn.cursor()
    # 使用 f-string 直接拼接外部输入
    query = f"SELECT id, username FROM users WHERE username = '{username}' AND password = '{password}'"
    cursor.execute(query)
    user = cursor.fetchone()
    conn.close()
    return user
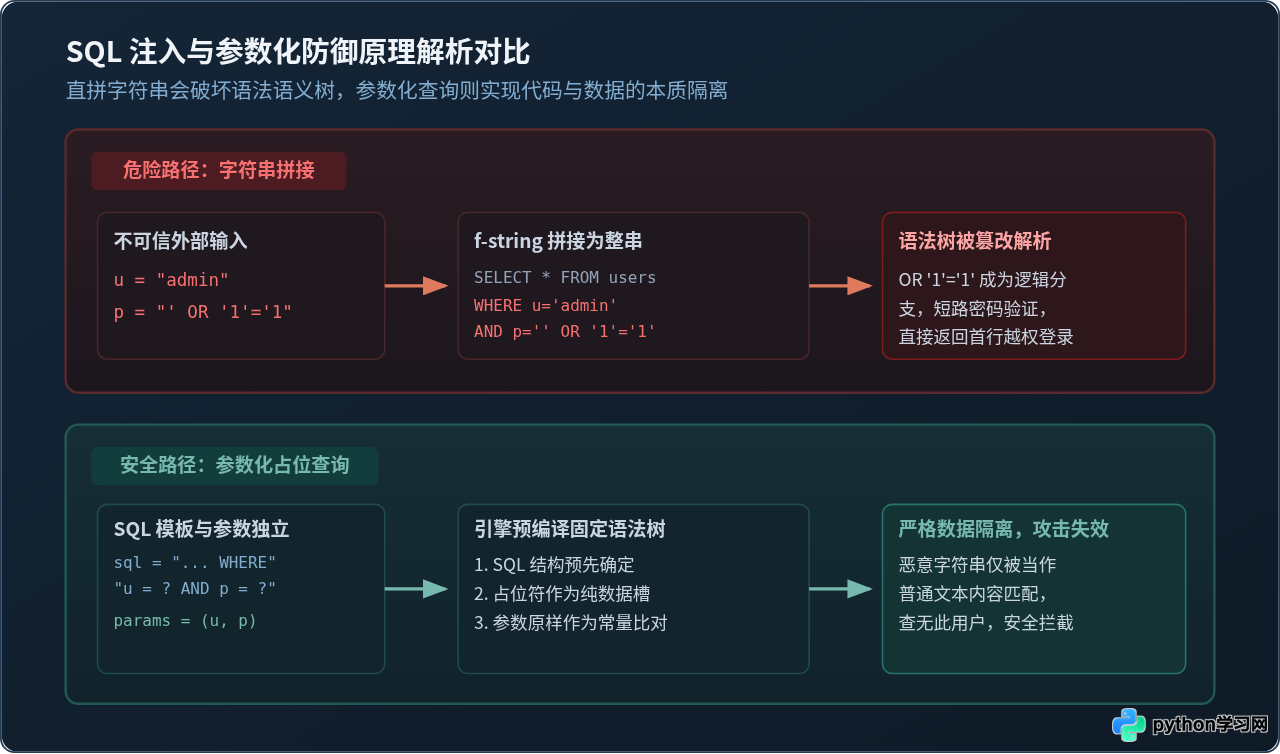
当正常用户输入账号 alice 和密码 sec123 时,执行的 SQL 为预期的等值比对。但是,一旦攻击者在 password 输入框中填入:
' OR '1'='1经过字符串格式化后,数据库引擎接收到的实际 SQL 语句变成了:
SELECT id, username FROM users WHERE username = 'admin' AND password = '' OR '1'='1'在 SQLite 的运算符优先级中,AND 计算完毕后会与 OR '1'='1' 进行逻辑或计算。由于 '1'='1' 恒为真,整条 WHERE 判定结果恒为真,数据库会直接返回 users 表的第一行记录。这意味着攻击者完全不需要知道真实密码,便能以管理员身份成功登入系统。
虽然 SQLite 存储在单个本地文件且通常不暴露网络监听端口,但桌面客户端、本地工具或后端嵌入式服务一旦遭到 SQL 注入,攻击者依然可以通过
UNION SELECT 跨表窃取哈希凭据、调用 SQLite 内建函数读取敏感元数据,甚至篡改系统配置文件。
二、核心防御方案:全面使用参数化查询
要解决上述问题的根源,必须让 SQLite 引擎在接收输入之前就完成 SQL 语法的词法分析与执行计划制定。Python 内置的 sqlite3 标准库完全支持参数化查询。在这种机制下,SQL 中的动态数据使用占位符代替,数据本身则作为独立实参传入 cursor.execute(),SQLite 驱动会在底层保证输入内容仅作为纯字面量(Literal Value)处理,永远不会被识别为关键字或操作符。
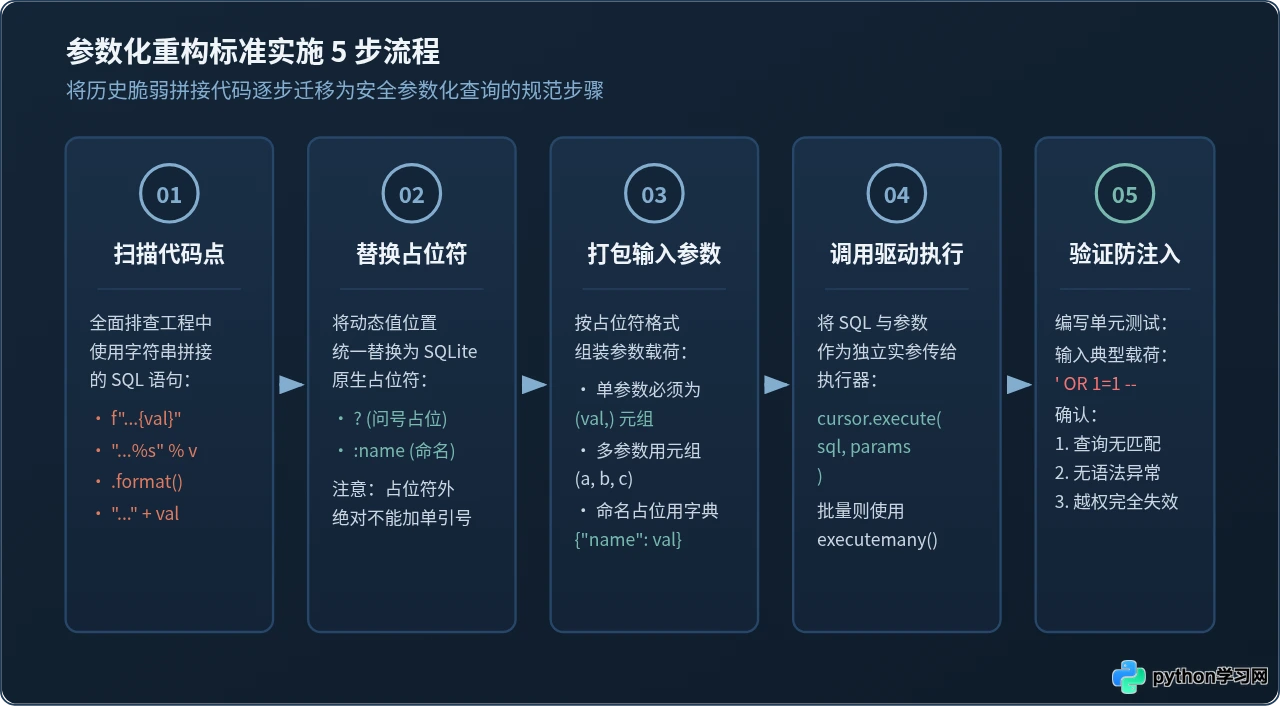
Python sqlite3 支持两种主流占位符风格:问号占位符(qmark style)与命名占位符(named style)。
1. 问号占位符(位置参数)
在 SQL 语句中需要填入变量的位置统一写问号 ?,并在 cursor.execute() 的第二个参数中传入一个元组(tuple)或列表(list)。参数的顺序必须与问号出现的顺序严格一致:
import sqlite3

def safe_login_qmark(username, password):
    conn = sqlite3.connect("app.db")
    cursor = conn.cursor()

    # 安全写法:SQL 语句中使用 ? 占位符,外部变量以元组形式独立传入
    sql = "SELECT id, username FROM users WHERE username = ? AND password = ?"
    cursor.execute(sql, (username, password))

    user = cursor.fetchone()
    conn.close()
return user当 SQL 语句中只有一个
? 占位符时,Python 中的单元素元组必须带有尾随逗号,例如 (username,)。如果写成 (username),Python 会将其判定为普通括号表达式而非元组,在传入 execute 时会抛出 sqlite3.ProgrammingError: Incorrect number of bindings supplied 异常。
2. 命名占位符(字典参数)
当查询条件较为复杂、参数较多或需要复用同一参数时,位置占位符容易因为顺序写错而引发隐蔽 bug。此时推荐使用命名占位符(语法为 :parameter_name),并在第二个参数中传入一个键名匹配的字典(dict):
import sqlite3

def safe_login_named(username, password):
    conn = sqlite3.connect("app.db")
    cursor = conn.cursor()

    # 安全写法:使用 :key 命名占位符,参数通过字典精准对应
    sql = "SELECT id, username FROM users WHERE username = :uname AND password = :pwd"
    cursor.execute(sql, {"uname": username, "pwd": password})

    user = cursor.fetchone()
    conn.close()
    return user
3. 批量插入时的安全操作:executemany
如果需要批量向数据库插入大量记录,切勿在循环中使用拼接字符串执行。应结合 cursor.executemany() 与占位符,既能兼顾防御注入,又能利用事务与预编译获得极高的写入性能:
import sqlite3

def safe_batch_insert(records):
    conn = sqlite3.connect("app.db")
    cursor = conn.cursor()

    sql = "INSERT INTO logs (user_id, action, timestamp) VALUES (?, ?, ?)"
    # records 为元素是元组的列表:[(1, 'login', 1700000000), (2, 'view', 1700000010)]
    cursor.executemany(sql, records)

    conn.commit()
    conn.close()
三、特殊场景攻坚:动态表名与列名如何防注入
许多开发者在遇到“动态排序(ORDER BY)”或“分表查询(按月份动态分表)”时会陷入困境。因为在 SQL 标准规范中,占位符只能代表数值或字符串等“数据字面量(Values)”,不能用于代表表名、列名、索引等“数据库对象标识符(Identifiers)”。
如果尝试编写 SELECT * FROM ? WHERE id = ?,SQLite 语法解析器在编译阶段就会直接抛出 sqlite3.OperationalError: near "?": syntax error 语法错误。
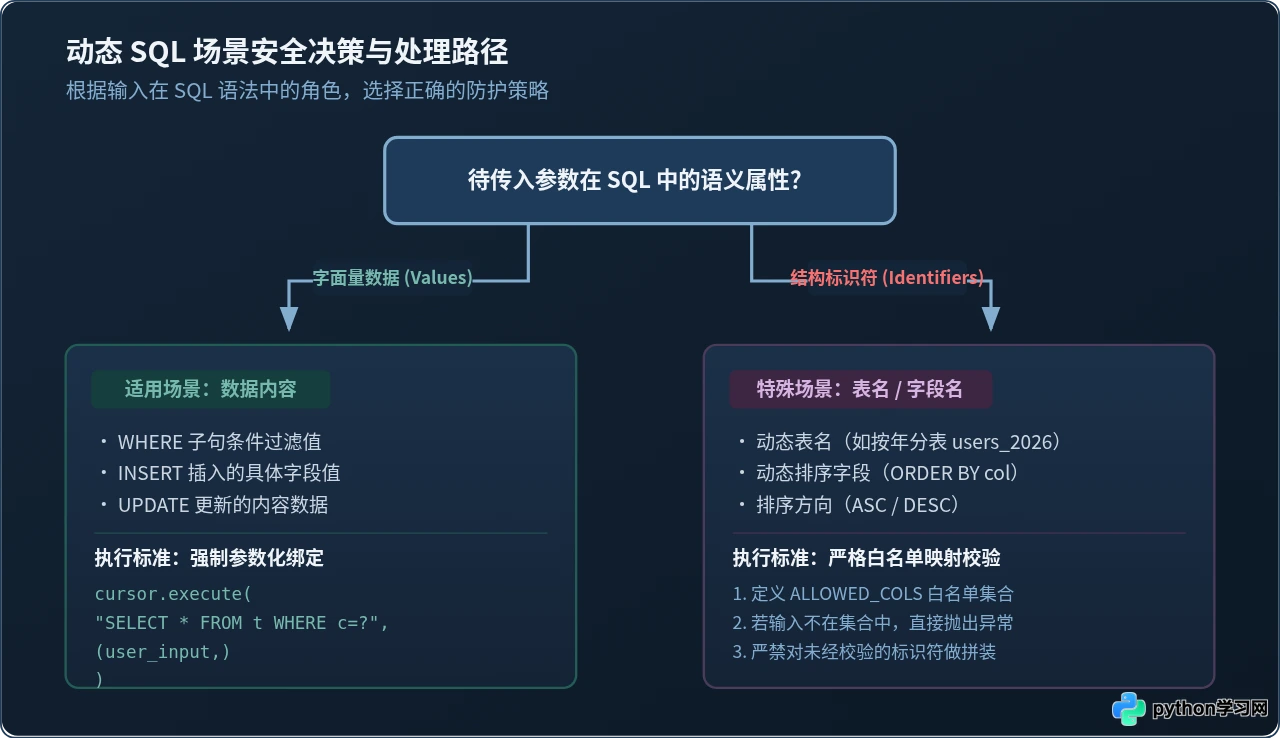
对于这类不得不动态构建 SQL 结构的场景,解决方案并非放弃防御,而是引入严格的白名单校验(Whitelist Validation)与映射机制,确保进入 SQL 拼装的标识符只能来自程序预先批准的硬编码集合。
安全实现:动态排序与动态字段查询
import sqlite3

# 1. 明确定义受信任的列名白名单集合与排序方向枚举
ALLOWED_SORT_COLUMNS = {"id", "username", "created_at", "score"}
ALLOWED_DIRECTIONS = {"ASC", "DESC"}

def get_sorted_users(sort_by="id", direction="ASC", min_score=0):
    # 2. 校验标识符是否在白名单内,若不在立即抛出异常拒绝执行
    if sort_by not in ALLOWED_SORT_COLUMNS:
        raise ValueError(f"不合法的排序字段: {sort_by}")

    clean_direction = direction.upper()
    if clean_direction not in ALLOWED_DIRECTIONS:
        raise ValueError(f"不合法的排序方向: {direction}")

    conn = sqlite3.connect("app.db")
    cursor = conn.cursor()

    # 3. 经过白名单绝对确认安全后,方可对标识符进行格式化;
    #    而对于数据内容(min_score),依然必须坚持使用 ? 占位符!
    sql = f"SELECT id, username, score FROM users WHERE score >= ? ORDER BY {sort_by} {clean_direction}"
    cursor.execute(sql, (min_score,))

    results = cursor.fetchall()
    conn.close()
return results永远不要试图编写黑名单正则表达式(例如过滤空格、逗号或特殊符号)来验证表名或列名。攻击者总能找到绕过黑名单的编码或语法技巧。只有严格限定在固定的可信列表(Whitelist)内,才能从数学上切断恶意注入的可能性。
四、必须规避的常见误区与“伪防御”
在排查项目代码时,经常能看到一些开发者采用看似有效实则漏洞百出的做法,需要坚决规避:
| 错误做法 / 伪防御 | 潜在隐患与缺陷 | 正规安全做法 |
|---|---|---|
手动替换单引号:input.replace("'", "''") |
一旦输入用于数值型字段(如 WHERE id = 1 OR 1=1),根本无需单引号即可注入;此外易被多字节编码绕过。 |
全量使用 ? 或 :name 占位符由 SQLite 底层驱动处理。 |
在占位符外包裹引号:WHERE name = '?' |
会导致 ? 失去占位符功能,直接变成普通字符串字符 "?",从而引发绑定参数数量不匹配报错。 |
占位符严禁加引号,写为 WHERE name = ?。 |
对动态拼接内容使用 cursor.executescript() |
executescript 会按分号连续执行多条 SQL,且不支持参数化,一旦拼入恶意代码会导致整库被 DROP。 |
执行带外部数据的查询必须使用 execute() 或 executemany()。 |
| 认为 SQLite 是本地文件所以无需防注入 | 用户输入同样可来自本地文件解析、URL 唤醒或导入数据,本地注入可直接导致文件损坏或任意代码执行。 | 无论项目规模与部署形态,遵循统一的参数化开发规范。 |
五、安全开发检查清单与总结
防止 SQLite 注入并不需要依赖庞大的第三方安全防火墙,只需要在开发全生命周期中遵守清晰的技术底线。将日常编码总结为以下四项标准:
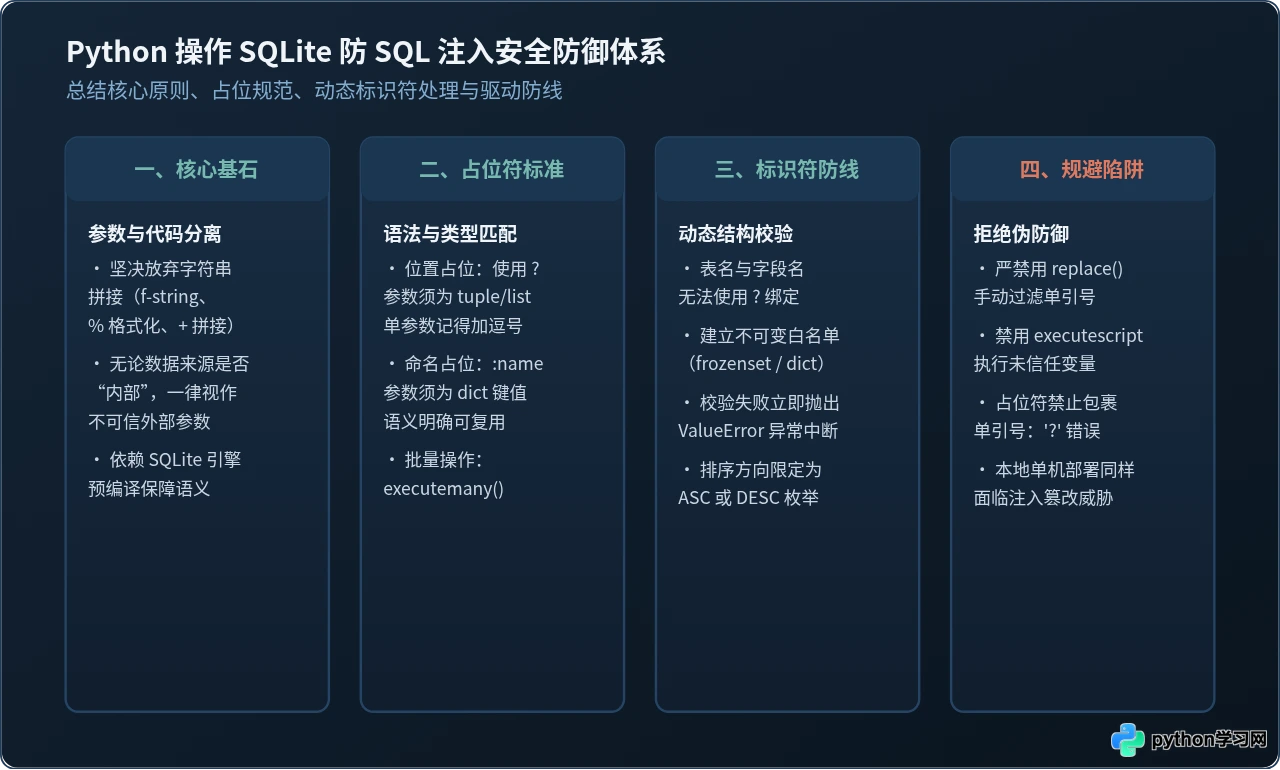
- 所有字面量(数据值)无条件使用占位符:无论是字符串、整数、时间戳还是浮点数,凡是由变量传入的值,必须使用
?或:name传递给cursor.execute()。 - 动态数据库标识符坚持白名单映射:遇到表名、列名、排序方向等无法占位的部分,仅通过 Python 内部的
frozenset或映射字典进行合法性比对,不在白名单中的立即中断请求。 - 慎用并隔离
executescript:该方法仅应用于初始化建表脚本或执行固定的静态 SQL 迁移文件,绝不可掺杂任何未经严格信任的动态外部参数。 - 单元测试加入注入攻击用例:在自动化测试套件中,为每个数据库接口输入带有
' OR '1'='1、" OR "1"="1、; DROP TABLE users; --等典型攻击载荷,验证接口表现为正常报错或查无结果,确保未发生逻辑越权。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















