


Python3.10已EOL后还能用python3.10命令吗?
深入解答Python 3.10到达EOL(生命周期终止)后终端python3.10命令能否继续使用的问题,剖析本地可执行文件与上游维护周期的解耦原理,并提供依赖冻结、环境隔离与升级迁移的实用方案。
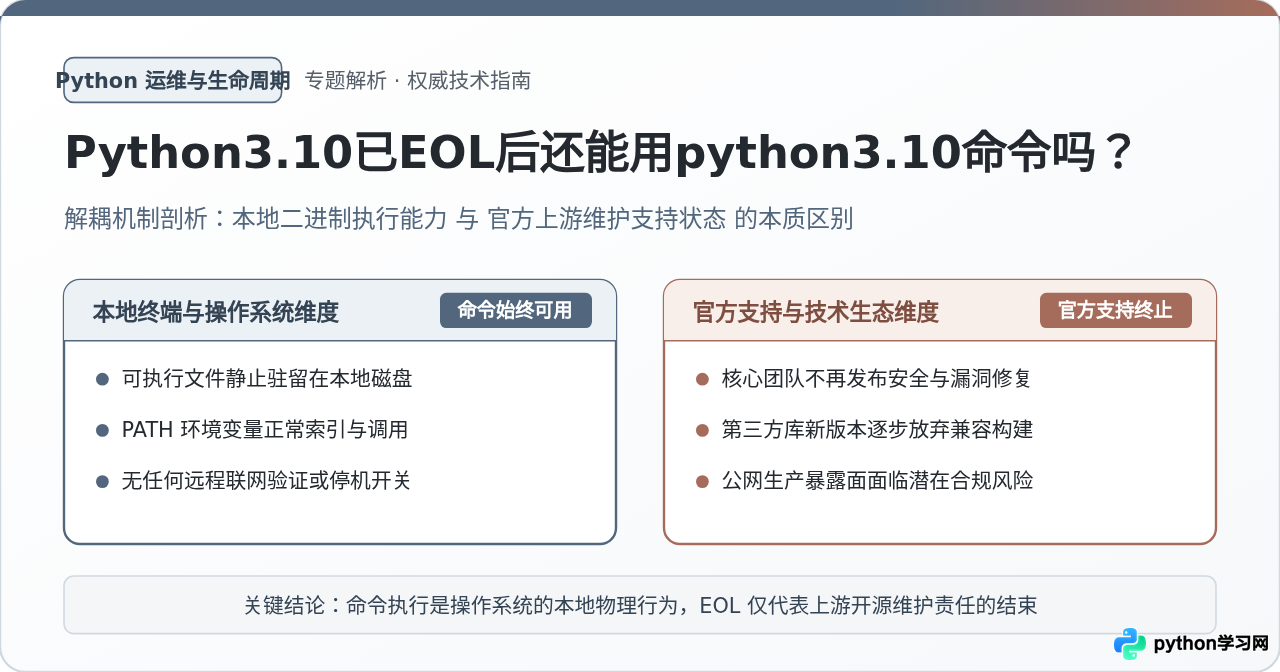
可以,不仅能用,而且在本地已有的环境里其执行结果与 EOL 之前没有任何差别。Python 3.10 到达生命周期终止(End-of-Life,简称 EOL)之后,操作系统既不会自动删除你磁盘上的解释器,也不会在终端执行 python3.10 命令时进行网络阻断。EOL 是开源项目的维护周期定义,属于上游社区的“支持责任划分”,绝非安装在本地软件里的“远程停机开关”。只要可执行文件还在你的机器上,命令就能照常启动。
从敲下回车说起:本地命令的物理执行机制
理解这个问题最直接的切入点,是看一看当我们在终端里敲下 python3.10 并按下回车时,计算机底层究竟发生了什么。终端程序本身并不连接 Python 官方网站,它只是在本地文件系统里按 PATH 环境变量列出的目录依次查找名为 python3.10 的文件。
当找到对应的 ELF(Linux)或 Mach-O(macOS)格式的二进制程序后,操作系统内核会将该文件载入内存,分配堆栈空间,并将 CPU 指针指向它的代码段入口。Python 解释器读取你的脚本,将其编译为字节码并在本地虚拟机主循环中执行。在整个过程中,解释器不向 Python 核心开发团队发送任何握手信号,不校验远程许可证,也没有任何到期自毁的系统逻辑。
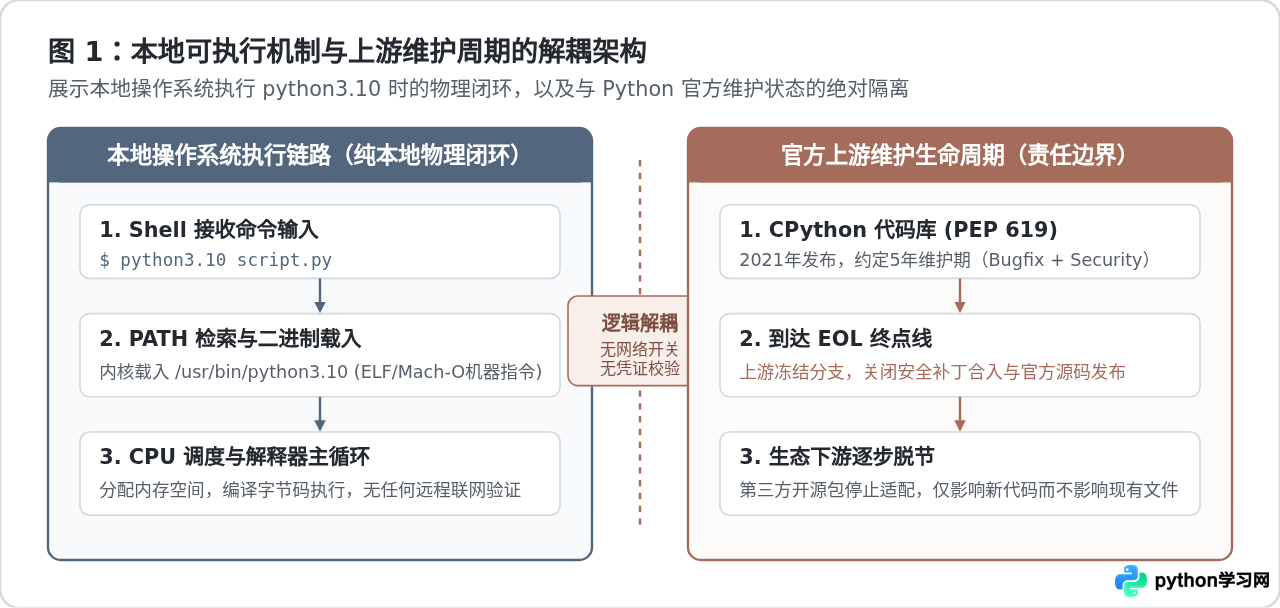
正如图 1 所展示的,本地执行链路与官方维护链路在物理上完全断开。Python 3.10 的官方发布计划(由 PEP 619 规范)规定了该分支在 2021 年发布后拥有 5 年维护周期(约 1.5 年的常规 Bug 修复以及随后的安全漏洞修复阶段),并在周期届满时正式到达 EOL。到达 EOL 意味着 Python 核心团队关闭了 3.10 维护分支的代码合并权限,不再输出新安装包,但它无权也不可能远程干预已经分发到全世界成千上万台服务器与个人电脑上的既有二进制实体。
既然还能用,EOL 究竟改变了什么?
“命令能正常执行”解决的是运行的可用性问题,但这绝不意味着你可以把 EOL 视作无事发生。上游维护支持的终结,会像波浪一样逐渐向整个技术生态扩散,并在四个具体层面产生实实在在的限制:
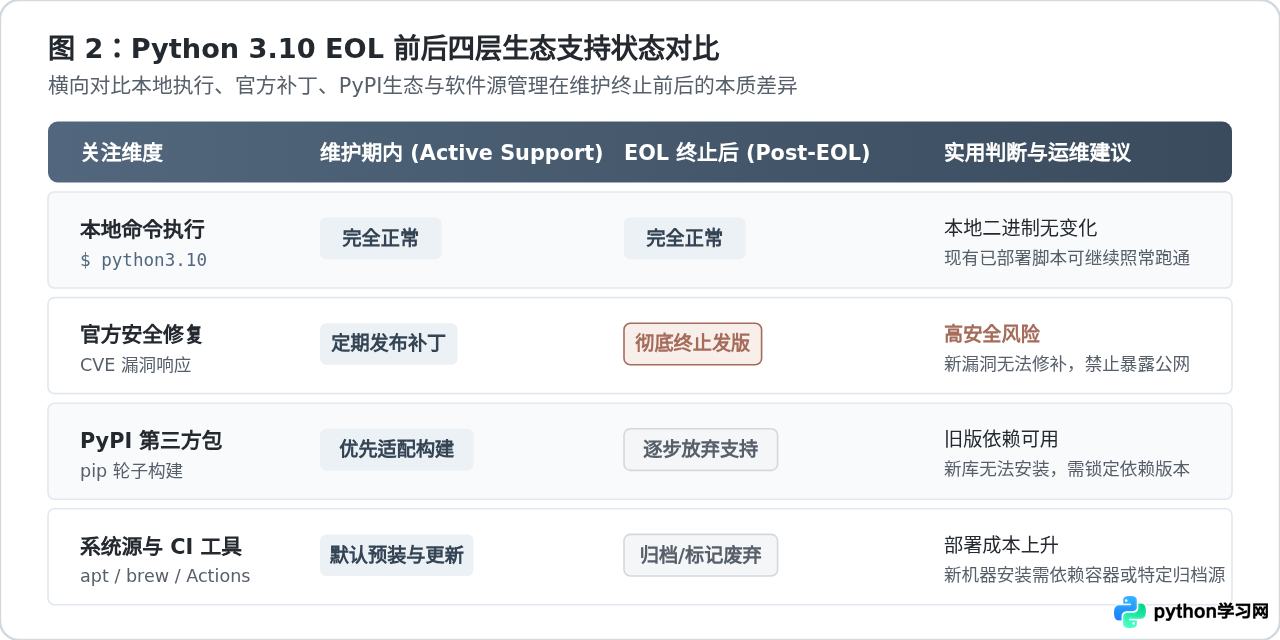
1. 官方安全修补与 Bug 修复彻底终结
在 EOL 之前,哪怕只处于 Security 阶段,一旦在标准库(例如 ssl、http.client、urllib 等网络模块)中发现高危远程代码执行或拒绝服务漏洞(CVE),发布经理都会合入补丁并推出小版本更新(如 3.10.x)。而 EOL 生效后,该版本将永久定格,哪怕爆出极其严重的全局安全漏洞,官方也绝不再针对 3.10 分支发布任何代码修复。
2. PyPI 第三方库生态逐步剥离支持
根据 Python 开源科学计算与工程生态普遍遵循的更新惯例(例如 NEP 29 规范),主流第三方包(如 NumPy、Pandas、Requests、FastAPI 等)通常只为活跃支持的 Python 版本提供预编译二进制轮子(Wheel)。随着 3.10 进入 EOL,这些库的新版本在发布时,其 pyproject.toml 中的 python_requires 会逐步提高到 >=3.11。此时你在 3.10 环境下使用 pip install,将只能拉取到旧版本,或者被迫从源码编译甚至直接遭遇依赖冲突报错。
3. 基础操作系统与 CI/CD 软件源的弃用
主流 Linux 发行版(如 Debian、Ubuntu)的新版镜像中,默认预装和官方 apt 软件源会逐步移除对已 EOL 版本的维护。GitHub Actions 等持续集成平台也会逐步将针对该版本的 runner 标记为 Deprecated,未来在新机器或新构建流水线中直接安装 python3.10 会变得更加繁琐,需要专门引入非官方源或通过源码编译。
必须继续使用时的操作步骤:检查、固化与隔离
如果你的现有业务依赖特定的旧版 C 扩展库或遗留算法代码,短时间内无法重构,那么继续使用 python3.10 命令是可以接受的过渡方案。但为了防止上游环境变动意外破坏既有业务,需要按以下具体步骤进行检查与加固:
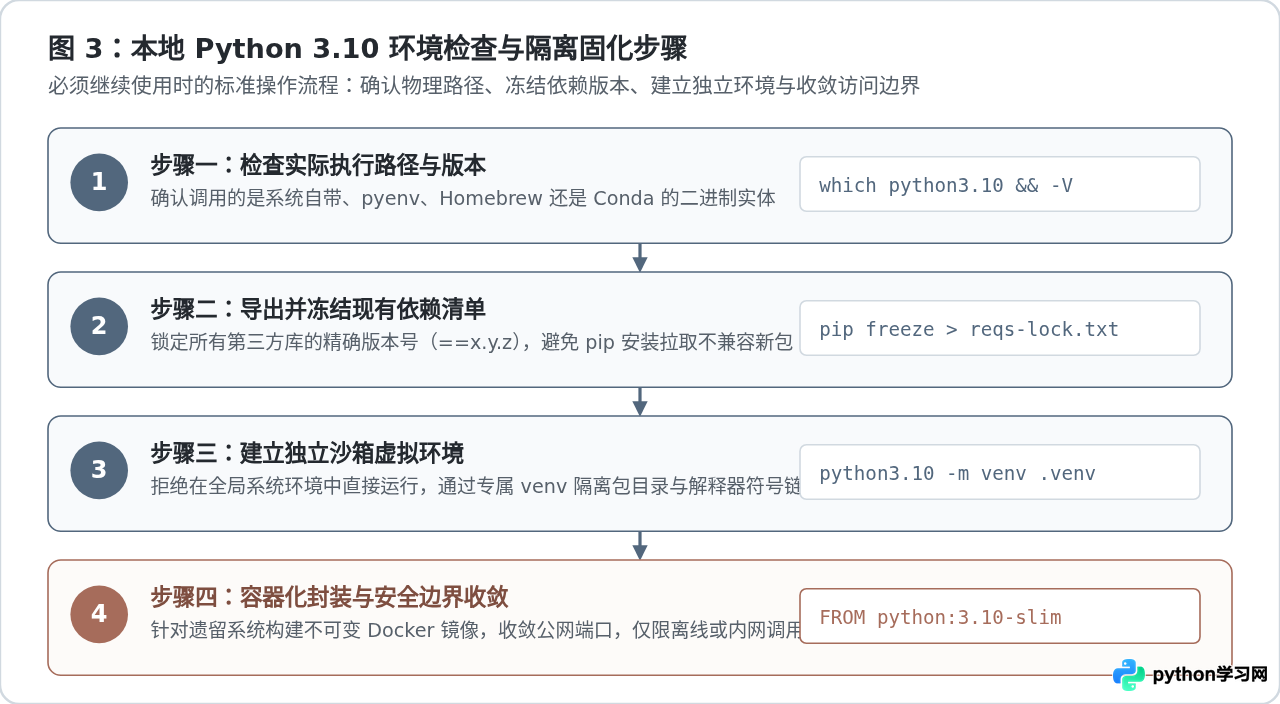
第一步:确认本地 python3.10 命令的真实物理路径
在不同系统中,python3.10 可能是系统自带、Homebrew 安装、Conda 环境或者 pyenv 管理的垫片。先在终端执行以下检查命令:
which python3.10
type -a python3.10
python3.10 --version
通过输出确认该命令不是某个指向其他版本的软链接别名,并明确记录当前使用的具体小版本号。
第二步:严格冻结并备份依赖版本清单
由于第三方包可能会在未来的更新中放弃对 3.10 的支持,必须避免依赖描述中出现非确定性的范围通配符(如 flask>=2.0)。使用 pip freeze 将当前完全能够正常跑通的环境锁定下来:
python3.10 -m pip freeze > requirements-lock.txt
在 requirements-lock.txt 中,所有依赖库均具备唯一的全等版本号(==)。未来部署或复现时,使用该清单进行精确安装,就能有效避免 pip 自动尝试拉取最新版本而引发构建失败。
第三步:为项目配置专用的独立虚拟环境
切忌在操作系统的全局环境里混合运行多个版本的依赖。利用 3.10 自带的 venv 模块创建隔离目录:
python3.10 -m venv /opt/envs/legacy-310-env
source /opt/envs/legacy-310-env/bin/activate
pip install -r requirements-lock.txt --no-deps
参数 --no-deps 可以确保安装过程完全忠实于锁定清单,不触发任何额外的依赖树解析。
第四步:容器化封装以阻断外部网络风险
对于需要在服务器上长期驻留运行的应用,建议将其构建为标准的不可变容器镜像。以下是一个保持环境封闭的标准 Dockerfile 结构:
FROM python:3.10-slim

WORKDIR /app
COPY requirements-lock.txt .
RUN pip install --no-cache-dir -r requirements-lock.txt

COPY . .
# 限制为仅以非 root 用户在内网通信
USER 1000
CMD ["python", "main.py"]
场景决策:该继续保留还是立刻迁移?
知道 python3.10 命令能用,并不代表在所有场景下都应该继续使用。根据项目的运行边界与维护目标,可以参考以下决策路径:
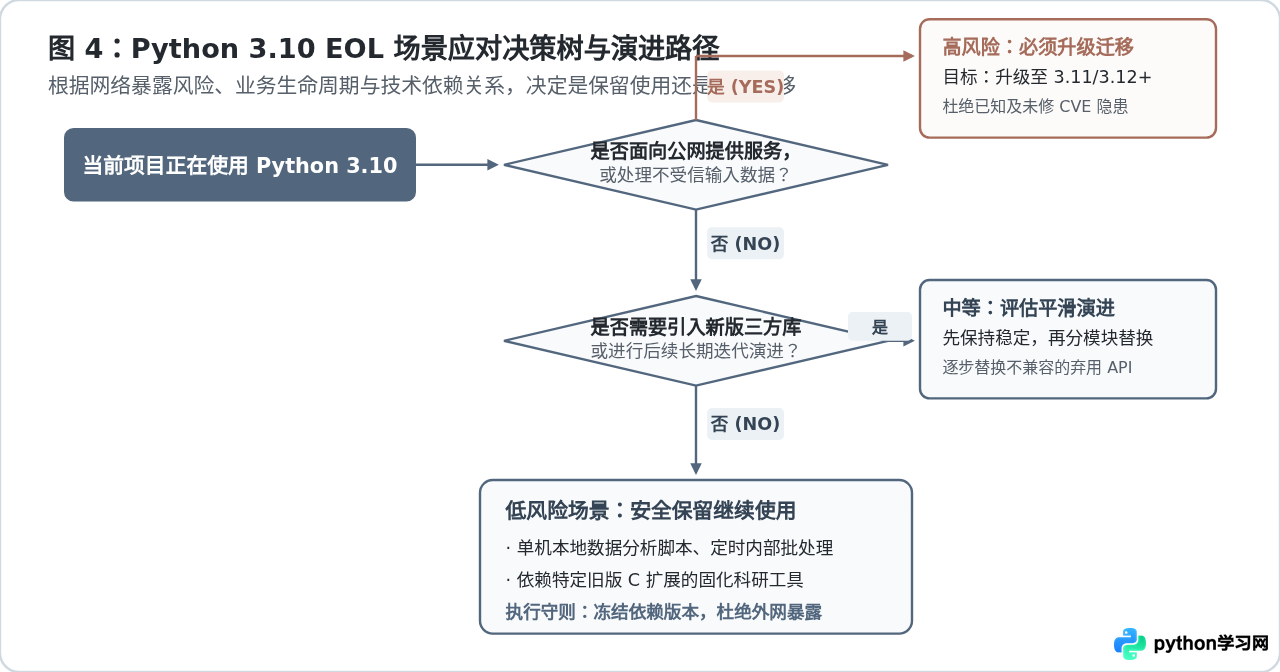
- 本地科研与数据分析脚本:仅在个人计算机上运行,输入数据完全来自可信的本地文件,不监听公网端口。
- 闭环内网批处理任务:作为内部数据流水线的一环,网络边界清晰,外部无法直接传入未经验证的恶意数据载荷。
- 强依赖特定旧库的冻结系统:核心算法库已停更且没有替代品,但业务本身不需要后续功能扩展。
- 直接暴露在互联网的服务端程序:例如 Web API、微服务网关、处理外部用户文件上传的服务,一旦标准库曝出未修漏洞,极易成为攻击入口。
- 需要持续开发新业务的项目:随着时间推移,团队将无法引入任何现代第三方包的新特性,开发与调试成本会呈几何级数攀升。
总结与演进建议
归结起来,“Python 3.10 已 EOL 后还能用 python3.10 命令吗?”的答案是坚定的“能”。本地操作系统的程序加载器只认磁盘上的机器代码,没有谁能远程收回你在机器上执行该命令的权利。
但工程决策的核心在于权衡:命令能用是运行机制决定的,而要不要换是由安全与维护成本决定的。对于已经定型的内部旧脚本,锁定版本、加上容器屏障便可从容继续服役;而对于承载核心业务的生产项目,尽早启动向 Python 3.11 或更高版本的兼容性测试,才是规避技术债务与安全风险的根本解决之道。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















