


静态类型Java与动态类型Python:大型项目维护与重构安全性对比
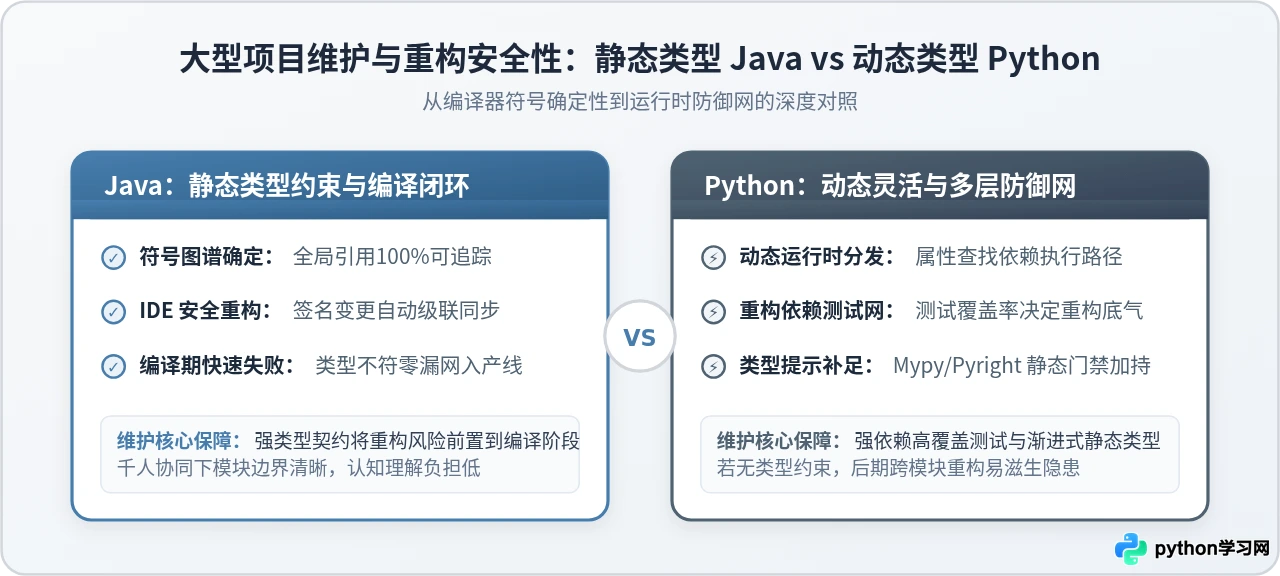
深入对比静态类型Java与动态类型Python在大型项目长期维护与复杂重构中的安全性表现,从编译期符号系统、运行时属性查找、跨模块变更传播、实施流水线到团队治理,提供详实的工程选型依据与实践方案。
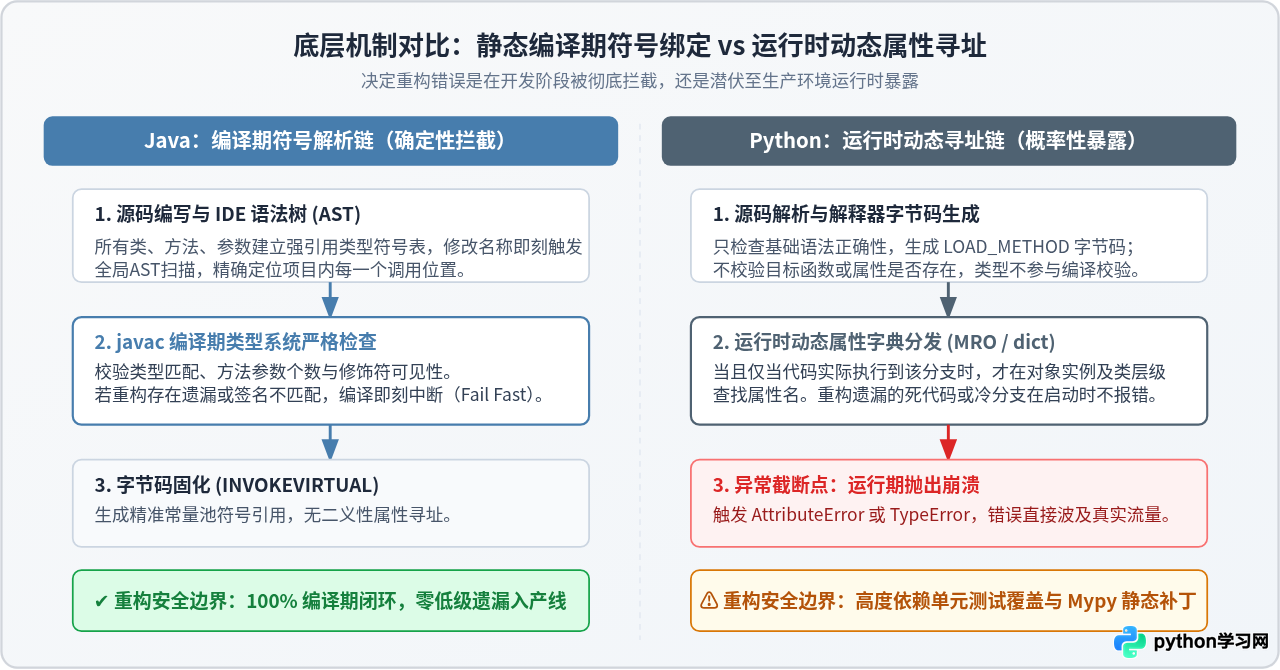
底层机制分歧:编译期符号绑定与运行时动态属性寻址
大型系统长期维护的根基在于代码实体的语义关联模型。Java 与 Python 在处理“函数调用”与“属性访问”时采取了截然相反的设计哲学,这直接决定了重构错误是暴漏在工程师的编辑器中,还是潜伏至线上生产环境。
在 Java 体系中,javac 编译器在源码阶段解析抽象语法树(AST),并为每一个类、接口、方法和字段建立强类型的符号表(Symbol Table)。当一个服务调用另一个服务的方法时,编译生成的字节码中会嵌入具体明确的常量池索引和方法签名描述符(例如 INVOKEVIRTUAL com/example/TaxService.calculateTax(Lcom/example/OrderContext;Lcom/example/TaxPolicy;)Ljava/math/BigDecimal;)。这意味着,类与类之间的每一次方法调用,在代码打包前就完成了确定性的静态符号绑定。任何名称拼写错误、入参顺序错位或缺失参数,都会使符号绑定失败并直接阻断编译过程。
反观 Python,Python 代码在解释器加载时只完成词法解析与语法树验证,生成通用的栈操作字节码(如 LOAD_METHOD 与 CALL_METHOD)。解释器在编译期完全不核实被调用的方法是否存在、参数格式是否匹配。真正的绑定动作发生于运行期:当 CPU 执行到特定指令行时,解释器根据当前对象的实例字典(__dict__)与方法解析顺序(MRO)链式查找属性名。如果项目某处存在因重构遗漏的旧方法调用,只要该逻辑分支在平时未被外部请求触发,整个系统不仅能正常启动并启动 Web 服务,甚至能长期静默运行,直到特定边缘业务命中该行代码时抛出 AttributeError 或 TypeError 发生崩溃。
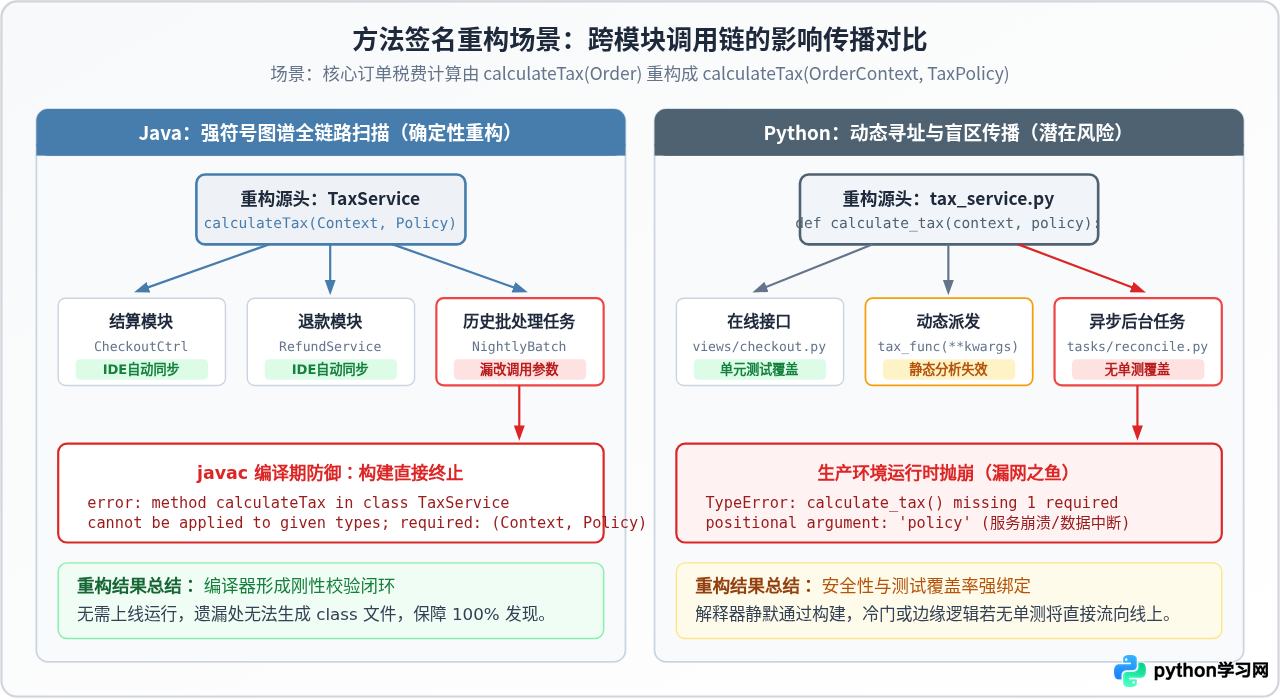
典型重构场景实战对比:核心方法签名变更的跨模块传播
为了直观体会两者的安全性差异,我们来看一个企业级支付交易系统中最常见的重构场景:核心税费计算模块的接口契约演进。
原业务逻辑中,税费计算仅依赖订单实体 Order。随着跨境电商与多地区财税合规要求,架构组需要对该方法进行拆解重构,要求调用方必须显式提供执行上下文 OrderContext 与税率策略 TaxPolicy。
场景一:Java 中的强类型契约重命名与签名迁移
在 Java 核心服务 TaxService.java 中,原方法签名如下:
package com.example.trade.service;

import java.math.BigDecimal;
import com.example.trade.model.Order;

public class TaxService {
    // 原有旧接口
    public BigDecimal calculateTax(Order order) {
        return order.getSubtotal().multiply(new BigDecimal("0.08"));
    }
}
重构时,工程师将其修改为强类型参数分离的新接口:
package com.example.trade.service;

import java.math.BigDecimal;
import com.example.trade.model.OrderContext;
import com.example.trade.model.TaxPolicy;

public class TaxService {
    // 重构后的新签名:增加策略契约,解耦上下文
    public BigDecimal calculateTax(OrderContext context, TaxPolicy policy) {
        return context.getBaseAmount().multiply(policy.getRate());
    }
}
当开发者在现代 IDE(如 IntelliJ IDEA)中按下 Refactor -> Change Signature 时,IDE 会基于 AST 语法树在毫秒级内检索全项目数千个模块,精确呈现出所有受影响的调用方。假设某位工程师在本地或者其他未引入重构分支的代码库中遗留了一处历史定时任务 NightlyBatchJob.java 尚未修改:
// 遗留的未修改调用点:NightlyBatchJob.java
BigDecimal tax = taxService.calculateTax(currentOrder);
执行编译命令验证:
mvn clean compile安全确定性:未适配的代码绝对无法打包出产物。编译期阻断机制强行迫使开发者修改所有受影响点,或者通过重载方法建立显式的过渡适配器。
场景二:Python 中的动态签名变更与隐蔽盲区
在 Python 核心模块 tax_service.py 中,原函数实现如下:
# tax_service.py 原实现
from decimal import Decimal

def calculate_tax(order):
    return order.subtotal * Decimal("0.08")
重构为接收两项上下文参数:
# tax_service.py 重构后
from decimal import Decimal
from trade.models import OrderContext, TaxPolicy

def calculate_tax(context: OrderContext, policy: TaxPolicy) -> Decimal:
    return context.base_amount * policy.rate
在大型 Python 代码库中,调用该函数的入口往往分散在各种视图函数、后台任务以及微服务适配层。其中有三个典型调用方:
- 前端在线接口(
views/checkout.py):开发者按照新规范显式传递了context与policy,并且包含完备的接口测试。 - 动态字典打包派发点(
tasks/dispatcher.py):使用tax_func(**kwargs)形式解包入参,静态工具很难静态追踪字典内的动态键名。 - 低频离线财务对账任务(
jobs/reconcile.py):由于是月初触发的边缘任务,重构人员在全局字符串搜索时遗漏,且该任务缺乏测试用例。
在执行部署打包时,解释器不会产生任何警告。应用正常启动运行数周,直到月初离线对账脚本被 Cron 触发执行:
python -m jobs.reconcile --date=2026-11-01风险分析:动态语言的函数重构若无全局强类型扫描或 100% 的分支覆盖测试网,修改就会在系统中留下“地雷”。参数不匹配的缺陷不会在编写阶段爆发,而是精准潜伏在执行路径未被覆盖的盲区中。
实战操作规范:大型代码库安全重构四阶实施流水线
要在大型团队中保障代码演进的安全性,无论采用 Java 还是 Python,都不能依赖纯人工的“搜索与替换”。成熟的研发工程必须遵循一套清晰、可度量的安全重构流水线。
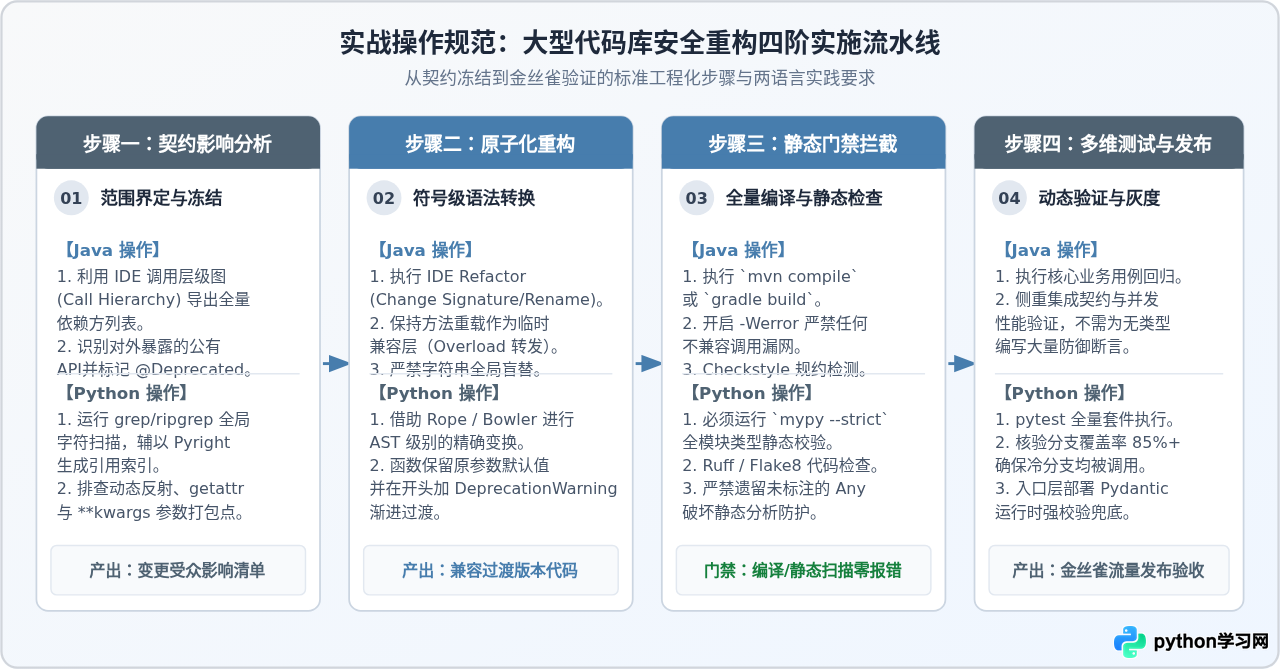
以下是保证两类语言安全落地的具体执行步骤:
步骤一:范围界定与契约冻结
-
Java 操作:
使用 IDE 右键点击方法选择
Find Usages(查找使用处)或Call Hierarchy(调用层级树)。对所有对外部包暴露的公有接口,严禁直接原地物理删除原有方法,应首先在其上方声明@Deprecated(since = "2.4.0", forRemoval = true)注解。 -
Python 操作:
使用
ripgrep检索函数名全词匹配,重点筛选getattr、__call__以及包含**kwargs动态传参的模块。借助 Pyright 生成项目的全局符号索引清单,将所有涉及的文件形成影响分析卡片。
步骤二:原子化重构与兼容性过渡
-
Java 操作:
通过重构引擎执行
Extract Method或Change Signature。在过渡周期内,保留原函数作为重载代理(Overload Wrapper),在内部完成新旧参数的组装适配并抛出日志告警,防止上游尚未升级的模块直接构建失败。 -
Python 操作:
使用基于 AST 抽象语法树分析的自动化重构工具(例如
Bowler或Rope),而不是正则替换。新参数必须在过渡期提供合理的默认值(例如policy: Optional[TaxPolicy] = None),并在函数首行触发warnings.warn("旧签名将于下个迭代废弃", DeprecationWarning)。
步骤三:静态门禁拦截与规约检查
-
Java 操作:
在构建脚本
pom.xml或build.gradle中启用严格编译参数-Werror(将警告视作错误)以及-Xlint:all。执行全局编译:
只要存在未处理的类型不匹配或调用签名分歧,构建系统立刻挂起。mvn clean compile -Dmaven.compiler.showWarnings=true -
Python 操作:
必须将静态类型检查器纳入持续集成(CI)强卡点。在项目根目录配置
pyproject.toml并执行:
重点检查mypy --strict --config-file=pyproject.toml src/no_implicit_optional = true与disallow_any_generics = true,杜绝任何未标注类型的入参绕过静态检查。
步骤四:多维测试验证与金丝雀灰度
- Java 操作: 重点运行跨模块的契约集成测试与并发性能测试。由于基本的数据类型与字段存在性已经被编译器证实,测试用例无需花费篇幅验证“传入非数字类型是否抛错”等低级校验。
-
Python 操作:
运行
pytest --cov=src --cov-fail-under=85。必须审查测试报告中的未覆盖分支(Missing Lines),尤其是异常处理与定时批处理路径。在最外层网关与消息消费队列处,引入Pydantic或marshmallow进行运行时强校验,抵御非法数据穿透。
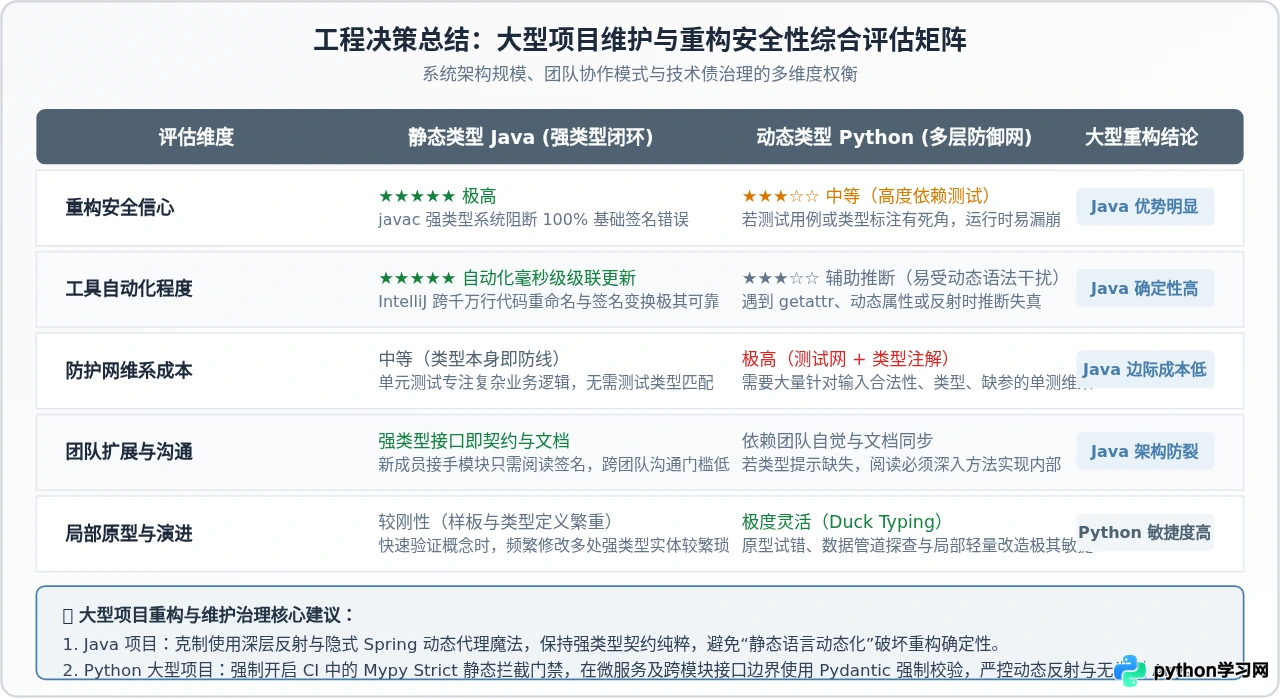
团队协作与架构维护维度的综合评估
大型软件项目的维护周期往往长达五至十年,期间团队人员更迭频繁。静态类型与动态类型在软件工程管理上带来了完全不同的组织协作成本。
1. 认知负担与代码即文档:在拥有 50 人以上规模的研发团队中,Java 的类型签名充当了天然、不可失效的机器可读契约。新人接手一个包含数百个服务的系统时,仅凭函数入参和返回值的 Class 定义,就能清晰理解业务边界;而在缺乏强制类型约束的 Python 项目中,为了解一个 data 参数到底包含哪些字典字段,工程师常常需要纵向追踪多层调用链甚至翻看历史提交记录,沟通协作与上下文切换成本极高。
2. 架构防裂化能力:Java 拥有严密的包可见性规则(private、包级私有、protected、public)以及模块系统(JPMS)。在重构时,工程师可以严格控制内部实现类的暴露范围。Python 尽管有以下划线开头的命名惯例,但在语言层面无法强行阻止外部模块随意导入私有对象,时间一久,各业务模块容易产生网状的隐式紧耦合,使重构牵一发而动全身。
避坑要点与防御性工程实践
Map<String, Object> 传参或过于松散的 Spring 自动注入,人为破坏了编译期的符号闭环。这类做法将编译期原本可以排查出的安全问题再次推迟回运行时,彻底丧失了静态类型的重构优势。Java 架构治理应严格限制全局泛型擦除与通用 Map 传参。
- 全面推行 Type Hints(PEP 484):新业务代码与重构核心模块必须 100% 声明函数入参与返回值类型标注,并在 CI 中常态化运行
Mypy阻断违规提交。 - 使用 Pydantic 固化数据边界:跨网络、跨进程或自外部数据库读取的数据载荷,一律转化为强类型的不可变数据类(如
pydantic.BaseModel或dataclass(frozen=True)),禁止字典直接穿透深层业务。 - 严控动态语言黑魔法:在大型项目中严格禁止使用
eval()、无节制的setattr/getattr、元类滥用以及无类型约束的**kwargs任意透传。
综上所述,静态类型的 Java 在超大型团队与高复杂度核心域中,能够提供最高确定性、最低试错成本的重构保护;而动态类型的 Python 如果希望在大型工程中保持长青,必须借助现代化类型提示工具链与规范的工程流水线,构建起媲美静态语言的刚性防御体系。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















