


解决Node.js调用Python时找不到解释器或权限报错
针对Node.js通过child_process调用Python时常见的ENOENT找不到解释器及EACCES权限报错,提供详尽的原因剖析、逐步排查方案、工程化示例与生产环境加固规范。
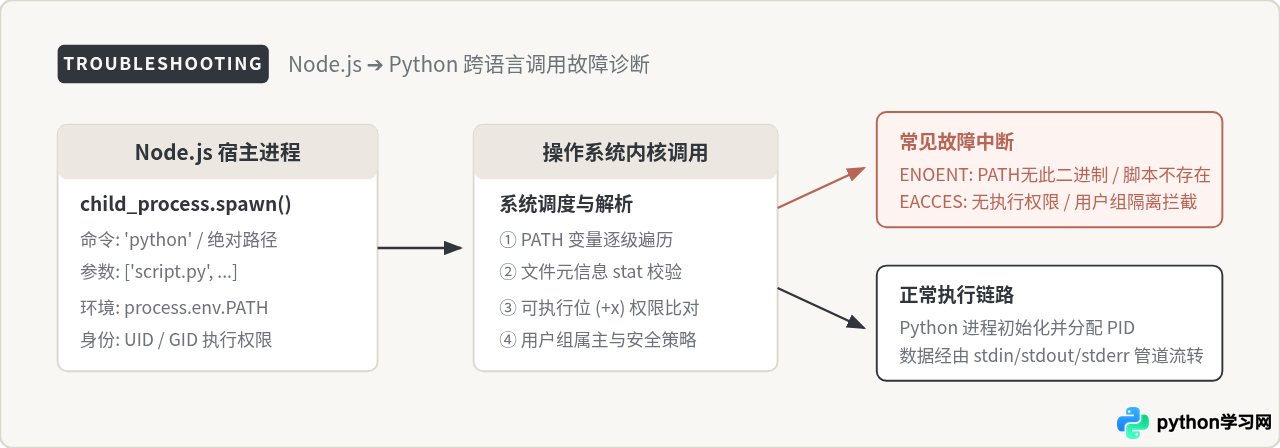
child_process 模块(如 spawn 或 exec)拉起 Python 脚本时,最常遭遇的运行阻碍主要表现为两类报错:spawn ENOENT(找不到可执行文件或目标脚本)与 spawn EACCES / Permission denied(权限不足导致执行被拒)。解决这两类问题的核心在于消除宿主环境与交互式 Shell 之间的环境变量差、弃用不可靠的相对路径引用、为二进制及目标文件补齐正确的权限位,并在 Node.js 代码层建立完备的子进程事件监听。
一、现象与本质:ENOENT 与 EACCES 的底层差异
当 Node.js 试图派生(fork/exec)子进程时,控制权会从 V8 引擎转移给操作系统的系统调用(在 POSIX 系统上通常是 uv_spawn 最终调用的 fork/execve,在 Windows 上为 CreateProcessW)。如果在系统调用完成握手之前发生中断,Node.js 的 EventEmitter 就会立即在进程对象上抛出错误。
- ENOENT(Error No Entry):本质是路径解析失败。操作系统在当前进程上下文的
PATH环境变量所列举的所有目录里,遍历完毕后未找到与传入名称相匹配的文件;或者传入了显式路径,但该文件在文件系统上根本不存在。 - EACCES(Error Access / Permission Denied):本质是访问控制被拦截。文件实体虽然存在,但操作系统检查当前运行 Node.js 进程的用户身份(UID/GID)时,发现该身份不具备该文件的执行位(
+x),或者对目标脚本无读权限,抑或父级路径的检索位(+x)被安全策略切断。
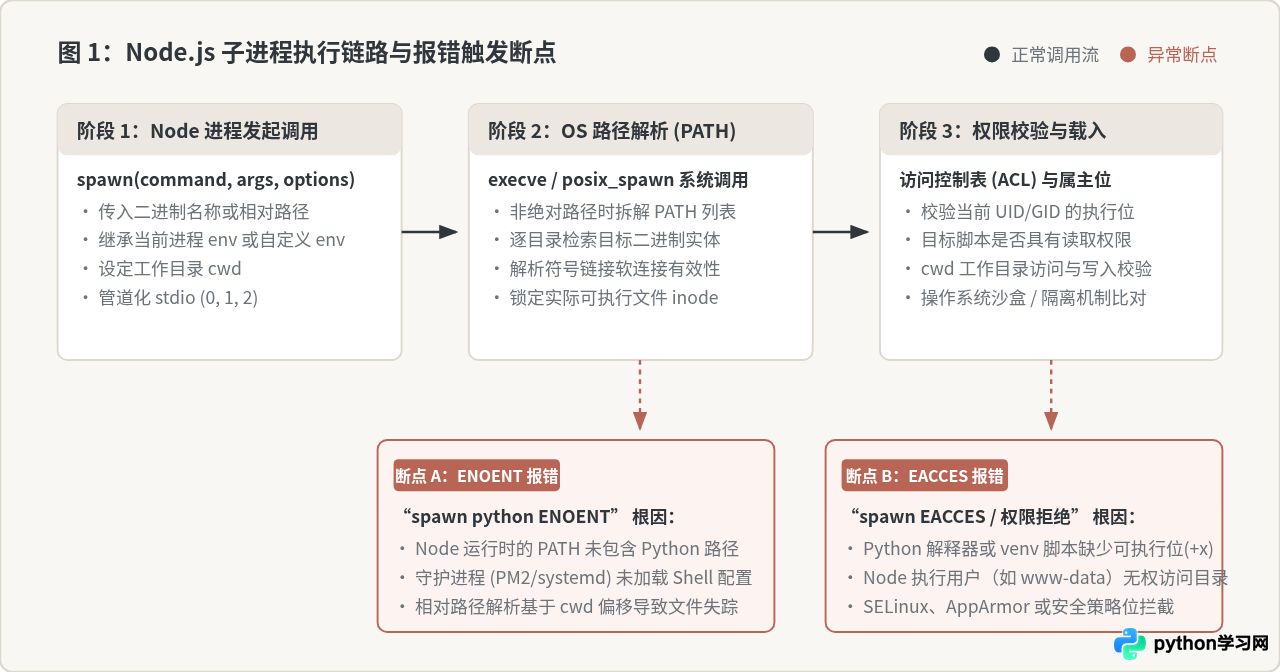
python3 main.py 能够正常跑通,是因为终端属于交互式 Shell,它在启动时加载了用户的环境配置文件(如 ~/.bashrc、~/.zshrc、pyenv 或 conda 初始化脚本)。而通过 PM2、systemd、Docker 容器或自动化脚本启动的 Node.js 进程,属于非登录非交互式环境,其 process.env.PATH 往往仅有极简的默认系统路径(例如 /usr/bin:/bin),许多由包管理器安装或虚拟环境配置的 Python 路径完全没有进入检索范围。
二、排查与彻底解决“找不到解释器(ENOENT)”
解决 ENOENT 报错的核心原则是:消除对隐式系统检索的依赖,转向确定性的绝对路径。按照以下步骤可以快速排查并根除问题。
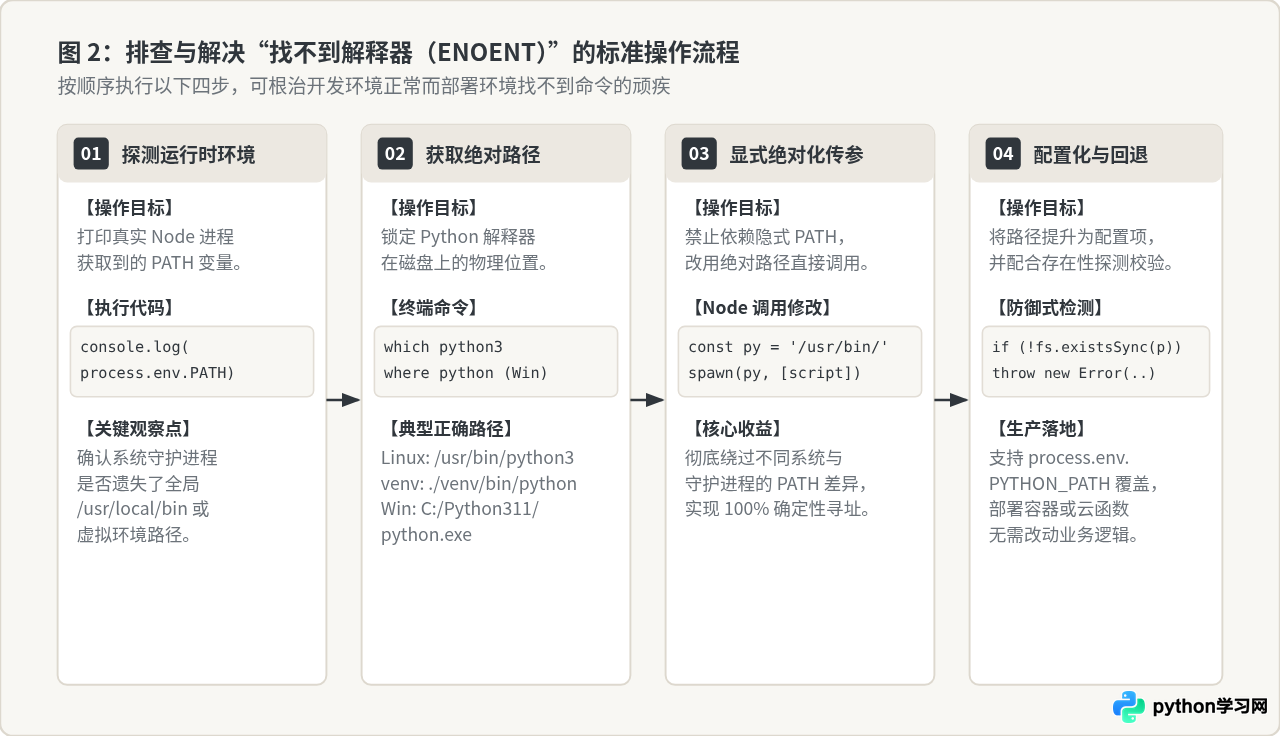
步骤 1:打印 Node.js 运行时的真实环境变量
不要凭借交互式终端的记忆推测环境变量,应直接在 Node.js 服务启动的最前端输出当前进程真正看到的 PATH:
// debug-env.js
console.log('Node 当前运行工作目录 (cwd):', process.cwd());
console.log('Node 真实识别的 PATH:');
console.log(process.env.PATH.split(require('path').delimiter));
检查输出的目录数组中,是否包含放置 Python 解释器的具体文件夹。如果使用的是 Conda、Homebrew(如 /opt/homebrew/bin)或本地虚拟环境,通常会发现该路径缺席。
步骤 2:获取 Python 解释器的确切物理路径
在需要部署运行的宿主机上,通过标准定位工具寻找 Python 二进制实体的真实绝对路径:
# Linux / macOS 环境下查询
which python3
# 输出示例: /usr/local/bin/python3 或 /usr/bin/python3

# 如果使用了项目本地虚拟环境 venv:
# 绝对路径为: /var/www/my-project/venv/bin/python

# Windows PowerShell 环境下查询
where.exe python
# 输出示例: C:\Python311\python.exe
步骤 3:在调用代码中显式指定解释器与脚本绝对路径
直接在 spawn 的第一个参数传入确切的绝对路径,同时对传入的脚本文件也采用 path.resolve() 锚定,不依赖模糊的相对工作路径:
const { spawn } = require('child_process');
const path = require('path');

// 明确指向确定的解释器绝对路径
const PYTHON_PATH = process.env.PYTHON_PATH || '/usr/bin/python3';
// 明确将脚本文件解析为绝对路径
const SCRIPT_PATH = path.resolve(__dirname, 'scripts/calculate.py');

const pyProcess = spawn(PYTHON_PATH, [SCRIPT_PATH, '--arg1', 'value']);

pyProcess.on('error', (err) => {
  if (err.code === 'ENOENT') {
    console.error(`无法找到解释器或脚本文件,指定路径为: ${PYTHON_PATH}`);
  } else {
    console.error('子进程拉起发生异常:', err);
  }
});
步骤 4:显式合并与传递 PATH 环境变量
如果 Python 内部仍需依赖特定系统命令或动态链接库(例如调用 ffmpeg 或特定 CUDA 驱动),可以在 options.env 中显式拼接补全 PATH,而不是完全覆盖它:
const customEnv = {
  ...process.env,
  // 将虚拟环境 bin 目录追加在最前列
  PATH: `/var/www/my-project/venv/bin:${process.env.PATH}`,
  PYTHONUNBUFFERED: '1' // 强制 Python 标准输出无缓冲,防止 Node 接收数据卡顿
};

const child = spawn(PYTHON_PATH, [SCRIPT_PATH], {
  env: customEnv,
  cwd: path.resolve(__dirname) // 严格锁定子进程工作目录
});
三、排查与解决“权限报错(EACCES / Permission Denied)”
EACCES 报错代表文件被找到了,但系统拒绝运行。在 Linux / macOS 以及多用户容器部署场景中,此类报错通常由文件权限标志位丢失或运行账户身份隔离引起。
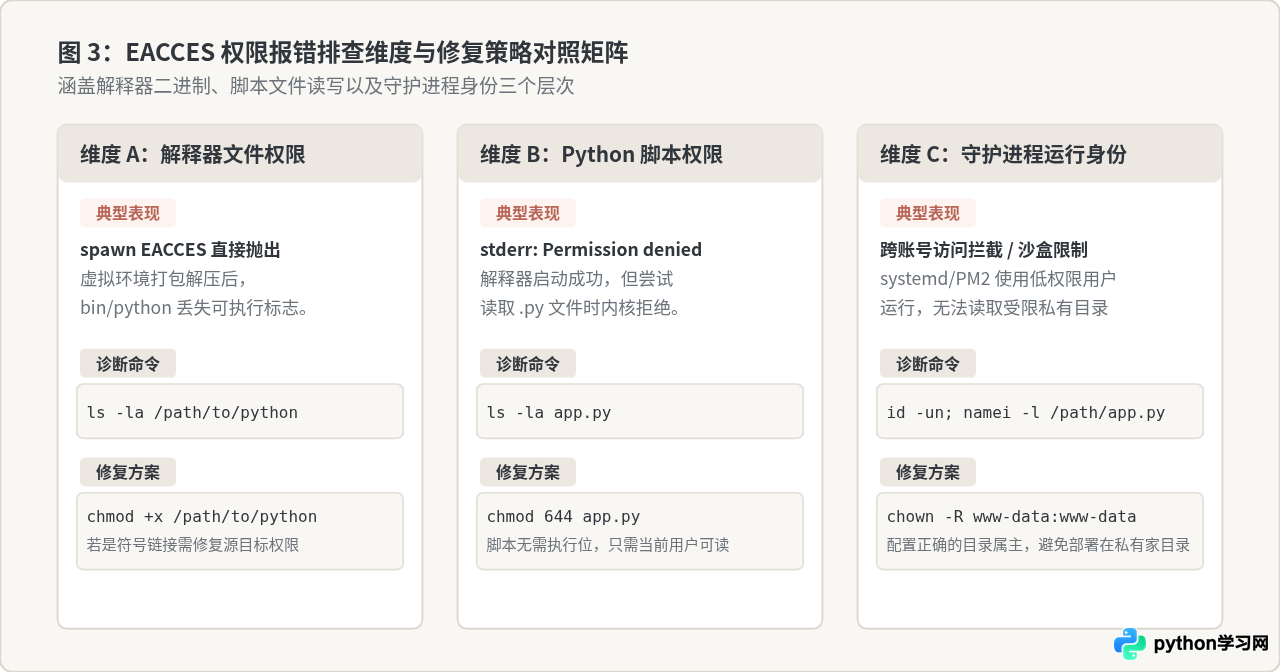
1. 解释器文件缺少可执行位(+x)
这种情况多发于将代码或虚拟环境通过 zip、tar 包解压,或者通过 CI/CD 复制到生产服务器时,压缩工具剥离了可执行权限标记。
验证与修复:通过 ls -la <python_path> 查看,若权限显示为 -rw-r--r--,则缺少 x 权限位。
# 赋予所属用户与组执行权限
chmod +x /var/www/my-project/venv/bin/python

# 若是整个虚拟环境,可批量校准 bin 目录中的可执行文件
chmod +x /var/www/my-project/venv/bin/*
2. 脚本文件本身的读取权限与 Shebang 混淆
需要明确一种常见误区:直接由 Python 解释器执行的脚本,并不需要具备可执行位(+x),但必须具备读权限(r)。
| 调用方式 | 代码示例 | 解释器所需权限 | 脚本文件所需权限 |
|---|---|---|---|
| 通过解释器显式调用(推荐) | spawn('/usr/bin/python3', ['app.py']) |
读取 + 执行 (r-x) |
读取即可 (r--,推荐 644) |
| 依赖 Shebang 独立执行 | spawn('./app.py', []) |
读取 + 执行 (r-x) |
必须具备执行位 (r-x,如 755) |
如果使用 spawn('./app.py'),而 app.py 权限为 644,操作系统会直接抛出 spawn EACCES。因此,在 Node.js 中统一采用“解释器绝对路径 + 脚本路径作为参数”的方式,既规范又能规避不必要的权限绊马索。
3. 服务守护进程账号隔离(PM2 / systemd / Docker)
为了安全规范,生产环境的 Node.js 往往以 www-data、node 或无特权账户运行。若 Python 虚拟环境安装在某个用户的家目录下(例如 /root/my-venv/ 或 /home/admin/venv/),其他用户根本无法进入上级目录(目录缺少检索位 x)。
# 使用 namei 逐级排查目录链的权限阻断点
namei -l /home/admin/venv/bin/python

# 输出将清晰展示每一层目录权限,若某层显示 drwx------,即证明阻断发生在父级
# 妥善的生产做法是将项目与 venv 统一部署在独立目录,并重置属主:
chown -R www-data:www-data /var/www/my-project
四、Node.js 健壮调用 Python 完整工程示例
在实际生产项目中,不能仅仅写出一条简单的 spawn,还需要处理并发缓冲、异常捕获、超时强杀以及标准错误流聚合。下面给出一份开箱即用且经过生产检验的封装模式:
// pythonRunner.js
const { spawn } = require('child_process');
const fs = require('fs');
const path = require('path');

/**
 * 校验可执行文件与脚本的有效性
 */
function validateExecutable(binPath, scriptPath) {
  if (!fs.existsSync(binPath)) {
    throw new Error(`[ENOENT] 未找到 Python 解释器: ${binPath}`);
  }
  try {
    // 校验解释器是否具有执行权限 (X_OK)
    fs.accessSync(binPath, fs.constants.X_OK);
  } catch (e) {
    throw new Error(`[EACCES] Python 解释器缺少可执行权限: ${binPath}`);
  }

  if (!fs.existsSync(scriptPath)) {
    throw new Error(`[ENOENT] 目标 Python 脚本不存在: ${scriptPath}`);
  }
  try {
    // 校验脚本是否具备读取权限 (R_OK)
    fs.accessSync(scriptPath, fs.constants.R_OK);
  } catch (e) {
    throw new Error(`[EACCES] Python 脚本无法读取: ${scriptPath}`);
  }
}

/**
 * 执行 Python 脚本并返回结果 Promise
 */
function runPythonTask(options = {}) {
  const pythonBin = options.pythonPath || process.env.PYTHON_PATH || '/usr/bin/python3';
  const scriptPath = path.resolve(options.script);
  const args = options.args || [];
  const timeoutMs = options.timeout || 15000;

  // 1. 调用前预检,将错误拦截在系统调用前,提供语义化错误提示
  validateExecutable(pythonBin, scriptPath);

  return new Promise((resolve, reject) => {
    let stdoutData = '';
    let stderrData = '';
    let isSettled = false;

    const child = spawn(pythonBin, [scriptPath, ...args], {
      cwd: options.cwd || path.dirname(scriptPath),
      env: {
        ...process.env,
        PYTHONUNBUFFERED: '1', // 确保实时输出,避免 buffer 阻滞
        ...(options.extraEnv || {})
      }
    });

    // 设置执行超时安全锁
    const timer = setTimeout(() => {
      if (!isSettled) {
        isSettled = true;
        child.kill('SIGKILL');
        reject(new Error(`Python 任务执行超时 (${timeoutMs}ms)`));
      }
    }, timeoutMs);

    // 2. 收集标准输出与错误输出
    child.stdout.on('data', (chunk) => {
      stdoutData += chunk.toString('utf8');
    });

    child.stderr.on('data', (chunk) => {
      stderrData += chunk.toString('utf8');
    });

    // 3. 核心:必须监听 error 事件,防止系统层 ENOENT/EACCES 导致 Node 进程崩溃
    child.on('error', (err) => {
      if (!isSettled) {
        isSettled = true;
        clearTimeout(timer);
        reject(new Error(`子进程拉起失败 [${err.code}]: ${err.message}`));
      }
    });

    // 4. 监听退出事件
    child.on('close', (code, signal) => {
      if (isSettled) return;
      isSettled = true;
      clearTimeout(timer);

      if (code === 0) {
        resolve(stdoutData.trim());
      } else {
        reject(new Error(`Python 执行退出,退出码: ${code}, 信号: ${signal}, 错误详情: ${stderrData.trim()}`));
      }
    });
  });
}

module.exports = { runPythonTask };
五、生产部署排坑清单与架构闭环
在持续集成与多环境交付中,通过以下四道防线形成标准化的闭环机制,可确保跨语言子进程调用永远处于受控状态。
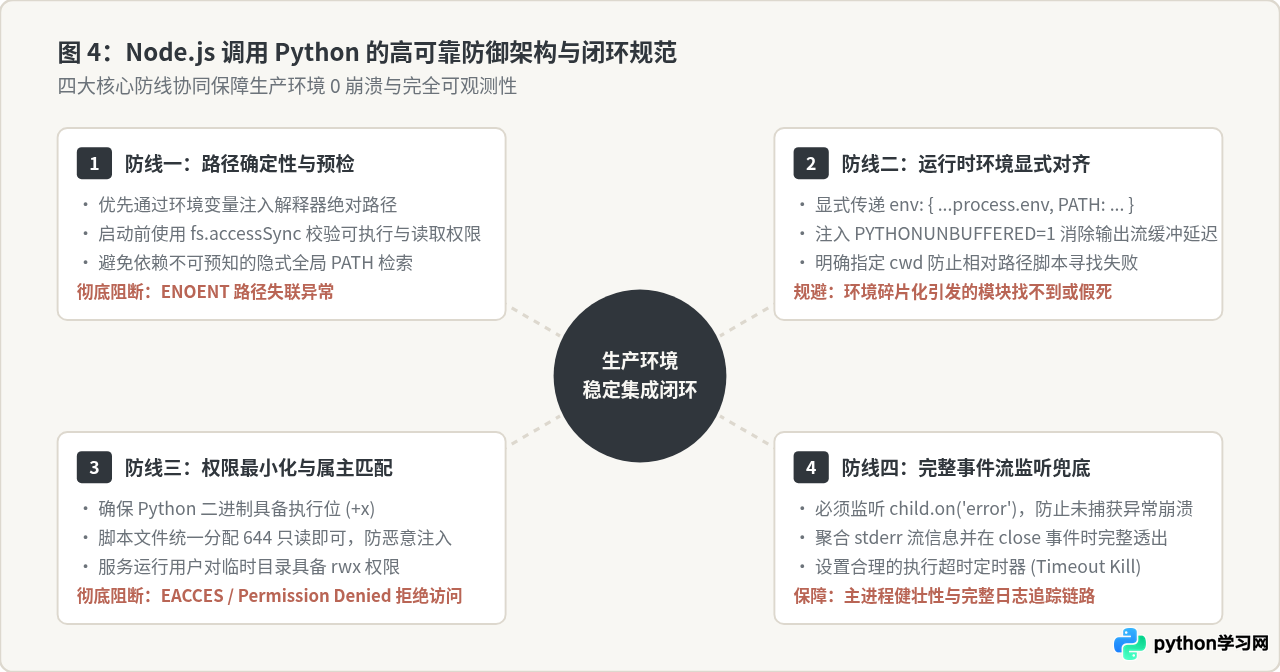
- 使用容器化构建时冻结路径:在 Dockerfile 中,统一将 Python 解释器链接或软链到固定绝对路径(例如
ln -s /opt/venv/bin/python /usr/local/bin/py-runner),Node.js 仅绑定该固定端点,与开发宿主机的本地路径彻底解耦。 - 防御 Python 输出缓存:Python 在管道输出(非 TTY)环境下默认开启 I/O 缓冲,常被误判为“子进程卡死未执行”。务必在环境变量中注入
PYTHONUNBUFFERED=1或在启动参数中添加-u标志(spawn('python3', ['-u', 'app.py']))。 - 必须绑定
child.on('error')监听器:如果未监听error事件,当操作系统发生ENOENT或EACCES时,Node.js 会抛出未捕获异常(Unhandled 'error' event),直接引发主进程宕机。 - 遵循最小权限原则:为脚本和静态资源赋予
644权限,为解释器与工作目录赋予755权限,严禁使用chmod 777等宽泛授权方式,规避生产安全漏洞。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















