


Poetry与Setuptools封装Python SDK的对比与选型建议
深入对比Poetry与Setuptools在封装Python SDK时的项目架构、依赖管理、构建流程与分发体验,并提供针对轻量级API客户端及含C扩展SDK的选型建议。
为内部平台或公共云服务封装面向开发者的Python SDK时,核心目标通常有两个:一是让接入方以最轻量、冲突概率最低的方式安装与调用,二是让维护方具备清晰规范的依赖解析、版本发布与构建自动化流程。在当今的Python生态中,历史悠久且底蕴深厚的Setuptools与推崇确定性构建及现代化体验的Poetry,是封装SDK时最常被提及的两个工具。本文将围绕项目架构定义、依赖管理机制、构建发布链条等关键差异展开系统对比,并结合具体业务场景给出明确的选型决策方案。
一、核心理念与工程架构差异
封装SDK与普通Web应用或数据分析项目的最关键区别在于:SDK是作为第三方库分发给宿主环境运行的,其依赖声明越严苛,给调用方带来的依赖冲突风险就越高;而SDK自身代码的工程维护又必须保证本地开发环境的一致性。Poetry与Setuptools在处理这两者权衡时的底层逻辑截然不同。
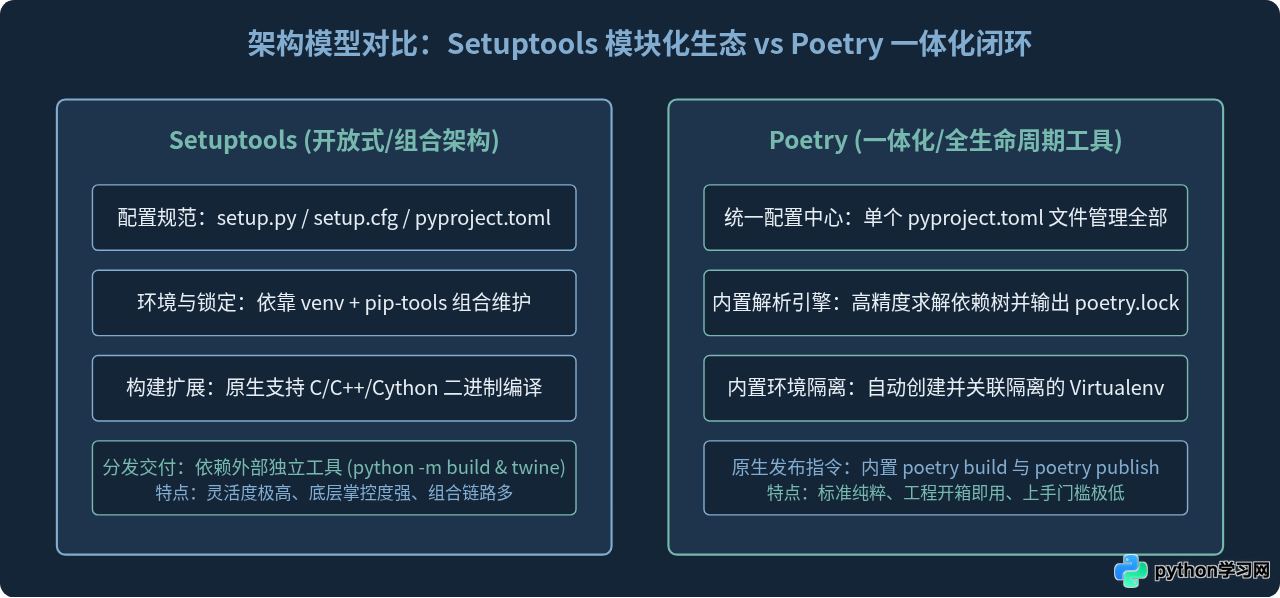
Setuptools遵循Python经典的构建标准,历史包袱较重但也经历了长期的规范化演进。在早期的setup.py中,开发者可以编写任意Python代码来动态检测环境、编译C扩展或生成元数据;而在当下的现代规范中,Setuptools全面拥抱PEP 517/518与PEP 621,推荐使用静态的pyproject.toml来声明元数据。Setuptools自身只负责“构建分发包”,不包含虚环境隔离或lock文件解析,因此在依赖锁定方面往往需要搭配pip-tools等外部工具。
相比之下,Poetry自诞生起就定位为一个“全功能项目管理与依赖解析套件”。它将虚拟环境管理、确定性依赖解析(Dependency Resolver)、锁文件(poetry.lock)、打包构建(poetry build)以及发布(poetry publish)集成在单一命令行工具中。对于纯Python实现的SDK而言,Poetry提供了高度标准化的开箱即用体验。
二、关键特性与工作流深度对比
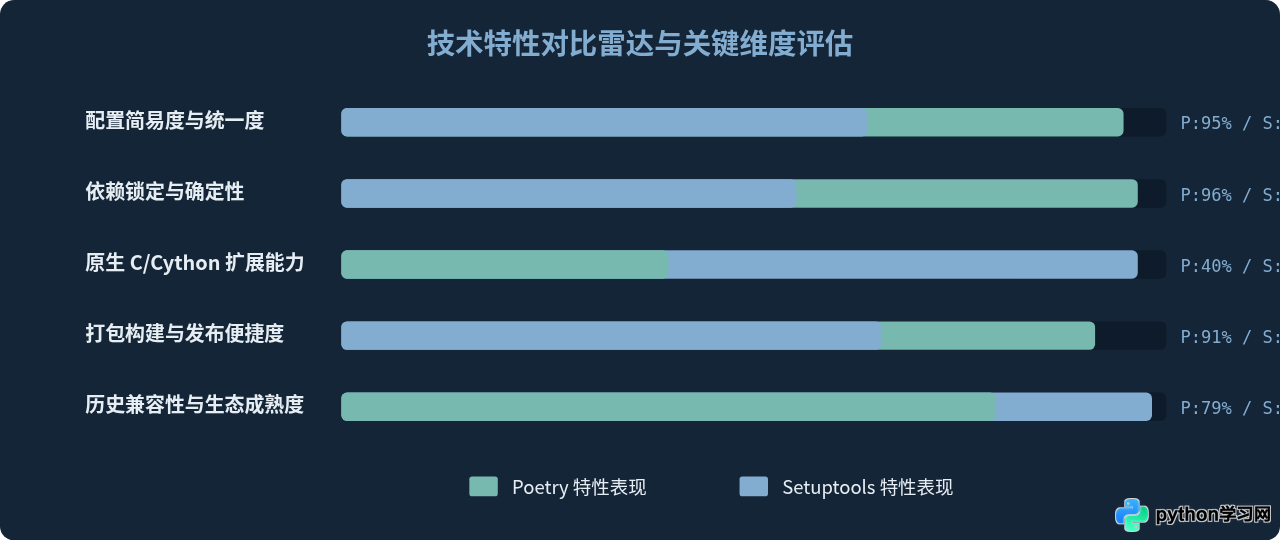
在评估工具时,我们需要考察SDK开发全周期中的具体场景,包括配置可读性、依赖分发陷阱、复杂编译需求及构建产物生成。
1. 依赖管理与解析行为的本质不同
SDK开发者必须严格区分抽象依赖(Abstract Dependencies)与具体依赖(Concrete Dependencies):
- 抽象依赖:记录在Wheel包元数据中(如
requests >= 2.25.0, < 3.0.0),用户pip install your-sdk时由用户的pip负责与用户项目已有依赖共同求解。 - 具体依赖:记录在锁文件中(如
requests==2.31.0及哈希值),供SDK开发者和CI流水线使用,确保单元测试与回归测试环境完全可复现。
Poetry的优势在于同时兼顾两者:在pyproject.toml中通过[tool.poetry.dependencies]声明抽象范围,执行poetry lock时生成具体的poetry.lock确保团队内部开发稳定。而在构建SDK分发包(Wheel)时,Poetry会自动将正确的抽象依赖写入METADATA文件,不会将锁定版本强加给下游用户。
Setuptools本身不处理依赖锁定。开发者通常在pyproject.toml的project.dependencies中声明范围,再借助pip-compile生成requirements-lock.txt供CI使用。这种方式虽然功能完整,但需要维护多套工具与脚本。
2. 核心特性对比矩阵
| 对比维度 | Poetry | Setuptools (现代 PEP 517/621) |
|---|---|---|
| 配置中心 | 单一 pyproject.toml,配置统一且直观 |
支持 pyproject.toml,但历史上存在 setup.py/setup.cfg 混用 |
| 依赖锁定 | 原生强支持(自动生成与校验 poetry.lock) |
无原生锁机制,须配合 pip-tools 或外部脚本 |
| 虚拟环境 | 自动管理环境创建、切换与执行上下文 | 不介入虚拟环境管理,依赖外部 venv 或 conda |
| 原生C/Cython扩展 | 支持较弱,需编写自定义构建脚本 hack 接入 | 原生完美支持,C/C++/Cython 编译生态成熟稳固 |
| 打包与发布 | 一条命令执行:poetry build / publish |
需组合标准模块:python -m build + twine upload |
| CI/CD 维护成本 | 低,单工具闭环,缓存 poetry.lock 即可 |
中等,需单独安装配置 build、twine 及锁定同步工具 |
三、SDK构建与发布操作实战
为了直观展现两者的操作差异,我们以封装一个名为example-cloud-sdk的纯Python REST API客户端为例,演示从初始化到产出Wheel包的标准步骤。
1. 使用 Poetry 的标准交付流程
Poetry通过一个标准配置即可完成所有信息的声明,其核心配置文件pyproject.toml示例如下:
[tool.poetry]
name = "example-cloud-sdk"
version = "0.1.0"
description = "Official Python SDK for Example Cloud Platform"
authors = ["Cloud Infra Team <sdk@example.com>"]
readme = "README.md"
packages = [{include = "example_cloud_sdk"}]

[tool.poetry.dependencies]
python = "^3.8"
httpx = ">=0.24.0,<1.0.0"
pydantic = ">=2.0.0,<3.0.0"

[tool.poetry.group.dev.dependencies]
pytest = "^7.4.0"
mypy = "^1.5.0"

[build-system]
requires = ["poetry-core>=1.0.0"]
build-backend = "poetry.core.masonry.api"
完成配置后,在终端执行以下完整构建步骤:
# 1. 安装开发环境依赖并生成 poetry.lock
poetry install

# 2. 执行测试套件验证功能
poetry run pytest

# 3. 产出源代码包(sdist)和二进制包(wheel)
poetry build

# 示例构建输出:
# Building example-cloud-sdk (0.1.0)
#   - Building sdist
#   - Built example_cloud_sdk-0.1.0.tar.gz
#   - Building wheel
#   - Built example_cloud_sdk-0.1.0-py3-none-any.whl
2. 使用现代 Setuptools 的交付流程
在Setuptools推荐的PEP 621规范中,配置同样聚合在pyproject.toml内:
[build-system]
requires = ["setuptools>=61.0", "wheel"]
build-backend = "setuptools.build_meta"

[project]
name = "example-cloud-sdk"
version = "0.1.0"
description = "Official Python SDK for Example Cloud Platform"
readme = "README.md"
requires-python = ">=3.8"
dependencies = [
    "httpx>=0.24.0,<1.0.0",
    "pydantic>=2.0.0,<3.0.0"
]

[project.optional-dependencies]
dev = [
    "pytest>=7.4.0",
    "mypy>=1.5.0"
]
在构建和发布时,需要调用独立的标准化构建前端:
# 1. 手动创建并激活虚拟环境
python3 -m venv .venv
source .venv/bin/activate

# 2. 以可编辑模式安装当前SDK及开发依赖
pip install -e ".[dev]"

# 3. 执行测试
pytest

# 4. 使用 build 模块构建分发包
python -m build

# 示例构建输出:
# Successfully built example_cloud_sdk-0.1.0.tar.gz and example_cloud_sdk-0.1.0-py3-none-any.whl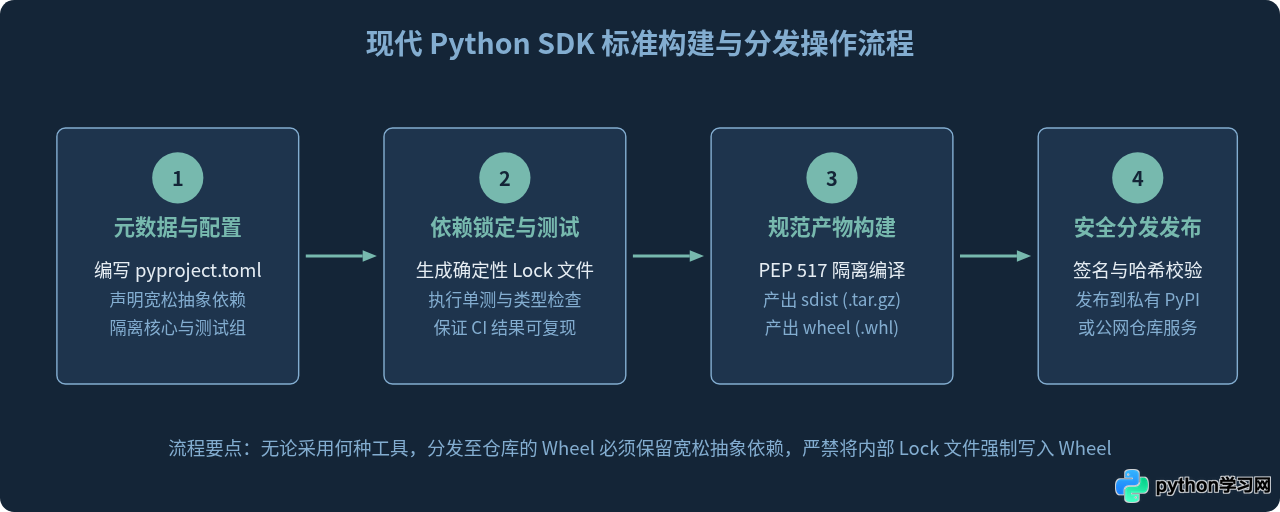
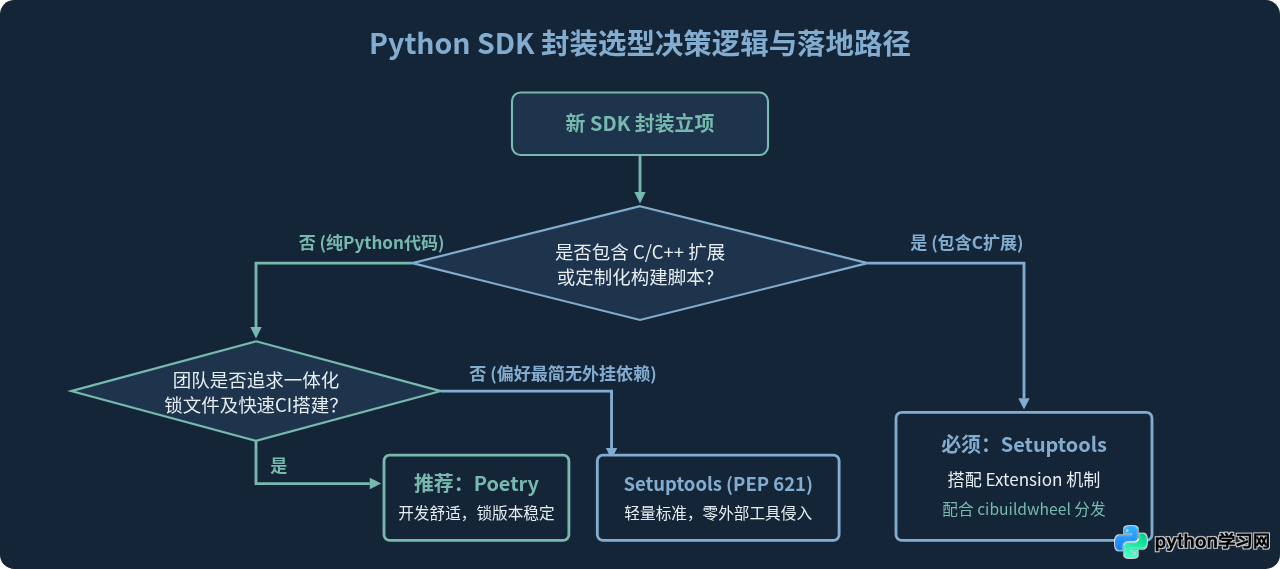
四、选型判断依据与决策树
在面对具体的SDK开发任务时,不必陷入非此即彼的争论。根据SDK的代码形态、团队技术栈及依赖复杂度,可通过以下准则做出决策:
1. 优先推荐 Poetry 的场景
- 纯Python实现的业务SDK与API客户端:如封装SaaS平台接口、微服务调用库、数据接入工具等。这些项目不包含C/C++底层编译,Poetry的一体化体验能极大减少配置开销。
- 团队注重开箱即用与新手体验:团队成员无需记忆
virtualenv、pip-tools、flit、twine等繁杂组合,克隆仓库后直接运行poetry install即可快速投入开发。 - 需要严密而省心的CI依赖锁定:Poetry原生维护的
poetry.lock在CI流水线中易于做哈希校验和全局缓存,能够避免上游间接依赖更新引发的突发构建崩溃。
2. 坚决选用 Setuptools 的场景
- 包含 C/C++ 动态链接库或 Cython 扩展模块:高性能网络解析器、加密硬件适配库、图像与音视频加速SDK等,通常需要调用宿主编译系统。Setuptools拥有完善的
Extension机制与数十年的编译器适配经验,而Poetry在此类场景下配置复杂且缺乏官方成熟支持。 - 深度依赖特定打包钩子(Custom Build Steps):当打包前必须动态拉取二进制资源、根据OS动态生成配置文件或调用内部加密工具链时,Setuptools的
setup.py或构建扩展后端允许注入任意执行逻辑。 - 老旧企业环境与极端受限的基础设施:在某些离线或严格受限的生产部署流水线中,系统中仅预装了系统级的
python3-setuptools与pip,不允许安装额外的Poetry全局二进制包。
五、SDK分发的避坑与最佳实践
例如,如果SDK在分发给下游用户的依赖中写死了
pydantic == 2.5.0,当宿主项目需要使用 pydantic 2.6.0 时,包管理器将直接报错并阻断安装。对于SDK而言,应当尽可能使用范围限制,例如 pydantic >= 2.0.0, < 3.0.0。
在工程化落地时,建议遵循以下几项通行实践:
- 区分开发锁定与分发范围:日常开发通过
poetry.lock或requirements-lock.txt保证每个人测试环境一致;分发到PyPI的Wheel元数据仅包含兼容的主版本范围。 - 严控SDK的直接依赖数量:每多一个第三方依赖,用户遭遇版本冲突的概率就成倍上升。尽可能使用Python标准库实现,必要时通过
[project.optional-dependencies]或Poetry Extras将重量级依赖拆分为可选拓展。 - 统一使用 PEP 517 构建标准:无论最终选用Poetry还是Setuptools,都应确保使用
[build-system]标准头,确保各种现代包管理工具均能无差别安装与构建。
本站声明
本文内容仅供参考,不代表本站观点。转载或引用请注明出处。如发现内容问题,请通过联系我们页面反馈。















